

 Maison
Google expose les clés privées des utilisateurs et des secrets d'entreprise suite à une défaillance dans la configuration de Claude Link
L'IA « Claude » d'Anthropic a récemment été victime d'une grave faille de confidentialité : de nombreux liens de partage de sessions générés par les utilisateurs ont été indexés publiquement par les principaux moteurs de recherche tels que Google et Bing, permettant ainsi à n'importe qui de consulter l'historique des conversations directement via une recherche. Il ne s’agissait pas d’un piratage de la base de données back-end, mais d’une erreur de configuration technique de la part d’Anthropic, qui n’a pas empêché les robots d’indexation des moteurs de recherche d’accéder à ces liens.
Le problème fondamental tient à un décalage entre la perception qu’ont les utilisateurs du « partage » et la réalité d’Internet. De nombreux utilisateurs partent du principe que partager un lien avec des collègues ou des amis est sans risque, sans se rendre compte qu’une fois que le lien apparaît sur des sites web publics, des forums ou les réseaux sociaux, les robots d’indexation des moteurs de recherche peuvent le suivre et indexer le contenu.
Des tests ont révélé que les sessions indexées contenaient des données sensibles — clés privées de portefeuilles, dossiers de consultation illégaux, tâches internes à l’entreprise et informations personnelles identifiables —, toutes exposées dans les résultats de recherche.
Une mauvaise configuration technique entraîne de graves conséquences : des paramètres contradictoires
La cause première résidait dans une configuration technique contradictoire. Le chemin /share/ dans le fichier robots.txt de Claude interdisait l’exploration, mais l’en-tête de réponse de la page incluait également X-Robots-Tag: none (équivalent à noindex, nofollow). Bien que cela puisse sembler constituer une double protection, cela s’est retourné contre lui. La documentation officielle de Google indique que si une page est bloquée par le fichier robots.txt, les robots d’exploration ne peuvent pas lire la balise noindex. Par conséquent, les robots d’exploration ne parviennent pas à accéder au contenu de la page, mais découvrent tout de même l’URL via des liens externes et l’indexent. Les utilisateurs peuvent alors cliquer sur le lien pour consulter l’intégralité de la session.
Anthropic a depuis contacté les principaux moteurs de recherche pour faire supprimer ces liens et a mis à jour sa stratégie afin de bloquer totalement l’exploration. Cependant, certains liens mis en cache ou résiduels subsistent. Il ne s’agit pas d’un incident isolé : de nombreux liens de partage de ChatGPT en 2025 ont également été indexés par Google, et auparavant, la fonctionnalité de partage public de Baidu Netdisk avait entraîné une exposition à grande échelle des fichiers des utilisateurs en raison de problèmes similaires. Après ces échecs répétés, une question cruciale se pose : les entreprises spécialisées dans l’IA mettent l’accent sur la sécurité et la confidentialité, mais ne parviennent pas à gérer des configurations techniques élémentaires. Pourquoi les utilisateurs devraient-ils leur faire confiance ?
Article connexe
 Comment Unitree façonne l'avenir de la robotique humanoïde
La nouvelle créature d’Unitree dotée d’une IA incarnée et d’une technologie LiDAR 4D ultra-large pour une navigation avancée dans le monde réel. Crédit : UnitreeWang Xingxing, PDG d'Unitree, vise des
Pourquoi Abnormal AI s'est associé à OpenAI pour le lancement de Daybreak
Michael Aiello, responsable des produits de cybersécurité chez OpenAI | Crédit : Michael Aiello/LinkedInAbnormal AI rejoint le programme Daybreak d’OpenAI. Selon Mike Aiello, ce partenariat permettra
Sortie de la version préliminaire du modèle LFM2.5 DSpark : vitesse d'inférence multipliée par 3,18
Liquid AI et Hugging Face ont officiellement publié les points de contrôle préliminaires du modèle DSpark pour la série LFM2.5, qui comprend les modèles LFM2.5-1.2B-Instruct, LFM2.5-2.6B et LFM2.5-8B-
Recommandations de sujets spéciaux liés
Santé et bien-être
 Les meilleurs outils d'accompagnement du sommeil basés sur l'IA pour les travailleurs postés, la récupération après un décalage horaire et l'amélioration des habitudes de vie
Les meilleurs outils de coaching du sommeil basés sur l'IA de 2026 pour les travailleurs postés, la récupération après un décalage horaire et l'amélioration des habitudes ! XIX.AI a sélectionné une liste des outils les mieux notés, puissants et révolutionnaires, qui ont fait leurs preuves dans la pratique pour offrir des conseils précis. Vous y trouverez des comparaisons détaillées entre les versions gratuites et payantes, et découvrirez comment ces solutions incontournables contribuent à améliorer la qualité du sommeil, à accélérer la récupération après un décalage horaire et à adopter des habitudes plus saines. Explorez dès maintenant cette sélection pour trouver l'outil qui vous convient le mieux !
 7 outils
 xix.ai
code
Outils de débogage ChatGPT pour les erreurs Python, les journaux API et le tri des traces de pile
2026 derniers meilleurs outils de débogage ChatGPT pour les erreurs Python, les journaux API et le tri des traces de pile sont disponibles sur XIX.AI. Cette liste sélectionnée de solutions les mieux notées propose une comparaison entre les versions gratuites et payantes, des tests en conditions réelles et des classements détaillés pour vous aider à trouver l'outil le plus puissant capable d'augmenter significativement votre productivité et de vous aider à résoudre plus rapidement des problèmes techniques complexes. Explorez dès maintenant pour découvrir votre solution idéale !
9 outils
xix.ai
Synthèse vocale
Outils de voix off IA pour des vidéos de démonstration de produits
Les meilleurs outils de voix off IA les plus récents et les mieux notés pour les vidéos de démonstration de produits sont disponibles sur XIX.AI en 2026 ! Cette liste soigneusement sélectionnée propose des options puissantes et révolutionnaires qui vous aident à créer rapidement du contenu audio de qualité professionnelle, améliorant considérablement l’efficacité de vos démonstrations. Nous réalisons des tests concrets et proposons une comparaison entre versions gratuites et payantes, ainsi que des classements mis à jour chaque semaine, afin de vous aider à trouver la solution idéale. Explorez dès maintenant pour débloquer votre avantage IA !
10 outils
xix.ai
Entreprise
Outils de plan d'affaires basés sur l'IA pour la validation des start-ups
Les meilleurs outils de 2026 pour élaborer un business plan basé sur l'IA et valider votre start-up ! XIX.AI a sélectionné une liste des outils les mieux notés, puissants et révolutionnaires, qui ont fait leurs preuves dans la pratique pour fournir des résultats précis. Vous y trouverez un comparatif entre les versions gratuites et payantes, des classements détaillés et des analyses claires pour vous aider à choisir la solution idéale et à augmenter les chances de réussite de votre start-up. Découvrez-les dès maintenant pour exploiter pleinement votre avantage en matière d’IA !
9 outils
xix.ai
chatbot
Applications de chat IA pour le jeu de rôle et la pratique de la conversation
2026 Dernières Meilleures Applications de Chat IA pour le Jeu de Rôle et la Pratique de la Conversation ! XIX.AI sélectionne une liste hautement évaluée d’outils puissants à absolument essayer, qui ont subi des tests rigoureux dans des conditions réelles pour offrir des résultats exceptionnels. Vous y trouverez des comparaisons détaillées entre les versions gratuites et payantes, des classements complets, ainsi que des analyses sur la manière dont ces applications peuvent améliorer efficacement vos compétences linguistiques et votre confiance en communication. Explorez dès maintenant pour découvrir l’outil parfait adapté à vos besoins de pratique !
10 outils
xix.ai
conception
Les meilleurs outils de création de maquettes fonctionnelles basés sur l'IA pour les équipes produit
Les meilleurs outils de wireframing basés sur l'IA les mieux notés de 2026 pour les équipes produit ! Cette sélection présente des solutions puissantes et révolutionnaires qui améliorent considérablement la productivité, validées par des tests concrets et un classement rigoureux. Elle comprend une comparaison détaillée entre les versions gratuites et payantes pour vous aider à trouver celle qui vous convient le mieux. XIX.AI vous propose des conseils d'experts pour vous guider dans votre choix. Découvrez dès maintenant l'outil qui vous convient le mieux et tirez pleinement parti de l'IA pour le développement de vos produits !
8 outils
xix.ai

 commentaires (0)
L'IA « Claude » d'Anthropic a récemment été victime d'une grave faille de confidentialité : de nombreux liens de partage de sessions générés par les utilisateurs ont été indexés publiquement par les principaux moteurs de recherche tels que Google et Bing, permettant ainsi à n'importe qui de consulter l'historique des conversations directement via une recherche. Il ne s’agissait pas d’un piratage de la base de données back-end, mais d’une erreur de configuration technique de la part d’Anthropic, qui n’a pas empêché les robots d’indexation des moteurs de recherche d’accéder à ces liens.
Le problème fondamental tient à un décalage entre la perception qu’ont les utilisateurs du « partage » et la réalité d’Internet. De nombreux utilisateurs partent du principe que partager un lien avec des collègues ou des amis est sans risque, sans se rendre compte qu’une fois que le lien apparaît sur des sites web publics, des forums ou les réseaux sociaux, les robots d’indexation des moteurs de recherche peuvent le suivre et indexer le contenu.
Des tests ont révélé que les sessions indexées contenaient des données sensibles — clés privées de portefeuilles, dossiers de consultation illégaux, tâches internes à l’entreprise et informations personnelles identifiables —, toutes exposées dans les résultats de recherche.
Une mauvaise configuration technique entraîne de graves conséquences : des paramètres contradictoires
La cause première résidait dans une configuration technique contradictoire. Le chemin /share/ dans le fichier robots.txt de Claude interdisait l’exploration, mais l’en-tête de réponse de la page incluait également X-Robots-Tag: none (équivalent à noindex, nofollow). Bien que cela puisse sembler constituer une double protection, cela s’est retourné contre lui. La documentation officielle de Google indique que si une page est bloquée par le fichier robots.txt, les robots d’exploration ne peuvent pas lire la balise noindex. Par conséquent, les robots d’exploration ne parviennent pas à accéder au contenu de la page, mais découvrent tout de même l’URL via des liens externes et l’indexent. Les utilisateurs peuvent alors cliquer sur le lien pour consulter l’intégralité de la session.
Anthropic a depuis contacté les principaux moteurs de recherche pour faire supprimer ces liens et a mis à jour sa stratégie afin de bloquer totalement l’exploration. Cependant, certains liens mis en cache ou résiduels subsistent. Il ne s’agit pas d’un incident isolé : de nombreux liens de partage de ChatGPT en 2025 ont également été indexés par Google, et auparavant, la fonctionnalité de partage public de Baidu Netdisk avait entraîné une exposition à grande échelle des fichiers des utilisateurs en raison de problèmes similaires. Après ces échecs répétés, une question cruciale se pose : les entreprises spécialisées dans l’IA mettent l’accent sur la sécurité et la confidentialité, mais ne parviennent pas à gérer des configurations techniques élémentaires. Pourquoi les utilisateurs devraient-ils leur faire confiance ?


 Comment Unitree façonne l'avenir de la robotique humanoïde
La nouvelle créature d’Unitree dotée d’une IA incarnée et d’une technologie LiDAR 4D ultra-large pour une navigation avancée dans le monde réel. Crédit : UnitreeWang Xingxing, PDG d'Unitree, vise des
 Pourquoi Abnormal AI s'est associé à OpenAI pour le lancement de Daybreak
Michael Aiello, responsable des produits de cybersécurité chez OpenAI | Crédit : Michael Aiello/LinkedInAbnormal AI rejoint le programme Daybreak d’OpenAI. Selon Mike Aiello, ce partenariat permettra
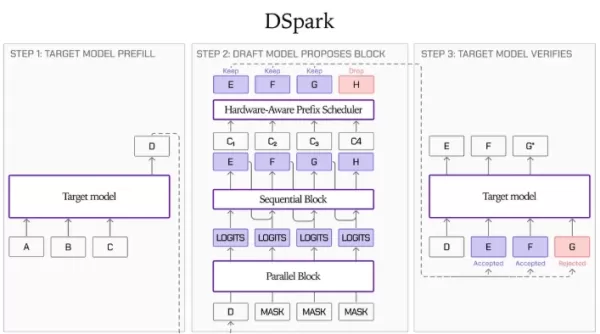 Sortie de la version préliminaire du modèle LFM2.5 DSpark : vitesse d'inférence multipliée par 3,18
Liquid AI et Hugging Face ont officiellement publié les points de contrôle préliminaires du modèle DSpark pour la série LFM2.5, qui comprend les modèles LFM2.5-1.2B-Instruct, LFM2.5-2.6B et LFM2.5-8B-

Les meilleurs outils de coaching du sommeil basés sur l'IA de 2026 pour les travailleurs postés, la récupération après un décalage horaire et l'amélioration des habitudes ! XIX.AI a sélectionné une liste des outils les mieux notés, puissants et révolutionnaires, qui ont fait leurs preuves dans la pratique pour offrir des conseils précis. Vous y trouverez des comparaisons détaillées entre les versions gratuites et payantes, et découvrirez comment ces solutions incontournables contribuent à améliorer la qualité du sommeil, à accélérer la récupération après un décalage horaire et à adopter des habitudes plus saines. Explorez dès maintenant cette sélection pour trouver l'outil qui vous convient le mieux !
7 outils
xix.ai
2026 derniers meilleurs outils de débogage ChatGPT pour les erreurs Python, les journaux API et le tri des traces de pile sont disponibles sur XIX.AI. Cette liste sélectionnée de solutions les mieux notées propose une comparaison entre les versions gratuites et payantes, des tests en conditions réelles et des classements détaillés pour vous aider à trouver l'outil le plus puissant capable d'augmenter significativement votre productivité et de vous aider à résoudre plus rapidement des problèmes techniques complexes. Explorez dès maintenant pour découvrir votre solution idéale !
9 outils
xix.ai
Les meilleurs outils de voix off IA les plus récents et les mieux notés pour les vidéos de démonstration de produits sont disponibles sur XIX.AI en 2026 ! Cette liste soigneusement sélectionnée propose des options puissantes et révolutionnaires qui vous aident à créer rapidement du contenu audio de qualité professionnelle, améliorant considérablement l’efficacité de vos démonstrations. Nous réalisons des tests concrets et proposons une comparaison entre versions gratuites et payantes, ainsi que des classements mis à jour chaque semaine, afin de vous aider à trouver la solution idéale. Explorez dès maintenant pour débloquer votre avantage IA !
10 outils
xix.ai

Les meilleurs outils de 2026 pour élaborer un business plan basé sur l'IA et valider votre start-up ! XIX.AI a sélectionné une liste des outils les mieux notés, puissants et révolutionnaires, qui ont fait leurs preuves dans la pratique pour fournir des résultats précis. Vous y trouverez un comparatif entre les versions gratuites et payantes, des classements détaillés et des analyses claires pour vous aider à choisir la solution idéale et à augmenter les chances de réussite de votre start-up. Découvrez-les dès maintenant pour exploiter pleinement votre avantage en matière d’IA !
9 outils
xix.ai

2026 Dernières Meilleures Applications de Chat IA pour le Jeu de Rôle et la Pratique de la Conversation ! XIX.AI sélectionne une liste hautement évaluée d’outils puissants à absolument essayer, qui ont subi des tests rigoureux dans des conditions réelles pour offrir des résultats exceptionnels. Vous y trouverez des comparaisons détaillées entre les versions gratuites et payantes, des classements complets, ainsi que des analyses sur la manière dont ces applications peuvent améliorer efficacement vos compétences linguistiques et votre confiance en communication. Explorez dès maintenant pour découvrir l’outil parfait adapté à vos besoins de pratique !
10 outils
xix.ai

Les meilleurs outils de wireframing basés sur l'IA les mieux notés de 2026 pour les équipes produit ! Cette sélection présente des solutions puissantes et révolutionnaires qui améliorent considérablement la productivité, validées par des tests concrets et un classement rigoureux. Elle comprend une comparaison détaillée entre les versions gratuites et payantes pour vous aider à trouver celle qui vous convient le mieux. XIX.AI vous propose des conseils d'experts pour vous guider dans votre choix. Découvrez dès maintenant l'outil qui vous convient le mieux et tirez pleinement parti de l'IA pour le développement de vos produits !
8 outils
xix.ai












