

 집
구글, ‘클로드(Claude)’ 링크 설정 오류로 사용자 개인 키 및 회사 기밀 유출
Anthropic의 Claude AI는 최근 심각한 개인정보 유출 사고를 겪었습니다. 수많은 사용자가 생성한 세션 공유 링크가 구글과 빙 같은 주요 검색 엔진에 공개적으로 색인되어, 누구나 검색을 통해 대화 내역을 직접 볼 수 있게 된 것입니다. 이는 백엔드 데이터베이스 해킹이 아니라, 앤트로픽 측의 기술적 구성 오류로 인해 검색 엔진 크롤러가 해당 링크에 접근하는 것을 차단하지 못한 데서 비롯된 문제였습니다.
핵심 문제는 사용자가 생각하는 ‘공유’의 개념과 인터넷상의 현실 간에 괴리가 있다는 점에 기인합니다. 많은 사용자는 동료나 친구와 링크를 공유하는 것이 안전하다고 생각하지만, 일단 링크가 공개 웹사이트, 포럼 또는 소셜 미디어에 노출되면 검색 엔진 크롤러가 이를 추적하여 콘텐츠를 색인화할 수 있다는 사실을 인지하지 못하고 있습니다.
테스트 결과, 색인된 세션에는 지갑 개인 키, 불법 상담 기록, 회사 내부 업무 내용, 개인 식별 정보 등 민감한 데이터가 포함되어 있었으며, 이 모든 정보가 검색 결과에 노출된 것으로 드러났습니다.
기술적 설정 오류가 초래한 심각한 결과: 상충되는 설정
근본 원인은 모순된 기술적 구성이었습니다. Claude의 robots.txt 파일에서 /share/ 경로는 크롤링을 허용하지 않았으나, 페이지 응답 헤더에는 X-Robots-Tag: none(noindex, nofollow와 동일)도 포함되어 있었습니다. 이는 이중 안전 장치처럼 보였지만, 오히려 역효과를 낳았습니다. 구글의 공식 문서에 따르면, 페이지가 robots.txt에 의해 차단된 경우 크롤러는 noindex 태그를 읽을 수 없습니다. 그 결과, 크롤러는 페이지 콘텐츠에 접근할 수는 없지만 외부 링크를 통해 URL을 발견하고 색인을 생성합니다. 그러면 사용자는 링크를 클릭하여 전체 세션을 볼 수 있게 됩니다.
이에 Anthropic은 주요 검색 엔진에 연락하여 링크를 삭제해 달라고 요청했으며, 크롤링을 완전히 차단하는 방향으로 전략을 수정했습니다. 그러나 일부 캐시된 링크나 잔여 링크는 여전히 남아 있습니다. 이는 단발성 사건이 아닙니다. 2025년에 공유된 많은 ChatGPT 링크 역시 구글에 색인되었으며, 그 이전에는 바이두 넷디스크(Baidu Netdisk)의 공개 공유 기능으로 인해 유사한 문제로 사용자 파일이 대규모로 유출된 바 있습니다. 반복되는 실패 끝에 중요한 의문이 제기됩니다. AI 기업들은 보안과 개인정보 보호를 강조하면서도 기본적인 기술 설정을 제대로 관리하지 못하고 있는 것은 아닌지. 사용자들이 왜 이 기업들을 신뢰해야 할까요?
관련 기사
 유니트리가 휴머노이드 로봇 공학의 미래를 어떻게 만들어가고 있는가
유니트리(Unitree)의 새로운 신체 기반 AI 로봇은 초광각 4D 라이다(LiDAR) 기술을 탑재해 현실 세계에서의 정교한 내비게이션을 구현합니다. 출처: 유니트리유니트리(Unitree)의 왕싱싱(Wang Xingxing) CEO는 휴머노이드 로봇이 낯선 가정 환경에 배치되었을 때 작업의 80%를 수행할 수 있도록 ‘월드 모델’ 분야의 획기적인 발전을
왜 Abnormal AI가 ‘Daybreak’에서 OpenAI와 파트너십을 맺었는가
OpenAI 사이버 부문 제품 책임자 마이클 아이엘로 | 출처: 마이클 아이엘로/LinkedIn애브노멀 AI, 오픈AI의 ‘데이브레이크(Daybreak)’ 프로그램에 합류… 마이크 아이엘로, 이번 파트너십이 기업의 실용적인 방어 체계 도입을 가속화할 것이라고 밝혀선도적인 최첨단 AI 기업인 오픈AI(OpenAI)는 기업들이 비즈니스 및 제품 개발 전반에 걸
LFM2.5 DSpark 초안 모델 공개: 추론 속도 3.18배 향상
Liquid AI와 Hugging Face는 LFM2.5 시리즈용 DSpark 초안 모델 체크포인트를 공식 출시했으며, 여기에는 LFM2.5-1.2B-Instruct, LFM2.5-2.6B, LFM2.5-8B-A1B가 포함됩니다. 이번 혁신을 통해 출력 품질을 유지하면서도 추론 처리량을 대폭 향상시키는 새로운 추측적 디코딩 경로가 도입되었습니다.주요 성능
관련 특별 주제 추천
건강과 웰니스
 교대 근무자, 시차 적응, 더 나은 생활 습관을 위한 최고의 AI 수면 코칭 도구
2026년 교대 근무자, 시차 적응, 더 나은 일상 습관을 위한 최신 최고의 AI 수면 코칭 도구! XIX.AI는 정확한 지침을 제공하기 위해 실제 테스트를 거친, 획기적인 고성능 도구들의 최고 평점 목록을 엄선했습니다. 무료 버전과 유료 버전의 상세한 비교 정보를 확인하고, 이 꼭 사용해 봐야 할 솔루션들이 어떻게 수면의 질을 높이고, 시차 적응을 빠르게 하며, 더 건강한 일상을 구축하는 데 도움이 되는지 알아보세요. 지금 바로 탐색하여 나에게 딱 맞는 도구를 찾아보세요!
 7 도구
 xix.ai
암호
Python 오류, API 로그 및 스택 트레이지 분류를 위한 ChatGPT 디버깅 도구
2026년 최신 최고의 ChatGPT 디버깅 도구로 Python 오류, API 로그, 스택 트레이지 분류를 XIX.AI에서 만나보세요. 이 엄선된 상위 솔루션 목록은 무료 대 유료 비교, 실제 테스트, 상세한 순위를 제공하여 생산성을 크게 향상시키고 복잡한 기술 문제를 더 빠르게 해결할 수 있는 가장 강력한 도구를 찾을 수 있도록 도와줍니다. 지금 탐색하여 완벽한 솔루션을 발견하세요!
9 도구
xix.ai
텍스트 음성 변환
제품 데모 비디오용 AI 보이스오버 도구
2026년 최신 최고의 평점 높은 AI 음성 합성 도구들이 XIX.AI에서 만나보세요! 이 선별된 목록은 강력한 게임 체인저 옵션들을 특징으로 하며, 전문적인 품질의 오디오 콘텐츠를 빠르게 제작할 수 있도록 도와주어 데모 효율성을 크게 향상시킵니다. 우리는 실제 테스트를 수행하고 무료 대 유료 비교와 매주 업데이트되는 랭킹을 제공하여 완벽한 도구를 찾을 수 있도록 지원합니다. 지금 탐색하여 AI의 이점을 잠금 해제하세요!
10 도구
xix.ai
사업
스타트업 검증용 AI 사업 계획서 작성 도구
2026년 스타트업 검증에 가장 적합한 최신 AI 사업 계획 도구! XIX.AI는 실제 테스트를 거쳐 정확한 결과를 제공하는, 판도를 바꿀 만한 강력한 도구들을 엄선하여 최고 평점을 받은 목록을 마련했습니다. 무료 버전과 유료 버전의 비교 정보, 상세한 순위, 그리고 이해하기 쉬운 인사이트를 통해 여러분에게 딱 맞는 솔루션을 선택하고 스타트업의 성공률을 높일 수 있습니다. 지금 바로 살펴보고 AI 경쟁 우위를 확보하세요!
9 도구
xix.ai
챗봇
역할극 및 대화 연습을 위한 AI 채팅 앱
2026년 최신 최고의 AI 채팅 앱: 역할극 및 대화 연습용! XIX.AI는 엄격한 실제 테스트를 거쳐 탁월한 결과를 제공하는 강력한 필수 도구들의 최고 평점 목록을 선별합니다. 무료와 유료 비교, 종합 순위, 그리고 이러한 앱들이 어떻게 언어 능력과 의사소통 자신감을 효과적으로 향상시킬 수 있는지에 대한 통찰력을 찾을 수 있습니다. 지금 탐색하여 연습에 완벽한 도구를 발견하세요!
10 도구
xix.ai
설계
제품 팀을 위한 최고의 AI 와이어프레임 도구
2026년 제품 팀을 위한 최신 최고 평점 AI 와이어프레임 도구 모음! 이 엄선된 목록은 실제 테스트와 철저한 평가를 통해 생산성을 획기적으로 높여주는 강력하고 혁신적인 솔루션을 소개합니다. 여기에는 여러분에게 딱 맞는 도구를 찾을 수 있도록 무료 버전과 유료 버전을 상세히 비교한 내용도 포함되어 있습니다. XIX.AI는 여러분의 결정을 돕기 위해 전문가의 통찰력을 제공합니다. 지금 바로 살펴보고 여러분에게 딱 맞는 도구를 발견하며, 제품 개발에서 AI의 경쟁력을 확보하세요!
8 도구
xix.ai

 의견 (0)
0/500
Anthropic의 Claude AI는 최근 심각한 개인정보 유출 사고를 겪었습니다. 수많은 사용자가 생성한 세션 공유 링크가 구글과 빙 같은 주요 검색 엔진에 공개적으로 색인되어, 누구나 검색을 통해 대화 내역을 직접 볼 수 있게 된 것입니다. 이는 백엔드 데이터베이스 해킹이 아니라, 앤트로픽 측의 기술적 구성 오류로 인해 검색 엔진 크롤러가 해당 링크에 접근하는 것을 차단하지 못한 데서 비롯된 문제였습니다.
핵심 문제는 사용자가 생각하는 ‘공유’의 개념과 인터넷상의 현실 간에 괴리가 있다는 점에 기인합니다. 많은 사용자는 동료나 친구와 링크를 공유하는 것이 안전하다고 생각하지만, 일단 링크가 공개 웹사이트, 포럼 또는 소셜 미디어에 노출되면 검색 엔진 크롤러가 이를 추적하여 콘텐츠를 색인화할 수 있다는 사실을 인지하지 못하고 있습니다.
테스트 결과, 색인된 세션에는 지갑 개인 키, 불법 상담 기록, 회사 내부 업무 내용, 개인 식별 정보 등 민감한 데이터가 포함되어 있었으며, 이 모든 정보가 검색 결과에 노출된 것으로 드러났습니다.
기술적 설정 오류가 초래한 심각한 결과: 상충되는 설정
근본 원인은 모순된 기술적 구성이었습니다. Claude의 robots.txt 파일에서 /share/ 경로는 크롤링을 허용하지 않았으나, 페이지 응답 헤더에는 X-Robots-Tag: none(noindex, nofollow와 동일)도 포함되어 있었습니다. 이는 이중 안전 장치처럼 보였지만, 오히려 역효과를 낳았습니다. 구글의 공식 문서에 따르면, 페이지가 robots.txt에 의해 차단된 경우 크롤러는 noindex 태그를 읽을 수 없습니다. 그 결과, 크롤러는 페이지 콘텐츠에 접근할 수는 없지만 외부 링크를 통해 URL을 발견하고 색인을 생성합니다. 그러면 사용자는 링크를 클릭하여 전체 세션을 볼 수 있게 됩니다.
이에 Anthropic은 주요 검색 엔진에 연락하여 링크를 삭제해 달라고 요청했으며, 크롤링을 완전히 차단하는 방향으로 전략을 수정했습니다. 그러나 일부 캐시된 링크나 잔여 링크는 여전히 남아 있습니다. 이는 단발성 사건이 아닙니다. 2025년에 공유된 많은 ChatGPT 링크 역시 구글에 색인되었으며, 그 이전에는 바이두 넷디스크(Baidu Netdisk)의 공개 공유 기능으로 인해 유사한 문제로 사용자 파일이 대규모로 유출된 바 있습니다. 반복되는 실패 끝에 중요한 의문이 제기됩니다. AI 기업들은 보안과 개인정보 보호를 강조하면서도 기본적인 기술 설정을 제대로 관리하지 못하고 있는 것은 아닌지. 사용자들이 왜 이 기업들을 신뢰해야 할까요?


 유니트리가 휴머노이드 로봇 공학의 미래를 어떻게 만들어가고 있는가
유니트리(Unitree)의 새로운 신체 기반 AI 로봇은 초광각 4D 라이다(LiDAR) 기술을 탑재해 현실 세계에서의 정교한 내비게이션을 구현합니다. 출처: 유니트리유니트리(Unitree)의 왕싱싱(Wang Xingxing) CEO는 휴머노이드 로봇이 낯선 가정 환경에 배치되었을 때 작업의 80%를 수행할 수 있도록 ‘월드 모델’ 분야의 획기적인 발전을
 왜 Abnormal AI가 ‘Daybreak’에서 OpenAI와 파트너십을 맺었는가
OpenAI 사이버 부문 제품 책임자 마이클 아이엘로 | 출처: 마이클 아이엘로/LinkedIn애브노멀 AI, 오픈AI의 ‘데이브레이크(Daybreak)’ 프로그램에 합류… 마이크 아이엘로, 이번 파트너십이 기업의 실용적인 방어 체계 도입을 가속화할 것이라고 밝혀선도적인 최첨단 AI 기업인 오픈AI(OpenAI)는 기업들이 비즈니스 및 제품 개발 전반에 걸
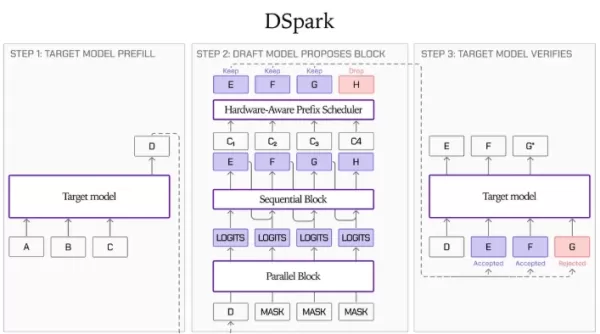 LFM2.5 DSpark 초안 모델 공개: 추론 속도 3.18배 향상
Liquid AI와 Hugging Face는 LFM2.5 시리즈용 DSpark 초안 모델 체크포인트를 공식 출시했으며, 여기에는 LFM2.5-1.2B-Instruct, LFM2.5-2.6B, LFM2.5-8B-A1B가 포함됩니다. 이번 혁신을 통해 출력 품질을 유지하면서도 추론 처리량을 대폭 향상시키는 새로운 추측적 디코딩 경로가 도입되었습니다.주요 성능

2026년 교대 근무자, 시차 적응, 더 나은 일상 습관을 위한 최신 최고의 AI 수면 코칭 도구! XIX.AI는 정확한 지침을 제공하기 위해 실제 테스트를 거친, 획기적인 고성능 도구들의 최고 평점 목록을 엄선했습니다. 무료 버전과 유료 버전의 상세한 비교 정보를 확인하고, 이 꼭 사용해 봐야 할 솔루션들이 어떻게 수면의 질을 높이고, 시차 적응을 빠르게 하며, 더 건강한 일상을 구축하는 데 도움이 되는지 알아보세요. 지금 바로 탐색하여 나에게 딱 맞는 도구를 찾아보세요!
7 도구
xix.ai
2026년 최신 최고의 ChatGPT 디버깅 도구로 Python 오류, API 로그, 스택 트레이지 분류를 XIX.AI에서 만나보세요. 이 엄선된 상위 솔루션 목록은 무료 대 유료 비교, 실제 테스트, 상세한 순위를 제공하여 생산성을 크게 향상시키고 복잡한 기술 문제를 더 빠르게 해결할 수 있는 가장 강력한 도구를 찾을 수 있도록 도와줍니다. 지금 탐색하여 완벽한 솔루션을 발견하세요!
9 도구
xix.ai
2026년 최신 최고의 평점 높은 AI 음성 합성 도구들이 XIX.AI에서 만나보세요! 이 선별된 목록은 강력한 게임 체인저 옵션들을 특징으로 하며, 전문적인 품질의 오디오 콘텐츠를 빠르게 제작할 수 있도록 도와주어 데모 효율성을 크게 향상시킵니다. 우리는 실제 테스트를 수행하고 무료 대 유료 비교와 매주 업데이트되는 랭킹을 제공하여 완벽한 도구를 찾을 수 있도록 지원합니다. 지금 탐색하여 AI의 이점을 잠금 해제하세요!
10 도구
xix.ai

2026년 스타트업 검증에 가장 적합한 최신 AI 사업 계획 도구! XIX.AI는 실제 테스트를 거쳐 정확한 결과를 제공하는, 판도를 바꿀 만한 강력한 도구들을 엄선하여 최고 평점을 받은 목록을 마련했습니다. 무료 버전과 유료 버전의 비교 정보, 상세한 순위, 그리고 이해하기 쉬운 인사이트를 통해 여러분에게 딱 맞는 솔루션을 선택하고 스타트업의 성공률을 높일 수 있습니다. 지금 바로 살펴보고 AI 경쟁 우위를 확보하세요!
9 도구
xix.ai

2026년 최신 최고의 AI 채팅 앱: 역할극 및 대화 연습용! XIX.AI는 엄격한 실제 테스트를 거쳐 탁월한 결과를 제공하는 강력한 필수 도구들의 최고 평점 목록을 선별합니다. 무료와 유료 비교, 종합 순위, 그리고 이러한 앱들이 어떻게 언어 능력과 의사소통 자신감을 효과적으로 향상시킬 수 있는지에 대한 통찰력을 찾을 수 있습니다. 지금 탐색하여 연습에 완벽한 도구를 발견하세요!
10 도구
xix.ai

2026년 제품 팀을 위한 최신 최고 평점 AI 와이어프레임 도구 모음! 이 엄선된 목록은 실제 테스트와 철저한 평가를 통해 생산성을 획기적으로 높여주는 강력하고 혁신적인 솔루션을 소개합니다. 여기에는 여러분에게 딱 맞는 도구를 찾을 수 있도록 무료 버전과 유료 버전을 상세히 비교한 내용도 포함되어 있습니다. XIX.AI는 여러분의 결정을 돕기 위해 전문가의 통찰력을 제공합니다. 지금 바로 살펴보고 여러분에게 딱 맞는 도구를 발견하며, 제품 개발에서 AI의 경쟁력을 확보하세요!
8 도구
xix.ai












