

 Lar
Google expõe chaves privadas de usuários e segredos da empresa devido a uma falha na configuração do Claude Link
O Claude AI, da Anthropic, enfrentou recentemente uma grave violação de privacidade: inúmeros links de compartilhamento de sessões gerados por usuários foram indexados publicamente pelos principais mecanismos de busca, como o Google e o Bing, permitindo que qualquer pessoa visualizasse o histórico das conversas diretamente por meio de uma pesquisa. Não se tratou de um ataque ao banco de dados de back-end, mas de um erro de configuração técnica da Anthropic — que não impediu que os rastreadores dos mecanismos de busca acessassem esses links.
O problema central decorre de uma desconexão entre a percepção dos usuários sobre o que é “compartilhar” e a realidade da internet. Muitos usuários presumem que compartilhar um link com colegas ou amigos é seguro, sem saber que, assim que o link aparece em sites públicos, fóruns ou redes sociais, os rastreadores dos mecanismos de busca podem segui-lo e indexar o conteúdo.
Testes revelaram que as sessões indexadas continham dados confidenciais — chaves privadas de carteiras digitais, registros de consultas ilegais, tarefas internas da empresa e informações de identificação pessoal —, todos expostos nos resultados de busca.
Configuração técnica incorreta leva a consequências graves: configurações conflitantes
A causa principal foi uma configuração técnica contraditória. O caminho /share/ no arquivo robots.txt da Claude proibia o rastreamento, mas o cabeçalho de resposta da página também incluía X-Robots-Tag: none (equivalente a noindex, nofollow). Embora isso pareça uma dupla proteção, acabou saindo pela culatra. A documentação oficial do Google afirma que, se uma página for bloqueada pelo robots.txt, os rastreadores não podem ler a tag noindex. Como resultado, os rastreadores não conseguem acessar o conteúdo da página, mas ainda assim descobrem a URL por meio de links externos e a indexam. Os usuários podem então clicar no link para visualizar a sessão completa.
Desde então, a Anthropic entrou em contato com os principais mecanismos de busca para remover os links e atualizou sua estratégia para bloquear totalmente o rastreamento. No entanto, alguns links em cache ou residuais permanecem. Este não é um incidente isolado — muitos links de compartilhamento do ChatGPT em 2025 também foram indexados pelo Google e, anteriormente, o recurso de compartilhamento público do Baidu Netdisk causou a exposição em grande escala de arquivos de usuários devido a problemas semelhantes. Após repetidas falhas, surge uma questão crítica: as empresas de IA enfatizam a segurança e a privacidade, mas falham em gerenciar configurações técnicas básicas. Por que os usuários deveriam confiar nelas?
Artigo relacionado
 Como a Unitree está moldando o futuro da robótica humanóide
A nova criatura da Unitree com IA incorporada e tecnologia LiDAR 4D ultra-ampla para navegação avançada no mundo real. Crédito: UnitreeWang Xingxing, CEO da Unitree, tem como meta alcançar avanços no
Por que a Abnormal AI fez uma parceria com a OpenAI no Daybreak
Michael Aiello, chefe de produtos de segurança cibernética da OpenAI | Crédito: Michael Aiello/LinkedInA Abnormal AI passa a integrar o programa Daybreak da OpenAI, e Mike Aiello afirma que a parceria
Lançamento do modelo preliminar do LFM2.5 DSpark: velocidade de inferência aumentada em 3,18 vezes
A Liquid AI e a Hugging Face lançaram oficialmente os checkpoints preliminares do modelo DSpark para a série LFM2.5, abrangendo o LFM2.5-1.2B-Instruct, o LFM2.5-2.6B e o LFM2.5-8B-A1B. Essa inovação i
Recomendações de tópicos especiais relacionados
Saúde e Bem-Estar
 As melhores ferramentas de orientação para o sono com IA para trabalhadores em turnos, recuperação do jet lag e rotinas mais saudáveis
As melhores e mais recentes ferramentas de coaching de sono com IA de 2026 para trabalhadores em turnos, recuperação do jet lag e rotinas mais saudáveis! A XIX.AI selecionou uma lista das ferramentas mais bem avaliadas e revolucionárias, que passam por testes na prática para oferecer orientações precisas. Você pode encontrar informações detalhadas comparando as versões gratuitas e pagas e ver como essas soluções imperdíveis ajudam a melhorar a qualidade do sono, acelerar a recuperação do jet lag e criar rotinas mais saudáveis. Explore agora para descobrir a ferramenta perfeita para você!
 7 ferramentas
 xix.ai
código
Ferramentas de Depuração do ChatGPT para Erros do Python, Logs da API e Triagem de Rastreamento de Pilha
As melhores ferramentas de depuração do ChatGPT de 2026 para erros do Python, registros da API e triagem de rastreamento de pilha estão disponíveis no XIX.AI. Esta lista curada de soluções mais bem avaliadas oferece uma comparação entre gratuito e pago, testes do mundo real e classificações detalhadas para ajudá-lo a encontrar a ferramenta mais poderosa que pode aumentar significativamente sua produtividade e ajudá-lo a resolver problemas técnicos complexos mais rapidamente. Explore agora para descobrir sua solução perfeita!
9 ferramentas
xix.ai
Conversão de texto para fala
Ferramentas de Narração por IA para Vídeos de Demonstração de Produtos
2026 Últimas Melhores Ferramentas de Narração por IA Mais Bem Avaliadas para Vídeos de Demonstração de Produtos estão aqui na XIX.AI! Esta lista selecionada apresenta opções poderosas e transformadoras que ajudam você a criar conteúdo de áudio de qualidade profissional rapidamente, aumentando significativamente sua eficiência na demonstração. Realizamos testes do mundo real e fornecemos uma comparação entre gratuito e pago, bem como classificações atualizadas semanalmente, para ajudá-lo a encontrar a opção perfeita. Explore agora para desbloquear sua vantagem com IA!
10 ferramentas
xix.ai
Negócios
Ferramentas de plano de negócios em IA para validação de startups
As melhores e mais recentes ferramentas de plano de negócios com IA para validação de startups em 2026! A XIX.AI selecionou uma lista das ferramentas mais bem avaliadas e revolucionárias, que passam por testes práticos para oferecer resultados precisos. Você encontrará uma comparação entre versões gratuitas e pagas, classificações detalhadas e informações fáceis de entender para ajudá-lo a escolher a solução perfeita e aumentar a taxa de sucesso da sua startup. Explore agora para descobrir sua vantagem em IA!
9 ferramentas
xix.ai
chatbot
Aplicativos de Chat com IA para Interpretação de Papéis e Prática de Conversação
2026 Últimas Melhores Aplicativos de Chat com IA para Interpretação de Papéis e Prática de Conversa! A XIX.AI seleciona uma lista de ferramentas poderosas altamente recomendadas, que passam por rigorosos testes no mundo real para oferecer resultados excepcionais. Você encontrará uma comparação detalhada entre as versões gratuita e paga, classificações abrangentes e insights sobre como esses aplicativos podem melhorar suas habilidades linguísticas e sua confiança na comunicação de forma eficaz. Explore agora para descobrir a ferramenta perfeita para sua prática!
10 ferramentas
xix.ai
projeto
As melhores ferramentas de wireframe com IA para equipes de produto
As melhores e mais bem avaliadas ferramentas de wireframe com IA para equipes de produto em 2026! Esta lista selecionada apresenta soluções poderosas e revolucionárias que aumentam significativamente a produtividade por meio de testes práticos e classificações rigorosas. Ela inclui uma comparação detalhada entre versões gratuitas e pagas para ajudar você a encontrar a opção ideal. A XIX.AI oferece insights de especialistas para orientar sua decisão. Explore agora para descobrir sua ferramenta ideal e aproveitar ao máximo as vantagens da IA no desenvolvimento de produtos!
8 ferramentas
xix.ai

 Comentários (0)
O Claude AI, da Anthropic, enfrentou recentemente uma grave violação de privacidade: inúmeros links de compartilhamento de sessões gerados por usuários foram indexados publicamente pelos principais mecanismos de busca, como o Google e o Bing, permitindo que qualquer pessoa visualizasse o histórico das conversas diretamente por meio de uma pesquisa. Não se tratou de um ataque ao banco de dados de back-end, mas de um erro de configuração técnica da Anthropic — que não impediu que os rastreadores dos mecanismos de busca acessassem esses links.
O problema central decorre de uma desconexão entre a percepção dos usuários sobre o que é “compartilhar” e a realidade da internet. Muitos usuários presumem que compartilhar um link com colegas ou amigos é seguro, sem saber que, assim que o link aparece em sites públicos, fóruns ou redes sociais, os rastreadores dos mecanismos de busca podem segui-lo e indexar o conteúdo.
Testes revelaram que as sessões indexadas continham dados confidenciais — chaves privadas de carteiras digitais, registros de consultas ilegais, tarefas internas da empresa e informações de identificação pessoal —, todos expostos nos resultados de busca.
Configuração técnica incorreta leva a consequências graves: configurações conflitantes
A causa principal foi uma configuração técnica contraditória. O caminho /share/ no arquivo robots.txt da Claude proibia o rastreamento, mas o cabeçalho de resposta da página também incluía X-Robots-Tag: none (equivalente a noindex, nofollow). Embora isso pareça uma dupla proteção, acabou saindo pela culatra. A documentação oficial do Google afirma que, se uma página for bloqueada pelo robots.txt, os rastreadores não podem ler a tag noindex. Como resultado, os rastreadores não conseguem acessar o conteúdo da página, mas ainda assim descobrem a URL por meio de links externos e a indexam. Os usuários podem então clicar no link para visualizar a sessão completa.
Desde então, a Anthropic entrou em contato com os principais mecanismos de busca para remover os links e atualizou sua estratégia para bloquear totalmente o rastreamento. No entanto, alguns links em cache ou residuais permanecem. Este não é um incidente isolado — muitos links de compartilhamento do ChatGPT em 2025 também foram indexados pelo Google e, anteriormente, o recurso de compartilhamento público do Baidu Netdisk causou a exposição em grande escala de arquivos de usuários devido a problemas semelhantes. Após repetidas falhas, surge uma questão crítica: as empresas de IA enfatizam a segurança e a privacidade, mas falham em gerenciar configurações técnicas básicas. Por que os usuários deveriam confiar nelas?


 Como a Unitree está moldando o futuro da robótica humanóide
A nova criatura da Unitree com IA incorporada e tecnologia LiDAR 4D ultra-ampla para navegação avançada no mundo real. Crédito: UnitreeWang Xingxing, CEO da Unitree, tem como meta alcançar avanços no
 Por que a Abnormal AI fez uma parceria com a OpenAI no Daybreak
Michael Aiello, chefe de produtos de segurança cibernética da OpenAI | Crédito: Michael Aiello/LinkedInA Abnormal AI passa a integrar o programa Daybreak da OpenAI, e Mike Aiello afirma que a parceria
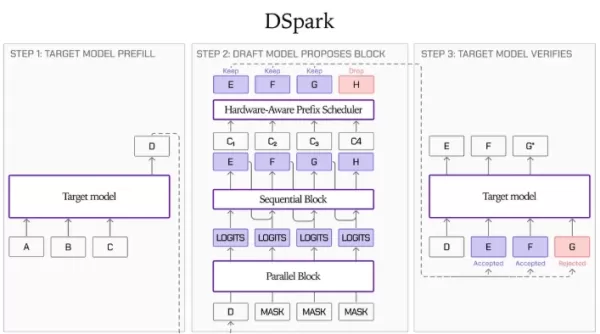 Lançamento do modelo preliminar do LFM2.5 DSpark: velocidade de inferência aumentada em 3,18 vezes
A Liquid AI e a Hugging Face lançaram oficialmente os checkpoints preliminares do modelo DSpark para a série LFM2.5, abrangendo o LFM2.5-1.2B-Instruct, o LFM2.5-2.6B e o LFM2.5-8B-A1B. Essa inovação i

As melhores e mais recentes ferramentas de coaching de sono com IA de 2026 para trabalhadores em turnos, recuperação do jet lag e rotinas mais saudáveis! A XIX.AI selecionou uma lista das ferramentas mais bem avaliadas e revolucionárias, que passam por testes na prática para oferecer orientações precisas. Você pode encontrar informações detalhadas comparando as versões gratuitas e pagas e ver como essas soluções imperdíveis ajudam a melhorar a qualidade do sono, acelerar a recuperação do jet lag e criar rotinas mais saudáveis. Explore agora para descobrir a ferramenta perfeita para você!
7 ferramentas
xix.ai
As melhores ferramentas de depuração do ChatGPT de 2026 para erros do Python, registros da API e triagem de rastreamento de pilha estão disponíveis no XIX.AI. Esta lista curada de soluções mais bem avaliadas oferece uma comparação entre gratuito e pago, testes do mundo real e classificações detalhadas para ajudá-lo a encontrar a ferramenta mais poderosa que pode aumentar significativamente sua produtividade e ajudá-lo a resolver problemas técnicos complexos mais rapidamente. Explore agora para descobrir sua solução perfeita!
9 ferramentas
xix.ai
2026 Últimas Melhores Ferramentas de Narração por IA Mais Bem Avaliadas para Vídeos de Demonstração de Produtos estão aqui na XIX.AI! Esta lista selecionada apresenta opções poderosas e transformadoras que ajudam você a criar conteúdo de áudio de qualidade profissional rapidamente, aumentando significativamente sua eficiência na demonstração. Realizamos testes do mundo real e fornecemos uma comparação entre gratuito e pago, bem como classificações atualizadas semanalmente, para ajudá-lo a encontrar a opção perfeita. Explore agora para desbloquear sua vantagem com IA!
10 ferramentas
xix.ai

As melhores e mais recentes ferramentas de plano de negócios com IA para validação de startups em 2026! A XIX.AI selecionou uma lista das ferramentas mais bem avaliadas e revolucionárias, que passam por testes práticos para oferecer resultados precisos. Você encontrará uma comparação entre versões gratuitas e pagas, classificações detalhadas e informações fáceis de entender para ajudá-lo a escolher a solução perfeita e aumentar a taxa de sucesso da sua startup. Explore agora para descobrir sua vantagem em IA!
9 ferramentas
xix.ai

2026 Últimas Melhores Aplicativos de Chat com IA para Interpretação de Papéis e Prática de Conversa! A XIX.AI seleciona uma lista de ferramentas poderosas altamente recomendadas, que passam por rigorosos testes no mundo real para oferecer resultados excepcionais. Você encontrará uma comparação detalhada entre as versões gratuita e paga, classificações abrangentes e insights sobre como esses aplicativos podem melhorar suas habilidades linguísticas e sua confiança na comunicação de forma eficaz. Explore agora para descobrir a ferramenta perfeita para sua prática!
10 ferramentas
xix.ai

As melhores e mais bem avaliadas ferramentas de wireframe com IA para equipes de produto em 2026! Esta lista selecionada apresenta soluções poderosas e revolucionárias que aumentam significativamente a produtividade por meio de testes práticos e classificações rigorosas. Ela inclui uma comparação detalhada entre versões gratuitas e pagas para ajudar você a encontrar a opção ideal. A XIX.AI oferece insights de especialistas para orientar sua decisão. Explore agora para descobrir sua ferramenta ideal e aproveitar ao máximo as vantagens da IA no desenvolvimento de produtos!
8 ferramentas
xix.ai












