

 Дом
Google раскрывает закрытые ключи пользователей и корпоративные секреты из-за сбоя в настройке Claude Link
Недавно система искусственного интеллекта Claude от компании Anthropic столкнулась с серьезным нарушением конфиденциальности: множество созданных пользователями ссылок для совместного доступа к сеансам были публично проиндексированы крупными поисковыми системами, такими как Google и Bing, что позволило любому пользователю просматривать историю разговоров напрямую через поиск. Речь шла не о взломе бэкэнд-базы данных, а об ошибке в технической настройке со стороны Anthropic — не удалось заблокировать доступ поисковых роботов к этим ссылкам.
Основная проблема связана с несоответствием между тем, как пользователи воспринимают «обмен», и реальностью в Интернете. Многие пользователи полагают, что делиться ссылкой с коллегами или друзьями безопасно, не подозревая, что как только ссылка появляется на общедоступных сайтах, форумах или в социальных сетях, поисковые роботы могут перейти по ней и проиндексировать контент.
Тестирование показало, что проиндексированные сессии содержали конфиденциальные данные — приватные ключи кошельков, записи о консультациях по незаконным вопросам, внутренние задачи компании и личную идентифицирующую информацию — и все это оказалось доступным в результатах поиска.
Техническая ошибка в настройках приводит к серьезным последствиям: противоречивые настройки
Коренной причиной стала противоречивая техническая настройка. Путь /share/ в файле robots.txt сайта Claude был закрыт для сканирования, однако в заголовке ответа страницы также присутствовал тег X-Robots-Tag: none (эквивалент атрибутов noindex, nofollow). Хотя это казалось двойной мерой защиты, оно обернулось против нас. В официальной документации Google указано, что если страница заблокирована файлом robots.txt, роботы-сканеры не могут прочитать тег noindex. В результате роботы-сканеры не могут получить доступ к содержимому страницы, но по-прежнему обнаруживают URL по внешним ссылкам и индексируют его. Затем пользователи могут перейти по ссылке, чтобы просмотреть полную сессию.
После этого компания Anthropic обратилась к крупнейшим поисковым системам с просьбой удалить ссылки и обновила свою стратегию, чтобы полностью заблокировать сканирование. Однако некоторые кэшированные или остаточные ссылки по-прежнему существуют. Это не единичный случай — многие ссылки для обмена данными в ChatGPT в 2025 году также были проиндексированы Google, а ранее функция общего доступа Baidu Netdisk привела к масштабной утечке пользовательских файлов из-за аналогичных проблем. После неоднократных сбоев возникает важный вопрос: компании, занимающиеся ИИ, подчеркивают важность безопасности и конфиденциальности, но при этом не справляются с базовыми техническими настройками. Почему пользователи должны им доверять?
Связанная статья
 Как компания Unitree формирует будущее гуманоидной робототехники
Новое устройство Unitree с встроенным ИИ и технологией сверхширокоугольного 4D-ЛиДАР для усовершенствованной навигации в реальных условиях. Источник: UnitreeВан Синсин, генеральный директор Unitree, с
Почему компания Abnormal AI заключила партнерство с OpenAI в рамках проекта Daybreak
Майкл Айелло, руководитель отдела кибербезопасности в OpenAI | Источник: Майкл Айелло/LinkedInКомпания Abnormal AI присоединилась к программе Daybreak от OpenAI; по словам Майка Айелло, это партнерств
Выпущена предварительная версия модели LFM2.5 DSpark: скорость вывода заключений увеличена в 3,18 раза
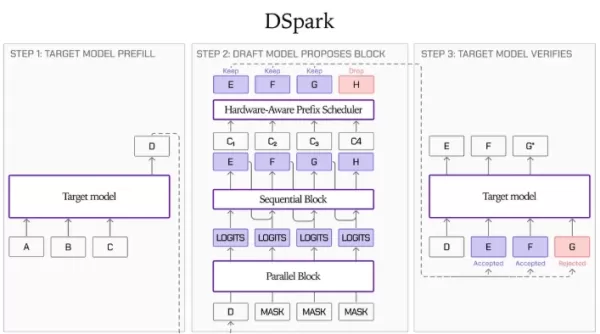
Компании Liquid AI и Hugging Face официально выпустили предварительные контрольные точки моделей DSpark для серии LFM2.5, включающие LFM2.5-1.2B-Instruct, LFM2.5-2.6B и LFM2.5-8B-A1B. Данная инновация
Рекомендации по связанным специальным темам
Здоровье и благополучие
 Лучшие инструменты искусственного интеллекта для регулирования сна: для работников с посменным графиком, при адаптации к смену часовых поясов и для улучшения режима дня
2026: Лучшие современные инструменты на базе ИИ для регулирования сна у сменных работников, преодоления смены часовых поясов и выработки более здорового режима дня! XIX.AI составила рейтинг самых эффективных инструментов, которые прошли реальные испытания и позволяют получать точные рекомендации. Вы можете ознакомиться с подробным сравнением бесплатных и платных версий и узнать, как эти незаменимые решения помогают улучшить качество сна, ускорить восстановление после смены часовых поясов и выработать более здоровый режим дня. Изучите список прямо сейчас, чтобы найти идеальный инструмент для себя!
 7 инструментов
 xix.ai
код
Инструменты отладки ChatGPT для ошибок Python, журналов API и анализа трассировки стека
В 2026 году лучшие инструменты для отладки ChatGPT, обработки ошибок Python, логов API и анализа трассировки стека доступны на XIX.AI. Этот тщательно подобранный список лучших решений предлагает сравнение бесплатных и платных вариантов, реальные тесты и подробные рейтинги, чтобы помочь вам найти самый мощный инструмент, который может значительно повысить вашу продуктивность и ускорить решение сложных технических задач. Исследуйте сейчас, чтобы найти идеальное решение!
9 инструментов
xix.ai
Преобразование текста в речь
Инструменты для создания озвучки с помощью ИИ для демонстрационных видеороликов о продуктах
2026 Latest Best Top-Rated AI Voiceover Tools for Product Demo Videos are here on XIX.AI! This curated list features powerful, game-changing options that help you create professional-quality audio content fast, boosting your demo efficiency significantly. We conduct real-world tests and provide a free vs paid comparison along with weekly updated rankings to help you find the perfect fit. Explore now to Unlock your AI edge!
10 инструментов
xix.ai
Бизнес
Инструменты на базе искусственного интеллекта для разработки бизнес-планов и проверки жизнеспособности стартапов
2026: Лучшие инструменты для разработки бизнес-планов на базе ИИ, предназначенные для проверки стартапов! XIX.AI составила рейтинг самых эффективных инструментов, способных кардинально изменить ситуацию на рынке, которые прошли реальные испытания и обеспечивают точные результаты. Здесь вы найдете сравнение бесплатных и платных инструментов, подробные рейтинги и понятные аналитические данные, которые помогут вам выбрать идеальное решение и повысить шансы вашего стартапа на успех. Ознакомьтесь с ними прямо сейчас, чтобы раскрыть потенциал искусственного интеллекта!
9 инструментов
xix.ai
чат-бот
Приложения для ИИ-чата для ролевых игр и практики общения
2026 г. Лучшие приложения для ИИ-чата для ролевых игр и практики общения! XIX.AI составляет список лучших инструментов, которые проходят строгие реальные тесты и обеспечивают исключительные результаты. Вы найдете подробное сравнение бесплатных и платных версий, комплексные рейтинги и информацию о том, как эти приложения могут эффективно улучшить ваши языковые навыки и уверенность в общении. Исследуйте сейчас, чтобы найти идеальный инструмент для практики!
10 инструментов
xix.ai
дизайн
Лучшие инструменты для создания вайрфреймов на базе ИИ для продуктовых команд
2026: лучшие и самые популярные инструменты для создания вайрфреймов на базе ИИ для продуктовых команд! В этом тщательно составленном списке представлены мощные, революционные решения, которые значительно повышают продуктивность, что подтверждено реальными тестами и результатами тщательного рейтинга. Он включает подробное сравнение бесплатных и платных версий, которое поможет вам найти идеальный вариант. XIX.AI предоставляет экспертные рекомендации, которые помогут вам принять правильное решение. Ознакомьтесь с ним прямо сейчас, чтобы найти идеальный инструмент и раскрыть потенциал ИИ в разработке продуктов!
8 инструментов
xix.ai

 Комментарии (0)
Недавно система искусственного интеллекта Claude от компании Anthropic столкнулась с серьезным нарушением конфиденциальности: множество созданных пользователями ссылок для совместного доступа к сеансам были публично проиндексированы крупными поисковыми системами, такими как Google и Bing, что позволило любому пользователю просматривать историю разговоров напрямую через поиск. Речь шла не о взломе бэкэнд-базы данных, а об ошибке в технической настройке со стороны Anthropic — не удалось заблокировать доступ поисковых роботов к этим ссылкам.
Основная проблема связана с несоответствием между тем, как пользователи воспринимают «обмен», и реальностью в Интернете. Многие пользователи полагают, что делиться ссылкой с коллегами или друзьями безопасно, не подозревая, что как только ссылка появляется на общедоступных сайтах, форумах или в социальных сетях, поисковые роботы могут перейти по ней и проиндексировать контент.
Тестирование показало, что проиндексированные сессии содержали конфиденциальные данные — приватные ключи кошельков, записи о консультациях по незаконным вопросам, внутренние задачи компании и личную идентифицирующую информацию — и все это оказалось доступным в результатах поиска.
Техническая ошибка в настройках приводит к серьезным последствиям: противоречивые настройки
Коренной причиной стала противоречивая техническая настройка. Путь /share/ в файле robots.txt сайта Claude был закрыт для сканирования, однако в заголовке ответа страницы также присутствовал тег X-Robots-Tag: none (эквивалент атрибутов noindex, nofollow). Хотя это казалось двойной мерой защиты, оно обернулось против нас. В официальной документации Google указано, что если страница заблокирована файлом robots.txt, роботы-сканеры не могут прочитать тег noindex. В результате роботы-сканеры не могут получить доступ к содержимому страницы, но по-прежнему обнаруживают URL по внешним ссылкам и индексируют его. Затем пользователи могут перейти по ссылке, чтобы просмотреть полную сессию.
После этого компания Anthropic обратилась к крупнейшим поисковым системам с просьбой удалить ссылки и обновила свою стратегию, чтобы полностью заблокировать сканирование. Однако некоторые кэшированные или остаточные ссылки по-прежнему существуют. Это не единичный случай — многие ссылки для обмена данными в ChatGPT в 2025 году также были проиндексированы Google, а ранее функция общего доступа Baidu Netdisk привела к масштабной утечке пользовательских файлов из-за аналогичных проблем. После неоднократных сбоев возникает важный вопрос: компании, занимающиеся ИИ, подчеркивают важность безопасности и конфиденциальности, но при этом не справляются с базовыми техническими настройками. Почему пользователи должны им доверять?


 Как компания Unitree формирует будущее гуманоидной робототехники
Новое устройство Unitree с встроенным ИИ и технологией сверхширокоугольного 4D-ЛиДАР для усовершенствованной навигации в реальных условиях. Источник: UnitreeВан Синсин, генеральный директор Unitree, с
 Почему компания Abnormal AI заключила партнерство с OpenAI в рамках проекта Daybreak
Майкл Айелло, руководитель отдела кибербезопасности в OpenAI | Источник: Майкл Айелло/LinkedInКомпания Abnormal AI присоединилась к программе Daybreak от OpenAI; по словам Майка Айелло, это партнерств
 Выпущена предварительная версия модели LFM2.5 DSpark: скорость вывода заключений увеличена в 3,18 раза
Компании Liquid AI и Hugging Face официально выпустили предварительные контрольные точки моделей DSpark для серии LFM2.5, включающие LFM2.5-1.2B-Instruct, LFM2.5-2.6B и LFM2.5-8B-A1B. Данная инновация

2026: Лучшие современные инструменты на базе ИИ для регулирования сна у сменных работников, преодоления смены часовых поясов и выработки более здорового режима дня! XIX.AI составила рейтинг самых эффективных инструментов, которые прошли реальные испытания и позволяют получать точные рекомендации. Вы можете ознакомиться с подробным сравнением бесплатных и платных версий и узнать, как эти незаменимые решения помогают улучшить качество сна, ускорить восстановление после смены часовых поясов и выработать более здоровый режим дня. Изучите список прямо сейчас, чтобы найти идеальный инструмент для себя!
7 инструментов
xix.ai
В 2026 году лучшие инструменты для отладки ChatGPT, обработки ошибок Python, логов API и анализа трассировки стека доступны на XIX.AI. Этот тщательно подобранный список лучших решений предлагает сравнение бесплатных и платных вариантов, реальные тесты и подробные рейтинги, чтобы помочь вам найти самый мощный инструмент, который может значительно повысить вашу продуктивность и ускорить решение сложных технических задач. Исследуйте сейчас, чтобы найти идеальное решение!
9 инструментов
xix.ai
2026 Latest Best Top-Rated AI Voiceover Tools for Product Demo Videos are here on XIX.AI! This curated list features powerful, game-changing options that help you create professional-quality audio content fast, boosting your demo efficiency significantly. We conduct real-world tests and provide a free vs paid comparison along with weekly updated rankings to help you find the perfect fit. Explore now to Unlock your AI edge!
10 инструментов
xix.ai

2026: Лучшие инструменты для разработки бизнес-планов на базе ИИ, предназначенные для проверки стартапов! XIX.AI составила рейтинг самых эффективных инструментов, способных кардинально изменить ситуацию на рынке, которые прошли реальные испытания и обеспечивают точные результаты. Здесь вы найдете сравнение бесплатных и платных инструментов, подробные рейтинги и понятные аналитические данные, которые помогут вам выбрать идеальное решение и повысить шансы вашего стартапа на успех. Ознакомьтесь с ними прямо сейчас, чтобы раскрыть потенциал искусственного интеллекта!
9 инструментов
xix.ai

2026 г. Лучшие приложения для ИИ-чата для ролевых игр и практики общения! XIX.AI составляет список лучших инструментов, которые проходят строгие реальные тесты и обеспечивают исключительные результаты. Вы найдете подробное сравнение бесплатных и платных версий, комплексные рейтинги и информацию о том, как эти приложения могут эффективно улучшить ваши языковые навыки и уверенность в общении. Исследуйте сейчас, чтобы найти идеальный инструмент для практики!
10 инструментов
xix.ai

2026: лучшие и самые популярные инструменты для создания вайрфреймов на базе ИИ для продуктовых команд! В этом тщательно составленном списке представлены мощные, революционные решения, которые значительно повышают продуктивность, что подтверждено реальными тестами и результатами тщательного рейтинга. Он включает подробное сравнение бесплатных и платных версий, которое поможет вам найти идеальный вариант. XIX.AI предоставляет экспертные рекомендации, которые помогут вам принять правильное решение. Ознакомьтесь с ним прямо сейчас, чтобы найти идеальный инструмент и раскрыть потенциал ИИ в разработке продуктов!
8 инструментов
xix.ai












