

 Heim
Google legt private Schlüssel von Nutzern und Unternehmensgeheimnisse aufgrund eines Konfigurationsfehlers bei Claude Link offen
Die KI „Claude“ von Anthropic war kürzlich von einer schwerwiegenden Datenschutzverletzung betroffen: Zahlreiche von Nutzern erstellte Links zum Teilen von Sitzungen wurden von großen Suchmaschinen wie Google und Bing öffentlich indexiert, sodass jeder den Gesprächsverlauf direkt über die Suche einsehen konnte. Es handelte sich hierbei nicht um einen Hack der Backend-Datenbank, sondern um einen technischen Konfigurationsfehler seitens Anthropic – das Unternehmen hatte es versäumt, Suchmaschinen-Crawler am Zugriff auf diese Links zu hindern.
Das Kernproblem liegt in einer Diskrepanz zwischen der Wahrnehmung der Nutzer hinsichtlich des „Teilens“ und der Realität im Internet. Viele Nutzer gehen davon aus, dass das Teilen eines Links mit Kollegen oder Freunden sicher ist, ohne zu wissen, dass Suchmaschinen-Crawler dem Link folgen und den Inhalt indexieren können, sobald er auf öffentlichen Websites, in Foren oder in sozialen Medien erscheint.
Tests ergaben, dass die indizierten Sitzungen sensible Daten enthielten – private Wallet-Schlüssel, Aufzeichnungen über illegale Beratungen, interne Unternehmensaufgaben und personenbezogene Daten –, die alle in den Suchergebnissen offengelegt wurden.
Technische Fehlkonfiguration führt zu schwerwiegenden Folgen: widersprüchliche Einstellungen
Die Hauptursache war eine widersprüchliche technische Konfiguration. Der Pfad /share/ in Claudes robots.txt untersagte das Crawlen, doch der Antwort-Header der Seite enthielt zudem den X-Robots-Tag: none (entspricht noindex, nofollow). Dies schien zwar eine doppelte Absicherung zu sein, ging jedoch nach hinten los. In der offiziellen Dokumentation von Google heißt es, dass Crawler das „noindex“-Tag nicht lesen können, wenn eine Seite durch „robots.txt“ blockiert ist. Infolgedessen können Crawler zwar nicht auf den Seiteninhalt zugreifen, entdecken die URL jedoch über externe Links und indexieren sie. Nutzer können dann auf den Link klicken, um die gesamte Sitzung einzusehen.
Anthropic hat sich seitdem an die großen Suchmaschinen gewandt, um die Links entfernen zu lassen, und seine Strategie so angepasst, dass das Crawling vollständig blockiert wird. Einige zwischengespeicherte oder verbleibende Links sind jedoch weiterhin vorhanden. Dies ist kein Einzelfall – viele ChatGPT-Freigabelinks aus dem Jahr 2025 wurden ebenfalls von Google indexiert, und bereits zuvor führte die öffentliche Freigabefunktion von Baidu Netdisk aufgrund ähnlicher Probleme zu einer groß angelegten Offenlegung von Nutzerdateien. Nach wiederholten Fehlschlägen stellt sich eine entscheidende Frage: KI-Unternehmen legen großen Wert auf Sicherheit und Datenschutz, versäumen es jedoch, grundlegende technische Konfigurationen zu verwalten. Warum sollten Nutzer ihnen vertrauen?
Verwandter Artikel
 Wie Unitree die Zukunft der humanoiden Robotik gestaltet
Unitrees neue „Creature“ mit verkörperter KI und ultrabreitem 4D-LiDAR-System für fortschrittliche Navigation in der realen Welt. Bildquelle: UnitreeWang Xingxing, CEO von Unitree, strebt Durchbrüche
Warum Abnormal AI bei „Daybreak“ eine Partnerschaft mit OpenAI eingegangen ist
Michael Aiello, Produktleiter für Cybersicherheit bei OpenAI | Bildnachweis: Michael Aiello/LinkedInAbnormal AI tritt dem „Daybreak“-Programm von OpenAI bei; laut Mike Aiello wird die Partnerschaft di
LFM2.5 DSpark-Entwurf veröffentlicht: 3,18-fache Steigerung der Inferenzgeschwindigkeit
Liquid AI und Hugging Face haben offiziell die DSpark-Entwurf-Modell-Checkpoints für die LFM2.5-Serie veröffentlicht, darunter LFM2.5-1.2B-Instruct, LFM2.5-2.6B und LFM2.5-8B-A1B. Diese Innovation füh
Empfehlungen zu verwandten Spezialthemen
Gesundheit Wellness
 Die besten KI-basierten Schlafcoaching-Tools für Schichtarbeiter, zur Erholung nach Jetlag und für bessere Routinen
Die besten KI-Tools für Schlafcoaching im Jahr 2026: Für Schichtarbeiter, zur Bewältigung von Jetlag und für bessere Routinen! XIX.AI hat eine Liste der besten Tools zusammengestellt, die bahnbrechend sind und in der Praxis getestet wurden, um präzise Anleitungen zu liefern. Hier finden Sie detaillierte Vergleichsinformationen zu kostenlosen und kostenpflichtigen Angeboten und erfahren, wie diese unverzichtbaren Lösungen dazu beitragen, die Schlafqualität zu verbessern, die Erholung vom Jetlag zu beschleunigen und gesündere Routinen zu etablieren. Entdecken Sie jetzt das perfekte Tool für sich!
 7 Tools
 xix.ai
Code
ChatGPT-Debuggingtools für Python-Fehler, API-Protokolle und Stack-Trace-Triage
2026 Neueste Best ChatGPT-Debugging-Tools für Python-Fehler, API-Logs und Stack-Trace-Triage finden Sie hier auf XIX.AI. Diese kuratierte Liste der am besten bewerteten Lösungen bietet einen kostenlosen vs. kostenpflichtigen Vergleich, Praxistests und detaillierte Rankings, um Ihnen zu helfen, das leistungsfähigste Tool zu finden, das Ihre Produktivität erheblich steigern und Ihnen helfen kann, komplexe technische Probleme schneller zu lösen. Entdecken Sie jetzt Ihre perfekte Lösung!
9 Tools
xix.ai
Text-zu-Sprache
KI-Stimmtools für Produkt-Demonstrationsvideos
2026 Neueste Besten Top-bewerteten KI-Stimmtools für Produkt-Demonstration-Videos sind jetzt auf XIX.AI verfügbar! Diese kuratierte Liste bietet leistungsstarke, bahnbrechende Optionen, die Ihnen helfen, professionelles Audiocontent schnell zu erstellen und Ihre Demonstrations-Effizienz erheblich zu steigern. Wir führen praxisnahe Tests durch und bieten einen kostenlosen vs. kostenpflichtigen Vergleich sowie wöchentlich aktualisierte Rankings, um Ihnen zu helfen, die perfekte Lösung zu finden. Entdecken Sie jetzt, um Ihren KI-Vorteil freizuschalten!
10 Tools
xix.ai
Geschäft
KI-Tools für Geschäftspläne zur Validierung von Start-ups
Die besten KI-Tools für Geschäftspläne zur Startup-Validierung im Jahr 2026! XIX.AI hat eine Liste der besten leistungsstarken, bahnbrechenden Tools zusammengestellt, die in der Praxis getestet wurden und präzise Ergebnisse liefern. Hier finden Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, detaillierte Rankings und leicht verständliche Einblicke, die Ihnen helfen, die perfekte Lösung zu finden und die Erfolgsquote Ihres Start-ups zu steigern. Entdecken Sie jetzt die Möglichkeiten und sichern Sie sich Ihren KI-Vorteil!
9 Tools
xix.ai
Chatbot
KI-Chat-Apps für Rollenspiel und Konversationspraxis
2026 Neueste und beste KI-Chat-Apps für Rollenspiele und Konversationspraxis! XIX.AI erstellt eine hochbewertete Liste leistungsstarker, unbedingt auszuprobierender Tools, die strenge Praxistests durchlaufen, um außergewöhnliche Ergebnisse zu liefern. Sie finden detaillierte Vergleiche zwischen kostenlosen und kostenpflichtigen Versionen, umfassende Ranglisten sowie Einblicke darin, wie diese Apps Ihre Sprachkenntnisse und Ihr Kommunikationsvertrauen effektiv steigern können. Entdecken Sie jetzt Ihr perfektes Übungstool!
10 Tools
xix.ai
Design
Die besten KI-Tools zur Erstellung von Wireframes für Produktteams
Die besten und am besten bewerteten KI-Wireframe-Tools für Produktteams im Jahr 2026! Diese sorgfältig zusammengestellte Liste präsentiert leistungsstarke, bahnbrechende Lösungen, die die Produktivität durch Praxistests und strenge Bewertungen deutlich steigern. Sie enthält einen detaillierten Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, damit Sie die perfekte Lösung finden. XIX.AI liefert Experteneinblicke, die Ihnen bei Ihrer Entscheidung helfen. Entdecken Sie jetzt Ihr perfektes Tool und nutzen Sie den KI-Vorteil bei der Produktentwicklung!
8 Tools
xix.ai

 Kommentare (0)
Die KI „Claude“ von Anthropic war kürzlich von einer schwerwiegenden Datenschutzverletzung betroffen: Zahlreiche von Nutzern erstellte Links zum Teilen von Sitzungen wurden von großen Suchmaschinen wie Google und Bing öffentlich indexiert, sodass jeder den Gesprächsverlauf direkt über die Suche einsehen konnte. Es handelte sich hierbei nicht um einen Hack der Backend-Datenbank, sondern um einen technischen Konfigurationsfehler seitens Anthropic – das Unternehmen hatte es versäumt, Suchmaschinen-Crawler am Zugriff auf diese Links zu hindern.
Das Kernproblem liegt in einer Diskrepanz zwischen der Wahrnehmung der Nutzer hinsichtlich des „Teilens“ und der Realität im Internet. Viele Nutzer gehen davon aus, dass das Teilen eines Links mit Kollegen oder Freunden sicher ist, ohne zu wissen, dass Suchmaschinen-Crawler dem Link folgen und den Inhalt indexieren können, sobald er auf öffentlichen Websites, in Foren oder in sozialen Medien erscheint.
Tests ergaben, dass die indizierten Sitzungen sensible Daten enthielten – private Wallet-Schlüssel, Aufzeichnungen über illegale Beratungen, interne Unternehmensaufgaben und personenbezogene Daten –, die alle in den Suchergebnissen offengelegt wurden.
Technische Fehlkonfiguration führt zu schwerwiegenden Folgen: widersprüchliche Einstellungen
Die Hauptursache war eine widersprüchliche technische Konfiguration. Der Pfad /share/ in Claudes robots.txt untersagte das Crawlen, doch der Antwort-Header der Seite enthielt zudem den X-Robots-Tag: none (entspricht noindex, nofollow). Dies schien zwar eine doppelte Absicherung zu sein, ging jedoch nach hinten los. In der offiziellen Dokumentation von Google heißt es, dass Crawler das „noindex“-Tag nicht lesen können, wenn eine Seite durch „robots.txt“ blockiert ist. Infolgedessen können Crawler zwar nicht auf den Seiteninhalt zugreifen, entdecken die URL jedoch über externe Links und indexieren sie. Nutzer können dann auf den Link klicken, um die gesamte Sitzung einzusehen.
Anthropic hat sich seitdem an die großen Suchmaschinen gewandt, um die Links entfernen zu lassen, und seine Strategie so angepasst, dass das Crawling vollständig blockiert wird. Einige zwischengespeicherte oder verbleibende Links sind jedoch weiterhin vorhanden. Dies ist kein Einzelfall – viele ChatGPT-Freigabelinks aus dem Jahr 2025 wurden ebenfalls von Google indexiert, und bereits zuvor führte die öffentliche Freigabefunktion von Baidu Netdisk aufgrund ähnlicher Probleme zu einer groß angelegten Offenlegung von Nutzerdateien. Nach wiederholten Fehlschlägen stellt sich eine entscheidende Frage: KI-Unternehmen legen großen Wert auf Sicherheit und Datenschutz, versäumen es jedoch, grundlegende technische Konfigurationen zu verwalten. Warum sollten Nutzer ihnen vertrauen?


 Wie Unitree die Zukunft der humanoiden Robotik gestaltet
Unitrees neue „Creature“ mit verkörperter KI und ultrabreitem 4D-LiDAR-System für fortschrittliche Navigation in der realen Welt. Bildquelle: UnitreeWang Xingxing, CEO von Unitree, strebt Durchbrüche
 Warum Abnormal AI bei „Daybreak“ eine Partnerschaft mit OpenAI eingegangen ist
Michael Aiello, Produktleiter für Cybersicherheit bei OpenAI | Bildnachweis: Michael Aiello/LinkedInAbnormal AI tritt dem „Daybreak“-Programm von OpenAI bei; laut Mike Aiello wird die Partnerschaft di
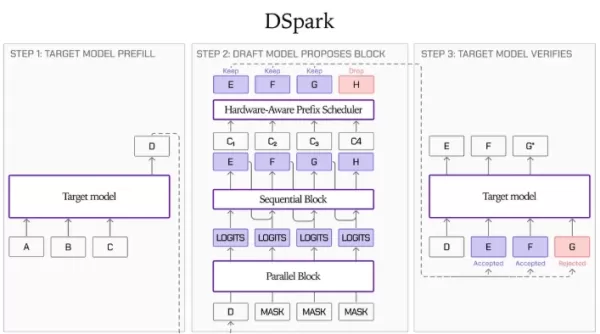 LFM2.5 DSpark-Entwurf veröffentlicht: 3,18-fache Steigerung der Inferenzgeschwindigkeit
Liquid AI und Hugging Face haben offiziell die DSpark-Entwurf-Modell-Checkpoints für die LFM2.5-Serie veröffentlicht, darunter LFM2.5-1.2B-Instruct, LFM2.5-2.6B und LFM2.5-8B-A1B. Diese Innovation füh

Die besten KI-Tools für Schlafcoaching im Jahr 2026: Für Schichtarbeiter, zur Bewältigung von Jetlag und für bessere Routinen! XIX.AI hat eine Liste der besten Tools zusammengestellt, die bahnbrechend sind und in der Praxis getestet wurden, um präzise Anleitungen zu liefern. Hier finden Sie detaillierte Vergleichsinformationen zu kostenlosen und kostenpflichtigen Angeboten und erfahren, wie diese unverzichtbaren Lösungen dazu beitragen, die Schlafqualität zu verbessern, die Erholung vom Jetlag zu beschleunigen und gesündere Routinen zu etablieren. Entdecken Sie jetzt das perfekte Tool für sich!
7 Tools
xix.ai
2026 Neueste Best ChatGPT-Debugging-Tools für Python-Fehler, API-Logs und Stack-Trace-Triage finden Sie hier auf XIX.AI. Diese kuratierte Liste der am besten bewerteten Lösungen bietet einen kostenlosen vs. kostenpflichtigen Vergleich, Praxistests und detaillierte Rankings, um Ihnen zu helfen, das leistungsfähigste Tool zu finden, das Ihre Produktivität erheblich steigern und Ihnen helfen kann, komplexe technische Probleme schneller zu lösen. Entdecken Sie jetzt Ihre perfekte Lösung!
9 Tools
xix.ai
2026 Neueste Besten Top-bewerteten KI-Stimmtools für Produkt-Demonstration-Videos sind jetzt auf XIX.AI verfügbar! Diese kuratierte Liste bietet leistungsstarke, bahnbrechende Optionen, die Ihnen helfen, professionelles Audiocontent schnell zu erstellen und Ihre Demonstrations-Effizienz erheblich zu steigern. Wir führen praxisnahe Tests durch und bieten einen kostenlosen vs. kostenpflichtigen Vergleich sowie wöchentlich aktualisierte Rankings, um Ihnen zu helfen, die perfekte Lösung zu finden. Entdecken Sie jetzt, um Ihren KI-Vorteil freizuschalten!
10 Tools
xix.ai

Die besten KI-Tools für Geschäftspläne zur Startup-Validierung im Jahr 2026! XIX.AI hat eine Liste der besten leistungsstarken, bahnbrechenden Tools zusammengestellt, die in der Praxis getestet wurden und präzise Ergebnisse liefern. Hier finden Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, detaillierte Rankings und leicht verständliche Einblicke, die Ihnen helfen, die perfekte Lösung zu finden und die Erfolgsquote Ihres Start-ups zu steigern. Entdecken Sie jetzt die Möglichkeiten und sichern Sie sich Ihren KI-Vorteil!
9 Tools
xix.ai

2026 Neueste und beste KI-Chat-Apps für Rollenspiele und Konversationspraxis! XIX.AI erstellt eine hochbewertete Liste leistungsstarker, unbedingt auszuprobierender Tools, die strenge Praxistests durchlaufen, um außergewöhnliche Ergebnisse zu liefern. Sie finden detaillierte Vergleiche zwischen kostenlosen und kostenpflichtigen Versionen, umfassende Ranglisten sowie Einblicke darin, wie diese Apps Ihre Sprachkenntnisse und Ihr Kommunikationsvertrauen effektiv steigern können. Entdecken Sie jetzt Ihr perfektes Übungstool!
10 Tools
xix.ai

Die besten und am besten bewerteten KI-Wireframe-Tools für Produktteams im Jahr 2026! Diese sorgfältig zusammengestellte Liste präsentiert leistungsstarke, bahnbrechende Lösungen, die die Produktivität durch Praxistests und strenge Bewertungen deutlich steigern. Sie enthält einen detaillierten Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, damit Sie die perfekte Lösung finden. XIX.AI liefert Experteneinblicke, die Ihnen bei Ihrer Entscheidung helfen. Entdecken Sie jetzt Ihr perfektes Tool und nutzen Sie den KI-Vorteil bei der Produktentwicklung!
8 Tools
xix.ai












