


 Lar
O Ant Group impulsiona a inovação no protocolo ASL para aumentar a confiança nas interações com agentes inteligentes
À medida que os agentes de IA se tornam mais autônomos e capazes de colaborar entre si, as organizações enfrentam desafios de segurança que vão muito além de soluções técnicas, evoluindo para questões mais profundas relacionadas à confiança. Em 29 de abril, durante a sessão “Inovação e Governança de Agentes Inteligentes” da 9ª Cúpula de Construção Digital da China, Chen Liang, diretor de tecnologia (CTO) da equipe Big Security do Ant Group, proferiu um discurso de abertura no qual revelou, pela primeira vez, três “buracos negros de confiança” específicos presentes na colaboração entre agentes. Ele também apresentou uma arquitetura de segurança original, projetada especificamente para atender às necessidades de agentes inteligentes em nível empresarial.
Os Três “Buracos Negros de Confiança”: Fraquezas Fatais na Colaboração entre Agentes
No início de 2026, um estudo intitulado “Agentes do Caos”, conduzido por instituições como a Northeastern University, implantou vários agentes autônomos equipados com recursos reais de invocação de ferramentas, desenvolvidos com base na estrutura OpenClaw. Esses agentes foram submetidos a um período de testes de duas semanas pela equipe vermelha, e os resultados revelaram que eles poderiam enfrentar sérios problemas de segurança em ambientes abertos complexos. Tais problemas incluíram ações de conformidade não autorizadas, vazamentos de informações confidenciais e operações prejudiciais no nível do sistema.
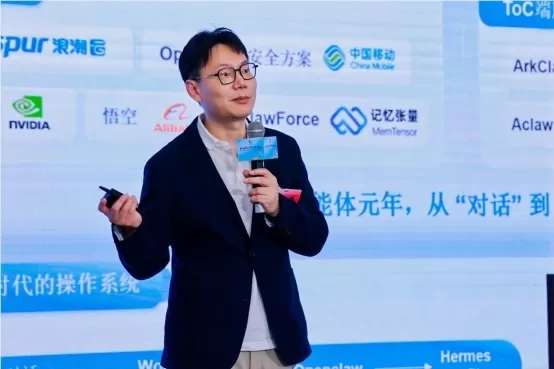
Chen Liang explicou que, à medida que a colaboração entre múltiplos agentes se expande de um único sistema para envolver diferentes organizações e plataformas, três “buracos negros de confiança” específicos estão atualmente impedindo a implantação em grande escala nas empresas. O primeiro é o “buraco negro da verificação de identidade”, no qual invasores podem falsificar identificadores de agentes ou se apropriar das identidades de assistentes de funcionários para abusar dos mecanismos de lista de permissões de identidade. Além disso, vários nós intermediários poderiam alterar informações de identidade a montante, impedindo que entidades a jusante confirmem a legitimidade do remetente. O segundo é o “buraco negro da transmissão à prova de adulteração de intenções”, que ocorre quando as instruções do usuário são alteradas por nós intermediários na cadeia de colaboração, resultando em interpretações errôneas de dados confidenciais, como propriedade de fundos e permissões de acesso a dados. O terceiro é o “buraco negro do controle de limites de autorização”, no qual agentes a jusante podem adquirir capacidades que excedem as concedidas pelas partes a montante, levando a uma expansão descontrolada de permissões em toda a hierarquia.
Insights compartilhados pela IIFAA em conjunto com a Academia Chinesa de Tecnologia da Informação e Comunicações, o Ant Group e dezenas de outras organizações indicam que os atuais protocolos MCP e A2A se concentram principalmente na interoperabilidade e nas conexões de comunicação. No entanto, esses protocolos apresentam lacunas quando se trata de lidar com desafios de confiança nativos, como rastreabilidade de entidades, integridade de intenções, gerenciamento adequado de limites de delegação em vários níveis e auditabilidade nas interações entre agentes. As soluções de segurança existentes também apresentam limitações significativas ao lidar com vetores de ataque exclusivos, específicos para agentes inteligentes.
Solução: o Protocolo ASL constrói uma “cadeia de confiança verificável de ponta a ponta”
Para superar essas deficiências, Chen Liang propôs uma solução baseada no princípio de “Segurança desde o Projeto”. Essa solução consiste em um protocolo de interconexão seguro e confiável para agentes, denominado ASL (Agent Security Link). Funcionando como uma pilha de protocolos de interconexão confiável dentro da estrutura de colaboração entre agentes, o ASL pode ser integrado sobre protocolos de interoperabilidade existentes, como o MCP e o A2A. Ele cria uma base de confiança que é verificável, transferível, estritamente restrita e totalmente auditável para interações entre agentes.
De acordo com os relatórios disponíveis, o ASL apresenta uma arquitetura em camadas composta por “quatro tipos de componentes de capacidade” combinados com uma infraestrutura de segurança dedicada. A camada inferior fornece um ambiente de execução progressivamente seguro, que vai do isolamento de software ao isolamento de hardware, juntamente com um sistema para gerenciar chaves de vinculação de dispositivos. A camada superior conta com quatro módulos principais — identidade confiável, conexão confiável, intenção confiável e autorização confiável — para garantir o vinculamento verificável de identidades, canais de comunicação seguros no nível da sessão, transmissão de instruções à prova de adulteração e limitação estrita, em vez de expansão, dos limites de autorização em cenários de delegação em múltiplos níveis. Como resultado, todas as ações realizadas por um agente ao longo do processo de colaboração são rastreáveis, todas as autorizações permanecem bem definidas e todas as transmissões de intenção estão protegidas contra alterações não autorizadas.
Em aplicações relacionadas a pagamentos, o ASL atua em conjunto com o protocolo de confiança comercial de agentes inteligentes ACT. Enquanto o ASL lida com a interconexão segura e o gerenciamento de autorizações entre agentes, o ACT constrói a base de confiança necessária para transações comerciais. Juntos, esses protocolos suportam a implementação de recursos como pagamentos instantâneos e compras por procuração.
Da “Resposta Passiva” à “Confiabilidade Inerente”: Ciclo de Segurança em Toda a Cadeia
A adoção do protocolo ASL representa apenas um componente da estrutura de segurança nativa ao agente proposta por Chen Liang. Dentro dessa estrutura, a abordagem à segurança se afastou completamente do modelo reativo tradicional de “identificar vulnerabilidades e lançar patches”. Em vez disso, ela visa garantir que os agentes sejam inerentemente confiáveis, empregando uma estratégia de isolamento em camadas juntamente com mecanismos de defesa robustos. Isso significa integrar recursos de segurança em todas as etapas do ciclo de vida de um agente, desde sua criação.
Especificamente, a estrutura inclui componentes para gerenciamento de identidade e acesso — como um sistema de identidade unificado e gerenciamento dinâmico do ciclo de vida das “licenças de operação de agentes” — proteção de segurança em tempo de execução baseada em uma estratégia de controle de cinco camadas derivada da “Constituição do Funcionário Digital”, e medidas de segurança para o AgentOS e a infraestrutura subjacente, incluindo mecanismos como a sandbox Landlock, isolamento de namespace e isolamento de hardware TEE. Esse sistema abrangente garante que os agentes mantenham garantias de segurança de ponta a ponta em todos os cenários de colaboração entre empresas e plataformas. Essas garantias incluem identidades de entidades verificáveis, transmissão de intenções à prova de adulteração e limites de autorização rigorosamente controlados.
Artigo relacionado
 A Seed, da ByteDance, lança campanha global de captação de talentos em campus universitários, oferecendo ações virtuais para conquistar os melhores especialistas em grandes modelos de inteligência artificial
No cenário competitivo dos grandes modelos de linguagem, garantir talentos de alto nível continua sendo o ativo estratégico mais crítico.Em 1º de abril, ByteDance anunciou o lançamento de sua iniciativa global de recrutamento campus Seed, parte de se
Suno para Marcas d'Água em Músicas Durante Batalhas Legais
O Suno, plataforma que permite aos usuários gerar músicas criadas por inteligência artificial, apresentou novas funcionalidades para rotular as faixas produzidas pela plataforma, restringir downloads e atualizar os padrões da comunidade para coibir r
Musk admite que vazamento do código do Grok expôs dados de usuários e promete apagar todas as informações históricas.
Elon Musk abordou diretamente a controvérsia sobre privacidade envolvendo o Grok Build, começando com um simples "Verdadeiro" para confirmar a validade do incidente. Ele prometeu que todos os dados dos usuários carregados anteriormente para a SpaceXA
Recomendações de tópicos especiais relacionados
SEO
 As melhores ferramentas de análise de SERP com IA para estratégias de busca
As melhores e mais bem avaliadas ferramentas de análise de SERP com IA de 2026 para estratégias de busca são selecionadas pela XIX.AI por meio de rigorosos testes práticos e rankings atualizados semanalmente. Essas ferramentas poderosas ajudam você a identificar oportunidades ocultas de otimização, melhorar o desempenho do conteúdo e obter uma vantagem competitiva nas buscas. Descubra hoje mesmo a ferramenta perfeita para aprimorar sua estratégia de busca. Explore agora!
 13 ferramentas
 xix.ai
Análise de dados
Melhores ferramentas de detecção de anomalias com IA para monitoramento de KPIs entre equipes de SaaS e comércio eletrônico
2026 Últimas Melhores Ferramentas de Detecção de Anomalias por IA Mais Bem Avaliadas para Monitoramento de KPIs em Equipes de SaaS e E-commerce! A XIX.AI compilou uma coleção poderosa e transformadora, baseada em testes rigorosos do mundo real e classificações atualizadas semanalmente. Você encontrará insights detalhados sobre comparações entre versões gratuitas e pagas para ajudá-lo a identificar a solução que deve ser testada, aumentando a produtividade e desbloqueando sua vantagem com IA. Explore agora!
10 ferramentas
xix.ai
escrita
Os melhores geradores de esboços com IA para artigos longos de SEO
Os melhores e mais bem avaliados geradores de esboços com IA de 2026 para artigos longos de SEO, cuidadosamente selecionados pela XIX.AI. Essas ferramentas poderosas oferecem um auxílio revolucionário na criação rápida de conteúdo de alta qualidade, aumentando significativamente a eficiência na redação. Confira uma comparação entre versões gratuitas e pagas, além de testes práticos e classificações detalhadas, para ajudá-lo a encontrar a opção imperdível que melhor atenda às suas necessidades. Explore agora para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai
Educação e Aprendizagem
Ferramentas de IA para os deveres de casa e a preparação para provas
As melhores e mais recentes ferramentas de IA para lição de casa e preparação para provas em 2026! A XIX.AI seleciona uma lista das ferramentas mais bem avaliadas, poderosas e revolucionárias que ajudam os alunos a aumentar a produtividade, agilizar a realização das lições de casa e se sair muito bem nas provas por meio de testes práticos. Veja uma comparação entre versões gratuitas e pagas, classificações detalhadas e opções imperdíveis para aproveitar ao máximo as vantagens da IA. Explore agora!
10 ferramentas
xix.ai
Composição musical
Ferramentas de Demonstração Vocal com IA para Compositores, Ganchos, Toplines e Sessões de Rascunho Multilíngues
2026 Últimas Melhores Ferramentas de Demonstração Vocal com IA para Compositores, Criadores de Ganchos e Equipes de Conteúdo Multilíngue! A XIX.AI compilou uma lista de ferramentas altamente avaliadas e poderosas, que mudam o jogo e passaram por rigorosos testes no mundo real. Você encontrará dados detalhados de comparação entre versões gratuitas e pagas, classificações abrangentes e opções imperdíveis para ajudá-lo a aumentar a eficiência da escrita e desbloquear seu potencial criativo. Explore agora para descobrir a ferramenta perfeita para todas as suas necessidades de conteúdo!
9 ferramentas
xix.ai
Negócios
As melhores ferramentas de pesquisa competitiva baseadas em IA para pequenas empresas
As melhores e mais bem avaliadas ferramentas de pesquisa competitiva com IA de 2026 para pequenas empresas! A XIX.AI selecionou uma coleção extremamente poderosa e revolucionária, atualizada semanalmente com testes rigorosos no mundo real e classificações detalhadas. Você encontrará uma comparação abrangente entre versões gratuitas e pagas para ajudá-lo a identificar as ferramentas imperdíveis que aumentam sua produtividade e lhe proporcionam uma vantagem competitiva. Explore agora para descobrir a ferramenta perfeita para você!
9 ferramentas
xix.ai

 Comentários (0)
À medida que os agentes de IA se tornam mais autônomos e capazes de colaborar entre si, as organizações enfrentam desafios de segurança que vão muito além de soluções técnicas, evoluindo para questões mais profundas relacionadas à confiança. Em 29 de abril, durante a sessão “Inovação e Governança de Agentes Inteligentes” da 9ª Cúpula de Construção Digital da China, Chen Liang, diretor de tecnologia (CTO) da equipe Big Security do Ant Group, proferiu um discurso de abertura no qual revelou, pela primeira vez, três “buracos negros de confiança” específicos presentes na colaboração entre agentes. Ele também apresentou uma arquitetura de segurança original, projetada especificamente para atender às necessidades de agentes inteligentes em nível empresarial.
Os Três “Buracos Negros de Confiança”: Fraquezas Fatais na Colaboração entre Agentes
No início de 2026, um estudo intitulado “Agentes do Caos”, conduzido por instituições como a Northeastern University, implantou vários agentes autônomos equipados com recursos reais de invocação de ferramentas, desenvolvidos com base na estrutura OpenClaw. Esses agentes foram submetidos a um período de testes de duas semanas pela equipe vermelha, e os resultados revelaram que eles poderiam enfrentar sérios problemas de segurança em ambientes abertos complexos. Tais problemas incluíram ações de conformidade não autorizadas, vazamentos de informações confidenciais e operações prejudiciais no nível do sistema.
Chen Liang explicou que, à medida que a colaboração entre múltiplos agentes se expande de um único sistema para envolver diferentes organizações e plataformas, três “buracos negros de confiança” específicos estão atualmente impedindo a implantação em grande escala nas empresas. O primeiro é o “buraco negro da verificação de identidade”, no qual invasores podem falsificar identificadores de agentes ou se apropriar das identidades de assistentes de funcionários para abusar dos mecanismos de lista de permissões de identidade. Além disso, vários nós intermediários poderiam alterar informações de identidade a montante, impedindo que entidades a jusante confirmem a legitimidade do remetente. O segundo é o “buraco negro da transmissão à prova de adulteração de intenções”, que ocorre quando as instruções do usuário são alteradas por nós intermediários na cadeia de colaboração, resultando em interpretações errôneas de dados confidenciais, como propriedade de fundos e permissões de acesso a dados. O terceiro é o “buraco negro do controle de limites de autorização”, no qual agentes a jusante podem adquirir capacidades que excedem as concedidas pelas partes a montante, levando a uma expansão descontrolada de permissões em toda a hierarquia.
Insights compartilhados pela IIFAA em conjunto com a Academia Chinesa de Tecnologia da Informação e Comunicações, o Ant Group e dezenas de outras organizações indicam que os atuais protocolos MCP e A2A se concentram principalmente na interoperabilidade e nas conexões de comunicação. No entanto, esses protocolos apresentam lacunas quando se trata de lidar com desafios de confiança nativos, como rastreabilidade de entidades, integridade de intenções, gerenciamento adequado de limites de delegação em vários níveis e auditabilidade nas interações entre agentes. As soluções de segurança existentes também apresentam limitações significativas ao lidar com vetores de ataque exclusivos, específicos para agentes inteligentes.
Solução: o Protocolo ASL constrói uma “cadeia de confiança verificável de ponta a ponta”
Para superar essas deficiências, Chen Liang propôs uma solução baseada no princípio de “Segurança desde o Projeto”. Essa solução consiste em um protocolo de interconexão seguro e confiável para agentes, denominado ASL (Agent Security Link). Funcionando como uma pilha de protocolos de interconexão confiável dentro da estrutura de colaboração entre agentes, o ASL pode ser integrado sobre protocolos de interoperabilidade existentes, como o MCP e o A2A. Ele cria uma base de confiança que é verificável, transferível, estritamente restrita e totalmente auditável para interações entre agentes.
De acordo com os relatórios disponíveis, o ASL apresenta uma arquitetura em camadas composta por “quatro tipos de componentes de capacidade” combinados com uma infraestrutura de segurança dedicada. A camada inferior fornece um ambiente de execução progressivamente seguro, que vai do isolamento de software ao isolamento de hardware, juntamente com um sistema para gerenciar chaves de vinculação de dispositivos. A camada superior conta com quatro módulos principais — identidade confiável, conexão confiável, intenção confiável e autorização confiável — para garantir o vinculamento verificável de identidades, canais de comunicação seguros no nível da sessão, transmissão de instruções à prova de adulteração e limitação estrita, em vez de expansão, dos limites de autorização em cenários de delegação em múltiplos níveis. Como resultado, todas as ações realizadas por um agente ao longo do processo de colaboração são rastreáveis, todas as autorizações permanecem bem definidas e todas as transmissões de intenção estão protegidas contra alterações não autorizadas.
Em aplicações relacionadas a pagamentos, o ASL atua em conjunto com o protocolo de confiança comercial de agentes inteligentes ACT. Enquanto o ASL lida com a interconexão segura e o gerenciamento de autorizações entre agentes, o ACT constrói a base de confiança necessária para transações comerciais. Juntos, esses protocolos suportam a implementação de recursos como pagamentos instantâneos e compras por procuração.
Da “Resposta Passiva” à “Confiabilidade Inerente”: Ciclo de Segurança em Toda a Cadeia
A adoção do protocolo ASL representa apenas um componente da estrutura de segurança nativa ao agente proposta por Chen Liang. Dentro dessa estrutura, a abordagem à segurança se afastou completamente do modelo reativo tradicional de “identificar vulnerabilidades e lançar patches”. Em vez disso, ela visa garantir que os agentes sejam inerentemente confiáveis, empregando uma estratégia de isolamento em camadas juntamente com mecanismos de defesa robustos. Isso significa integrar recursos de segurança em todas as etapas do ciclo de vida de um agente, desde sua criação.
Especificamente, a estrutura inclui componentes para gerenciamento de identidade e acesso — como um sistema de identidade unificado e gerenciamento dinâmico do ciclo de vida das “licenças de operação de agentes” — proteção de segurança em tempo de execução baseada em uma estratégia de controle de cinco camadas derivada da “Constituição do Funcionário Digital”, e medidas de segurança para o AgentOS e a infraestrutura subjacente, incluindo mecanismos como a sandbox Landlock, isolamento de namespace e isolamento de hardware TEE. Esse sistema abrangente garante que os agentes mantenham garantias de segurança de ponta a ponta em todos os cenários de colaboração entre empresas e plataformas. Essas garantias incluem identidades de entidades verificáveis, transmissão de intenções à prova de adulteração e limites de autorização rigorosamente controlados.








 A Seed, da ByteDance, lança campanha global de captação de talentos em campus universitários, oferecendo ações virtuais para conquistar os melhores especialistas em grandes modelos de inteligência artificial
No cenário competitivo dos grandes modelos de linguagem, garantir talentos de alto nível continua sendo o ativo estratégico mais crítico.Em 1º de abril, ByteDance anunciou o lançamento de sua iniciativa global de recrutamento campus Seed, parte de se
 Suno para Marcas d'Água em Músicas Durante Batalhas Legais
O Suno, plataforma que permite aos usuários gerar músicas criadas por inteligência artificial, apresentou novas funcionalidades para rotular as faixas produzidas pela plataforma, restringir downloads e atualizar os padrões da comunidade para coibir r
 Musk admite que vazamento do código do Grok expôs dados de usuários e promete apagar todas as informações históricas.
Elon Musk abordou diretamente a controvérsia sobre privacidade envolvendo o Grok Build, começando com um simples "Verdadeiro" para confirmar a validade do incidente. Ele prometeu que todos os dados dos usuários carregados anteriormente para a SpaceXA

As melhores e mais bem avaliadas ferramentas de análise de SERP com IA de 2026 para estratégias de busca são selecionadas pela XIX.AI por meio de rigorosos testes práticos e rankings atualizados semanalmente. Essas ferramentas poderosas ajudam você a identificar oportunidades ocultas de otimização, melhorar o desempenho do conteúdo e obter uma vantagem competitiva nas buscas. Descubra hoje mesmo a ferramenta perfeita para aprimorar sua estratégia de busca. Explore agora!
13 ferramentas
xix.ai

2026 Últimas Melhores Ferramentas de Detecção de Anomalias por IA Mais Bem Avaliadas para Monitoramento de KPIs em Equipes de SaaS e E-commerce! A XIX.AI compilou uma coleção poderosa e transformadora, baseada em testes rigorosos do mundo real e classificações atualizadas semanalmente. Você encontrará insights detalhados sobre comparações entre versões gratuitas e pagas para ajudá-lo a identificar a solução que deve ser testada, aumentando a produtividade e desbloqueando sua vantagem com IA. Explore agora!
10 ferramentas
xix.ai

Os melhores e mais bem avaliados geradores de esboços com IA de 2026 para artigos longos de SEO, cuidadosamente selecionados pela XIX.AI. Essas ferramentas poderosas oferecem um auxílio revolucionário na criação rápida de conteúdo de alta qualidade, aumentando significativamente a eficiência na redação. Confira uma comparação entre versões gratuitas e pagas, além de testes práticos e classificações detalhadas, para ajudá-lo a encontrar a opção imperdível que melhor atenda às suas necessidades. Explore agora para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai

As melhores e mais recentes ferramentas de IA para lição de casa e preparação para provas em 2026! A XIX.AI seleciona uma lista das ferramentas mais bem avaliadas, poderosas e revolucionárias que ajudam os alunos a aumentar a produtividade, agilizar a realização das lições de casa e se sair muito bem nas provas por meio de testes práticos. Veja uma comparação entre versões gratuitas e pagas, classificações detalhadas e opções imperdíveis para aproveitar ao máximo as vantagens da IA. Explore agora!
10 ferramentas
xix.ai

2026 Últimas Melhores Ferramentas de Demonstração Vocal com IA para Compositores, Criadores de Ganchos e Equipes de Conteúdo Multilíngue! A XIX.AI compilou uma lista de ferramentas altamente avaliadas e poderosas, que mudam o jogo e passaram por rigorosos testes no mundo real. Você encontrará dados detalhados de comparação entre versões gratuitas e pagas, classificações abrangentes e opções imperdíveis para ajudá-lo a aumentar a eficiência da escrita e desbloquear seu potencial criativo. Explore agora para descobrir a ferramenta perfeita para todas as suas necessidades de conteúdo!
9 ferramentas
xix.ai

As melhores e mais bem avaliadas ferramentas de pesquisa competitiva com IA de 2026 para pequenas empresas! A XIX.AI selecionou uma coleção extremamente poderosa e revolucionária, atualizada semanalmente com testes rigorosos no mundo real e classificações detalhadas. Você encontrará uma comparação abrangente entre versões gratuitas e pagas para ajudá-lo a identificar as ferramentas imperdíveis que aumentam sua produtividade e lhe proporcionam uma vantagem competitiva. Explore agora para descobrir a ferramenta perfeita para você!
9 ferramentas
xix.ai












