


 家
アント・グループ、スマートエージェントとのやり取りに対する信頼を高めるため、ASLプロトコルの革新を推進
AIエージェントの自律性が高まり、相互に連携できるようになるにつれ、組織は技術的な対策の枠をはるかに超えたセキュリティ上の課題に直面し、それはより根深い信頼の問題へと発展しつつあります。 4月29日、第9回「デジタル中国建設サミット」の「インテリジェントエージェントのイノベーションとガバナンス」セッションにおいて、アント・グループのビッグセキュリティチームCTOである陳亮氏は基調講演を行い、エージェント間の連携に存在する3つの具体的な「信頼のブラックホール」を初めて明らかにしました。 また、エンタープライズレベルのインテリジェントエージェントのニーズに特化して設計された独自のセキュリティアーキテクチャも紹介した。
3つの「信頼のブラックホール」:エージェント間連携における致命的な弱点
2026年初頭、ノースイースタン大学をはじめとする機関が実施した「Agents of Chaos」と題する研究では、OpenClawフレームワークに基づいて構築され、実際のツール呼び出し機能を備えた複数の自律型エージェントが展開された。 これらのエージェントは2週間にわたるレッドチームテストを受け、その結果、複雑なオープン環境において深刻なセキュリティ問題に直面する可能性があることが明らかになった。こうした問題には、所有者以外のコンプライアンス違反行為、機密情報の漏洩、システムレベルでの有害な操作などが含まれていた。
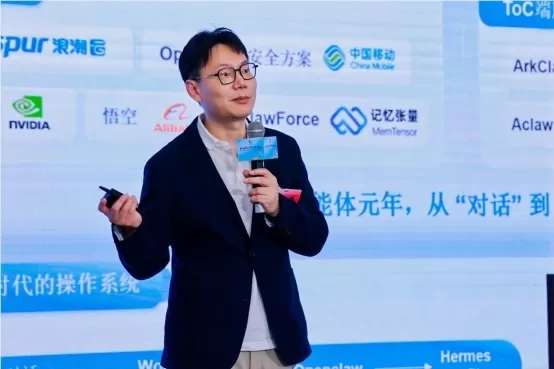
Chen Liang氏は、マルチエージェント間の連携が単一システム内から異なる組織やプラットフォームへと拡大するにつれ、現在、3つの具体的な「信頼のブラックホール」が大規模な企業導入を妨げていると説明した。 1つ目は「身元確認のブラックホール」であり、攻撃者がエージェントの識別子を偽造したり、従業員アシスタントの身元を乗っ取ったりして、身元ホワイトリストの仕組みを悪用する可能性があります。さらに、複数の中間ノードが上流の身元情報を改ざんすることで、下流のエンティティが送信者の正当性を確認できなくなる恐れがあります。 2つ目は「意図の改ざん防止伝送のブラックホール」である。これは、コラボレーションチェーン内の中間ノードによってユーザーの指示が改変され、資金の所有権やデータアクセス権限などの機密データが誤って解釈されてしまう場合に発生する。 3つ目は「権限境界制御のブラックホール」である。これは、下流のエージェントが上流の当事者から付与された権限を超える能力を獲得し、階層全体にわたって権限が制御不能に拡大してしまう可能性がある。
IIFAAが中国情報通信技術研究院、アント・グループ、その他数十の組織と共同で共有した知見によると、現在のMCPおよびA2Aプロトコルは、主に相互運用性と通信接続に重点を置いている。 しかし、これらのプロトコルは、エンティティの追跡可能性、意図の完全性、多階層の委任境界の適切な管理、エージェント間の相互作用における監査可能性といった、本質的な信頼性の課題に対処する点では不十分である。また、既存のセキュリティソリューションも、インテリジェントエージェントに特有の攻撃ベクトルに対処する上で、重大な限界を示している。
解決策:ASLプロトコルによる「エンドツーエンドで検証可能な信頼チェーン」の構築
これらの欠点を克服するため、Chen Liang氏は「Security by Design(設計によるセキュリティ)」の原則に基づいた解決策を提案した。この解決策は、ASL(Agent Security Link)と呼ばれる、エージェント向けの安全で信頼性の高い相互接続プロトコルで構成されている。 エージェント連携フレームワーク内の信頼できる相互接続プロトコルスタックとして機能するASLは、MCPやA2Aといった既存の相互運用性プロトコル上に統合することが可能です。これにより、エージェント間の相互作用に対して、検証可能、移転可能、厳格に制約され、かつ完全に監査可能な信頼基盤が構築されます。
入手可能な報告によると、ASLは「4種類の機能コンポーネント」と専用のセキュリティインフラストラクチャを組み合わせた階層型アーキテクチャを特徴としている。下位層は、ソフトウェア隔離からハードウェア隔離に至る段階的にセキュリティが強化された実行環境と、デバイスバインディングキーを管理するシステムを提供する。 上位層は、4つのコアモジュール(信頼できる識別情報、信頼できる接続、信頼できる意図、信頼できる認可)に依存しており、検証可能な識別情報のバインディング、セッションレベルの安全な通信チャネル、改ざん防止された指示の送信、および多段階委任シナリオにおける認可境界の拡大ではなく厳格な制限を保証します。 その結果、コラボレーションプロセス全体を通じてエージェントが行うあらゆるアクションが追跡可能となり、すべての権限は明確に定義されたまま維持され、すべての意図の送信は不正な改ざんから保護される。
決済関連のアプリケーションにおいて、ASLはACT(インテリジェント・エージェント・コマーシャル・トラスト・プロトコル)と連携して機能します。ASLがエージェント間の安全な相互接続と認可管理を処理する一方で、ACTは商取引に必要な信頼の基盤を構築します。これら2つのプロトコルが連携することで、即時決済や委託購入などの機能の実装がサポートされます。
「受動的対応」から「本質的に信頼できる」へ:フルチェーン・セキュリティ・ループ
ASLプロトコルの採用は、陳亮氏が提案するエージェントネイティブセキュリティフレームワークの構成要素の一つに過ぎません。このフレームワークにおいて、セキュリティへのアプローチは、「脆弱性を特定し、パッチをリリースする」という従来の受動的なモデルから完全に転換しています。 その代わりに、多層的な隔離戦略と堅牢な防御メカニズムを採用することで、エージェントが本質的に信頼できる存在となることを目指しています。これは、エージェントのライフサイクルのあらゆる段階に、その誕生時からセキュリティ機能を統合することを意味します。
具体的には、このフレームワークには、統一されたIDシステムや「エージェント運用ライセンス」の動的なライフサイクル管理といったIDおよびアクセス管理コンポーネント、「デジタル従業員憲章」に由来する5層制御戦略に基づくランタイムセキュリティ保護、 さらに、Landlockサンドボックス、ネームスペース分離、TEEハードウェア分離といったメカニズムを含む、AgentOSおよび基盤インフラ向けのセキュリティ対策も含まれています。この包括的なシステムにより、エージェントは企業間およびプラットフォームを横断するコラボレーションシナリオ全体を通じて、エンドツーエンドのセキュリティ保証を維持することが保証されます。 こうした保証には、検証可能なエンティティの身元、改ざん防止された意図の伝達、および厳格に管理された権限境界などが含まれます。
関連記事
 スウェーデンのAIスタートアップ「Lovable」が主要な資金調達ラウンド終了後、132億ドルの評価額を達成
AI駆動のコーディングツールが注目を集める中、スウェーデンのスタートアップ企業Lovableは大型の資金調達ラウンドを獲得した。同社は30億ドルの調達を目指しており、これにより評価額が昨年12月に記録された66億ドルの倍となる132億ドルに達する可能性がある。この投資をリードするのはMenlo Venturesと見られている。Lovableの魅力は、複雑なコーディングスキルを不要とし、ソフトウェア作成を簡素化する中核の「ヴァイブコーディング」技術に由来する。ユーザーは自然言語で要件を記述するだ
Google、Geminiへの焦点がユーザー制御へシフトする中で、Remy AIエージェントをテスト
『Business Insider』によると、GoogleはGemini向けの新しいAIパーソナルエージェント「Remy」をテスト中である。このツールはユーザーに代わってタスクを実行することを目的としており、業務フローと日常のルーチンの両方を効率化する。現在、RemyはGeminiアプリケーションの社内限定版においてテストが行われている。この報道は社内文書と、プロジェクトに精通した2人の人物へのインタビューを引用している。社内資料では、Remyを「24時間365日のパーソナルエージェント」と位
Core Web Vitalsを修正してSEOランキングを向上させる方法
AIツールで報告書コメントの作成を効率化はじめに報告書コメント生成用のAIツールMagic SchoolAlmanac AIChat GPTMagic Schoolを使用した報告書コメントの生成Magic Schoolへのログイン報告書コメントツールの選択生徒向けのコメントのカスタマイズAlmanac AIを使用した報告書コメントの生成コースと評価基準の設定報告書の長さと生徒設定の構成Almanac AIによるコメントの生成Magic SchoolとAlmanac A
関連特集おすすめ
書き込み
 長文SEO記事に最適なAIアウトライン生成ツール
XIX.AIが厳選した、2026年最新のロングフォームSEO記事向け高評価AIアウトライン生成ツール。これらの強力なツールは、高品質なコンテンツを迅速に作成するための画期的な支援を提供し、執筆効率を大幅に向上させます。 無料版と有料版の比較、実地テスト、詳細なランキングを参考に、ご自身のニーズに合った「ぜひ試すべき」ツールを見つけてください。今すぐチェックして、AIの力を最大限に活用しましょう。
 8 ツール
 xix.ai
教育と学習
宿題や試験対策に役立つAI学習ツール
2026年版 宿題や試験対策に最適な最新AI学習ツール!XIX.AIは、学生の生産性を高め、宿題の完了を効率化し、実際の試験で好成績を収めるのに役立つ、画期的な高評価ツールを厳選して紹介しています。 無料版と有料版の比較、詳細なランキング、そしてAIの力を最大限に引き出すためにぜひ試すべきツールをご紹介します。今すぐチェックしましょう!
10 ツール
xix.ai
作曲
ソングライター向けAIボーカルデモツール:フック、トップライン、多言語のドラフトセッション
2026年版 ソングライター、フッククリエイター、多言語コンテンツ制作チームのための最新・最高のAIボーカルデモツール!XIX.AIは、厳格な実地テストを経て、業界に革新をもたらす強力なツールを厳選し、高評価のランキングリストを作成しました。 無料版と有料版の詳細な比較データ、包括的なランキング、そして創作効率を高め、創造力を最大限に引き出すためにぜひ試すべきツールが満載です。今すぐチェックして、あらゆるコンテンツ制作ニーズに最適なツールを見つけましょう!
9 ツール
xix.ai
仕事
中小企業に最適なAI競合分析ツール
2026年版 中小企業向け最新・最高評価のAI競合分析ツール!XIX.AIは、実環境での厳格なテストと詳細なランキングに基づき、毎週更新される、極めて強力で業界に革命をもたらすツールを厳選しました。無料版と有料版の包括的な比較も掲載されており、生産性を向上させ、競争優位性をもたらす「ぜひ試すべき」ツールを見つけるのに役立ちます。 今すぐチェックして、あなたにぴったりのツールを見つけましょう!
9 ツール
xix.ai
画像編集
EC用アパレル向けPhotoshop AIレタッチツール、肌のクレンジング、色の統一
2026年最新版、eコマース用アパレル向けPhotoshop AIリタッチツール、肌補正、色調統一に最適!この高評価の厳選リストは、文章作成の効率化、コンテンツ制作の簡素化、完璧な視覚結果の達成を支援する革新的なソリューションを提供しています。各ツールは週次更新ランキングを通じて実世界でテストされ、無料版と有料版の比較詳細も記載されています。XIX.AIが後援するこのガイドは、AIの優位性を最大限に引き出したい方に必見です。今すぐチェック!
10 ツール
xix.ai
プロンプト
ChatGPTワークフローに最適なAIプロンプトライブラリ
2026年版:あらゆる種類のChatGPTワークフローを最適化するための、最新かつ最高評価のAIプロンプトライブラリ。XIX.AIは、最高のパフォーマンスを保証するために厳格な実環境テストを経た、強力で画期的なコレクションを厳選しました。 無料版と有料版の詳細な比較や専門家によるランキングを参考に、生産性を高め、AIの真の力を引き出す「必試」ツールを選んでください。今すぐチェックしましょう!
11 ツール
xix.ai

 コメント (0)
0/500
AIエージェントの自律性が高まり、相互に連携できるようになるにつれ、組織は技術的な対策の枠をはるかに超えたセキュリティ上の課題に直面し、それはより根深い信頼の問題へと発展しつつあります。 4月29日、第9回「デジタル中国建設サミット」の「インテリジェントエージェントのイノベーションとガバナンス」セッションにおいて、アント・グループのビッグセキュリティチームCTOである陳亮氏は基調講演を行い、エージェント間の連携に存在する3つの具体的な「信頼のブラックホール」を初めて明らかにしました。 また、エンタープライズレベルのインテリジェントエージェントのニーズに特化して設計された独自のセキュリティアーキテクチャも紹介した。
3つの「信頼のブラックホール」:エージェント間連携における致命的な弱点
2026年初頭、ノースイースタン大学をはじめとする機関が実施した「Agents of Chaos」と題する研究では、OpenClawフレームワークに基づいて構築され、実際のツール呼び出し機能を備えた複数の自律型エージェントが展開された。 これらのエージェントは2週間にわたるレッドチームテストを受け、その結果、複雑なオープン環境において深刻なセキュリティ問題に直面する可能性があることが明らかになった。こうした問題には、所有者以外のコンプライアンス違反行為、機密情報の漏洩、システムレベルでの有害な操作などが含まれていた。
Chen Liang氏は、マルチエージェント間の連携が単一システム内から異なる組織やプラットフォームへと拡大するにつれ、現在、3つの具体的な「信頼のブラックホール」が大規模な企業導入を妨げていると説明した。 1つ目は「身元確認のブラックホール」であり、攻撃者がエージェントの識別子を偽造したり、従業員アシスタントの身元を乗っ取ったりして、身元ホワイトリストの仕組みを悪用する可能性があります。さらに、複数の中間ノードが上流の身元情報を改ざんすることで、下流のエンティティが送信者の正当性を確認できなくなる恐れがあります。 2つ目は「意図の改ざん防止伝送のブラックホール」である。これは、コラボレーションチェーン内の中間ノードによってユーザーの指示が改変され、資金の所有権やデータアクセス権限などの機密データが誤って解釈されてしまう場合に発生する。 3つ目は「権限境界制御のブラックホール」である。これは、下流のエージェントが上流の当事者から付与された権限を超える能力を獲得し、階層全体にわたって権限が制御不能に拡大してしまう可能性がある。
IIFAAが中国情報通信技術研究院、アント・グループ、その他数十の組織と共同で共有した知見によると、現在のMCPおよびA2Aプロトコルは、主に相互運用性と通信接続に重点を置いている。 しかし、これらのプロトコルは、エンティティの追跡可能性、意図の完全性、多階層の委任境界の適切な管理、エージェント間の相互作用における監査可能性といった、本質的な信頼性の課題に対処する点では不十分である。また、既存のセキュリティソリューションも、インテリジェントエージェントに特有の攻撃ベクトルに対処する上で、重大な限界を示している。
解決策:ASLプロトコルによる「エンドツーエンドで検証可能な信頼チェーン」の構築
これらの欠点を克服するため、Chen Liang氏は「Security by Design(設計によるセキュリティ)」の原則に基づいた解決策を提案した。この解決策は、ASL(Agent Security Link)と呼ばれる、エージェント向けの安全で信頼性の高い相互接続プロトコルで構成されている。 エージェント連携フレームワーク内の信頼できる相互接続プロトコルスタックとして機能するASLは、MCPやA2Aといった既存の相互運用性プロトコル上に統合することが可能です。これにより、エージェント間の相互作用に対して、検証可能、移転可能、厳格に制約され、かつ完全に監査可能な信頼基盤が構築されます。
入手可能な報告によると、ASLは「4種類の機能コンポーネント」と専用のセキュリティインフラストラクチャを組み合わせた階層型アーキテクチャを特徴としている。下位層は、ソフトウェア隔離からハードウェア隔離に至る段階的にセキュリティが強化された実行環境と、デバイスバインディングキーを管理するシステムを提供する。 上位層は、4つのコアモジュール(信頼できる識別情報、信頼できる接続、信頼できる意図、信頼できる認可)に依存しており、検証可能な識別情報のバインディング、セッションレベルの安全な通信チャネル、改ざん防止された指示の送信、および多段階委任シナリオにおける認可境界の拡大ではなく厳格な制限を保証します。 その結果、コラボレーションプロセス全体を通じてエージェントが行うあらゆるアクションが追跡可能となり、すべての権限は明確に定義されたまま維持され、すべての意図の送信は不正な改ざんから保護される。
決済関連のアプリケーションにおいて、ASLはACT(インテリジェント・エージェント・コマーシャル・トラスト・プロトコル)と連携して機能します。ASLがエージェント間の安全な相互接続と認可管理を処理する一方で、ACTは商取引に必要な信頼の基盤を構築します。これら2つのプロトコルが連携することで、即時決済や委託購入などの機能の実装がサポートされます。
「受動的対応」から「本質的に信頼できる」へ:フルチェーン・セキュリティ・ループ
ASLプロトコルの採用は、陳亮氏が提案するエージェントネイティブセキュリティフレームワークの構成要素の一つに過ぎません。このフレームワークにおいて、セキュリティへのアプローチは、「脆弱性を特定し、パッチをリリースする」という従来の受動的なモデルから完全に転換しています。 その代わりに、多層的な隔離戦略と堅牢な防御メカニズムを採用することで、エージェントが本質的に信頼できる存在となることを目指しています。これは、エージェントのライフサイクルのあらゆる段階に、その誕生時からセキュリティ機能を統合することを意味します。
具体的には、このフレームワークには、統一されたIDシステムや「エージェント運用ライセンス」の動的なライフサイクル管理といったIDおよびアクセス管理コンポーネント、「デジタル従業員憲章」に由来する5層制御戦略に基づくランタイムセキュリティ保護、 さらに、Landlockサンドボックス、ネームスペース分離、TEEハードウェア分離といったメカニズムを含む、AgentOSおよび基盤インフラ向けのセキュリティ対策も含まれています。この包括的なシステムにより、エージェントは企業間およびプラットフォームを横断するコラボレーションシナリオ全体を通じて、エンドツーエンドのセキュリティ保証を維持することが保証されます。 こうした保証には、検証可能なエンティティの身元、改ざん防止された意図の伝達、および厳格に管理された権限境界などが含まれます。








 スウェーデンのAIスタートアップ「Lovable」が主要な資金調達ラウンド終了後、132億ドルの評価額を達成
AI駆動のコーディングツールが注目を集める中、スウェーデンのスタートアップ企業Lovableは大型の資金調達ラウンドを獲得した。同社は30億ドルの調達を目指しており、これにより評価額が昨年12月に記録された66億ドルの倍となる132億ドルに達する可能性がある。この投資をリードするのはMenlo Venturesと見られている。Lovableの魅力は、複雑なコーディングスキルを不要とし、ソフトウェア作成を簡素化する中核の「ヴァイブコーディング」技術に由来する。ユーザーは自然言語で要件を記述するだ
Google、Geminiへの焦点がユーザー制御へシフトする中で、Remy AIエージェントをテスト
『Business Insider』によると、GoogleはGemini向けの新しいAIパーソナルエージェント「Remy」をテスト中である。このツールはユーザーに代わってタスクを実行することを目的としており、業務フローと日常のルーチンの両方を効率化する。現在、RemyはGeminiアプリケーションの社内限定版においてテストが行われている。この報道は社内文書と、プロジェクトに精通した2人の人物へのインタビューを引用している。社内資料では、Remyを「24時間365日のパーソナルエージェント」と位
 Core Web Vitalsを修正してSEOランキングを向上させる方法
AIツールで報告書コメントの作成を効率化はじめに報告書コメント生成用のAIツールMagic SchoolAlmanac AIChat GPTMagic Schoolを使用した報告書コメントの生成Magic Schoolへのログイン報告書コメントツールの選択生徒向けのコメントのカスタマイズAlmanac AIを使用した報告書コメントの生成コースと評価基準の設定報告書の長さと生徒設定の構成Almanac AIによるコメントの生成Magic SchoolとAlmanac A

XIX.AIが厳選した、2026年最新のロングフォームSEO記事向け高評価AIアウトライン生成ツール。これらの強力なツールは、高品質なコンテンツを迅速に作成するための画期的な支援を提供し、執筆効率を大幅に向上させます。 無料版と有料版の比較、実地テスト、詳細なランキングを参考に、ご自身のニーズに合った「ぜひ試すべき」ツールを見つけてください。今すぐチェックして、AIの力を最大限に活用しましょう。
8 ツール
xix.ai

2026年版 宿題や試験対策に最適な最新AI学習ツール!XIX.AIは、学生の生産性を高め、宿題の完了を効率化し、実際の試験で好成績を収めるのに役立つ、画期的な高評価ツールを厳選して紹介しています。 無料版と有料版の比較、詳細なランキング、そしてAIの力を最大限に引き出すためにぜひ試すべきツールをご紹介します。今すぐチェックしましょう!
10 ツール
xix.ai

2026年版 ソングライター、フッククリエイター、多言語コンテンツ制作チームのための最新・最高のAIボーカルデモツール!XIX.AIは、厳格な実地テストを経て、業界に革新をもたらす強力なツールを厳選し、高評価のランキングリストを作成しました。 無料版と有料版の詳細な比較データ、包括的なランキング、そして創作効率を高め、創造力を最大限に引き出すためにぜひ試すべきツールが満載です。今すぐチェックして、あらゆるコンテンツ制作ニーズに最適なツールを見つけましょう!
9 ツール
xix.ai

2026年版 中小企業向け最新・最高評価のAI競合分析ツール!XIX.AIは、実環境での厳格なテストと詳細なランキングに基づき、毎週更新される、極めて強力で業界に革命をもたらすツールを厳選しました。無料版と有料版の包括的な比較も掲載されており、生産性を向上させ、競争優位性をもたらす「ぜひ試すべき」ツールを見つけるのに役立ちます。 今すぐチェックして、あなたにぴったりのツールを見つけましょう!
9 ツール
xix.ai

2026年最新版、eコマース用アパレル向けPhotoshop AIリタッチツール、肌補正、色調統一に最適!この高評価の厳選リストは、文章作成の効率化、コンテンツ制作の簡素化、完璧な視覚結果の達成を支援する革新的なソリューションを提供しています。各ツールは週次更新ランキングを通じて実世界でテストされ、無料版と有料版の比較詳細も記載されています。XIX.AIが後援するこのガイドは、AIの優位性を最大限に引き出したい方に必見です。今すぐチェック!
10 ツール
xix.ai

2026年版:あらゆる種類のChatGPTワークフローを最適化するための、最新かつ最高評価のAIプロンプトライブラリ。XIX.AIは、最高のパフォーマンスを保証するために厳格な実環境テストを経た、強力で画期的なコレクションを厳選しました。 無料版と有料版の詳細な比較や専門家によるランキングを参考に、生産性を高め、AIの真の力を引き出す「必試」ツールを選んでください。今すぐチェックしましょう!
11 ツール
xix.ai












