


 Maison
Ant Group stimule l'innovation dans le protocole ASL afin de renforcer la confiance dans les interactions avec les agents intelligents
À mesure que les agents d’IA gagnent en autonomie et deviennent capables de collaborer entre eux, les organisations sont confrontées à des défis de sécurité qui vont bien au-delà des simples solutions techniques et se transforment en véritables problèmes de confiance. Le 29 avril, lors de la session « Innovation et gouvernance des agents intelligents » du 9e Sommet sur la construction d’une Chine numérique, Chen Liang, directeur technique de l’équipe Big Security d’Ant Group, a prononcé un discours d’ouverture dans lequel il a dévoilé pour la première fois trois « trous noirs de confiance » spécifiques présents dans la collaboration inter-agents. Il a également présenté une architecture de sécurité originale conçue spécifiquement pour répondre aux besoins des agents intelligents au niveau de l’entreprise.
Les trois « trous noirs de confiance » : des faiblesses fatales dans la collaboration inter-agents
Début 2026, une étude intitulée « Agents of Chaos », menée par des institutions dont l’université Northeastern, a déployé plusieurs agents autonomes dotés de véritables capacités d’invocation d’outils, basées sur le framework OpenClaw. Ces agents ont été soumis à une période de tests de deux semaines menée par une « équipe rouge », et les résultats ont révélé qu’ils pouvaient être confrontés à de graves problèmes de sécurité dans des environnements ouverts complexes. Ces problèmes comprenaient notamment des actions non conformes menées par des agents n’appartenant pas au propriétaire, des fuites d’informations sensibles et des opérations nuisibles au niveau du système.
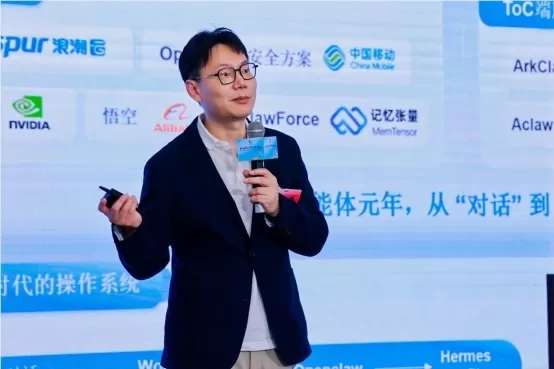
Chen Liang a expliqué qu’à mesure que la collaboration multi-agents s’étend au-delà d’un système unique pour impliquer différentes organisations et plateformes, trois « trous noirs de confiance » spécifiques entravent actuellement le déploiement à grande échelle dans les entreprises. Le premier est le « trou noir de la vérification d’identité », dans lequel des attaquants peuvent falsifier les identifiants des agents ou usurper l’identité d’assistants des employés pour contourner les mécanismes de liste blanche d’identité. De plus, plusieurs nœuds intermédiaires pourraient altérer les informations d’identité en amont, empêchant ainsi les entités en aval de confirmer la légitimité de l’expéditeur. Le deuxième est le « trou noir de la transmission inviolable des intentions », qui survient lorsque les instructions des utilisateurs sont altérées par des nœuds intermédiaires de la chaîne de collaboration, entraînant des interprétations erronées de données sensibles telles que la propriété des fonds et les autorisations d’accès aux données. Le troisième est le « trou noir du contrôle des limites d’autorisation », où des agents en aval pourraient acquérir des capacités dépassant celles accordées par les parties en amont, entraînant une expansion incontrôlée des autorisations à tous les niveaux de la hiérarchie.
Les analyses partagées par l’IIFAA, en collaboration avec l’Académie chinoise des technologies de l’information et des communications, Ant Group et des dizaines d’autres organisations, indiquent que les protocoles MCP et A2A actuels se concentrent principalement sur l’interopérabilité et les connexions de communication. Cependant, ces protocoles s’avèrent insuffisants lorsqu’il s’agit de relever les défis liés à la confiance native, tels que la traçabilité des entités, l’intégrité des intentions, la gestion adéquate des limites de délégation à plusieurs niveaux et l’auditabilité des interactions entre agents. Les solutions de sécurité existantes présentent également des limites importantes lorsqu’il s’agit de faire face aux vecteurs d’attaque spécifiques aux agents intelligents.
Solution : le protocole ASL établit une « chaîne de confiance vérifiable de bout en bout »
Pour pallier ces lacunes, Chen Liang a proposé une solution fondée sur le principe de la « sécurité dès la conception » (Security by Design). Cette solution consiste en un protocole d’interconnexion sécurisé et fiable pour les agents, appelé ASL (Agent Security Link). Fonctionnant comme une pile de protocoles d’interconnexion de confiance au sein du cadre de collaboration entre agents, l’ASL peut être intégré par-dessus des protocoles d’interopérabilité existants tels que le MCP et l’A2A. Il crée une base de confiance vérifiable, transférable, strictement contrainte et entièrement vérifiable pour les interactions entre agents.
D’après les rapports disponibles, l’ASL présente une architecture en couches composée de « quatre types de composants de capacité » associés à une infrastructure de sécurité dédiée. La couche inférieure fournit un environnement d’exécution progressivement sécurisé, allant de l’isolation logicielle à l’isolation matérielle, ainsi qu’un système de gestion des clés de liaison des appareils. La couche supérieure s’appuie sur quatre modules centraux — identité de confiance, connexion de confiance, intention de confiance et autorisation de confiance — pour garantir une liaison d’identité vérifiable, des canaux de communication sécurisés au niveau de la session, une transmission inviolable des instructions et une limitation stricte, plutôt qu’une extension, des limites d’autorisation dans des scénarios de délégation à plusieurs niveaux. En conséquence, chaque action effectuée par un agent tout au long du processus de collaboration est traçable, toutes les autorisations restent clairement définies et toutes les transmissions d’intentions sont protégées contre toute altération non autorisée.
Dans les applications liées aux paiements, l’ASL fonctionne en association avec le protocole de confiance commerciale pour agents intelligents ACT. Tandis que l’ASL gère l’interconnexion sécurisée et la gestion des autorisations entre les agents, l’ACT établit les fondements de confiance nécessaires aux transactions commerciales. Ensemble, ces protocoles prennent en charge la mise en œuvre de fonctionnalités telles que les paiements instantanés et les achats par procuration.
De la « réponse passive » à la « fiabilité intrinsèque » : une boucle de sécurité couvrant l’ensemble de la chaîne
L’adoption du protocole ASL ne représente qu’un élément du cadre de sécurité « natif aux agents » proposé par Chen Liang. Dans ce cadre, l’approche de la sécurité s’est complètement éloignée du modèle réactif traditionnel consistant à « identifier les vulnérabilités et publier des correctifs ». Elle vise plutôt à garantir que les agents soient intrinsèquement dignes de confiance en recourant à une stratégie d’isolation en couches associée à des mécanismes de défense robustes. Cela implique d’intégrer des capacités de sécurité à chaque étape du cycle de vie d’un agent, dès sa création.
Plus précisément, le cadre comprend des composants de gestion des identités et des accès — tels qu’un système d’identité unifié et une gestion dynamique du cycle de vie des « licences d’exploitation des agents » —, une protection de sécurité en exécution basée sur une stratégie de contrôle à cinq couches dérivée de la « Constitution de l’employé numérique », ainsi que des mesures de sécurité pour AgentOS et l’infrastructure sous-jacente, notamment des mécanismes tels que le bac à sable Landlock, l’isolation des espaces de noms et l’isolation matérielle TEE. Ce système complet garantit que les agents maintiennent des garanties de sécurité de bout en bout dans tous les scénarios de collaboration inter-entreprises et multiplateformes. Ces garanties comprennent des identités d’entités vérifiables, une transmission d’intentions inviolable et des limites d’autorisation strictement contrôlées.
Article connexe
 Musk admet que la construction de Grok a divulgué le code utilisateur, promet d’effacer toutes les données historiques
Elon Musk a abordé directement la controverse sur la vie privée concernant Grok Build, en commençant par un simple « Vrai » pour confirmer la validité de l’incident. Il s’est engagé à ce que toutes les données utilisateur précédemment téléchargées su
Les actions américaines atteignent un jalon historique alors que les géants de l'IA et de l'aérospatiale se préparent pour leur entrée boursière à la valeur du trillion de dollars.
Elon Musk, Sam Altman et Dario Amodei, trois titans du secteur technologique, s’approchent des introductions en bourse de leurs entreprises respectives. Avec SpaceX, OpenAI et Anthropic – trois géants de l’industrie dont les valorisations approchent
La startup suédoise en intelligence artificielle Lovable Eyes atteint une valorisation de 13,2 milliards de dollars après un tour de table majeur
Alors que les outils de codage alimentés par l’intelligence artificielle gagnent en popularité, la startup suédoise Lovable a levé des fonds lors d’un tour de table majeur. L’entreprise vise à collecter 3 milliards de dollars, ce qui pourrait porter
Recommandations de sujets spéciaux liés
Référencement
 Les meilleurs outils d'analyse des SERP basés sur l'IA pour la stratégie de référencement
Les meilleurs outils d’analyse SERP basés sur l’IA de 2026, les mieux notés pour la stratégie de référencement, sont sélectionnés par XIX.AI à l’issue de tests rigoureux en conditions réelles et de classements mis à jour chaque semaine. Ces outils puissants vous aident à révéler des opportunités d’optimisation cachées, à améliorer les performances de votre contenu et à acquérir un avantage concurrentiel dans les résultats de recherche. Découvrez dès aujourd’hui l’outil idéal pour optimiser votre stratégie de référencement. Explorez-les dès maintenant !
 13 outils
 xix.ai
Analyse des données
Meilleurs outils d’IA pour la détection d’anomalies dans le suivi des KPI pour les équipes SaaS et Ecommerce
2026 Derniers Meilleurs Outils de Détection d’Anomalies par IA les mieux notés pour la surveillance des KPI dans les équipes SaaS et E-commerce ! XIX.AI a sélectionné une collection puissante et révolutionnaire, basée sur des tests rigoureux en conditions réelles et des classements mis à jour chaque semaine. Vous y trouverez des comparaisons détaillées entre les versions gratuites et payantes, afin de vous aider à identifier la solution incontournable qui améliore la productivité et débloque votre avantage concurrentiel grâce à l’IA. Explorez dès maintenant !
10 outils
xix.ai
en écrivant
Les meilleurs générateurs de plans basés sur l'IA pour les articles SEO longs
2026 : les meilleurs générateurs de plans basés sur l'IA pour les articles SEO longs, soigneusement sélectionnés par XIX.AI. Ces outils puissants offrent une aide révolutionnaire pour créer rapidement du contenu de haute qualité, améliorant ainsi considérablement l'efficacité de la rédaction. Découvrez une comparaison entre les versions gratuites et payantes, ainsi que des tests concrets et des classements détaillés pour vous aider à trouver l'option incontournable qui répond à vos besoins. Explorez dès maintenant pour tirer pleinement parti de l'IA.
8 outils
xix.ai
Éducation et apprentissage
Outils d'étude basés sur l'IA pour les devoirs et la préparation aux examens
Les meilleurs outils d'IA de 2026 pour les devoirs et la préparation aux examens ! XIX.AI vous propose une sélection des outils les mieux notés, puissants et révolutionnaires, qui aident les élèves à booster leur productivité, à optimiser la réalisation de leurs devoirs et à réussir haut la main leurs examens grâce à des tests concrets. Découvrez un comparatif entre les versions gratuites et payantes, des classements détaillés et des options incontournables pour tirer pleinement parti de l'IA. Découvrez-les dès maintenant !
10 outils
xix.ai
Composition musicale
Outils de démo vocale par IA pour les auteurs-compositeurs, les accroches, les mélodies principales et les sessions de brouillons multilingues
2026 Derniers Meilleurs Outils de Démonstration Vocale par IA pour les Paroliers, Créateurs d’Accroches et Équipes de Contenu Multilingues ! XIX.AI a sélectionné une liste primée d’outils puissants et révolutionnaires, soumis à des tests rigoureux en conditions réelles. Vous y trouverez des données détaillées comparant les versions gratuites et payantes, des classements complets et des options incontournables à essayer pour améliorer votre efficacité d’écriture et libérer votre potentiel créatif. Explorez dès maintenant pour découvrir l’outil parfait répondant à tous vos besoins en contenu !
9 outils
xix.ai
Entreprise
Les meilleurs outils de veille concurrentielle basés sur l'IA pour les petites entreprises
Les meilleurs outils de recherche concurrentielle basés sur l’IA les plus récents et les mieux notés pour les petites entreprises en 2026 ! XIX.AI a sélectionné une collection extrêmement puissante et révolutionnaire, mise à jour chaque semaine à l’issue de tests rigoureux en conditions réelles et accompagnée de classements détaillés. Vous y trouverez un comparatif complet entre les versions gratuites et payantes pour vous aider à identifier les outils incontournables qui boosteront votre productivité et vous donneront un avantage concurrentiel. Découvrez-la dès maintenant pour trouver l'outil qui vous convient le mieux !
9 outils
xix.ai

 commentaires (0)
À mesure que les agents d’IA gagnent en autonomie et deviennent capables de collaborer entre eux, les organisations sont confrontées à des défis de sécurité qui vont bien au-delà des simples solutions techniques et se transforment en véritables problèmes de confiance. Le 29 avril, lors de la session « Innovation et gouvernance des agents intelligents » du 9e Sommet sur la construction d’une Chine numérique, Chen Liang, directeur technique de l’équipe Big Security d’Ant Group, a prononcé un discours d’ouverture dans lequel il a dévoilé pour la première fois trois « trous noirs de confiance » spécifiques présents dans la collaboration inter-agents. Il a également présenté une architecture de sécurité originale conçue spécifiquement pour répondre aux besoins des agents intelligents au niveau de l’entreprise.
Les trois « trous noirs de confiance » : des faiblesses fatales dans la collaboration inter-agents
Début 2026, une étude intitulée « Agents of Chaos », menée par des institutions dont l’université Northeastern, a déployé plusieurs agents autonomes dotés de véritables capacités d’invocation d’outils, basées sur le framework OpenClaw. Ces agents ont été soumis à une période de tests de deux semaines menée par une « équipe rouge », et les résultats ont révélé qu’ils pouvaient être confrontés à de graves problèmes de sécurité dans des environnements ouverts complexes. Ces problèmes comprenaient notamment des actions non conformes menées par des agents n’appartenant pas au propriétaire, des fuites d’informations sensibles et des opérations nuisibles au niveau du système.
Chen Liang a expliqué qu’à mesure que la collaboration multi-agents s’étend au-delà d’un système unique pour impliquer différentes organisations et plateformes, trois « trous noirs de confiance » spécifiques entravent actuellement le déploiement à grande échelle dans les entreprises. Le premier est le « trou noir de la vérification d’identité », dans lequel des attaquants peuvent falsifier les identifiants des agents ou usurper l’identité d’assistants des employés pour contourner les mécanismes de liste blanche d’identité. De plus, plusieurs nœuds intermédiaires pourraient altérer les informations d’identité en amont, empêchant ainsi les entités en aval de confirmer la légitimité de l’expéditeur. Le deuxième est le « trou noir de la transmission inviolable des intentions », qui survient lorsque les instructions des utilisateurs sont altérées par des nœuds intermédiaires de la chaîne de collaboration, entraînant des interprétations erronées de données sensibles telles que la propriété des fonds et les autorisations d’accès aux données. Le troisième est le « trou noir du contrôle des limites d’autorisation », où des agents en aval pourraient acquérir des capacités dépassant celles accordées par les parties en amont, entraînant une expansion incontrôlée des autorisations à tous les niveaux de la hiérarchie.
Les analyses partagées par l’IIFAA, en collaboration avec l’Académie chinoise des technologies de l’information et des communications, Ant Group et des dizaines d’autres organisations, indiquent que les protocoles MCP et A2A actuels se concentrent principalement sur l’interopérabilité et les connexions de communication. Cependant, ces protocoles s’avèrent insuffisants lorsqu’il s’agit de relever les défis liés à la confiance native, tels que la traçabilité des entités, l’intégrité des intentions, la gestion adéquate des limites de délégation à plusieurs niveaux et l’auditabilité des interactions entre agents. Les solutions de sécurité existantes présentent également des limites importantes lorsqu’il s’agit de faire face aux vecteurs d’attaque spécifiques aux agents intelligents.
Solution : le protocole ASL établit une « chaîne de confiance vérifiable de bout en bout »
Pour pallier ces lacunes, Chen Liang a proposé une solution fondée sur le principe de la « sécurité dès la conception » (Security by Design). Cette solution consiste en un protocole d’interconnexion sécurisé et fiable pour les agents, appelé ASL (Agent Security Link). Fonctionnant comme une pile de protocoles d’interconnexion de confiance au sein du cadre de collaboration entre agents, l’ASL peut être intégré par-dessus des protocoles d’interopérabilité existants tels que le MCP et l’A2A. Il crée une base de confiance vérifiable, transférable, strictement contrainte et entièrement vérifiable pour les interactions entre agents.
D’après les rapports disponibles, l’ASL présente une architecture en couches composée de « quatre types de composants de capacité » associés à une infrastructure de sécurité dédiée. La couche inférieure fournit un environnement d’exécution progressivement sécurisé, allant de l’isolation logicielle à l’isolation matérielle, ainsi qu’un système de gestion des clés de liaison des appareils. La couche supérieure s’appuie sur quatre modules centraux — identité de confiance, connexion de confiance, intention de confiance et autorisation de confiance — pour garantir une liaison d’identité vérifiable, des canaux de communication sécurisés au niveau de la session, une transmission inviolable des instructions et une limitation stricte, plutôt qu’une extension, des limites d’autorisation dans des scénarios de délégation à plusieurs niveaux. En conséquence, chaque action effectuée par un agent tout au long du processus de collaboration est traçable, toutes les autorisations restent clairement définies et toutes les transmissions d’intentions sont protégées contre toute altération non autorisée.
Dans les applications liées aux paiements, l’ASL fonctionne en association avec le protocole de confiance commerciale pour agents intelligents ACT. Tandis que l’ASL gère l’interconnexion sécurisée et la gestion des autorisations entre les agents, l’ACT établit les fondements de confiance nécessaires aux transactions commerciales. Ensemble, ces protocoles prennent en charge la mise en œuvre de fonctionnalités telles que les paiements instantanés et les achats par procuration.
De la « réponse passive » à la « fiabilité intrinsèque » : une boucle de sécurité couvrant l’ensemble de la chaîne
L’adoption du protocole ASL ne représente qu’un élément du cadre de sécurité « natif aux agents » proposé par Chen Liang. Dans ce cadre, l’approche de la sécurité s’est complètement éloignée du modèle réactif traditionnel consistant à « identifier les vulnérabilités et publier des correctifs ». Elle vise plutôt à garantir que les agents soient intrinsèquement dignes de confiance en recourant à une stratégie d’isolation en couches associée à des mécanismes de défense robustes. Cela implique d’intégrer des capacités de sécurité à chaque étape du cycle de vie d’un agent, dès sa création.
Plus précisément, le cadre comprend des composants de gestion des identités et des accès — tels qu’un système d’identité unifié et une gestion dynamique du cycle de vie des « licences d’exploitation des agents » —, une protection de sécurité en exécution basée sur une stratégie de contrôle à cinq couches dérivée de la « Constitution de l’employé numérique », ainsi que des mesures de sécurité pour AgentOS et l’infrastructure sous-jacente, notamment des mécanismes tels que le bac à sable Landlock, l’isolation des espaces de noms et l’isolation matérielle TEE. Ce système complet garantit que les agents maintiennent des garanties de sécurité de bout en bout dans tous les scénarios de collaboration inter-entreprises et multiplateformes. Ces garanties comprennent des identités d’entités vérifiables, une transmission d’intentions inviolable et des limites d’autorisation strictement contrôlées.








 Musk admet que la construction de Grok a divulgué le code utilisateur, promet d’effacer toutes les données historiques
Elon Musk a abordé directement la controverse sur la vie privée concernant Grok Build, en commençant par un simple « Vrai » pour confirmer la validité de l’incident. Il s’est engagé à ce que toutes les données utilisateur précédemment téléchargées su
 Les actions américaines atteignent un jalon historique alors que les géants de l'IA et de l'aérospatiale se préparent pour leur entrée boursière à la valeur du trillion de dollars.
Elon Musk, Sam Altman et Dario Amodei, trois titans du secteur technologique, s’approchent des introductions en bourse de leurs entreprises respectives. Avec SpaceX, OpenAI et Anthropic – trois géants de l’industrie dont les valorisations approchent
 La startup suédoise en intelligence artificielle Lovable Eyes atteint une valorisation de 13,2 milliards de dollars après un tour de table majeur
Alors que les outils de codage alimentés par l’intelligence artificielle gagnent en popularité, la startup suédoise Lovable a levé des fonds lors d’un tour de table majeur. L’entreprise vise à collecter 3 milliards de dollars, ce qui pourrait porter

Les meilleurs outils d’analyse SERP basés sur l’IA de 2026, les mieux notés pour la stratégie de référencement, sont sélectionnés par XIX.AI à l’issue de tests rigoureux en conditions réelles et de classements mis à jour chaque semaine. Ces outils puissants vous aident à révéler des opportunités d’optimisation cachées, à améliorer les performances de votre contenu et à acquérir un avantage concurrentiel dans les résultats de recherche. Découvrez dès aujourd’hui l’outil idéal pour optimiser votre stratégie de référencement. Explorez-les dès maintenant !
13 outils
xix.ai

2026 Derniers Meilleurs Outils de Détection d’Anomalies par IA les mieux notés pour la surveillance des KPI dans les équipes SaaS et E-commerce ! XIX.AI a sélectionné une collection puissante et révolutionnaire, basée sur des tests rigoureux en conditions réelles et des classements mis à jour chaque semaine. Vous y trouverez des comparaisons détaillées entre les versions gratuites et payantes, afin de vous aider à identifier la solution incontournable qui améliore la productivité et débloque votre avantage concurrentiel grâce à l’IA. Explorez dès maintenant !
10 outils
xix.ai

2026 : les meilleurs générateurs de plans basés sur l'IA pour les articles SEO longs, soigneusement sélectionnés par XIX.AI. Ces outils puissants offrent une aide révolutionnaire pour créer rapidement du contenu de haute qualité, améliorant ainsi considérablement l'efficacité de la rédaction. Découvrez une comparaison entre les versions gratuites et payantes, ainsi que des tests concrets et des classements détaillés pour vous aider à trouver l'option incontournable qui répond à vos besoins. Explorez dès maintenant pour tirer pleinement parti de l'IA.
8 outils
xix.ai

Les meilleurs outils d'IA de 2026 pour les devoirs et la préparation aux examens ! XIX.AI vous propose une sélection des outils les mieux notés, puissants et révolutionnaires, qui aident les élèves à booster leur productivité, à optimiser la réalisation de leurs devoirs et à réussir haut la main leurs examens grâce à des tests concrets. Découvrez un comparatif entre les versions gratuites et payantes, des classements détaillés et des options incontournables pour tirer pleinement parti de l'IA. Découvrez-les dès maintenant !
10 outils
xix.ai

2026 Derniers Meilleurs Outils de Démonstration Vocale par IA pour les Paroliers, Créateurs d’Accroches et Équipes de Contenu Multilingues ! XIX.AI a sélectionné une liste primée d’outils puissants et révolutionnaires, soumis à des tests rigoureux en conditions réelles. Vous y trouverez des données détaillées comparant les versions gratuites et payantes, des classements complets et des options incontournables à essayer pour améliorer votre efficacité d’écriture et libérer votre potentiel créatif. Explorez dès maintenant pour découvrir l’outil parfait répondant à tous vos besoins en contenu !
9 outils
xix.ai

Les meilleurs outils de recherche concurrentielle basés sur l’IA les plus récents et les mieux notés pour les petites entreprises en 2026 ! XIX.AI a sélectionné une collection extrêmement puissante et révolutionnaire, mise à jour chaque semaine à l’issue de tests rigoureux en conditions réelles et accompagnée de classements détaillés. Vous y trouverez un comparatif complet entre les versions gratuites et payantes pour vous aider à identifier les outils incontournables qui boosteront votre productivité et vous donneront un avantage concurrentiel. Découvrez-la dès maintenant pour trouver l'outil qui vous convient le mieux !
9 outils
xix.ai












