


 Heim
Die Ant Group treibt Innovationen im ASL-Protokoll voran, um das Vertrauen in die Interaktion mit intelligenten Agenten zu stärken
Da KI-Agenten immer autonomer werden und zunehmend in der Lage sind, miteinander zu kooperieren, sehen sich Unternehmen mit Sicherheitsherausforderungen konfrontiert, die weit über technische Lösungen hinausgehen und sich zu tiefergreifenden Vertrauensproblemen entwickeln. Am 29. April hielt Chen Liang, CTO des Big Security-Teams der Ant Group, während der Sitzung „Intelligent Agent Innovation and Governance“ des 9. Digital China Construction Summit eine Grundsatzrede, in der er erstmals drei spezifische „Vertrauenslücken“ bei der agentenübergreifenden Zusammenarbeit aufzeigte. Zudem stellte er eine eigens entwickelte Sicherheitsarchitektur vor, die speziell auf die Anforderungen intelligenter Agenten auf Unternehmensebene zugeschnitten ist.
Die drei „Vertrauens-Schwarze Löcher“: Fatale Schwachstellen bei der agentenübergreifenden Zusammenarbeit
Anfang 2026 wurden im Rahmen einer Studie mit dem Titel „Agents of Chaos“, die unter anderem von der Northeastern University durchgeführt wurde, mehrere autonome Agenten eingesetzt, die mit echten Tool-Aufruf-Fähigkeiten ausgestattet waren, die auf dem OpenClaw-Framework basierten. Diese Agenten wurden einer zweiwöchigen Red-Team-Testphase unterzogen, und die Ergebnisse zeigten, dass sie in komplexen offenen Umgebungen mit schwerwiegenden Sicherheitsproblemen konfrontiert sein könnten. Zu diesen Problemen gehörten Compliance-Verstöße durch Nicht-Eigentümer, das Durchsickern sensibler Informationen und schädliche Vorgänge auf Systemebene.
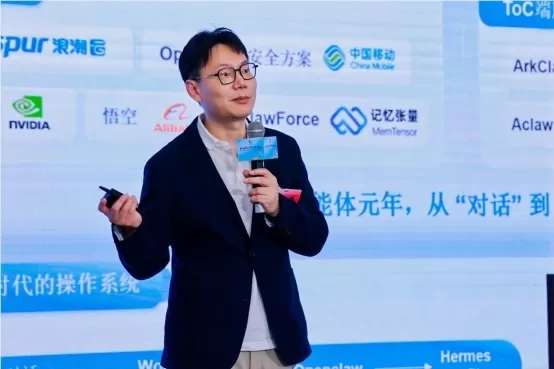
Chen Liang erklärte, dass mit der Ausweitung der Zusammenarbeit mehrerer Agenten über ein einzelnes System hinaus auf verschiedene Organisationen und Plattformen derzeit drei spezifische „Vertrauens-Schwarze Löcher“ den groß angelegten Einsatz in Unternehmen behindern. Das erste ist das „Schwarze Loch der Identitätsüberprüfung“, bei dem Angreifer Agenten-Identifikatoren fälschen oder die Identitäten von Mitarbeiterassistenten missbrauchen könnten, um Mechanismen zur Identitäts-Whitelisting zu umgehen. Zudem könnten mehrere Zwischenknoten vorgelagerte Identitätsinformationen verändern und so nachgelagerte Entitäten daran hindern, die Legitimität des Absenders zu bestätigen. Das zweite ist das „Schwarze Loch der manipulationssicheren Übertragung von Absichten“, das auftritt, wenn Benutzeranweisungen von Zwischenknoten in der Kooperationskette verändert werden, was zu Fehlinterpretationen sensibler Daten wie Fondsbesitz und Datenzugriffsberechtigungen führt. Das dritte ist das „Schwarze Loch der Autorisierungsgrenzenkontrolle“, bei dem nachgelagerte Agenten möglicherweise Befugnisse erlangen, die über die von vorgelagerten Parteien gewährten hinausgehen, was zu einer unkontrollierten Ausweitung von Berechtigungen über die Hierarchie hinweg führt.
Erkenntnisse, die von der IIFAA gemeinsam mit der China Academy of Information and Communications Technology, der Ant Group und Dutzenden anderer Organisationen geteilt wurden, deuten darauf hin, dass sich aktuelle MCP- und A2A-Protokolle in erster Linie auf Interoperabilität und Kommunikationsverbindungen konzentrieren. Diese Protokolle versagen jedoch, wenn es darum geht, grundlegende Vertrauensprobleme wie die Rückverfolgbarkeit von Entitäten, die Integrität von Absichten, die ordnungsgemäße Verwaltung mehrstufiger Delegationsgrenzen und die Überprüfbarkeit bei agentenübergreifenden Interaktionen anzugehen. Auch bestehende Sicherheitslösungen weisen erhebliche Einschränkungen auf, wenn es um die für intelligente Agenten spezifischen Angriffsvektoren geht.
Lösung: Das ASL-Protokoll schafft eine „durchgängig überprüfbare Vertrauenskette“
Um diese Mängel zu beheben, schlug Chen Liang eine Lösung vor, die auf dem Prinzip „Security by Design“ basiert. Diese Lösung besteht aus einem sicheren und vertrauenswürdigen Verbindungsprotokoll für Agenten namens ASL (Agent Security Link). ASL fungiert als vertrauenswürdiger Verbindungsprotokollstapel innerhalb des Rahmens für die Agenten-Zusammenarbeit und lässt sich auf bestehende Interoperabilitätsprotokolle wie MCP und A2A aufsetzen. Es schafft eine Vertrauensgrundlage für agentenübergreifende Interaktionen, die überprüfbar, übertragbar, streng begrenzt und vollständig überprüfbar ist.
Verfügbaren Berichten zufolge verfügt ASL über eine mehrschichtige Architektur, die sich aus „vier Arten von Funktionskomponenten“ in Kombination mit einer dedizierten Sicherheitsinfrastruktur zusammensetzt. Die untere Schicht bietet eine zunehmend sichere Ausführungsumgebung, die von Software-Isolation bis hin zu Hardware-Isolation reicht, sowie ein System zur Verwaltung von Gerätebindungsschlüsseln. Die obere Schicht stützt sich auf vier Kernmodule – vertrauenswürdige Identität, vertrauenswürdige Verbindung, vertrauenswürdige Absicht und vertrauenswürdige Autorisierung –, um eine überprüfbare Identitätsbindung, sichere Kommunikationskanäle auf Sitzungsebene, eine manipulationssichere Übertragung von Anweisungen sowie eine strenge Begrenzung statt einer Ausweitung der Autorisierungsgrenzen in mehrstufigen Delegationsszenarien zu gewährleisten. Dadurch ist jede von einem Agenten während des gesamten Kooperationsprozesses durchgeführte Aktion nachvollziehbar, alle Autorisierungen bleiben klar definiert, und alle Absichtsübertragungen sind vor unbefugter Veränderung geschützt.
In zahlungsbezogenen Anwendungen arbeitet ASL mit dem intelligenten Agenten-Vertrauensprotokoll ACT (Commercial Trust Protocol) zusammen. Während ASL die sichere Vernetzung und das Autorisierungsmanagement zwischen Agenten übernimmt, schafft ACT die für kommerzielle Transaktionen notwendige Vertrauensgrundlage. Gemeinsam unterstützen diese Protokolle die Implementierung von Funktionen wie Sofortzahlungen und beauftragte Käufe.
Von „passiver Reaktion“ zu „von Natur aus vertrauenswürdig“: Vollständiger Sicherheitskreislauf
Die Einführung des ASL-Protokolls stellt nur eine Komponente des von Chen Liang vorgeschlagenen agentennativen Sicherheitsrahmens dar. Innerhalb dieses Rahmens hat sich der Sicherheitsansatz vollständig vom traditionellen reaktiven Modell des „Identifizierens von Schwachstellen und Veröffentlichen von Patches“ wegbewegt. Stattdessen zielt es darauf ab, durch den Einsatz einer mehrschichtigen Isolationsstrategie in Verbindung mit robusten Abwehrmechanismen sicherzustellen, dass Agenten von Natur aus vertrauenswürdig sind. Dies bedeutet, Sicherheitsfunktionen von Beginn an in jede Phase des Lebenszyklus eines Agenten zu integrieren.
Konkret umfasst das Rahmenwerk Komponenten für das Identitäts- und Zugriffsmanagement – wie beispielsweise ein einheitliches Identitätssystem und ein dynamisches Lebenszyklusmanagement von „Agentenbetriebslizenzen“ –, Laufzeitsicherheitsschutz auf Basis einer fünfschichtigen Kontrollstrategie, die aus der „Digital Employee Constitution“ abgeleitet ist, sowie Sicherheitsmaßnahmen für AgentOS und die zugrunde liegende Infrastruktur, einschließlich Mechanismen wie der Landlock-Sandbox, der Namespace-Isolation und der TEE-Hardware-Isolation. Dieses umfassende System gewährleistet, dass Agenten in unternehmens- und plattformübergreifenden Kooperationsszenarien durchgängige Sicherheitsgarantien aufrechterhalten. Zu diesen Garantien gehören überprüfbare Entitätsidentitäten, manipulationssichere Absichtsübertragung und streng kontrollierte Autorisierungsgrenzen.
Verwandter Artikel
 Musk räumt ein, dass Grok-Build Benutzercode geleakt hat, verspricht aber, alle historischen Daten zu löschen
Elon Musk wandte sich direkt an die Datenschutzkontroverse um Grok Build, beginnend mit einem einfachen „True“, um die Gültigkeit des Vorfalls zu bestätigen. Er versprach, dass alle zuvor bei SpaceXAI hochgeladenen Benutzerdaten unwiderruflich gelösc
U.S.-Aktien erreichen historischen Meilenstein, während KI- und Luft- und Raumfahrtriesen auf ihr Debüt als Billionen-Dollar-Unternehmen vorbereiten
Elon Musk, Sam Altman und Dario Amodei, drei Giganten des Technologiesektors, schreiten den Börsengängen ihrer jeweiligen Unternehmen voran. Mit SpaceX, OpenAI und Anthropic – drei Branchenriesen, die einer Bewertung von einer Billion US-Dollar nahek
Schwedisches KI-Startup Lovable Eyes: Bewertung von 13,2 Milliarden US-Dollar nach großer Finanzierungsrunde
Während KI-gestützte Coding-Tools an Popularität gewinnen, hat das schwedische Startup Lovable eine bedeutende Finanzierungsrunde abgeschlossen. Das Unternehmen strebt danach, 3 Milliarden US-Dollar einzusammeln, was seine Bewertung potenziell auf 13
Empfehlungen zu verwandten Spezialthemen
SEO
 Die besten KI-Tools zur SERP-Analyse für die Suchstrategie
Die besten und am besten bewerteten KI-Tools zur SERP-Analyse für Suchstrategien im Jahr 2026 wurden von XIX.AI anhand strenger Praxistests und wöchentlich aktualisierter Rankings zusammengestellt. Diese leistungsstarken Tools helfen Ihnen dabei, verborgene Optimierungsmöglichkeiten aufzudecken, die Performance Ihrer Inhalte zu steigern und sich einen Wettbewerbsvorteil in der Suche zu verschaffen. Entdecken Sie noch heute das perfekte Tool, um Ihre Suchstrategie auf ein neues Niveau zu heben. Jetzt entdecken!
 13 Tools
 xix.ai
Datenanalyse
Die besten KI-Tools zur Erkennung von Anomalien für das KPI-Monitoring in SaaS- und E-Commerce-Teams
2026 Neueste Besten Top-bewertete KI-Anomalienerkennungstools für KPI-Monitoring in SaaS- und E-Commerce-Teams! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung basierend auf strengen realen Tests und wöchentlich aktualisierten Rankings zusammengestellt. Sie finden detaillierte kostenlose vs. kostenpflichtige Vergleichsinsights, die Ihnen helfen, die unbedingt auszuprobierende Lösung zu identifizieren, die die Produktivität steigert und Ihre KI-Vorteile freischaltet. Jetzt erkunden!
10 Tools
xix.ai
Schreiben
Die besten KI-Generatoren für Gliederungen von langen SEO-Artikeln
Die besten und am besten bewerteten KI-Outline-Generatoren für lange SEO-Artikel im Jahr 2026, sorgfältig zusammengestellt von XIX.AI. Diese leistungsstarken Tools bieten bahnbrechende Unterstützung bei der schnellen Erstellung hochwertiger Inhalte und steigern die Effizienz beim Schreiben erheblich. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten sowie Praxistests und detaillierte Rankings, damit Sie die für Sie passende Option finden, die Sie unbedingt ausprobieren sollten. Entdecken Sie jetzt die Möglichkeiten und sichern Sie sich Ihren KI-Vorteil.
8 Tools
xix.ai
Bildung und Lernen
KI-Lernhilfen für Hausaufgaben und Prüfungsvorbereitung
Die besten KI-Lernhilfen für Hausaufgaben und Prüfungsvorbereitung im Jahr 2026! XIX.AI hat eine Liste der besten leistungsstarken, bahnbrechenden Tools zusammengestellt, die Schülern helfen, ihre Produktivität zu steigern, Hausaufgaben effizienter zu erledigen und Prüfungen dank praxisnaher Tests mit Bravour zu meistern. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, detaillierte Rankings und unverzichtbare Optionen, um Ihren KI-Vorteil zu nutzen. Entdecken Sie es jetzt!
10 Tools
xix.ai
Musikkomposition
KI-Stimm-Demo-Tools für Songwriter, Hooks, Toplines und mehrsprachige Entwurfs-Sessions
2026 Neueste und beste KI-Stimm-Demo-Tools für Songwriter, Hook-Ersteller und mehrsprachige Content-Teams! XIX.AI hat eine hochbewertete Liste leistungsstarker, bahnbrechender Tools zusammengestellt, die strengen Praxistests unterzogen wurden. Sie finden detaillierte Vergleichsdaten zu kostenlosen und kostenpflichtigen Optionen, umfassende Rankings und empfehlenswerte Auswahlmöglichkeiten, die Ihnen helfen, Ihre Schreibeffizienz zu steigern und Ihr kreatives Potenzial zu entfalten. Entdecken Sie jetzt das perfekte Tool für all Ihre Content-Bedürfnisse!
9 Tools
xix.ai
Geschäft
Die besten KI-Tools zur Wettbewerbsanalyse für kleine Unternehmen
Die besten und am besten bewerteten KI-Tools für die Wettbewerbsanalyse für kleine Unternehmen im Jahr 2026! XIX.AI hat eine äußerst leistungsstarke, bahnbrechende Auswahl zusammengestellt, die wöchentlich anhand strenger Praxistests und detaillierter Rankings aktualisiert wird. Hier finden Sie einen umfassenden Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, der Ihnen dabei hilft, die unverzichtbaren Tools zu identifizieren, die Ihre Produktivität steigern und Ihnen einen Wettbewerbsvorteil verschaffen. Entdecken Sie jetzt das perfekte Tool für sich!
9 Tools
xix.ai

 Kommentare (0)
Da KI-Agenten immer autonomer werden und zunehmend in der Lage sind, miteinander zu kooperieren, sehen sich Unternehmen mit Sicherheitsherausforderungen konfrontiert, die weit über technische Lösungen hinausgehen und sich zu tiefergreifenden Vertrauensproblemen entwickeln. Am 29. April hielt Chen Liang, CTO des Big Security-Teams der Ant Group, während der Sitzung „Intelligent Agent Innovation and Governance“ des 9. Digital China Construction Summit eine Grundsatzrede, in der er erstmals drei spezifische „Vertrauenslücken“ bei der agentenübergreifenden Zusammenarbeit aufzeigte. Zudem stellte er eine eigens entwickelte Sicherheitsarchitektur vor, die speziell auf die Anforderungen intelligenter Agenten auf Unternehmensebene zugeschnitten ist.
Die drei „Vertrauens-Schwarze Löcher“: Fatale Schwachstellen bei der agentenübergreifenden Zusammenarbeit
Anfang 2026 wurden im Rahmen einer Studie mit dem Titel „Agents of Chaos“, die unter anderem von der Northeastern University durchgeführt wurde, mehrere autonome Agenten eingesetzt, die mit echten Tool-Aufruf-Fähigkeiten ausgestattet waren, die auf dem OpenClaw-Framework basierten. Diese Agenten wurden einer zweiwöchigen Red-Team-Testphase unterzogen, und die Ergebnisse zeigten, dass sie in komplexen offenen Umgebungen mit schwerwiegenden Sicherheitsproblemen konfrontiert sein könnten. Zu diesen Problemen gehörten Compliance-Verstöße durch Nicht-Eigentümer, das Durchsickern sensibler Informationen und schädliche Vorgänge auf Systemebene.
Chen Liang erklärte, dass mit der Ausweitung der Zusammenarbeit mehrerer Agenten über ein einzelnes System hinaus auf verschiedene Organisationen und Plattformen derzeit drei spezifische „Vertrauens-Schwarze Löcher“ den groß angelegten Einsatz in Unternehmen behindern. Das erste ist das „Schwarze Loch der Identitätsüberprüfung“, bei dem Angreifer Agenten-Identifikatoren fälschen oder die Identitäten von Mitarbeiterassistenten missbrauchen könnten, um Mechanismen zur Identitäts-Whitelisting zu umgehen. Zudem könnten mehrere Zwischenknoten vorgelagerte Identitätsinformationen verändern und so nachgelagerte Entitäten daran hindern, die Legitimität des Absenders zu bestätigen. Das zweite ist das „Schwarze Loch der manipulationssicheren Übertragung von Absichten“, das auftritt, wenn Benutzeranweisungen von Zwischenknoten in der Kooperationskette verändert werden, was zu Fehlinterpretationen sensibler Daten wie Fondsbesitz und Datenzugriffsberechtigungen führt. Das dritte ist das „Schwarze Loch der Autorisierungsgrenzenkontrolle“, bei dem nachgelagerte Agenten möglicherweise Befugnisse erlangen, die über die von vorgelagerten Parteien gewährten hinausgehen, was zu einer unkontrollierten Ausweitung von Berechtigungen über die Hierarchie hinweg führt.
Erkenntnisse, die von der IIFAA gemeinsam mit der China Academy of Information and Communications Technology, der Ant Group und Dutzenden anderer Organisationen geteilt wurden, deuten darauf hin, dass sich aktuelle MCP- und A2A-Protokolle in erster Linie auf Interoperabilität und Kommunikationsverbindungen konzentrieren. Diese Protokolle versagen jedoch, wenn es darum geht, grundlegende Vertrauensprobleme wie die Rückverfolgbarkeit von Entitäten, die Integrität von Absichten, die ordnungsgemäße Verwaltung mehrstufiger Delegationsgrenzen und die Überprüfbarkeit bei agentenübergreifenden Interaktionen anzugehen. Auch bestehende Sicherheitslösungen weisen erhebliche Einschränkungen auf, wenn es um die für intelligente Agenten spezifischen Angriffsvektoren geht.
Lösung: Das ASL-Protokoll schafft eine „durchgängig überprüfbare Vertrauenskette“
Um diese Mängel zu beheben, schlug Chen Liang eine Lösung vor, die auf dem Prinzip „Security by Design“ basiert. Diese Lösung besteht aus einem sicheren und vertrauenswürdigen Verbindungsprotokoll für Agenten namens ASL (Agent Security Link). ASL fungiert als vertrauenswürdiger Verbindungsprotokollstapel innerhalb des Rahmens für die Agenten-Zusammenarbeit und lässt sich auf bestehende Interoperabilitätsprotokolle wie MCP und A2A aufsetzen. Es schafft eine Vertrauensgrundlage für agentenübergreifende Interaktionen, die überprüfbar, übertragbar, streng begrenzt und vollständig überprüfbar ist.
Verfügbaren Berichten zufolge verfügt ASL über eine mehrschichtige Architektur, die sich aus „vier Arten von Funktionskomponenten“ in Kombination mit einer dedizierten Sicherheitsinfrastruktur zusammensetzt. Die untere Schicht bietet eine zunehmend sichere Ausführungsumgebung, die von Software-Isolation bis hin zu Hardware-Isolation reicht, sowie ein System zur Verwaltung von Gerätebindungsschlüsseln. Die obere Schicht stützt sich auf vier Kernmodule – vertrauenswürdige Identität, vertrauenswürdige Verbindung, vertrauenswürdige Absicht und vertrauenswürdige Autorisierung –, um eine überprüfbare Identitätsbindung, sichere Kommunikationskanäle auf Sitzungsebene, eine manipulationssichere Übertragung von Anweisungen sowie eine strenge Begrenzung statt einer Ausweitung der Autorisierungsgrenzen in mehrstufigen Delegationsszenarien zu gewährleisten. Dadurch ist jede von einem Agenten während des gesamten Kooperationsprozesses durchgeführte Aktion nachvollziehbar, alle Autorisierungen bleiben klar definiert, und alle Absichtsübertragungen sind vor unbefugter Veränderung geschützt.
In zahlungsbezogenen Anwendungen arbeitet ASL mit dem intelligenten Agenten-Vertrauensprotokoll ACT (Commercial Trust Protocol) zusammen. Während ASL die sichere Vernetzung und das Autorisierungsmanagement zwischen Agenten übernimmt, schafft ACT die für kommerzielle Transaktionen notwendige Vertrauensgrundlage. Gemeinsam unterstützen diese Protokolle die Implementierung von Funktionen wie Sofortzahlungen und beauftragte Käufe.
Von „passiver Reaktion“ zu „von Natur aus vertrauenswürdig“: Vollständiger Sicherheitskreislauf
Die Einführung des ASL-Protokolls stellt nur eine Komponente des von Chen Liang vorgeschlagenen agentennativen Sicherheitsrahmens dar. Innerhalb dieses Rahmens hat sich der Sicherheitsansatz vollständig vom traditionellen reaktiven Modell des „Identifizierens von Schwachstellen und Veröffentlichen von Patches“ wegbewegt. Stattdessen zielt es darauf ab, durch den Einsatz einer mehrschichtigen Isolationsstrategie in Verbindung mit robusten Abwehrmechanismen sicherzustellen, dass Agenten von Natur aus vertrauenswürdig sind. Dies bedeutet, Sicherheitsfunktionen von Beginn an in jede Phase des Lebenszyklus eines Agenten zu integrieren.
Konkret umfasst das Rahmenwerk Komponenten für das Identitäts- und Zugriffsmanagement – wie beispielsweise ein einheitliches Identitätssystem und ein dynamisches Lebenszyklusmanagement von „Agentenbetriebslizenzen“ –, Laufzeitsicherheitsschutz auf Basis einer fünfschichtigen Kontrollstrategie, die aus der „Digital Employee Constitution“ abgeleitet ist, sowie Sicherheitsmaßnahmen für AgentOS und die zugrunde liegende Infrastruktur, einschließlich Mechanismen wie der Landlock-Sandbox, der Namespace-Isolation und der TEE-Hardware-Isolation. Dieses umfassende System gewährleistet, dass Agenten in unternehmens- und plattformübergreifenden Kooperationsszenarien durchgängige Sicherheitsgarantien aufrechterhalten. Zu diesen Garantien gehören überprüfbare Entitätsidentitäten, manipulationssichere Absichtsübertragung und streng kontrollierte Autorisierungsgrenzen.








 Musk räumt ein, dass Grok-Build Benutzercode geleakt hat, verspricht aber, alle historischen Daten zu löschen
Elon Musk wandte sich direkt an die Datenschutzkontroverse um Grok Build, beginnend mit einem einfachen „True“, um die Gültigkeit des Vorfalls zu bestätigen. Er versprach, dass alle zuvor bei SpaceXAI hochgeladenen Benutzerdaten unwiderruflich gelösc
 U.S.-Aktien erreichen historischen Meilenstein, während KI- und Luft- und Raumfahrtriesen auf ihr Debüt als Billionen-Dollar-Unternehmen vorbereiten
Elon Musk, Sam Altman und Dario Amodei, drei Giganten des Technologiesektors, schreiten den Börsengängen ihrer jeweiligen Unternehmen voran. Mit SpaceX, OpenAI und Anthropic – drei Branchenriesen, die einer Bewertung von einer Billion US-Dollar nahek
 Schwedisches KI-Startup Lovable Eyes: Bewertung von 13,2 Milliarden US-Dollar nach großer Finanzierungsrunde
Während KI-gestützte Coding-Tools an Popularität gewinnen, hat das schwedische Startup Lovable eine bedeutende Finanzierungsrunde abgeschlossen. Das Unternehmen strebt danach, 3 Milliarden US-Dollar einzusammeln, was seine Bewertung potenziell auf 13

Die besten und am besten bewerteten KI-Tools zur SERP-Analyse für Suchstrategien im Jahr 2026 wurden von XIX.AI anhand strenger Praxistests und wöchentlich aktualisierter Rankings zusammengestellt. Diese leistungsstarken Tools helfen Ihnen dabei, verborgene Optimierungsmöglichkeiten aufzudecken, die Performance Ihrer Inhalte zu steigern und sich einen Wettbewerbsvorteil in der Suche zu verschaffen. Entdecken Sie noch heute das perfekte Tool, um Ihre Suchstrategie auf ein neues Niveau zu heben. Jetzt entdecken!
13 Tools
xix.ai

2026 Neueste Besten Top-bewertete KI-Anomalienerkennungstools für KPI-Monitoring in SaaS- und E-Commerce-Teams! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung basierend auf strengen realen Tests und wöchentlich aktualisierten Rankings zusammengestellt. Sie finden detaillierte kostenlose vs. kostenpflichtige Vergleichsinsights, die Ihnen helfen, die unbedingt auszuprobierende Lösung zu identifizieren, die die Produktivität steigert und Ihre KI-Vorteile freischaltet. Jetzt erkunden!
10 Tools
xix.ai

Die besten und am besten bewerteten KI-Outline-Generatoren für lange SEO-Artikel im Jahr 2026, sorgfältig zusammengestellt von XIX.AI. Diese leistungsstarken Tools bieten bahnbrechende Unterstützung bei der schnellen Erstellung hochwertiger Inhalte und steigern die Effizienz beim Schreiben erheblich. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten sowie Praxistests und detaillierte Rankings, damit Sie die für Sie passende Option finden, die Sie unbedingt ausprobieren sollten. Entdecken Sie jetzt die Möglichkeiten und sichern Sie sich Ihren KI-Vorteil.
8 Tools
xix.ai

Die besten KI-Lernhilfen für Hausaufgaben und Prüfungsvorbereitung im Jahr 2026! XIX.AI hat eine Liste der besten leistungsstarken, bahnbrechenden Tools zusammengestellt, die Schülern helfen, ihre Produktivität zu steigern, Hausaufgaben effizienter zu erledigen und Prüfungen dank praxisnaher Tests mit Bravour zu meistern. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, detaillierte Rankings und unverzichtbare Optionen, um Ihren KI-Vorteil zu nutzen. Entdecken Sie es jetzt!
10 Tools
xix.ai

2026 Neueste und beste KI-Stimm-Demo-Tools für Songwriter, Hook-Ersteller und mehrsprachige Content-Teams! XIX.AI hat eine hochbewertete Liste leistungsstarker, bahnbrechender Tools zusammengestellt, die strengen Praxistests unterzogen wurden. Sie finden detaillierte Vergleichsdaten zu kostenlosen und kostenpflichtigen Optionen, umfassende Rankings und empfehlenswerte Auswahlmöglichkeiten, die Ihnen helfen, Ihre Schreibeffizienz zu steigern und Ihr kreatives Potenzial zu entfalten. Entdecken Sie jetzt das perfekte Tool für all Ihre Content-Bedürfnisse!
9 Tools
xix.ai

Die besten und am besten bewerteten KI-Tools für die Wettbewerbsanalyse für kleine Unternehmen im Jahr 2026! XIX.AI hat eine äußerst leistungsstarke, bahnbrechende Auswahl zusammengestellt, die wöchentlich anhand strenger Praxistests und detaillierter Rankings aktualisiert wird. Hier finden Sie einen umfassenden Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, der Ihnen dabei hilft, die unverzichtbaren Tools zu identifizieren, die Ihre Produktivität steigern und Ihnen einen Wettbewerbsvorteil verschaffen. Entdecken Sie jetzt das perfekte Tool für sich!
9 Tools
xix.ai












