


 Hogar
Ant Group impulsa la innovación en el protocolo ASL para reforzar la confianza en las interacciones con agentes inteligentes
A medida que los agentes de IA se vuelven más autónomos y capaces de colaborar entre sí, las organizaciones se enfrentan a retos de seguridad que van mucho más allá de las soluciones técnicas y que se convierten en problemas de confianza más profundos. El 29 de abril, durante la sesión «Innovación y gobernanza de los agentes inteligentes» de la 9.ª Cumbre sobre la Construcción de una China Digital, Chen Liang, director técnico del equipo Big Security de Ant Group, pronunció un discurso inaugural en el que reveló por primera vez tres «agujeros negros de confianza» específicos presentes en la colaboración entre agentes. Asimismo, presentó una arquitectura de seguridad original diseñada específicamente para satisfacer las necesidades de los agentes inteligentes a nivel empresarial.
Los tres «agujeros negros de la confianza»: debilidades fatales en la colaboración entre agentes
A principios de 2026, un estudio titulado «Agentes del caos», llevado a cabo por instituciones como la Universidad Northeastern, desplegó múltiples agentes autónomos equipados con capacidades reales de invocación de herramientas basadas en el marco OpenClaw. Estos agentes se sometieron a un periodo de pruebas de dos semanas por parte de un equipo de simulación de ataques (red team), y los resultados revelaron que podían enfrentarse a graves problemas de seguridad en entornos abiertos complejos. Entre estos problemas se incluían acciones de cumplimiento no autorizadas, fugas de información sensible y operaciones perjudiciales a nivel del sistema.
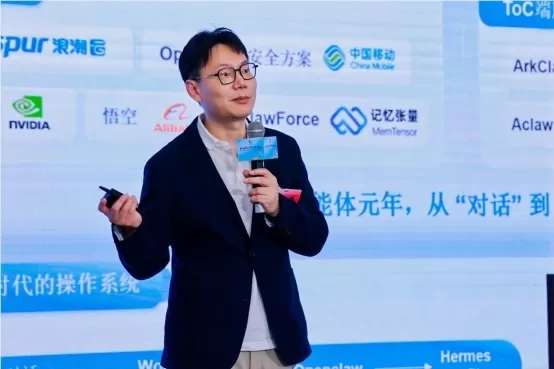
Chen Liang explicó que, a medida que la colaboración entre múltiples agentes se expande desde el interior de un único sistema para involucrar a diferentes organizaciones y plataformas, tres «agujeros negros de confianza» específicos están obstaculizando actualmente el despliegue empresarial a gran escala. El primero es el «agujero negro de la verificación de identidad», en el que los atacantes pueden falsificar los identificadores de los agentes o suplantar la identidad de los asistentes de los empleados para abusar de los mecanismos de listas blancas de identidad. Además, múltiples nodos intermedios podrían alterar la información de identidad de los niveles superiores, impidiendo que las entidades de los niveles inferiores confirmen la legitimidad del remitente. El segundo es el «agujero negro de la transmisión a prueba de manipulaciones de la intención», que se produce cuando los nodos intermedios de la cadena de colaboración alteran las instrucciones de los usuarios, lo que da lugar a interpretaciones erróneas de datos sensibles, como la titularidad de los fondos y los permisos de acceso a los datos. El tercero es el «agujero negro del control de los límites de autorización», en el que los agentes de la parte receptora podrían adquirir capacidades que superen las concedidas por las partes de la parte emisora, lo que daría lugar a una expansión incontrolada de los permisos a lo largo de la jerarquía.
Las conclusiones compartidas por la IIFAA, junto con la Academia China de Tecnología de la Información y las Comunicaciones, Ant Group y docenas de otras organizaciones, indican que los actuales protocolos MCP y A2A se centran principalmente en la interoperabilidad y las conexiones de comunicación. Sin embargo, estos protocolos se quedan cortos a la hora de abordar retos de confianza inherentes, como la trazabilidad de las entidades, la integridad de la intención, la gestión adecuada de los límites de delegación multinivel y la auditabilidad en las interacciones entre agentes. Las soluciones de seguridad existentes también presentan limitaciones significativas a la hora de hacer frente a los vectores de ataque únicos propios de los agentes inteligentes.
Solución: el protocolo ASL crea una «cadena de confianza verificable de extremo a extremo»
Para superar estas deficiencias, Chen Liang propuso una solución basada en el principio de «seguridad desde el diseño». Esta solución consiste en un protocolo de interconexión seguro y fiable para agentes denominado ASL (Agent Security Link). Al funcionar como una pila de protocolos de interconexión de confianza dentro del marco de colaboración entre agentes, el ASL puede integrarse sobre protocolos de interoperabilidad existentes, como MCP y A2A. Crea una base de confianza que es verificable, transferible, está estrictamente restringida y es totalmente auditable para las interacciones entre agentes.
Según los informes disponibles, ASL presenta una arquitectura por capas compuesta por «cuatro tipos de componentes de capacidad» combinados con una infraestructura de seguridad dedicada. La capa inferior proporciona un entorno de ejecución progresivamente más seguro, que abarca desde el aislamiento de software hasta el aislamiento de hardware, junto con un sistema para gestionar las claves de vinculación de dispositivos. La capa superior se basa en cuatro módulos principales —identidad de confianza, conexión de confianza, intención de confianza y autorización de confianza— para garantizar el enlace de identidad verificable, canales de comunicación seguros a nivel de sesión, la transmisión de instrucciones a prueba de manipulaciones y una limitación estricta, en lugar de una ampliación, de los límites de autorización en escenarios de delegación multinivel. Como resultado, cada acción realizada por un agente a lo largo del proceso de colaboración es trazable, todas las autorizaciones permanecen bien definidas y todas las transmisiones de intención están protegidas contra alteraciones no autorizadas.
En aplicaciones relacionadas con los pagos, ASL funciona conjuntamente con el protocolo de confianza comercial de agentes inteligentes ACT. Mientras que ASL se encarga de la interconexión segura y la gestión de la autorización entre agentes, ACT establece la base de confianza necesaria para las transacciones comerciales. Juntos, estos protocolos permiten la implementación de funciones como los pagos instantáneos y las compras por poder.
De la «respuesta pasiva» a la «confianza inherente»: el ciclo de seguridad de cadena completa
La adopción del protocolo ASL representa solo un componente del marco de seguridad nativo de los agentes propuesto por Chen Liang. Dentro de este marco, el enfoque de la seguridad se ha alejado por completo del modelo reactivo tradicional de «identificar vulnerabilidades y publicar parches». En su lugar, pretende garantizar que los agentes sean intrínsecamente fiables mediante el empleo de una estrategia de aislamiento por capas junto con sólidos mecanismos de defensa. Esto implica integrar capacidades de seguridad en todas las etapas del ciclo de vida de un agente desde su creación.
En concreto, el marco incluye componentes para la gestión de identidades y accesos —como un sistema de identidad unificado y la gestión dinámica del ciclo de vida de las «licencias de funcionamiento de los agentes»—, protección de seguridad en tiempo de ejecución basada en una estrategia de control de cinco capas derivada de la «Constitución del empleado digital», y medidas de seguridad para AgentOS y la infraestructura subyacente, incluidos mecanismos como el entorno aislado Landlock, el aislamiento de espacios de nombres y el aislamiento de hardware TEE. Este sistema integral garantiza que los agentes mantengan garantías de seguridad de extremo a extremo en todos los escenarios de colaboración entre empresas y entre plataformas. Dichas garantías incluyen identidades de entidad verificables, transmisión de intenciones a prueba de manipulaciones y límites de autorización estrictamente controlados.
Artículo relacionado
 La startup sueca de inteligencia artificial Lovable Eyes alcanza una valoración de 13.200 millones de dólares tras una importante ronda de financiación
Mientras las herramientas de codificación impulsadas por inteligencia artificial ganan terreno, la startup sueca Lovable ha asegurado una importante ronda de financiación. La empresa tiene como objetivo recaudar 3 000 millones de dólares, lo que podr
Google prueba el agente Remy AI para Gemini a medida que el enfoque se desplaza hacia el control del usuario
Según Business Insider, Google está probando Remy, un nuevo agente personal de IA para Gemini. Esta herramienta tiene como objetivo ejecutar tareas en nombre de los usuarios, optimizando tanto los flujos de trabajo profesionales como las rutinas diar
Cómo corregir las Core Web Vitals para mejorar el posicionamiento SEO
Simplificar los comentarios de las tarjetas de calificación con herramientas de IAIntroducciónHerramientas de IA para generar comentarios de tarjetas de calificaciónMagic SchoolAlmanac AIChat GPTUso de Magic School para generar comentarios de t
Recomendaciones de temas especiales relacionados
escribiendo
 Los mejores generadores de esquemas basados en IA para artículos largos optimizados para SEO
Los mejores generadores de esquemas con IA mejor valorados de 2026 para artículos largos optimizados para SEO, seleccionados minuciosamente por XIX.AI. Estas potentes herramientas ofrecen una ayuda revolucionaria a la hora de crear contenido de alta calidad rápidamente, lo que aumenta considerablemente la eficiencia a la hora de escribir. Consigue una comparación entre las versiones gratuitas y de pago, junto con pruebas en condiciones reales y clasificaciones detalladas, que te ayudarán a encontrar la opción imprescindible que mejor se adapte a tus necesidades. Explora ahora para descubrir las ventajas que te ofrece la IA.
 8 herramientas
 xix.ai
Educación y aprendizaje
Herramientas de estudio basadas en IA para los deberes y la preparación de exámenes
¡Las mejores herramientas de IA de 2026 para hacer los deberes y prepararse para los exámenes! XIX.AI ha elaborado una lista con las herramientas mejor valoradas, potentes y revolucionarias que ayudan a los estudiantes a aumentar su productividad, agilizar la realización de los deberes y sacar sobresaliente en los exámenes gracias a pruebas reales. Consigue una comparación entre versiones gratuitas y de pago, clasificaciones detalladas y opciones imprescindibles para sacar el máximo partido a la IA. ¡Explora ahora!
10 herramientas
xix.ai
composicion musical
Herramientas de demostración vocal con IA para compositores, ganchos, melodías principales y sesiones de borrador multilingüe
¡Las mejores herramientas de demostración vocal con IA de 2026 para compositores, creadores de ganchos y equipos de contenido multilingüe! XIX.AI ha recopilado una lista de herramientas poderosas y transformadoras, rigurosamente probadas en el mundo real. Encontrarás datos detallados de comparación entre versiones gratuitas y de pago, clasificaciones completas y opciones imprescindibles para ayudarte a aumentar tu eficiencia de escritura y desbloquear todo tu potencial creativo. ¡Explora ahora para descubrir la herramienta perfecta para todas tus necesidades de contenido!
9 herramientas
xix.ai
Negocio
Las mejores herramientas de investigación competitiva basadas en IA para pequeñas empresas
¡Las mejores herramientas de investigación competitiva basadas en IA mejor valoradas de 2026 para pequeñas empresas! XIX.AI ha seleccionado una colección revolucionaria y muy potente, que se actualiza semanalmente con rigurosas pruebas en el mundo real y clasificaciones detalladas. Encontrarás una comparación exhaustiva entre las opciones gratuitas y las de pago que te ayudará a identificar las herramientas imprescindibles que impulsarán tu productividad y te proporcionarán una ventaja competitiva. ¡Explora ahora mismo y descubre la herramienta perfecta para ti!
9 herramientas
xix.ai
Edición de imágenes
Herramientas de retoque con IA de Photoshop para ropa de comercio electrónico, limpieza de piel y consistencia del color
¡Las mejores herramientas de retoque con IA de Photoshop de 2026 para ropa de comercio electrónico, limpieza de piel y consistencia de color! Esta lista curada de alta calificación presenta soluciones poderosas que cambian las reglas del juego, que ayudan a aumentar la eficiencia de redacción, optimizar la creación de contenido y lograr resultados visuales perfectos sin esfuerzo. Cada herramienta ha pasado por pruebas en el mundo real a través de clasificaciones actualizadas semanalmente, con detalles completos de comparación entre versiones gratuitas y de pago. Respaldado por XIX.AI, es la guía imprescindible para cualquier persona que aspire a desbloquear su ventaja con IA. ¡Explora ahora!
10 herramientas
xix.ai
Inmediato
Las mejores bibliotecas de indicaciones de IA para los flujos de trabajo de ChatGPT
Las mejores bibliotecas de prompts de IA de 2026, con las más valoradas, para optimizar todo tipo de flujos de trabajo de ChatGPT. XIX.AI ha seleccionado una colección potente y revolucionaria que se somete a rigurosas pruebas en condiciones reales para garantizar el máximo rendimiento. Encontrarás comparativas detalladas entre opciones gratuitas y de pago, así como clasificaciones de expertos, que te ayudarán a elegir las herramientas imprescindibles para potenciar tu productividad y sacar el máximo partido a la IA. ¡Explora ahora!
11 herramientas
xix.ai

 comentario (0)
0/500
A medida que los agentes de IA se vuelven más autónomos y capaces de colaborar entre sí, las organizaciones se enfrentan a retos de seguridad que van mucho más allá de las soluciones técnicas y que se convierten en problemas de confianza más profundos. El 29 de abril, durante la sesión «Innovación y gobernanza de los agentes inteligentes» de la 9.ª Cumbre sobre la Construcción de una China Digital, Chen Liang, director técnico del equipo Big Security de Ant Group, pronunció un discurso inaugural en el que reveló por primera vez tres «agujeros negros de confianza» específicos presentes en la colaboración entre agentes. Asimismo, presentó una arquitectura de seguridad original diseñada específicamente para satisfacer las necesidades de los agentes inteligentes a nivel empresarial.
Los tres «agujeros negros de la confianza»: debilidades fatales en la colaboración entre agentes
A principios de 2026, un estudio titulado «Agentes del caos», llevado a cabo por instituciones como la Universidad Northeastern, desplegó múltiples agentes autónomos equipados con capacidades reales de invocación de herramientas basadas en el marco OpenClaw. Estos agentes se sometieron a un periodo de pruebas de dos semanas por parte de un equipo de simulación de ataques (red team), y los resultados revelaron que podían enfrentarse a graves problemas de seguridad en entornos abiertos complejos. Entre estos problemas se incluían acciones de cumplimiento no autorizadas, fugas de información sensible y operaciones perjudiciales a nivel del sistema.
Chen Liang explicó que, a medida que la colaboración entre múltiples agentes se expande desde el interior de un único sistema para involucrar a diferentes organizaciones y plataformas, tres «agujeros negros de confianza» específicos están obstaculizando actualmente el despliegue empresarial a gran escala. El primero es el «agujero negro de la verificación de identidad», en el que los atacantes pueden falsificar los identificadores de los agentes o suplantar la identidad de los asistentes de los empleados para abusar de los mecanismos de listas blancas de identidad. Además, múltiples nodos intermedios podrían alterar la información de identidad de los niveles superiores, impidiendo que las entidades de los niveles inferiores confirmen la legitimidad del remitente. El segundo es el «agujero negro de la transmisión a prueba de manipulaciones de la intención», que se produce cuando los nodos intermedios de la cadena de colaboración alteran las instrucciones de los usuarios, lo que da lugar a interpretaciones erróneas de datos sensibles, como la titularidad de los fondos y los permisos de acceso a los datos. El tercero es el «agujero negro del control de los límites de autorización», en el que los agentes de la parte receptora podrían adquirir capacidades que superen las concedidas por las partes de la parte emisora, lo que daría lugar a una expansión incontrolada de los permisos a lo largo de la jerarquía.
Las conclusiones compartidas por la IIFAA, junto con la Academia China de Tecnología de la Información y las Comunicaciones, Ant Group y docenas de otras organizaciones, indican que los actuales protocolos MCP y A2A se centran principalmente en la interoperabilidad y las conexiones de comunicación. Sin embargo, estos protocolos se quedan cortos a la hora de abordar retos de confianza inherentes, como la trazabilidad de las entidades, la integridad de la intención, la gestión adecuada de los límites de delegación multinivel y la auditabilidad en las interacciones entre agentes. Las soluciones de seguridad existentes también presentan limitaciones significativas a la hora de hacer frente a los vectores de ataque únicos propios de los agentes inteligentes.
Solución: el protocolo ASL crea una «cadena de confianza verificable de extremo a extremo»
Para superar estas deficiencias, Chen Liang propuso una solución basada en el principio de «seguridad desde el diseño». Esta solución consiste en un protocolo de interconexión seguro y fiable para agentes denominado ASL (Agent Security Link). Al funcionar como una pila de protocolos de interconexión de confianza dentro del marco de colaboración entre agentes, el ASL puede integrarse sobre protocolos de interoperabilidad existentes, como MCP y A2A. Crea una base de confianza que es verificable, transferible, está estrictamente restringida y es totalmente auditable para las interacciones entre agentes.
Según los informes disponibles, ASL presenta una arquitectura por capas compuesta por «cuatro tipos de componentes de capacidad» combinados con una infraestructura de seguridad dedicada. La capa inferior proporciona un entorno de ejecución progresivamente más seguro, que abarca desde el aislamiento de software hasta el aislamiento de hardware, junto con un sistema para gestionar las claves de vinculación de dispositivos. La capa superior se basa en cuatro módulos principales —identidad de confianza, conexión de confianza, intención de confianza y autorización de confianza— para garantizar el enlace de identidad verificable, canales de comunicación seguros a nivel de sesión, la transmisión de instrucciones a prueba de manipulaciones y una limitación estricta, en lugar de una ampliación, de los límites de autorización en escenarios de delegación multinivel. Como resultado, cada acción realizada por un agente a lo largo del proceso de colaboración es trazable, todas las autorizaciones permanecen bien definidas y todas las transmisiones de intención están protegidas contra alteraciones no autorizadas.
En aplicaciones relacionadas con los pagos, ASL funciona conjuntamente con el protocolo de confianza comercial de agentes inteligentes ACT. Mientras que ASL se encarga de la interconexión segura y la gestión de la autorización entre agentes, ACT establece la base de confianza necesaria para las transacciones comerciales. Juntos, estos protocolos permiten la implementación de funciones como los pagos instantáneos y las compras por poder.
De la «respuesta pasiva» a la «confianza inherente»: el ciclo de seguridad de cadena completa
La adopción del protocolo ASL representa solo un componente del marco de seguridad nativo de los agentes propuesto por Chen Liang. Dentro de este marco, el enfoque de la seguridad se ha alejado por completo del modelo reactivo tradicional de «identificar vulnerabilidades y publicar parches». En su lugar, pretende garantizar que los agentes sean intrínsecamente fiables mediante el empleo de una estrategia de aislamiento por capas junto con sólidos mecanismos de defensa. Esto implica integrar capacidades de seguridad en todas las etapas del ciclo de vida de un agente desde su creación.
En concreto, el marco incluye componentes para la gestión de identidades y accesos —como un sistema de identidad unificado y la gestión dinámica del ciclo de vida de las «licencias de funcionamiento de los agentes»—, protección de seguridad en tiempo de ejecución basada en una estrategia de control de cinco capas derivada de la «Constitución del empleado digital», y medidas de seguridad para AgentOS y la infraestructura subyacente, incluidos mecanismos como el entorno aislado Landlock, el aislamiento de espacios de nombres y el aislamiento de hardware TEE. Este sistema integral garantiza que los agentes mantengan garantías de seguridad de extremo a extremo en todos los escenarios de colaboración entre empresas y entre plataformas. Dichas garantías incluyen identidades de entidad verificables, transmisión de intenciones a prueba de manipulaciones y límites de autorización estrictamente controlados.








 La startup sueca de inteligencia artificial Lovable Eyes alcanza una valoración de 13.200 millones de dólares tras una importante ronda de financiación
Mientras las herramientas de codificación impulsadas por inteligencia artificial ganan terreno, la startup sueca Lovable ha asegurado una importante ronda de financiación. La empresa tiene como objetivo recaudar 3 000 millones de dólares, lo que podr
Google prueba el agente Remy AI para Gemini a medida que el enfoque se desplaza hacia el control del usuario
Según Business Insider, Google está probando Remy, un nuevo agente personal de IA para Gemini. Esta herramienta tiene como objetivo ejecutar tareas en nombre de los usuarios, optimizando tanto los flujos de trabajo profesionales como las rutinas diar
 Cómo corregir las Core Web Vitals para mejorar el posicionamiento SEO
Simplificar los comentarios de las tarjetas de calificación con herramientas de IAIntroducciónHerramientas de IA para generar comentarios de tarjetas de calificaciónMagic SchoolAlmanac AIChat GPTUso de Magic School para generar comentarios de t

Los mejores generadores de esquemas con IA mejor valorados de 2026 para artículos largos optimizados para SEO, seleccionados minuciosamente por XIX.AI. Estas potentes herramientas ofrecen una ayuda revolucionaria a la hora de crear contenido de alta calidad rápidamente, lo que aumenta considerablemente la eficiencia a la hora de escribir. Consigue una comparación entre las versiones gratuitas y de pago, junto con pruebas en condiciones reales y clasificaciones detalladas, que te ayudarán a encontrar la opción imprescindible que mejor se adapte a tus necesidades. Explora ahora para descubrir las ventajas que te ofrece la IA.
8 herramientas
xix.ai

¡Las mejores herramientas de IA de 2026 para hacer los deberes y prepararse para los exámenes! XIX.AI ha elaborado una lista con las herramientas mejor valoradas, potentes y revolucionarias que ayudan a los estudiantes a aumentar su productividad, agilizar la realización de los deberes y sacar sobresaliente en los exámenes gracias a pruebas reales. Consigue una comparación entre versiones gratuitas y de pago, clasificaciones detalladas y opciones imprescindibles para sacar el máximo partido a la IA. ¡Explora ahora!
10 herramientas
xix.ai

¡Las mejores herramientas de demostración vocal con IA de 2026 para compositores, creadores de ganchos y equipos de contenido multilingüe! XIX.AI ha recopilado una lista de herramientas poderosas y transformadoras, rigurosamente probadas en el mundo real. Encontrarás datos detallados de comparación entre versiones gratuitas y de pago, clasificaciones completas y opciones imprescindibles para ayudarte a aumentar tu eficiencia de escritura y desbloquear todo tu potencial creativo. ¡Explora ahora para descubrir la herramienta perfecta para todas tus necesidades de contenido!
9 herramientas
xix.ai

¡Las mejores herramientas de investigación competitiva basadas en IA mejor valoradas de 2026 para pequeñas empresas! XIX.AI ha seleccionado una colección revolucionaria y muy potente, que se actualiza semanalmente con rigurosas pruebas en el mundo real y clasificaciones detalladas. Encontrarás una comparación exhaustiva entre las opciones gratuitas y las de pago que te ayudará a identificar las herramientas imprescindibles que impulsarán tu productividad y te proporcionarán una ventaja competitiva. ¡Explora ahora mismo y descubre la herramienta perfecta para ti!
9 herramientas
xix.ai

¡Las mejores herramientas de retoque con IA de Photoshop de 2026 para ropa de comercio electrónico, limpieza de piel y consistencia de color! Esta lista curada de alta calificación presenta soluciones poderosas que cambian las reglas del juego, que ayudan a aumentar la eficiencia de redacción, optimizar la creación de contenido y lograr resultados visuales perfectos sin esfuerzo. Cada herramienta ha pasado por pruebas en el mundo real a través de clasificaciones actualizadas semanalmente, con detalles completos de comparación entre versiones gratuitas y de pago. Respaldado por XIX.AI, es la guía imprescindible para cualquier persona que aspire a desbloquear su ventaja con IA. ¡Explora ahora!
10 herramientas
xix.ai

Las mejores bibliotecas de prompts de IA de 2026, con las más valoradas, para optimizar todo tipo de flujos de trabajo de ChatGPT. XIX.AI ha seleccionado una colección potente y revolucionaria que se somete a rigurosas pruebas en condiciones reales para garantizar el máximo rendimiento. Encontrarás comparativas detalladas entre opciones gratuitas y de pago, así como clasificaciones de expertos, que te ayudarán a elegir las herramientas imprescindibles para potenciar tu productividad y sacar el máximo partido a la IA. ¡Explora ahora!
11 herramientas
xix.ai












