


 Дом
Ant Group продвигает инновации в протоколе ASL для укрепления доверия к взаимодействию с интеллектуальными агентами
По мере того как ИИ-агенты становятся всё более автономными и способными взаимодействовать друг с другом, организации сталкиваются с проблемами безопасности, выходящими далеко за рамки технических решений и перерастающими в более глубокие вопросы доверия. 29 апреля в ходе сессии «Инновации и управление интеллектуальными агентами» на 9-м саммите «Digital China Construction» Чэнь Лян, технический директор подразделения Big Security компании Ant Group, выступил с программной речью, в которой впервые раскрыл три конкретных «черных дыры доверия», присутствующих в межагентском взаимодействии. Он также представил оригинальную архитектуру безопасности, разработанную специально для удовлетворения потребностей интеллектуальных агентов корпоративного уровня.
Три «черные дыры доверия»: фатальные слабости межагентского взаимодействия
В начале 2026 года в рамках исследования под названием «Агенты хаоса», проведённого в том числе Северо-Восточным университетом, было задействовано несколько автономных агентов, оснащённых реальными возможностями вызова инструментов на базе фреймворка OpenClaw. Эти агенты прошли двухнедельный период тестирования «красной командой», и полученные результаты показали, что в сложных открытых средах они могут сталкиваться с серьезными проблемами безопасности. К таким проблемам относятся действия, не соответствующие требованиям владельца, утечки конфиденциальной информации и вредоносные операции на системном уровне.
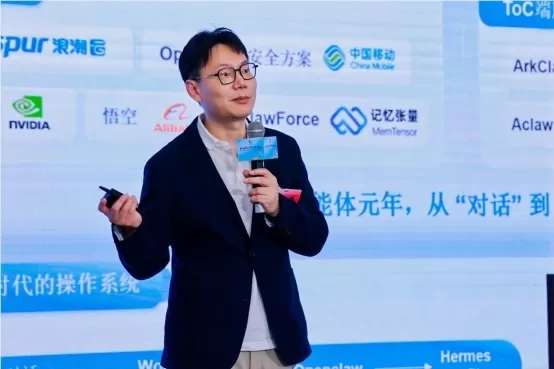
Чэнь Лян пояснил, что по мере расширения межагентского взаимодействия за пределы одной системы с вовлечением различных организаций и платформ три конкретные «черные дыры доверия» в настоящее время препятствуют крупномасштабному внедрению в корпоративной среде. Первая — это «черная дыра проверки идентичности», когда злоумышленники могут подделать идентификаторы агентов или использовать идентичности помощников сотрудников, чтобы злоупотребить механизмами белых списков. Кроме того, несколько промежуточных узлов могут изменять исходную информацию об идентичности, не позволяя последующим участникам подтвердить легитимность отправителя. Вторая — «черная дыра защиты от подделки намерений при передаче», возникающая, когда инструкции пользователя изменяются промежуточными узлами в цепочке взаимодействия, что приводит к неверной интерпретации конфиденциальных данных, таких как право собственности на средства и разрешения на доступ к данным. Третье — «черная дыра контроля границ авторизации», в которой нижестоящие агенты могут получить возможности, превышающие те, что предоставлены вышестоящими сторонами, что приводит к неконтролируемому расширению прав доступа по всей иерархии.
Аналитические данные, представленные IIFAA совместно с Китайской академией информационных и коммуникационных технологий, Ant Group и десятками других организаций, указывают на то, что современные протоколы MCP и A2A сосредоточены в первую очередь на взаимодействии и коммуникационных соединениях. Однако эти протоколы не справляются с решением проблем, связанных с внутренним доверием, таких как отслеживаемость субъектов, целостность намерений, надлежащее управление границами многоуровневого делегирования и возможность аудита при взаимодействии между агентами. Существующие решения в области безопасности также демонстрируют значительные ограничения при работе с уникальными векторами атак, характерными для интеллектуальных агентов.
Решение: протокол ASL создает «сквозную верифицируемую цепочку доверия»
Чтобы преодолеть эти недостатки, Чэнь Лян предложил решение, основанное на принципе «безопасность по дизайну» (Security by Design). Это решение состоит из безопасного и надежного протокола взаимодействия агентов под названием ASL (Agent Security Link). Функционируя в качестве стека надежных протоколов взаимодействия в рамках структуры сотрудничества агентов, ASL может быть интегрирован поверх существующих протоколов взаимодействия, таких как MCP и A2A. Он создает основу доверия, которая является проверяемой, передаваемой, строго ограниченной и полностью поддающейся аудиту для взаимодействий между агентами.
Согласно имеющимся отчетам, ASL обладает многоуровневой архитектурой, состоящей из «четырёх типов компонентов функциональных возможностей» в сочетании со специализированной инфраструктурой безопасности. Нижний уровень обеспечивает постепенно усиливающуюся безопасность среды выполнения — от программной изоляции до аппаратной — наряду с системой управления ключами привязки устройств. Верхний уровень опирается на четыре основных модуля — доверенную идентичность, доверенное соединение, доверенное намерение и доверенную авторизацию — для обеспечения проверяемой привязки идентичности, безопасных каналов связи на уровне сеанса, защищенной от подделки передачи инструкций и строгого ограничения, а не расширения границ авторизации в сценариях многоуровневой делегации. В результате каждое действие, совершаемое агентом на протяжении всего процесса взаимодействия, поддается отслеживанию, все авторизации остаются четко определёнными, а все передачи намерений защищены от несанкционированного изменения.
В приложениях, связанных с платежами, ASL работает совместно с протоколом коммерческого доверия интеллектуальных агентов ACT. В то время как ASL обеспечивает безопасное взаимодействие и управление авторизацией между агентами, ACT создает основу доверия, необходимую для коммерческих транзакций. Вместе эти протоколы поддерживают реализацию таких функций, как мгновенные платежи и покупки по доверенности.
От «пассивного реагирования» к «внутренне надежному»: цикл безопасности по всей цепочке
Внедрение протокола ASL представляет собой лишь один из компонентов предложенной Чэнь Лян архитектуры безопасности, встроенной в агенты. В рамках этой архитектуры подход к безопасности полностью отошёл от традиционной реактивной модели «выявления уязвимостей и выпуска исправлений». Вместо этого он нацелен на обеспечение изначальной надежности агентов за счет применения многоуровневой стратегии изоляции в сочетании с надежными механизмами защиты. Это означает интеграцию средств безопасности на каждом этапе жизненного цикла агента с момента его создания.
В частности, архитектура включает компоненты управления идентификацией и доступом — такие как унифицированная система идентификации и динамическое управление жизненным циклом «лицензий на работу агентов» — а также защиту во время выполнения на основе пятиуровневой стратегии контроля, вытекающей из «Конституции цифрового сотрудника», а также меры безопасности для AgentOS и базовой инфраструктуры, включая такие механизмы, как песочница Landlock, изоляция пространств имён и аппаратная изоляция TEE. Эта комплексная система гарантирует, что агенты обеспечивают сквозную безопасность во всех сценариях межкорпоративного и межплатформенного сотрудничества. К таким гарантиям относятся проверяемые идентификаторы субъектов, защищенная от подделки передача намерений и строго контролируемые границы авторизации.
Связанная статья
 Шведский стартап в области искусственного интеллекта Lovable Eyes достиг оценки в 13,2 миллиарда долларов после крупного раунда финансирования
По мере того как инструменты для программирования на основе искусственного интеллекта набирают популярность, шведский стартап Lovable привлек крупный раунд финансирования. Компания нацелена на привлечение $3 млрд, что потенциально может увеличить её
Google тестирует агента Remy AI для Gemini по мере смещения фокуса на управление пользователями
Согласно Business Insider, Google тестирует Remy, нового ИИ-персонального агента для Gemini. Этот инструмент предназначен для выполнения задач от имени пользователей, упрощая как профессиональные рабочие процессы, так и повседневные рутины.В настоящ
Как исправить Core Web Vitals для улучшения позиций в поисковой выдаче
Оптимизация написания комментариев в отчетных карточках с помощью ИИ-инструментовВведениеИИ-инструменты для генерации комментариев в отчетных карточкахMagic SchoolAlmanac AIChat GPTИспользование Magic School для генерации комментариев в отчетны
Рекомендации по связанным специальным темам
письмо
 Лучшие генераторы конспектов на базе ИИ для длинных статей, оптимизированных для SEO
2026 год: лучшие и самые высокооцененные генераторы конспектов на базе ИИ для длинных SEO-статей, тщательно отобранные XIX.AI. Эти мощные инструменты обеспечивают революционную помощь в быстром создании высококачественного контента, значительно повышая эффективность написания текстов. Ознакомьтесь со сравнением бесплатных и платных версий, а также с результатами реальных тестов и подробными рейтингами, которые помогут вам найти вариант, который обязательно стоит попробовать и который соответствует вашим потребностям. Изучите их прямо сейчас, чтобы раскрыть весь потенциал ИИ.
 8 инструментов
 xix.ai
Образование и обучение
Инструменты на базе искусственного интеллекта для выполнения домашних заданий и подготовки к экзаменам
2026: лучшие современные инструменты на базе ИИ для выполнения домашних заданий и подготовки к экзаменам! XIX.AI подготовило рейтинг самых эффективных и революционных инструментов, которые помогают учащимся повысить продуктивность, оптимизировать выполнение домашних заданий и сдавать экзамены на «отлично», проходя проверку в реальных условиях. Получите сравнение бесплатных и платных версий, подробные рейтинги и варианты, которые обязательно стоит попробовать, чтобы раскрыть свой потенциал с помощью ИИ. Узнайте больше прямо сейчас!
10 инструментов
xix.ai
Музыкальная композиция
Инструменты для создания вокальных демо на основе ИИ для авторов песен, создания хуков, написания тоpline-мелодий и проведения многоязычных черновых сессий
2026 г. лучшие инструменты для демо-записи вокала на базе ИИ для авторов песен, создателей хуков и команд, работающих с контентом на нескольких языках! XIX.AI подготовил список высокооцененных мощных инструментов, изменивших правила игры, прошедших строгие реальные тесты. Вы найдёте подробные данные сравнения бесплатных и платных версий, комплексные рейтинги и обязательные к использованию варианты, которые помогут повысить эффективность написания и раскрыть ваш творческий потенциал. Исследуйте сейчас, чтобы найти идеальный инструмент для всех ваших задач по созданию контента!
9 инструментов
xix.ai
Бизнес
Лучшие инструменты для анализа конкурентов на основе искусственного интеллекта для малого бизнеса
2026: новейшие, лучшие и самые высокооцененные инструменты для анализа конкурентов на базе ИИ для малого бизнеса! XIX.AI подготовила чрезвычайно мощную подборку, способную кардинально изменить ситуацию на рынке, которая еженедельно обновляется на основе тщательных тестов в реальных условиях и подробных рейтингов. Вы найдете здесь исчерпывающее сравнение бесплатных и платных версий, которое поможет вам определить инструменты, которые обязательно стоит попробовать, чтобы повысить свою продуктивность и получить конкурентное преимущество. Ознакомьтесь с ней прямо сейчас, чтобы найти идеальный инструмент для себя!
9 инструментов
xix.ai
Редактирование изображений
Инструменты ИИ-ретуши в Photoshop для электронной коммерции, одежды, очистки кожи и обеспечения цветового единообразия
2026 Latest Best Photoshop AI retouch tools for ecommerce apparel, skin cleanup, and color consistency! This top-rated curated list features powerful game-changing solutions that help you boost writing efficiency, streamline content creation, and achieve perfect visual results effortlessly. Each tool has undergone real-world tests through weekly updated rankings, complete with free vs paid comparison details. Backed by XIX.AI, it’s the must-try guide for anyone aiming to unlock your AI edge. Explore now!
10 инструментов
xix.ai
Быстрый
Лучшие библиотеки подсказок для ИИ в рабочих процессах ChatGPT
2026: новейшие и лучшие библиотеки подсказок для ИИ с высоким рейтингом, предназначенные для оптимизации всех типов рабочих процессов ChatGPT. XIX.AI подготовила мощную, революционную подборку, прошедшую тщательные тесты в реальных условиях для обеспечения максимальной производительности. Вы найдёте подробные сравнения бесплатных и платных вариантов, а также рейтинги экспертов, которые помогут вам выбрать инструменты, которые обязательно стоит попробовать, чтобы повысить свою продуктивность и раскрыть весь потенциал ИИ. Откройте для себя их прямо сейчас!
11 инструментов
xix.ai

 Комментарии (0)
По мере того как ИИ-агенты становятся всё более автономными и способными взаимодействовать друг с другом, организации сталкиваются с проблемами безопасности, выходящими далеко за рамки технических решений и перерастающими в более глубокие вопросы доверия. 29 апреля в ходе сессии «Инновации и управление интеллектуальными агентами» на 9-м саммите «Digital China Construction» Чэнь Лян, технический директор подразделения Big Security компании Ant Group, выступил с программной речью, в которой впервые раскрыл три конкретных «черных дыры доверия», присутствующих в межагентском взаимодействии. Он также представил оригинальную архитектуру безопасности, разработанную специально для удовлетворения потребностей интеллектуальных агентов корпоративного уровня.
Три «черные дыры доверия»: фатальные слабости межагентского взаимодействия
В начале 2026 года в рамках исследования под названием «Агенты хаоса», проведённого в том числе Северо-Восточным университетом, было задействовано несколько автономных агентов, оснащённых реальными возможностями вызова инструментов на базе фреймворка OpenClaw. Эти агенты прошли двухнедельный период тестирования «красной командой», и полученные результаты показали, что в сложных открытых средах они могут сталкиваться с серьезными проблемами безопасности. К таким проблемам относятся действия, не соответствующие требованиям владельца, утечки конфиденциальной информации и вредоносные операции на системном уровне.
Чэнь Лян пояснил, что по мере расширения межагентского взаимодействия за пределы одной системы с вовлечением различных организаций и платформ три конкретные «черные дыры доверия» в настоящее время препятствуют крупномасштабному внедрению в корпоративной среде. Первая — это «черная дыра проверки идентичности», когда злоумышленники могут подделать идентификаторы агентов или использовать идентичности помощников сотрудников, чтобы злоупотребить механизмами белых списков. Кроме того, несколько промежуточных узлов могут изменять исходную информацию об идентичности, не позволяя последующим участникам подтвердить легитимность отправителя. Вторая — «черная дыра защиты от подделки намерений при передаче», возникающая, когда инструкции пользователя изменяются промежуточными узлами в цепочке взаимодействия, что приводит к неверной интерпретации конфиденциальных данных, таких как право собственности на средства и разрешения на доступ к данным. Третье — «черная дыра контроля границ авторизации», в которой нижестоящие агенты могут получить возможности, превышающие те, что предоставлены вышестоящими сторонами, что приводит к неконтролируемому расширению прав доступа по всей иерархии.
Аналитические данные, представленные IIFAA совместно с Китайской академией информационных и коммуникационных технологий, Ant Group и десятками других организаций, указывают на то, что современные протоколы MCP и A2A сосредоточены в первую очередь на взаимодействии и коммуникационных соединениях. Однако эти протоколы не справляются с решением проблем, связанных с внутренним доверием, таких как отслеживаемость субъектов, целостность намерений, надлежащее управление границами многоуровневого делегирования и возможность аудита при взаимодействии между агентами. Существующие решения в области безопасности также демонстрируют значительные ограничения при работе с уникальными векторами атак, характерными для интеллектуальных агентов.
Решение: протокол ASL создает «сквозную верифицируемую цепочку доверия»
Чтобы преодолеть эти недостатки, Чэнь Лян предложил решение, основанное на принципе «безопасность по дизайну» (Security by Design). Это решение состоит из безопасного и надежного протокола взаимодействия агентов под названием ASL (Agent Security Link). Функционируя в качестве стека надежных протоколов взаимодействия в рамках структуры сотрудничества агентов, ASL может быть интегрирован поверх существующих протоколов взаимодействия, таких как MCP и A2A. Он создает основу доверия, которая является проверяемой, передаваемой, строго ограниченной и полностью поддающейся аудиту для взаимодействий между агентами.
Согласно имеющимся отчетам, ASL обладает многоуровневой архитектурой, состоящей из «четырёх типов компонентов функциональных возможностей» в сочетании со специализированной инфраструктурой безопасности. Нижний уровень обеспечивает постепенно усиливающуюся безопасность среды выполнения — от программной изоляции до аппаратной — наряду с системой управления ключами привязки устройств. Верхний уровень опирается на четыре основных модуля — доверенную идентичность, доверенное соединение, доверенное намерение и доверенную авторизацию — для обеспечения проверяемой привязки идентичности, безопасных каналов связи на уровне сеанса, защищенной от подделки передачи инструкций и строгого ограничения, а не расширения границ авторизации в сценариях многоуровневой делегации. В результате каждое действие, совершаемое агентом на протяжении всего процесса взаимодействия, поддается отслеживанию, все авторизации остаются четко определёнными, а все передачи намерений защищены от несанкционированного изменения.
В приложениях, связанных с платежами, ASL работает совместно с протоколом коммерческого доверия интеллектуальных агентов ACT. В то время как ASL обеспечивает безопасное взаимодействие и управление авторизацией между агентами, ACT создает основу доверия, необходимую для коммерческих транзакций. Вместе эти протоколы поддерживают реализацию таких функций, как мгновенные платежи и покупки по доверенности.
От «пассивного реагирования» к «внутренне надежному»: цикл безопасности по всей цепочке
Внедрение протокола ASL представляет собой лишь один из компонентов предложенной Чэнь Лян архитектуры безопасности, встроенной в агенты. В рамках этой архитектуры подход к безопасности полностью отошёл от традиционной реактивной модели «выявления уязвимостей и выпуска исправлений». Вместо этого он нацелен на обеспечение изначальной надежности агентов за счет применения многоуровневой стратегии изоляции в сочетании с надежными механизмами защиты. Это означает интеграцию средств безопасности на каждом этапе жизненного цикла агента с момента его создания.
В частности, архитектура включает компоненты управления идентификацией и доступом — такие как унифицированная система идентификации и динамическое управление жизненным циклом «лицензий на работу агентов» — а также защиту во время выполнения на основе пятиуровневой стратегии контроля, вытекающей из «Конституции цифрового сотрудника», а также меры безопасности для AgentOS и базовой инфраструктуры, включая такие механизмы, как песочница Landlock, изоляция пространств имён и аппаратная изоляция TEE. Эта комплексная система гарантирует, что агенты обеспечивают сквозную безопасность во всех сценариях межкорпоративного и межплатформенного сотрудничества. К таким гарантиям относятся проверяемые идентификаторы субъектов, защищенная от подделки передача намерений и строго контролируемые границы авторизации.








 Шведский стартап в области искусственного интеллекта Lovable Eyes достиг оценки в 13,2 миллиарда долларов после крупного раунда финансирования
По мере того как инструменты для программирования на основе искусственного интеллекта набирают популярность, шведский стартап Lovable привлек крупный раунд финансирования. Компания нацелена на привлечение $3 млрд, что потенциально может увеличить её
Google тестирует агента Remy AI для Gemini по мере смещения фокуса на управление пользователями
Согласно Business Insider, Google тестирует Remy, нового ИИ-персонального агента для Gemini. Этот инструмент предназначен для выполнения задач от имени пользователей, упрощая как профессиональные рабочие процессы, так и повседневные рутины.В настоящ
 Как исправить Core Web Vitals для улучшения позиций в поисковой выдаче
Оптимизация написания комментариев в отчетных карточках с помощью ИИ-инструментовВведениеИИ-инструменты для генерации комментариев в отчетных карточкахMagic SchoolAlmanac AIChat GPTИспользование Magic School для генерации комментариев в отчетны

2026 год: лучшие и самые высокооцененные генераторы конспектов на базе ИИ для длинных SEO-статей, тщательно отобранные XIX.AI. Эти мощные инструменты обеспечивают революционную помощь в быстром создании высококачественного контента, значительно повышая эффективность написания текстов. Ознакомьтесь со сравнением бесплатных и платных версий, а также с результатами реальных тестов и подробными рейтингами, которые помогут вам найти вариант, который обязательно стоит попробовать и который соответствует вашим потребностям. Изучите их прямо сейчас, чтобы раскрыть весь потенциал ИИ.
8 инструментов
xix.ai

2026: лучшие современные инструменты на базе ИИ для выполнения домашних заданий и подготовки к экзаменам! XIX.AI подготовило рейтинг самых эффективных и революционных инструментов, которые помогают учащимся повысить продуктивность, оптимизировать выполнение домашних заданий и сдавать экзамены на «отлично», проходя проверку в реальных условиях. Получите сравнение бесплатных и платных версий, подробные рейтинги и варианты, которые обязательно стоит попробовать, чтобы раскрыть свой потенциал с помощью ИИ. Узнайте больше прямо сейчас!
10 инструментов
xix.ai

2026 г. лучшие инструменты для демо-записи вокала на базе ИИ для авторов песен, создателей хуков и команд, работающих с контентом на нескольких языках! XIX.AI подготовил список высокооцененных мощных инструментов, изменивших правила игры, прошедших строгие реальные тесты. Вы найдёте подробные данные сравнения бесплатных и платных версий, комплексные рейтинги и обязательные к использованию варианты, которые помогут повысить эффективность написания и раскрыть ваш творческий потенциал. Исследуйте сейчас, чтобы найти идеальный инструмент для всех ваших задач по созданию контента!
9 инструментов
xix.ai

2026: новейшие, лучшие и самые высокооцененные инструменты для анализа конкурентов на базе ИИ для малого бизнеса! XIX.AI подготовила чрезвычайно мощную подборку, способную кардинально изменить ситуацию на рынке, которая еженедельно обновляется на основе тщательных тестов в реальных условиях и подробных рейтингов. Вы найдете здесь исчерпывающее сравнение бесплатных и платных версий, которое поможет вам определить инструменты, которые обязательно стоит попробовать, чтобы повысить свою продуктивность и получить конкурентное преимущество. Ознакомьтесь с ней прямо сейчас, чтобы найти идеальный инструмент для себя!
9 инструментов
xix.ai

2026 Latest Best Photoshop AI retouch tools for ecommerce apparel, skin cleanup, and color consistency! This top-rated curated list features powerful game-changing solutions that help you boost writing efficiency, streamline content creation, and achieve perfect visual results effortlessly. Each tool has undergone real-world tests through weekly updated rankings, complete with free vs paid comparison details. Backed by XIX.AI, it’s the must-try guide for anyone aiming to unlock your AI edge. Explore now!
10 инструментов
xix.ai

2026: новейшие и лучшие библиотеки подсказок для ИИ с высоким рейтингом, предназначенные для оптимизации всех типов рабочих процессов ChatGPT. XIX.AI подготовила мощную, революционную подборку, прошедшую тщательные тесты в реальных условиях для обеспечения максимальной производительности. Вы найдёте подробные сравнения бесплатных и платных вариантов, а также рейтинги экспертов, которые помогут вам выбрать инструменты, которые обязательно стоит попробовать, чтобы повысить свою продуктивность и раскрыть весь потенциал ИИ. Откройте для себя их прямо сейчас!
11 инструментов
xix.ai












