


 Lar
Ação acidental da Anthropic leva ao banimento em massa de 81 mil repositórios de código no GitHub
Em 1º de abril de 2026, a Anthropic, uma organização de pesquisa em IA reconhecida mundialmente, provocou inadvertidamente a suspensão de cerca de 8.100 repositórios do GitHub como resultado de um erro ocorrido durante uma iniciativa abrangente de limpeza de direitos autorais. O problema surgiu quando um desenvolvedor de software percebeu, na terça-feira, que a Anthropic havia exposto acidentalmente o código-fonte principal de sua ferramenta de linha de comando recém-lançada, a Claude Code. Pouco depois, esse código foi rapidamente compartilhado entre entusiastas da IA, que criaram inúmeros repositórios para examinar a lógica subjacente do grande modelo de linguagem utilizado pelo aplicativo.
Em resposta ao vazamento de seus ativos críticos, a Anthropic apresentou uma solicitação de remoção ao GitHub com base nas regulamentações de direitos autorais digitais dos EUA. No entanto, devido a um problema técnico de execução, o processo de limpeza foi além do pretendido, afetando não apenas repositórios contendo código infrator, mas também um número substancial de repositórios públicos de código legítimos. Boris Cherny, o desenvolvedor-chefe por trás do Claude Code, emitiu um pedido público de desculpas, reconhecendo que a suspensão generalizada foi um acidente e retirou prontamente a maioria dos pedidos de remoção. Até o momento, com exceção de um repositório principal e 96 ramificações confirmadas contendo o código-fonte vazado, os repositórios afetados tiveram o acesso gradualmente restabelecido.
Embora a Anthropic tenha agido rapidamente para minimizar o impacto desse incidente, ele expôs pontos fracos em seus processos de gestão de conformidade de código e de aplicação de direitos autorais, justamente no momento em que a empresa se preparava para uma oferta pública inicial (IPO). Para as principais empresas de IA que buscam abrir o capital, vazamentos de código-fonte e as consequências decorrentes representam uma ameaça não apenas às suas vantagens técnicas, mas também servem como um teste rigoroso de suas capacidades operacionais e práticas de conformidade. Esse incidente ressalta a importância crítica de proteger as ferramentas de desenvolvimento e garantir medidas precisas de proteção aos direitos autorais no ambiente dinâmico do desenvolvimento de IA generativa.
Artigo relacionado
 O recurso de entrada desenvolvido pela Xiaomi possui um grande modelo integrado para correção de IA em nível de sistema
A Xiaomi lançou a atualização beta do澎湃 OS3 para testadores internos, apresentando o tão aguardado lançamento de seu teclado proprietário de nível de sistema. Este não é apenas uma ferramenta de digitação padrão; ele está profundamente integrado ao n
O boom de data centers impulsiona a inovação na rede elétrica dos EUA
A rápida expansão da inteligência artificial provocou um aumento massivo no consumo nacional de energia. Embora os críticos argumentem que esse surto está sobrecarregando a infraestrutura elétrica envelhecida do país, persistem as preocupações de que
A OpenAI lança o CLI de segurança do Codex de código aberto para descobrir vulnerabilidades no CI
Em 29 de julho, a OpenAI apresentou uma ferramenta especializada de varredura de segurança para repositórios de código. Chamada Codex Security CLI, este utilitário de linha de comando de código aberto foi projetado para ajudar os desenvolvedores a an
Recomendações de tópicos especiais relacionados
Design e Arte
 As melhores ferramentas de ilustração com IA: crie cenas editoriais e capas de forma mais rápida
As melhores ferramentas de ilustração com IA de 2026: nossa lista selecionada apresenta as melhores ferramentas, com design robusto, para criar rapidamente cenas editoriais impressionantes e capas atraentes. Cada opção passou por rigorosos testes práticos, oferecendo uma comparação entre versões gratuitas e pagas para ajudar você a encontrar a opção perfeita para o seu fluxo de trabalho. Experimente hoje mesmo essas soluções imperdíveis para aproveitar ao máximo as vantagens da IA e impulsionar sua produtividade criativa. Explore agora no XIX.AI.
 10 ferramentas
 xix.ai
Educação e Aprendizagem
Os melhores professores particulares especializados em IA para preparação para exames: pratique matemática, ciências e inglês
Os melhores tutores de IA para preparação para exames de 2026, com as melhores avaliações, estão aqui no XIX.AI! Nossa lista cuidadosamente selecionada apresenta ferramentas poderosas e revolucionárias que oferecem comparação entre versões gratuitas e pagas, testes práticos e rankings atualizados semanalmente. Elas ajudam a aumentar sua eficiência na redação, simplificar o aprendizado de tópicos complexos e liberar seu potencial acadêmico. Explore agora para descobrir sua ferramenta perfeita de preparação para exames e comece a criar hoje mesmo para aproveitar toda a vantagem da IA!
10 ferramentas
xix.ai
Financiar
Ferramentas de planejamento orçamentário com IA para gestão financeira pessoal
As melhores e mais bem avaliadas ferramentas de planejamento orçamentário com IA para gestão financeira pessoal de 2026 estão aqui no XIX.AI! Esta seleção especial apresenta soluções poderosas e revolucionárias que ajudam você a realizar testes na prática, entender hábitos de consumo e criar planos personalizados para aumentar a produtividade. Confira uma comparação entre versões gratuitas e pagas, além de rankings detalhados. Ferramentas imperdíveis, projetadas para simplificar a gestão financeira e explorar o potencial da IA. Explore agora!
11 ferramentas
xix.ai
Saúde e Bem-Estar
Assistentes de rastreamento do sono com IA: melhore sua recuperação adotando hábitos mais adequados antes de dormir
2026 – Os melhores assistentes de rastreamento do sono com inteligência artificial mais bem avaliados, selecionados para proporcionar uma recuperação máxima. Este guia semanal completamente atualizado apresenta ferramentas poderosas que incluem testes reais, comparações entre versões gratuitas e pagas, além de classificações detalhadas, visando ajudá-lo a encontrar a solução ideal para melhorar a qualidade do sono e fomentar hábitos noturnos mais saudáveis. Explore agora em XIX.AI e aproveite todas as vantagens oferecidas pela inteligência artificial.
10 ferramentas
xix.ai
Análise de dados
Copilotos de IA em SQL para análise de produtos e receitas
2026: Os melhores e mais bem avaliados copilotos de IA para SQL em análise de produtos e receitas! A XIX.AI selecionou um conjunto poderoso e revolucionário de ferramentas imperdíveis, que passam por testes práticos por meio de rankings atualizados semanalmente. Essas ferramentas ajudam os usuários a aumentar significativamente a produtividade, acelerando a análise de dados, simplificando consultas complexas e gerando insights precisos para impulsionar decisões de negócios mais inteligentes. Explore agora e descubra a ferramenta perfeita para aproveitar ao máximo o potencial da IA!
14 ferramentas
xix.ai
Educação e Aprendizagem
Os melhores auxiliares de tarefas escolares com IA que ensinam: aprenda conceitos, não apenas respostas
2026: Os melhores e mais bem avaliados auxiliares de tarefas com IA que ensinam conceitos fundamentais, não apenas respostas. Ferramentas poderosas para estudantes. Lista selecionada que você não pode deixar de conferir. Atualizada semanalmente. Comparação entre versões gratuitas e pagas. Testes em situações reais. Rankings precisos para ajudar você a atingir todo o seu potencial de aprendizado. Explore agora e descubra a ferramenta perfeita para estudar de forma mais inteligente.
10 ferramentas
xix.ai

 Comentários (0)
Em 1º de abril de 2026, a Anthropic, uma organização de pesquisa em IA reconhecida mundialmente, provocou inadvertidamente a suspensão de cerca de 8.100 repositórios do GitHub como resultado de um erro ocorrido durante uma iniciativa abrangente de limpeza de direitos autorais. O problema surgiu quando um desenvolvedor de software percebeu, na terça-feira, que a Anthropic havia exposto acidentalmente o código-fonte principal de sua ferramenta de linha de comando recém-lançada, a Claude Code. Pouco depois, esse código foi rapidamente compartilhado entre entusiastas da IA, que criaram inúmeros repositórios para examinar a lógica subjacente do grande modelo de linguagem utilizado pelo aplicativo.
Em resposta ao vazamento de seus ativos críticos, a Anthropic apresentou uma solicitação de remoção ao GitHub com base nas regulamentações de direitos autorais digitais dos EUA. No entanto, devido a um problema técnico de execução, o processo de limpeza foi além do pretendido, afetando não apenas repositórios contendo código infrator, mas também um número substancial de repositórios públicos de código legítimos. Boris Cherny, o desenvolvedor-chefe por trás do Claude Code, emitiu um pedido público de desculpas, reconhecendo que a suspensão generalizada foi um acidente e retirou prontamente a maioria dos pedidos de remoção. Até o momento, com exceção de um repositório principal e 96 ramificações confirmadas contendo o código-fonte vazado, os repositórios afetados tiveram o acesso gradualmente restabelecido.
Embora a Anthropic tenha agido rapidamente para minimizar o impacto desse incidente, ele expôs pontos fracos em seus processos de gestão de conformidade de código e de aplicação de direitos autorais, justamente no momento em que a empresa se preparava para uma oferta pública inicial (IPO). Para as principais empresas de IA que buscam abrir o capital, vazamentos de código-fonte e as consequências decorrentes representam uma ameaça não apenas às suas vantagens técnicas, mas também servem como um teste rigoroso de suas capacidades operacionais e práticas de conformidade. Esse incidente ressalta a importância crítica de proteger as ferramentas de desenvolvimento e garantir medidas precisas de proteção aos direitos autorais no ambiente dinâmico do desenvolvimento de IA generativa.








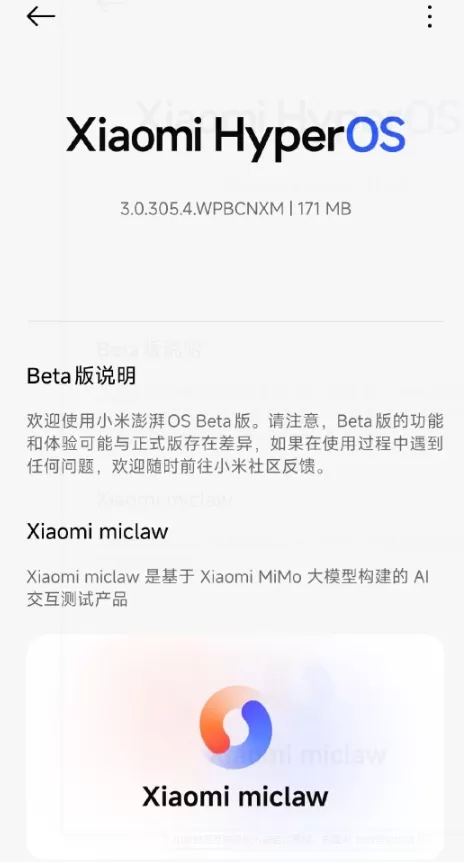 O recurso de entrada desenvolvido pela Xiaomi possui um grande modelo integrado para correção de IA em nível de sistema
A Xiaomi lançou a atualização beta do澎湃 OS3 para testadores internos, apresentando o tão aguardado lançamento de seu teclado proprietário de nível de sistema. Este não é apenas uma ferramenta de digitação padrão; ele está profundamente integrado ao n
 O boom de data centers impulsiona a inovação na rede elétrica dos EUA
A rápida expansão da inteligência artificial provocou um aumento massivo no consumo nacional de energia. Embora os críticos argumentem que esse surto está sobrecarregando a infraestrutura elétrica envelhecida do país, persistem as preocupações de que
 A OpenAI lança o CLI de segurança do Codex de código aberto para descobrir vulnerabilidades no CI
Em 29 de julho, a OpenAI apresentou uma ferramenta especializada de varredura de segurança para repositórios de código. Chamada Codex Security CLI, este utilitário de linha de comando de código aberto foi projetado para ajudar os desenvolvedores a an

As melhores ferramentas de ilustração com IA de 2026: nossa lista selecionada apresenta as melhores ferramentas, com design robusto, para criar rapidamente cenas editoriais impressionantes e capas atraentes. Cada opção passou por rigorosos testes práticos, oferecendo uma comparação entre versões gratuitas e pagas para ajudar você a encontrar a opção perfeita para o seu fluxo de trabalho. Experimente hoje mesmo essas soluções imperdíveis para aproveitar ao máximo as vantagens da IA e impulsionar sua produtividade criativa. Explore agora no XIX.AI.
10 ferramentas
xix.ai

Os melhores tutores de IA para preparação para exames de 2026, com as melhores avaliações, estão aqui no XIX.AI! Nossa lista cuidadosamente selecionada apresenta ferramentas poderosas e revolucionárias que oferecem comparação entre versões gratuitas e pagas, testes práticos e rankings atualizados semanalmente. Elas ajudam a aumentar sua eficiência na redação, simplificar o aprendizado de tópicos complexos e liberar seu potencial acadêmico. Explore agora para descobrir sua ferramenta perfeita de preparação para exames e comece a criar hoje mesmo para aproveitar toda a vantagem da IA!
10 ferramentas
xix.ai

As melhores e mais bem avaliadas ferramentas de planejamento orçamentário com IA para gestão financeira pessoal de 2026 estão aqui no XIX.AI! Esta seleção especial apresenta soluções poderosas e revolucionárias que ajudam você a realizar testes na prática, entender hábitos de consumo e criar planos personalizados para aumentar a produtividade. Confira uma comparação entre versões gratuitas e pagas, além de rankings detalhados. Ferramentas imperdíveis, projetadas para simplificar a gestão financeira e explorar o potencial da IA. Explore agora!
11 ferramentas
xix.ai

2026 – Os melhores assistentes de rastreamento do sono com inteligência artificial mais bem avaliados, selecionados para proporcionar uma recuperação máxima. Este guia semanal completamente atualizado apresenta ferramentas poderosas que incluem testes reais, comparações entre versões gratuitas e pagas, além de classificações detalhadas, visando ajudá-lo a encontrar a solução ideal para melhorar a qualidade do sono e fomentar hábitos noturnos mais saudáveis. Explore agora em XIX.AI e aproveite todas as vantagens oferecidas pela inteligência artificial.
10 ferramentas
xix.ai

2026: Os melhores e mais bem avaliados copilotos de IA para SQL em análise de produtos e receitas! A XIX.AI selecionou um conjunto poderoso e revolucionário de ferramentas imperdíveis, que passam por testes práticos por meio de rankings atualizados semanalmente. Essas ferramentas ajudam os usuários a aumentar significativamente a produtividade, acelerando a análise de dados, simplificando consultas complexas e gerando insights precisos para impulsionar decisões de negócios mais inteligentes. Explore agora e descubra a ferramenta perfeita para aproveitar ao máximo o potencial da IA!
14 ferramentas
xix.ai

2026: Os melhores e mais bem avaliados auxiliares de tarefas com IA que ensinam conceitos fundamentais, não apenas respostas. Ferramentas poderosas para estudantes. Lista selecionada que você não pode deixar de conferir. Atualizada semanalmente. Comparação entre versões gratuitas e pagas. Testes em situações reais. Rankings precisos para ajudar você a atingir todo o seu potencial de aprendizado. Explore agora e descubra a ferramenta perfeita para estudar de forma mais inteligente.
10 ferramentas
xix.ai












