


 首页
Anthropic的一次意外操作导致GitHub大规模封禁了81,000个代码仓库
2026年4月1日,全球知名的人工智能研究机构Anthropic在开展一项全面的版权清理行动时因操作失误,无意中导致约8,100个GitHub仓库被暂停。 该事件的起因是,一名软件开发人员于周二发现,Anthropic无意中泄露了其新推出的命令行工具Claude Code的核心源代码。随后,该源代码迅速在人工智能爱好者群体中传播,他们创建了大量代码仓库,以研究该应用程序所采用的底层大型语言模型逻辑。
针对核心资产泄露事件,Anthropic依据美国数字版权法规向GitHub提交了下架请求。然而,由于技术执行问题,清理过程超出了预期范围,不仅影响了包含侵权代码的仓库,还波及了大量合法的公开代码仓库。 Claude Code 的首席开发者鲍里斯·切尔尼(Boris Cherny)发表了公开致歉声明,承认此次大规模暂停访问属意外事件,并迅速撤回了大部分下架请求。截至目前,除一个主仓库和 96 个经确认包含泄露源代码的分支外,受影响的仓库已逐步恢复访问权限。
尽管Anthropic采取了迅速行动以将此次事件的影响降至最低,但在该公司正筹备首次公开募股(IPO)之际,此事暴露了其代码合规管理和版权执法流程中的薄弱环节。 对于寻求上市的领先人工智能企业而言,源代码泄露及其引发的后果不仅威胁到其技术优势,也对其运营能力和合规实践构成了严峻考验。这一事件凸显了在生成式人工智能快速发展的环境中,保障开发工具安全并确保版权保护措施到位至关重要。
相关文章
 小米自研输入法内置大模型,实现系统级AI纠错
小米已向内部测试人员推送澎湃 OS3 Beta 更新,其中备受期待的自有系统级键盘首次亮相。这不仅仅是一个标准的输入工具;它深度融入操作系统核心,利用设备的 AI 算力实现更智能的交互。由 MiMo 驱动:将“龙虾”带入手机这款键盘的核心是小米的 MiMo 大模型。它标志着中国首次在移动端实现类似 OpenClaw(被称为“龙虾”)的 Agent 风格界面。通过将 AI 直接嵌入打字体验,该键盘现在提供智能纠错、上下文感知建议以及预测性文本补全功能。语音输入也经历了重大升级。该更新会自动过滤掉“
数据中心繁荣推动美国电网创新
人工智能的快速扩张引发了国家能源消耗的大幅激增。尽管批评者认为这种激增正在给国家老化的电力基础设施带来压力,但人们仍然担心,短期的电力短缺可能会导致公用事业成本上升,而长期风险则包括停电和技术故障。然而,TechCrunch Disrupt 的行业领袖们最近以乐观的态度反驳了这些担忧,认为新能源需求的涌入可能会加速电网现代化进程。WeaveGrid 的创始人兼首席执行官 Apoorv Bhargava、Veir 的首席执行官 Tim Heidel 以及 Rewiring America 的政策
OpenAI 推出开源 Codex 安全 CLI,以发现 CI 中的漏洞
7月29日,OpenAI 推出了一款针对代码仓库的专业安全扫描工具。该工具名为 Codex Security CLI,是一款开源命令行实用程序,旨在帮助开发者扫描代码库、检测并验证安全漏洞,并将这些检查无缝集成到持续集成和持续交付(CI/CD)管道中。值得注意的是,该工具在正式发布前已被发现。OpenAI 将其描述为早期版本,并计划根据用户反馈增强其功能。该工具具备命令行界面和 TypeScript SDK,允许开发者直接从终端扫描仓库、审查代码修改、跨执行周期监控安全问题,并确认漏洞是否已修复
相关专题推荐
设计与艺术
 顶级AI插画工具:更快地创作编辑类场景和封面插图
2026年最新高评分AI插画工具:我们精心挑选的这份清单汇集了功能强大的顶级工具,助您快速创作令人惊艳的编辑场景和引人注目的封面艺术。每款工具都经过了严格的实际测试,并提供了免费版与付费版的对比,帮助您找到最适合您工作流程的工具。 立即尝试这些必试解决方案,释放您的AI优势,提升创作效率。立即访问 XIX.AI 探索更多。
 10 个工具
 xix.ai
教育与学习
备考首选的顶尖AI辅导老师:练习数学、科学和英语
2026年最新、评分最高的考试备考AI辅导工具现已登陆XIX.AI!我们精心筛选的这份清单汇集了多款功能强大、颠覆传统的工具,提供免费与付费版本的对比、实际测试以及每周更新的排行榜。它们能帮助你提升写作效率、简化复杂主题的学习,并释放你的学术潜能。 立即探索,发现最适合您的备考工具,今天就开始创作,释放您的AI优势!
10 个工具
xix.ai
金融
用于个人财务管理的 AI 预算规划工具
2026 年最新最佳顶级评分 AI 预算规划工具,专为个人财务管理打造,现已登陆 XIX.AI!本精选合集收录了强大且具颠覆性的解决方案,助您开展实际测试、理解消费习惯,并制定个性化计划以提升生产力。享受免费与付费版的对比及详细排名。这些必试工具旨在简化财务管理,助您释放 AI 优势。立即探索!
11 个工具
xix.ai
健康养生
AI睡眠追踪助手:通过养成更好的睡前习惯来促进身体恢复
2026年最新精选高评分AI睡眠追踪助手,助您实现最佳恢复效果。这份全面更新的每周指南汇集了强大的工具,提供实际测试结果、免费与付费版本对比以及详细排名,助您找到必试的解决方案,从而提升睡眠质量并养成更好的就寝习惯。 立即访问 XIX.AI,解锁您的AI优势。
10 个工具
xix.ai
数据分析
用于产品和收入分析的 AI SQL 辅助工具
2026年最新、最受欢迎、评分最高的AI SQL辅助工具,助力产品与营收分析! XIX.AI 精心遴选了一系列功能强大、颠覆性的必试工具,这些工具均经过每周更新的排名体系进行实战测试。它们能通过加速数据分析、简化复杂查询并生成精准洞察,帮助用户显著提升工作效率,从而推动更明智的商业决策。立即探索,发现最适合您的工具,释放您的AI优势!
14 个工具
xix.ai
教育与学习
最佳的、兼具教学功能的AI作业助手:学习概念,而不仅仅是答案
2026年最新最佳高评分AI作业助手:不仅提供答案,更传授核心概念。专为学生打造的强大工具,精选必试清单,每周更新,免费与付费版本对比,真实使用测试,精准排名,助您充分释放学习潜能。立即探索,发现最适合您的工具,让学习更高效。
10 个工具
xix.ai

 评论 (0)
0/500
2026年4月1日,全球知名的人工智能研究机构Anthropic在开展一项全面的版权清理行动时因操作失误,无意中导致约8,100个GitHub仓库被暂停。 该事件的起因是,一名软件开发人员于周二发现,Anthropic无意中泄露了其新推出的命令行工具Claude Code的核心源代码。随后,该源代码迅速在人工智能爱好者群体中传播,他们创建了大量代码仓库,以研究该应用程序所采用的底层大型语言模型逻辑。
针对核心资产泄露事件,Anthropic依据美国数字版权法规向GitHub提交了下架请求。然而,由于技术执行问题,清理过程超出了预期范围,不仅影响了包含侵权代码的仓库,还波及了大量合法的公开代码仓库。 Claude Code 的首席开发者鲍里斯·切尔尼(Boris Cherny)发表了公开致歉声明,承认此次大规模暂停访问属意外事件,并迅速撤回了大部分下架请求。截至目前,除一个主仓库和 96 个经确认包含泄露源代码的分支外,受影响的仓库已逐步恢复访问权限。
尽管Anthropic采取了迅速行动以将此次事件的影响降至最低,但在该公司正筹备首次公开募股(IPO)之际,此事暴露了其代码合规管理和版权执法流程中的薄弱环节。 对于寻求上市的领先人工智能企业而言,源代码泄露及其引发的后果不仅威胁到其技术优势,也对其运营能力和合规实践构成了严峻考验。这一事件凸显了在生成式人工智能快速发展的环境中,保障开发工具安全并确保版权保护措施到位至关重要。








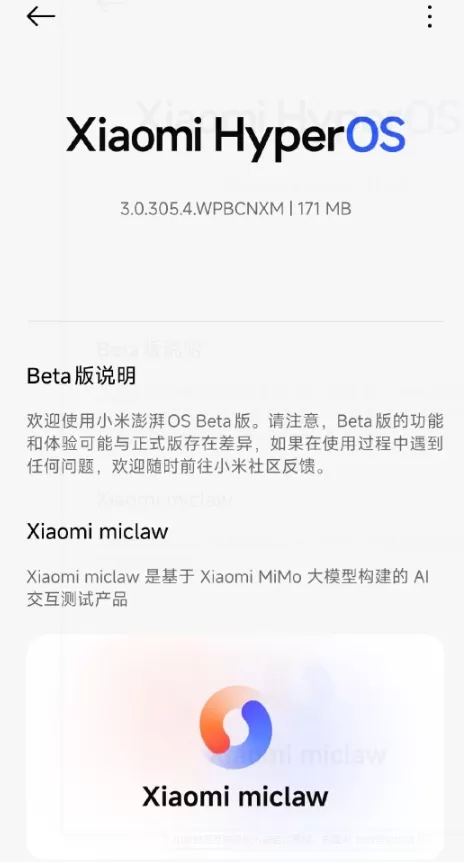 小米自研输入法内置大模型,实现系统级AI纠错
小米已向内部测试人员推送澎湃 OS3 Beta 更新,其中备受期待的自有系统级键盘首次亮相。这不仅仅是一个标准的输入工具;它深度融入操作系统核心,利用设备的 AI 算力实现更智能的交互。由 MiMo 驱动:将“龙虾”带入手机这款键盘的核心是小米的 MiMo 大模型。它标志着中国首次在移动端实现类似 OpenClaw(被称为“龙虾”)的 Agent 风格界面。通过将 AI 直接嵌入打字体验,该键盘现在提供智能纠错、上下文感知建议以及预测性文本补全功能。语音输入也经历了重大升级。该更新会自动过滤掉“
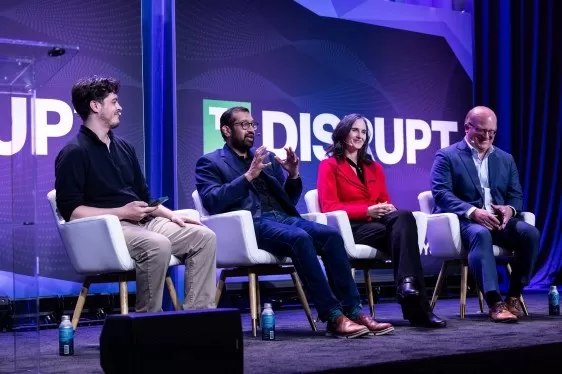 数据中心繁荣推动美国电网创新
人工智能的快速扩张引发了国家能源消耗的大幅激增。尽管批评者认为这种激增正在给国家老化的电力基础设施带来压力,但人们仍然担心,短期的电力短缺可能会导致公用事业成本上升,而长期风险则包括停电和技术故障。然而,TechCrunch Disrupt 的行业领袖们最近以乐观的态度反驳了这些担忧,认为新能源需求的涌入可能会加速电网现代化进程。WeaveGrid 的创始人兼首席执行官 Apoorv Bhargava、Veir 的首席执行官 Tim Heidel 以及 Rewiring America 的政策
 OpenAI 推出开源 Codex 安全 CLI,以发现 CI 中的漏洞
7月29日,OpenAI 推出了一款针对代码仓库的专业安全扫描工具。该工具名为 Codex Security CLI,是一款开源命令行实用程序,旨在帮助开发者扫描代码库、检测并验证安全漏洞,并将这些检查无缝集成到持续集成和持续交付(CI/CD)管道中。值得注意的是,该工具在正式发布前已被发现。OpenAI 将其描述为早期版本,并计划根据用户反馈增强其功能。该工具具备命令行界面和 TypeScript SDK,允许开发者直接从终端扫描仓库、审查代码修改、跨执行周期监控安全问题,并确认漏洞是否已修复

2026年最新高评分AI插画工具:我们精心挑选的这份清单汇集了功能强大的顶级工具,助您快速创作令人惊艳的编辑场景和引人注目的封面艺术。每款工具都经过了严格的实际测试,并提供了免费版与付费版的对比,帮助您找到最适合您工作流程的工具。 立即尝试这些必试解决方案,释放您的AI优势,提升创作效率。立即访问 XIX.AI 探索更多。
10 个工具
xix.ai

2026年最新、评分最高的考试备考AI辅导工具现已登陆XIX.AI!我们精心筛选的这份清单汇集了多款功能强大、颠覆传统的工具,提供免费与付费版本的对比、实际测试以及每周更新的排行榜。它们能帮助你提升写作效率、简化复杂主题的学习,并释放你的学术潜能。 立即探索,发现最适合您的备考工具,今天就开始创作,释放您的AI优势!
10 个工具
xix.ai

2026 年最新最佳顶级评分 AI 预算规划工具,专为个人财务管理打造,现已登陆 XIX.AI!本精选合集收录了强大且具颠覆性的解决方案,助您开展实际测试、理解消费习惯,并制定个性化计划以提升生产力。享受免费与付费版的对比及详细排名。这些必试工具旨在简化财务管理,助您释放 AI 优势。立即探索!
11 个工具
xix.ai

2026年最新精选高评分AI睡眠追踪助手,助您实现最佳恢复效果。这份全面更新的每周指南汇集了强大的工具,提供实际测试结果、免费与付费版本对比以及详细排名,助您找到必试的解决方案,从而提升睡眠质量并养成更好的就寝习惯。 立即访问 XIX.AI,解锁您的AI优势。
10 个工具
xix.ai

2026年最新、最受欢迎、评分最高的AI SQL辅助工具,助力产品与营收分析! XIX.AI 精心遴选了一系列功能强大、颠覆性的必试工具,这些工具均经过每周更新的排名体系进行实战测试。它们能通过加速数据分析、简化复杂查询并生成精准洞察,帮助用户显著提升工作效率,从而推动更明智的商业决策。立即探索,发现最适合您的工具,释放您的AI优势!
14 个工具
xix.ai

2026年最新最佳高评分AI作业助手:不仅提供答案,更传授核心概念。专为学生打造的强大工具,精选必试清单,每周更新,免费与付费版本对比,真实使用测试,精准排名,助您充分释放学习潜能。立即探索,发现最适合您的工具,让学习更高效。
10 个工具
xix.ai












