


 Lar
A OpenAI lança o CLI de segurança do Codex de código aberto para descobrir vulnerabilidades no CI
Em 29 de julho, a OpenAI apresentou uma ferramenta especializada de varredura de segurança para repositórios de código. Chamada Codex Security CLI, este utilitário de linha de comando de código aberto foi projetado para ajudar os desenvolvedores a analisar bases de código, detectar e verificar vulnerabilidades de segurança e integrar perfeitamente essas verificações em pipelines de integração contínua e entrega contínua (CI/CD).
Vale ressaltar que a ferramenta foi identificada antes de seu lançamento oficial. A OpenAI a descreve como um lançamento em estágio inicial, com planos de aprimorar suas capacidades com base no feedback dos usuários. Dotado de uma interface de linha de comando e um SDK em TypeScript, a ferramenta permite que os desenvolvedores analisem repositórios diretamente do terminal, revisem as modificações do código, monitorem problemas de segurança ao longo dos ciclos de execução e confirmem se as vulnerabilidades foram resolvidas.
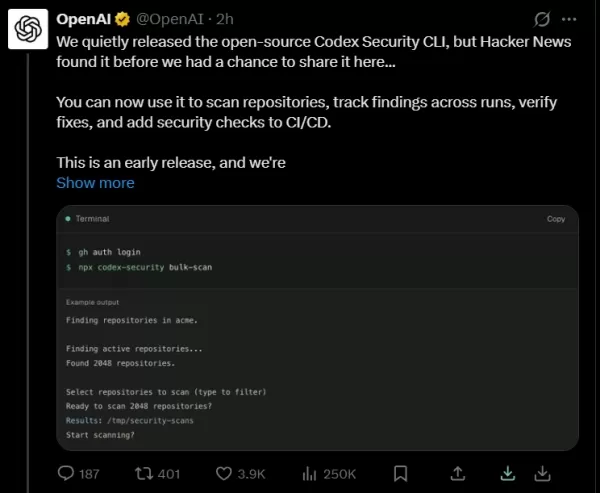
Quando integrado aos fluxos de trabalho de CI/CD, projetos de software em desenvolvimento ativo podem executar automaticamente verificações de segurança a cada compilação, mitigando riscos potenciais antes da mesclagem do código. A configuração é simples: os desenvolvedores podem instalar o pacote @openai/codex-security via npm, usar o comando npx para acessar a documentação de ajuda, fazer login e analisar o diretório atual passo a passo para revelar o status de segurança do repositório.
Antes da execução, o sistema requer Node.js 22 ou superior, Python 3.10 ou superior e as permissões de acesso adequadas para o Codex Security. Em ambientes de CI, o login manual não é necessário; basta definir a variável de ambiente OPENAI_API_KEY para habilitar a autenticação automática. A ferramenta suporta tanto o login com conta do ChatGPT quanto a autenticação por chave de API, com parâmetros que especificam o método preferido. Para projetos em TypeScript, o SDK oficial fornece uma interface para recuperar o caminho do relatório após a análise.
O rastreamento de cada análise é armazenado no diretório de trabalho do Codex Security. Se o caminho padrão não for gravável, os desenvolvedores podem usar a variável CODEX_SECURITY_STATE_DIR para especificar um diretório alternativo. O código está agora disponível no GitHub em openai/codex-security, acessível a qualquer pessoa que deseje realizar uma verificação de saúde do código. Ao transferir as verificações de segurança de inspeções manuais pontuais para uma única instrução de linha de comando, a linha de defesa mais vulnerável na cadeia de suprimentos de software está sendo fortalecida de forma proativa.
Artigo relacionado
 O boom de data centers impulsiona a inovação na rede elétrica dos EUA
A rápida expansão da inteligência artificial provocou um aumento massivo no consumo nacional de energia. Embora os críticos argumentem que esse surto está sobrecarregando a infraestrutura elétrica envelhecida do país, persistem as preocupações de que
A Anthropic fecha acordo de US$ 1,5 bilhão para compensar 500.000 obras
Na segunda-feira, um tribunal federal dos Estados Unidos concedeu aprovação final a um acordo coletivo de 1,5 bilhão de dólares entre a Anthropic e uma coalizão de autores e editores, conforme noticiado pela Reuters. O acordo encerra litígios em anda
WeChat WeMM-Embedding Potencializa a Pesquisa no Moments e os Destaques de Vídeo com 1 Bilhão de Chamadas Diárias
Em 4 de setembro, o WeChat AI anunciou o lançamento de código aberto de seu modelo de incorporação multimodal geral, o WeMM-Embedding. Disponível nas versões 2B, 4B e 9B, o modelo suporta texto, imagens, vídeos, documentos visuais e qualquer entrada
Recomendações de tópicos especiais relacionados
Design e Arte
 As melhores ferramentas de ilustração com IA: crie cenas editoriais e capas de forma mais rápida
As melhores ferramentas de ilustração com IA de 2026: nossa lista selecionada apresenta as melhores ferramentas, com design robusto, para criar rapidamente cenas editoriais impressionantes e capas atraentes. Cada opção passou por rigorosos testes práticos, oferecendo uma comparação entre versões gratuitas e pagas para ajudar você a encontrar a opção perfeita para o seu fluxo de trabalho. Experimente hoje mesmo essas soluções imperdíveis para aproveitar ao máximo as vantagens da IA e impulsionar sua produtividade criativa. Explore agora no XIX.AI.
 10 ferramentas
 xix.ai
Educação e Aprendizagem
Os melhores professores particulares especializados em IA para preparação para exames: pratique matemática, ciências e inglês
Os melhores tutores de IA para preparação para exames de 2026, com as melhores avaliações, estão aqui no XIX.AI! Nossa lista cuidadosamente selecionada apresenta ferramentas poderosas e revolucionárias que oferecem comparação entre versões gratuitas e pagas, testes práticos e rankings atualizados semanalmente. Elas ajudam a aumentar sua eficiência na redação, simplificar o aprendizado de tópicos complexos e liberar seu potencial acadêmico. Explore agora para descobrir sua ferramenta perfeita de preparação para exames e comece a criar hoje mesmo para aproveitar toda a vantagem da IA!
10 ferramentas
xix.ai
Financiar
Ferramentas de planejamento orçamentário com IA para gestão financeira pessoal
As melhores e mais bem avaliadas ferramentas de planejamento orçamentário com IA para gestão financeira pessoal de 2026 estão aqui no XIX.AI! Esta seleção especial apresenta soluções poderosas e revolucionárias que ajudam você a realizar testes na prática, entender hábitos de consumo e criar planos personalizados para aumentar a produtividade. Confira uma comparação entre versões gratuitas e pagas, além de rankings detalhados. Ferramentas imperdíveis, projetadas para simplificar a gestão financeira e explorar o potencial da IA. Explore agora!
11 ferramentas
xix.ai
Saúde e Bem-Estar
Assistentes de rastreamento do sono com IA: melhore sua recuperação adotando hábitos mais adequados antes de dormir
2026 – Os melhores assistentes de rastreamento do sono com inteligência artificial mais bem avaliados, selecionados para proporcionar uma recuperação máxima. Este guia semanal completamente atualizado apresenta ferramentas poderosas que incluem testes reais, comparações entre versões gratuitas e pagas, além de classificações detalhadas, visando ajudá-lo a encontrar a solução ideal para melhorar a qualidade do sono e fomentar hábitos noturnos mais saudáveis. Explore agora em XIX.AI e aproveite todas as vantagens oferecidas pela inteligência artificial.
10 ferramentas
xix.ai
Análise de dados
Copilotos de IA em SQL para análise de produtos e receitas
2026: Os melhores e mais bem avaliados copilotos de IA para SQL em análise de produtos e receitas! A XIX.AI selecionou um conjunto poderoso e revolucionário de ferramentas imperdíveis, que passam por testes práticos por meio de rankings atualizados semanalmente. Essas ferramentas ajudam os usuários a aumentar significativamente a produtividade, acelerando a análise de dados, simplificando consultas complexas e gerando insights precisos para impulsionar decisões de negócios mais inteligentes. Explore agora e descubra a ferramenta perfeita para aproveitar ao máximo o potencial da IA!
14 ferramentas
xix.ai
Educação e Aprendizagem
Os melhores auxiliares de tarefas escolares com IA que ensinam: aprenda conceitos, não apenas respostas
2026: Os melhores e mais bem avaliados auxiliares de tarefas com IA que ensinam conceitos fundamentais, não apenas respostas. Ferramentas poderosas para estudantes. Lista selecionada que você não pode deixar de conferir. Atualizada semanalmente. Comparação entre versões gratuitas e pagas. Testes em situações reais. Rankings precisos para ajudar você a atingir todo o seu potencial de aprendizado. Explore agora e descubra a ferramenta perfeita para estudar de forma mais inteligente.
10 ferramentas
xix.ai

 Comentários (0)
Em 29 de julho, a OpenAI apresentou uma ferramenta especializada de varredura de segurança para repositórios de código. Chamada Codex Security CLI, este utilitário de linha de comando de código aberto foi projetado para ajudar os desenvolvedores a analisar bases de código, detectar e verificar vulnerabilidades de segurança e integrar perfeitamente essas verificações em pipelines de integração contínua e entrega contínua (CI/CD).
Vale ressaltar que a ferramenta foi identificada antes de seu lançamento oficial. A OpenAI a descreve como um lançamento em estágio inicial, com planos de aprimorar suas capacidades com base no feedback dos usuários. Dotado de uma interface de linha de comando e um SDK em TypeScript, a ferramenta permite que os desenvolvedores analisem repositórios diretamente do terminal, revisem as modificações do código, monitorem problemas de segurança ao longo dos ciclos de execução e confirmem se as vulnerabilidades foram resolvidas.
Quando integrado aos fluxos de trabalho de CI/CD, projetos de software em desenvolvimento ativo podem executar automaticamente verificações de segurança a cada compilação, mitigando riscos potenciais antes da mesclagem do código. A configuração é simples: os desenvolvedores podem instalar o pacote @openai/codex-security via npm, usar o comando npx para acessar a documentação de ajuda, fazer login e analisar o diretório atual passo a passo para revelar o status de segurança do repositório.
Antes da execução, o sistema requer Node.js 22 ou superior, Python 3.10 ou superior e as permissões de acesso adequadas para o Codex Security. Em ambientes de CI, o login manual não é necessário; basta definir a variável de ambiente OPENAI_API_KEY para habilitar a autenticação automática. A ferramenta suporta tanto o login com conta do ChatGPT quanto a autenticação por chave de API, com parâmetros que especificam o método preferido. Para projetos em TypeScript, o SDK oficial fornece uma interface para recuperar o caminho do relatório após a análise.
O rastreamento de cada análise é armazenado no diretório de trabalho do Codex Security. Se o caminho padrão não for gravável, os desenvolvedores podem usar a variável CODEX_SECURITY_STATE_DIR para especificar um diretório alternativo. O código está agora disponível no GitHub em openai/codex-security, acessível a qualquer pessoa que deseje realizar uma verificação de saúde do código. Ao transferir as verificações de segurança de inspeções manuais pontuais para uma única instrução de linha de comando, a linha de defesa mais vulnerável na cadeia de suprimentos de software está sendo fortalecida de forma proativa.








 O boom de data centers impulsiona a inovação na rede elétrica dos EUA
A rápida expansão da inteligência artificial provocou um aumento massivo no consumo nacional de energia. Embora os críticos argumentem que esse surto está sobrecarregando a infraestrutura elétrica envelhecida do país, persistem as preocupações de que
 A Anthropic fecha acordo de US$ 1,5 bilhão para compensar 500.000 obras
Na segunda-feira, um tribunal federal dos Estados Unidos concedeu aprovação final a um acordo coletivo de 1,5 bilhão de dólares entre a Anthropic e uma coalizão de autores e editores, conforme noticiado pela Reuters. O acordo encerra litígios em anda
 WeChat WeMM-Embedding Potencializa a Pesquisa no Moments e os Destaques de Vídeo com 1 Bilhão de Chamadas Diárias
Em 4 de setembro, o WeChat AI anunciou o lançamento de código aberto de seu modelo de incorporação multimodal geral, o WeMM-Embedding. Disponível nas versões 2B, 4B e 9B, o modelo suporta texto, imagens, vídeos, documentos visuais e qualquer entrada

As melhores ferramentas de ilustração com IA de 2026: nossa lista selecionada apresenta as melhores ferramentas, com design robusto, para criar rapidamente cenas editoriais impressionantes e capas atraentes. Cada opção passou por rigorosos testes práticos, oferecendo uma comparação entre versões gratuitas e pagas para ajudar você a encontrar a opção perfeita para o seu fluxo de trabalho. Experimente hoje mesmo essas soluções imperdíveis para aproveitar ao máximo as vantagens da IA e impulsionar sua produtividade criativa. Explore agora no XIX.AI.
10 ferramentas
xix.ai

Os melhores tutores de IA para preparação para exames de 2026, com as melhores avaliações, estão aqui no XIX.AI! Nossa lista cuidadosamente selecionada apresenta ferramentas poderosas e revolucionárias que oferecem comparação entre versões gratuitas e pagas, testes práticos e rankings atualizados semanalmente. Elas ajudam a aumentar sua eficiência na redação, simplificar o aprendizado de tópicos complexos e liberar seu potencial acadêmico. Explore agora para descobrir sua ferramenta perfeita de preparação para exames e comece a criar hoje mesmo para aproveitar toda a vantagem da IA!
10 ferramentas
xix.ai

As melhores e mais bem avaliadas ferramentas de planejamento orçamentário com IA para gestão financeira pessoal de 2026 estão aqui no XIX.AI! Esta seleção especial apresenta soluções poderosas e revolucionárias que ajudam você a realizar testes na prática, entender hábitos de consumo e criar planos personalizados para aumentar a produtividade. Confira uma comparação entre versões gratuitas e pagas, além de rankings detalhados. Ferramentas imperdíveis, projetadas para simplificar a gestão financeira e explorar o potencial da IA. Explore agora!
11 ferramentas
xix.ai

2026 – Os melhores assistentes de rastreamento do sono com inteligência artificial mais bem avaliados, selecionados para proporcionar uma recuperação máxima. Este guia semanal completamente atualizado apresenta ferramentas poderosas que incluem testes reais, comparações entre versões gratuitas e pagas, além de classificações detalhadas, visando ajudá-lo a encontrar a solução ideal para melhorar a qualidade do sono e fomentar hábitos noturnos mais saudáveis. Explore agora em XIX.AI e aproveite todas as vantagens oferecidas pela inteligência artificial.
10 ferramentas
xix.ai

2026: Os melhores e mais bem avaliados copilotos de IA para SQL em análise de produtos e receitas! A XIX.AI selecionou um conjunto poderoso e revolucionário de ferramentas imperdíveis, que passam por testes práticos por meio de rankings atualizados semanalmente. Essas ferramentas ajudam os usuários a aumentar significativamente a produtividade, acelerando a análise de dados, simplificando consultas complexas e gerando insights precisos para impulsionar decisões de negócios mais inteligentes. Explore agora e descubra a ferramenta perfeita para aproveitar ao máximo o potencial da IA!
14 ferramentas
xix.ai

2026: Os melhores e mais bem avaliados auxiliares de tarefas com IA que ensinam conceitos fundamentais, não apenas respostas. Ferramentas poderosas para estudantes. Lista selecionada que você não pode deixar de conferir. Atualizada semanalmente. Comparação entre versões gratuitas e pagas. Testes em situações reais. Rankings precisos para ajudar você a atingir todo o seu potencial de aprendizado. Explore agora e descubra a ferramenta perfeita para estudar de forma mais inteligente.
10 ferramentas
xix.ai












