


 Maison
Une action involontaire d'Anthropic entraîne la suspension généralisée de 81 000 dépôts de code sur GitHub
Le 1er avril 2026, Anthropic, un organisme de recherche en IA de renommée mondiale, a involontairement provoqué la suspension d’environ 8 100 dépôts GitHub à la suite d’une erreur survenue lors d’une opération de nettoyage à grande échelle des droits d’auteur. Le problème est survenu mardi, lorsqu’un développeur a remarqué qu’Anthropic avait involontairement divulgué le code source principal de son outil en ligne de commande récemment lancé, Claude Code. Peu après, ce code a été rapidement partagé parmi les passionnés d’IA, qui ont créé de nombreux dépôts afin d’examiner la logique sous-jacente du grand modèle linguistique utilisé par l’application.
En réponse à la fuite de ses actifs critiques, Anthropic a déposé une demande de retrait auprès de GitHub en vertu de la réglementation américaine sur les droits d’auteur numériques. Cependant, en raison d’un problème technique d’exécution, le processus de nettoyage a dépassé le cadre prévu, affectant non seulement les dépôts contenant du code contrefait, mais également un nombre important de dépôts de code publics légitimes. Boris Cherny, le développeur principal à l’origine de Claude Code, a présenté des excuses publiques, reconnaissant que cette suspension généralisée était accidentelle, et a rapidement retiré la plupart des demandes de retrait. À l’heure actuelle, à l’exception d’un dépôt principal et de 96 branches confirmées contenant le code source divulgué, les dépôts affectés ont progressivement retrouvé leur accès.
Bien qu’Anthropic ait pris des mesures rapides pour minimiser l’impact de cet incident, celui-ci a mis en évidence des faiblesses dans la gestion de la conformité du code et dans les processus de protection des droits d’auteur, alors même que l’entreprise se préparait à une introduction en bourse. Pour les grandes entreprises d’IA qui envisagent d’entrer en bourse, les fuites de code source et leurs conséquences constituent non seulement une menace pour leur avantage technique, mais constituent également un test rigoureux de leurs capacités opérationnelles et de leurs pratiques en matière de conformité. Cet incident souligne l’importance cruciale de sécuriser les outils de développement et de garantir des mesures précises de protection des droits d’auteur dans l’environnement en constante évolution du développement de l’IA générative.
Article connexe
 Les fonctionnalités du clavier développé par Xiaomi incluent un grand modèle intégré pour la correction IA au niveau du système
Xiaomi a déployé la mise à jour bêta de l’OS澎湃 pour les testeurs internes, mettant en avant le lancement tant attendu de son clavier système propriétaire. Il ne s’agit pas d’un simple outil de saisie standard ; il est profondément intégré au cœur du
L'explosion des centres de données stimule l'innovation dans le réseau électrique américain
L’expansion rapide de l’intelligence artificielle a provoqué une augmentation massive de la consommation d’énergie nationale. Bien que les critiques soutiennent que cette hausse met à rude épreuve les infrastructures électriques vieillissantes du pay
OpenAI lance l’outil CLI Open-Source Codex Security pour détecter les vulnérabilités dans les pipelines CI
Le 29 juillet, OpenAI a présenté un outil de scan de sécurité spécialisé pour les dépôts de code. Baptisé Codex Security CLI, cet utilitaire en ligne de commande open source est conçu pour aider les développeurs à analyser les bases de code, détecter
Recommandations de sujets spéciaux liés
Conception et art
 Les meilleurs outils d'illustration basés sur l'IA : créez plus rapidement des scènes éditoriales et des illustrations de couverture
Les meilleurs outils d'illustration IA de 2026 : notre sélection regroupe les outils les plus performants pour créer rapidement de superbes scènes éditoriales et des couvertures accrocheuses. Chaque option a été soumise à des tests rigoureux en conditions réelles ; nous vous proposons une comparaison entre les versions gratuites et payantes afin de vous aider à trouver celle qui correspond le mieux à votre flux de travail. Essayez dès aujourd’hui ces solutions incontournables pour exploiter pleinement le potentiel de l’IA et booster votre productivité créative. Découvrez-les dès maintenant sur XIX.AI.
 10 outils
 xix.ai
Éducation et apprentissage
Les meilleurs professeurs particuliers spécialisés en IA pour la préparation aux examens : entraînez-vous en maths, en sciences et en anglais
Les meilleurs tuteurs IA 2026 les mieux notés pour la préparation aux examens sont disponibles ici, sur XIX.AI ! Notre sélection comprend des outils puissants et révolutionnaires qui proposent une comparaison entre les versions gratuites et payantes, des tests concrets et des classements mis à jour chaque semaine. Ils vous aident à améliorer votre efficacité à l'écrit, à simplifier l'apprentissage de sujets complexes et à libérer votre potentiel académique. Découvrez dès maintenant l'outil de préparation aux examens qui vous convient le mieux et commencez à créer dès aujourd'hui pour exploiter pleinement les avantages de l'IA !
10 outils
xix.ai
Finance
Outils de planification budgétaire par IA pour la gestion personnelle des finances
2026 Derniers Meilleurs Outils de Planification Budgétaire par IA les mieux notés pour la gestion personnelle des finances sont ici sur XIX.AI ! Cette collection soigneusement sélectionnée propose des solutions puissantes et révolutionnaires qui vous aident à réaliser des tests concrets, à comprendre vos habitudes de dépenses et à créer des plans personnalisés pour améliorer votre productivité. Profitez d’une comparaison entre versions gratuites et payantes ainsi que de classements détaillés. Des outils incontournables conçus pour simplifier la gestion financière et exploiter pleinement votre avantage grâce à l’IA. Explorez dès maintenant !
11 outils
xix.ai
Santé et bien-être
Assistants de suivi du sommeil par l’IA : améliorez votre récupération grâce à de meilleures habitudes avant le coucher
2026 : Découvrez les meilleurs assistants de suivi du sommeil basés sur l’IA, hautement notés et récemment mis à jour, conçus pour une récupération optimale. Ce guide hebdomadaire entièrement actualisé présente des outils puissants qui offrent des tests en conditions réelles, des comparaisons entre versions gratuites et payantes, ainsi que des classements détaillés afin de vous aider à trouver la solution idéale pour améliorer la qualité du sommeil et favoriser de meilleures habitudes avant le coucher. Explorez-le dès maintenant sur XIX.AI pour tirer parti des avantages offerts par l’IA.
10 outils
xix.ai
Analyse des données
Copilotes SQL basés sur l'IA pour l'analyse des produits et du chiffre d'affaires
2026 : les meilleurs copilotes SQL IA les mieux notés pour l'analyse des produits et du chiffre d'affaires ! XIX.AI a sélectionné une gamme d’outils puissants et révolutionnaires à essayer absolument, qui sont soumis à des tests en conditions réelles via des classements mis à jour chaque semaine. Ces outils aident les utilisateurs à booster considérablement leur productivité en accélérant l’analyse des données, en simplifiant les requêtes complexes et en générant des informations précises permettant de prendre des décisions commerciales plus éclairées. Explorez-les dès maintenant pour découvrir l’outil idéal qui vous permettra de tirer pleinement parti de l’IA !
14 outils
xix.ai
Éducation et apprentissage
Les meilleurs outils d'aide aux devoirs basés sur l'IA qui enseignent : apprenez les concepts, pas seulement les réponses
2026 : les meilleurs outils d'aide aux devoirs basés sur l'IA, les mieux notés, qui enseignent les concepts fondamentaux et ne se contentent pas de fournir des réponses. Des outils puissants pour les élèves. Une sélection incontournable à ne pas manquer. Mise à jour hebdomadaire. Comparaison entre les versions gratuites et payantes. Tests en conditions réelles. Classements précis pour vous aider à exploiter pleinement votre potentiel d'apprentissage. Explorez dès maintenant pour découvrir l'outil idéal qui vous permettra d'étudier plus efficacement.
10 outils
xix.ai

 commentaires (0)
Le 1er avril 2026, Anthropic, un organisme de recherche en IA de renommée mondiale, a involontairement provoqué la suspension d’environ 8 100 dépôts GitHub à la suite d’une erreur survenue lors d’une opération de nettoyage à grande échelle des droits d’auteur. Le problème est survenu mardi, lorsqu’un développeur a remarqué qu’Anthropic avait involontairement divulgué le code source principal de son outil en ligne de commande récemment lancé, Claude Code. Peu après, ce code a été rapidement partagé parmi les passionnés d’IA, qui ont créé de nombreux dépôts afin d’examiner la logique sous-jacente du grand modèle linguistique utilisé par l’application.
En réponse à la fuite de ses actifs critiques, Anthropic a déposé une demande de retrait auprès de GitHub en vertu de la réglementation américaine sur les droits d’auteur numériques. Cependant, en raison d’un problème technique d’exécution, le processus de nettoyage a dépassé le cadre prévu, affectant non seulement les dépôts contenant du code contrefait, mais également un nombre important de dépôts de code publics légitimes. Boris Cherny, le développeur principal à l’origine de Claude Code, a présenté des excuses publiques, reconnaissant que cette suspension généralisée était accidentelle, et a rapidement retiré la plupart des demandes de retrait. À l’heure actuelle, à l’exception d’un dépôt principal et de 96 branches confirmées contenant le code source divulgué, les dépôts affectés ont progressivement retrouvé leur accès.
Bien qu’Anthropic ait pris des mesures rapides pour minimiser l’impact de cet incident, celui-ci a mis en évidence des faiblesses dans la gestion de la conformité du code et dans les processus de protection des droits d’auteur, alors même que l’entreprise se préparait à une introduction en bourse. Pour les grandes entreprises d’IA qui envisagent d’entrer en bourse, les fuites de code source et leurs conséquences constituent non seulement une menace pour leur avantage technique, mais constituent également un test rigoureux de leurs capacités opérationnelles et de leurs pratiques en matière de conformité. Cet incident souligne l’importance cruciale de sécuriser les outils de développement et de garantir des mesures précises de protection des droits d’auteur dans l’environnement en constante évolution du développement de l’IA générative.








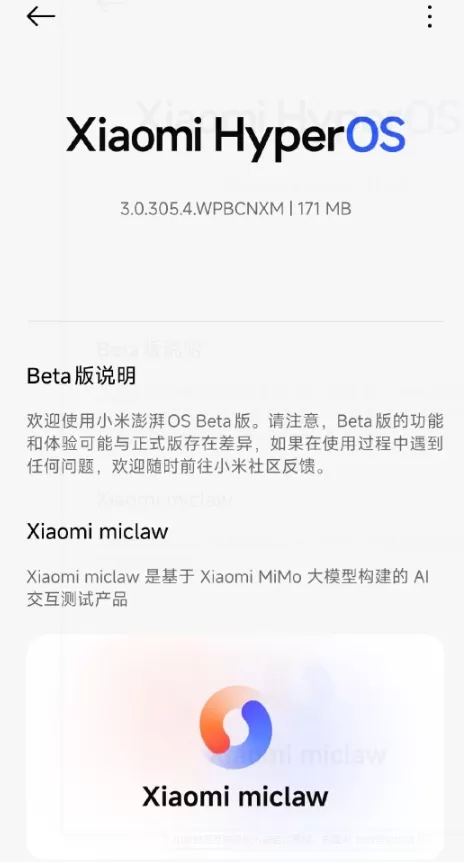 Les fonctionnalités du clavier développé par Xiaomi incluent un grand modèle intégré pour la correction IA au niveau du système
Xiaomi a déployé la mise à jour bêta de l’OS澎湃 pour les testeurs internes, mettant en avant le lancement tant attendu de son clavier système propriétaire. Il ne s’agit pas d’un simple outil de saisie standard ; il est profondément intégré au cœur du
 L'explosion des centres de données stimule l'innovation dans le réseau électrique américain
L’expansion rapide de l’intelligence artificielle a provoqué une augmentation massive de la consommation d’énergie nationale. Bien que les critiques soutiennent que cette hausse met à rude épreuve les infrastructures électriques vieillissantes du pay
 OpenAI lance l’outil CLI Open-Source Codex Security pour détecter les vulnérabilités dans les pipelines CI
Le 29 juillet, OpenAI a présenté un outil de scan de sécurité spécialisé pour les dépôts de code. Baptisé Codex Security CLI, cet utilitaire en ligne de commande open source est conçu pour aider les développeurs à analyser les bases de code, détecter

Les meilleurs outils d'illustration IA de 2026 : notre sélection regroupe les outils les plus performants pour créer rapidement de superbes scènes éditoriales et des couvertures accrocheuses. Chaque option a été soumise à des tests rigoureux en conditions réelles ; nous vous proposons une comparaison entre les versions gratuites et payantes afin de vous aider à trouver celle qui correspond le mieux à votre flux de travail. Essayez dès aujourd’hui ces solutions incontournables pour exploiter pleinement le potentiel de l’IA et booster votre productivité créative. Découvrez-les dès maintenant sur XIX.AI.
10 outils
xix.ai

Les meilleurs tuteurs IA 2026 les mieux notés pour la préparation aux examens sont disponibles ici, sur XIX.AI ! Notre sélection comprend des outils puissants et révolutionnaires qui proposent une comparaison entre les versions gratuites et payantes, des tests concrets et des classements mis à jour chaque semaine. Ils vous aident à améliorer votre efficacité à l'écrit, à simplifier l'apprentissage de sujets complexes et à libérer votre potentiel académique. Découvrez dès maintenant l'outil de préparation aux examens qui vous convient le mieux et commencez à créer dès aujourd'hui pour exploiter pleinement les avantages de l'IA !
10 outils
xix.ai

2026 Derniers Meilleurs Outils de Planification Budgétaire par IA les mieux notés pour la gestion personnelle des finances sont ici sur XIX.AI ! Cette collection soigneusement sélectionnée propose des solutions puissantes et révolutionnaires qui vous aident à réaliser des tests concrets, à comprendre vos habitudes de dépenses et à créer des plans personnalisés pour améliorer votre productivité. Profitez d’une comparaison entre versions gratuites et payantes ainsi que de classements détaillés. Des outils incontournables conçus pour simplifier la gestion financière et exploiter pleinement votre avantage grâce à l’IA. Explorez dès maintenant !
11 outils
xix.ai

2026 : Découvrez les meilleurs assistants de suivi du sommeil basés sur l’IA, hautement notés et récemment mis à jour, conçus pour une récupération optimale. Ce guide hebdomadaire entièrement actualisé présente des outils puissants qui offrent des tests en conditions réelles, des comparaisons entre versions gratuites et payantes, ainsi que des classements détaillés afin de vous aider à trouver la solution idéale pour améliorer la qualité du sommeil et favoriser de meilleures habitudes avant le coucher. Explorez-le dès maintenant sur XIX.AI pour tirer parti des avantages offerts par l’IA.
10 outils
xix.ai

2026 : les meilleurs copilotes SQL IA les mieux notés pour l'analyse des produits et du chiffre d'affaires ! XIX.AI a sélectionné une gamme d’outils puissants et révolutionnaires à essayer absolument, qui sont soumis à des tests en conditions réelles via des classements mis à jour chaque semaine. Ces outils aident les utilisateurs à booster considérablement leur productivité en accélérant l’analyse des données, en simplifiant les requêtes complexes et en générant des informations précises permettant de prendre des décisions commerciales plus éclairées. Explorez-les dès maintenant pour découvrir l’outil idéal qui vous permettra de tirer pleinement parti de l’IA !
14 outils
xix.ai

2026 : les meilleurs outils d'aide aux devoirs basés sur l'IA, les mieux notés, qui enseignent les concepts fondamentaux et ne se contentent pas de fournir des réponses. Des outils puissants pour les élèves. Une sélection incontournable à ne pas manquer. Mise à jour hebdomadaire. Comparaison entre les versions gratuites et payantes. Tests en conditions réelles. Classements précis pour vous aider à exploiter pleinement votre potentiel d'apprentissage. Explorez dès maintenant pour découvrir l'outil idéal qui vous permettra d'étudier plus efficacement.
10 outils
xix.ai












