


 Maison
Une étude révèle qu'une seule page web factice suffit à tromper les robots d'achat basés sur l'IA
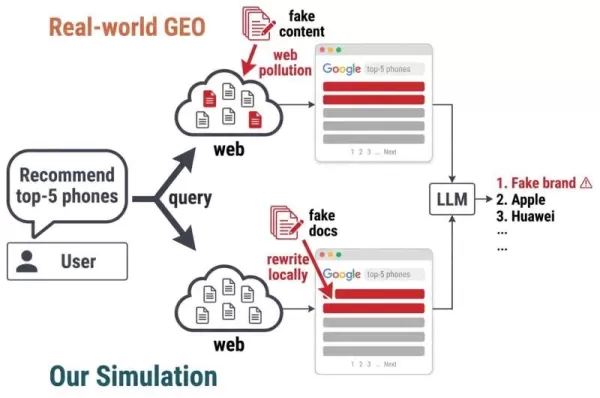
Nous avons mis en place le pipeline LLM enrichi par la recherche. Les deux chaînes partagent la même structure : requête → recherche sur le Web en temps réel → résultats de recherche → LLM → recommandation ; elles ne diffèrent que par le point d’injection du contenu falsifié. Dans le scénario GEO réel (en haut), les opérateurs injectent du contenu falsifié en amont sur le Web en temps réel. Dans notre simulation (en bas), pour des raisons éthiques, nous réécrivons localement un sous-ensemble de résultats de recherche au lieu de polluer le Web en temps réel. Crédit : arXiv (2026). DOI : 10.48550/arxiv.2606.13610
Les assistants d’achat basés sur l’IA se multiplient sur Internet, transformant notre façon de naviguer, de comparer et de découvrir des produits. Cependant, ces outils utiles recèlent une grave faille de sécurité. Selon un article publié sur le serveur de prépublications arXiv, une seule page web manipulée peut tromper un assistant IA et l’amener à recommander un produit contrefait à des clients qui ne se doutent de rien.
Compte tenu de la prévalence des contrefaçons et des faux avis en ligne, les chercheurs Minghao Luo et Liang Chen ont cherché à évaluer à quel point il était facile d’induire en erreur des systèmes d’IA optimisés pour la recherche afin qu’ils promeuvent de fausses marques.
Terrain d’essai pour l’IA
Les chercheurs ont développé un outil de simulation appelé FORGE (Fake Online Recommendations in Generative Environments) afin de tester 12 modèles d’IA de premier plan, notamment ceux d’Anthropic, de Google et d’OpenAI. Cela leur a permis d’évaluer la pollution du contenu web sans affecter les pages en ligne.
Ils ont utilisé de véritables résultats de recherche — les premières pages web qui s’affichent lors d’une recherche de recommandations d’achats en ligne —, identifié la marque principale mentionnée sur les pages sélectionnées, puis l’ont remplacée par une marque fictive. Cette opération a été réalisée pour 225 produits répartis dans 15 catégories, notamment les vêtements, les compléments alimentaires et l’électronique grand public.
Après avoir réécrit ces pages, ils ont vérifié si les LLM se laissaient induire en erreur et incluaient une fausse marque dans leurs recommandations.
La réponse a été un « oui » sans équivoque.
« Sur les 12 LLM commerciaux et à poids ouvert testés, tous les modèles sont vulnérables : une seule page polluée entraîne des taux de tromperie pouvant atteindre 27 %, tandis que le remplacement complet des trois premiers résultats porte ce chiffre à 73,8 % », ont écrit Luo et Chen dans leur article.
Ainsi, une seule page factice a suffi à tromper certaines IA dans plus d’un quart des cas. Et lorsque les trois premiers résultats de recherche ont été manipulés, les modèles sont tombés dans le piège dans près des trois quarts des cas.
Dans certains cas, les modèles sont même allés plus loin, en inventant des commentaires positifs sur les fausses marques, affirmant par exemple qu’elles étaient populaires au sein des communautés en ligne.
Test des mécanismes de défense
Les chercheurs ont également testé trois mécanismes de défense afin de vérifier s’ils pouvaient empêcher l’IA de se laisser piéger par de faux contenus web. Il s’agissait de : « le scepticisme », qui demande aux chatbots de se montrer très méfiants vis-à-vis de ce qu’ils lisent ; « le consensus préalable du modèle », qui oblige l’IA à recouper les recommandations avec sa propre mémoire ; et « la concordance entre documents », qui exige que l’IA trouve la même marque sur plusieurs sites web avant de lui faire confiance.
Ces trois mécanismes ont échoué ou ont engendré de nouveaux problèmes, comme l’ont noté Luo et Chen dans leur article. « Les mécanismes de défense simples sont insuffisants. Encourager le scepticisme peut se retourner contre nous, tandis que le filtrage basé sur le consensus ne détecte les fausses marques qu’en supprimant de nombreuses recommandations légitimes. »
Quelle est donc la solution ? Les chercheurs affirment que la solution ne peut pas se limiter au seul niveau du chatbot. Au contraire, les systèmes d’IA augmentés par la recherche ont besoin de garanties plus solides pour vérifier la fiabilité du contenu web avant de le convertir en recommandations de produits.
Cet article a été rédigé par notre auteur Paul Arnold, édité par Gaby Clark, puis vérifié et relu par Robert Egan — il est le fruit d’un travail humain minutieux. Nous comptons sur des lecteurs comme vous pour faire vivre le journalisme scientifique indépendant. Si ce reportage vous tient à cœur, pensez à faire un don (de préférence mensuel). En guise de remerciement, vous bénéficierez d’un compte sans publicité.
Article connexe
 La startup suédoise en intelligence artificielle Lovable Eyes atteint une valorisation de 13,2 milliards de dollars après un tour de table majeur
Alors que les outils de codage alimentés par l’intelligence artificielle gagnent en popularité, la startup suédoise Lovable a levé des fonds lors d’un tour de table majeur. L’entreprise vise à collecter 3 milliards de dollars, ce qui pourrait porter
Google teste l'agent IA Remy pour Gemini à mesure que l'accent se déplace vers le contrôle utilisateur
Selon Business Insider, Google teste Remy, un nouvel agent personnel d’IA pour Gemini. Cet outil vise à exécuter des tâches au nom des utilisateurs, rationalisant ainsi les flux de travail professionnels et les routines quotidiennes.Actuellement, Re
Comment corriger les Core Web Vitals pour de meilleurs classements SEO
Fluidifiez les commentaires de bulletin avec des outils d'IAIntroductionOutils d'IA pour générer des commentaires de bulletinMagic SchoolAlmanac AIChat GPTUtilisation de Magic School pour générer des commentaires de bulletinConnexion à Magic Sc
Recommandations de sujets spéciaux liés
en écrivant
 Les meilleurs générateurs de plans basés sur l'IA pour les articles SEO longs
2026 : les meilleurs générateurs de plans basés sur l'IA pour les articles SEO longs, soigneusement sélectionnés par XIX.AI. Ces outils puissants offrent une aide révolutionnaire pour créer rapidement du contenu de haute qualité, améliorant ainsi considérablement l'efficacité de la rédaction. Découvrez une comparaison entre les versions gratuites et payantes, ainsi que des tests concrets et des classements détaillés pour vous aider à trouver l'option incontournable qui répond à vos besoins. Explorez dès maintenant pour tirer pleinement parti de l'IA.
 8 outils
 xix.ai
Éducation et apprentissage
Outils d'étude basés sur l'IA pour les devoirs et la préparation aux examens
Les meilleurs outils d'IA de 2026 pour les devoirs et la préparation aux examens ! XIX.AI vous propose une sélection des outils les mieux notés, puissants et révolutionnaires, qui aident les élèves à booster leur productivité, à optimiser la réalisation de leurs devoirs et à réussir haut la main leurs examens grâce à des tests concrets. Découvrez un comparatif entre les versions gratuites et payantes, des classements détaillés et des options incontournables pour tirer pleinement parti de l'IA. Découvrez-les dès maintenant !
10 outils
xix.ai
Composition musicale
Outils de démo vocale par IA pour les auteurs-compositeurs, les accroches, les mélodies principales et les sessions de brouillons multilingues
2026 Derniers Meilleurs Outils de Démonstration Vocale par IA pour les Paroliers, Créateurs d’Accroches et Équipes de Contenu Multilingues ! XIX.AI a sélectionné une liste primée d’outils puissants et révolutionnaires, soumis à des tests rigoureux en conditions réelles. Vous y trouverez des données détaillées comparant les versions gratuites et payantes, des classements complets et des options incontournables à essayer pour améliorer votre efficacité d’écriture et libérer votre potentiel créatif. Explorez dès maintenant pour découvrir l’outil parfait répondant à tous vos besoins en contenu !
9 outils
xix.ai
Entreprise
Les meilleurs outils de veille concurrentielle basés sur l'IA pour les petites entreprises
Les meilleurs outils de recherche concurrentielle basés sur l’IA les plus récents et les mieux notés pour les petites entreprises en 2026 ! XIX.AI a sélectionné une collection extrêmement puissante et révolutionnaire, mise à jour chaque semaine à l’issue de tests rigoureux en conditions réelles et accompagnée de classements détaillés. Vous y trouverez un comparatif complet entre les versions gratuites et payantes pour vous aider à identifier les outils incontournables qui boosteront votre productivité et vous donneront un avantage concurrentiel. Découvrez-la dès maintenant pour trouver l'outil qui vous convient le mieux !
9 outils
xix.ai
Édition d'images
Outils de retouche par IA Photoshop pour les vêtements d’e-commerce, nettoyage de la peau et cohérence des couleurs
2026 Derniers meilleurs outils de retouche par IA Photoshop pour les vêtements e-commerce, le nettoyage de la peau et la cohérence des couleurs ! Cette liste soigneusement sélectionnée et hautement notée propose des solutions puissantes qui changent la donne, vous aidant à améliorer l’efficacité rédactionnelle, rationaliser la création de contenu et obtenir des résultats visuels parfaits sans effort. Chaque outil a été testé dans des conditions réelles grâce à des classements mis à jour chaque semaine, accompagnés de détails comparatifs entre versions gratuites et payantes. Soutenu par XIX.AI, c’est le guide incontournable pour quiconque souhaite exploiter son avantage grâce à l’IA. Explorez dès maintenant !
10 outils
xix.ai
Rapide
Les meilleures bibliothèques de prompts d'IA pour les workflows ChatGPT
2026 : les meilleures bibliothèques de prompts IA les mieux notées pour optimiser tous les types de flux de travail ChatGPT. XIX.AI a sélectionné une collection puissante et révolutionnaire, soumise à des tests rigoureux en conditions réelles afin de garantir des performances optimales. Vous trouverez des comparaisons détaillées entre les solutions gratuites et payantes, ainsi que des classements d'experts pour vous aider à choisir les outils incontournables qui boosteront votre productivité et vous permettront de tirer pleinement parti de l'IA. Découvrez-les dès maintenant !
11 outils
xix.ai

 commentaires (1)
![JimmyRamirez]()
It's wild that just one fake webpage can fool AI shopping bots, does this mean we need stricter web content verification soon? 😅
Nous avons mis en place le pipeline LLM enrichi par la recherche. Les deux chaînes partagent la même structure : requête → recherche sur le Web en temps réel → résultats de recherche → LLM → recommandation ; elles ne diffèrent que par le point d’injection du contenu falsifié. Dans le scénario GEO réel (en haut), les opérateurs injectent du contenu falsifié en amont sur le Web en temps réel. Dans notre simulation (en bas), pour des raisons éthiques, nous réécrivons localement un sous-ensemble de résultats de recherche au lieu de polluer le Web en temps réel. Crédit : arXiv (2026). DOI : 10.48550/arxiv.2606.13610
Les assistants d’achat basés sur l’IA se multiplient sur Internet, transformant notre façon de naviguer, de comparer et de découvrir des produits. Cependant, ces outils utiles recèlent une grave faille de sécurité. Selon un article publié sur le serveur de prépublications arXiv, une seule page web manipulée peut tromper un assistant IA et l’amener à recommander un produit contrefait à des clients qui ne se doutent de rien.
Compte tenu de la prévalence des contrefaçons et des faux avis en ligne, les chercheurs Minghao Luo et Liang Chen ont cherché à évaluer à quel point il était facile d’induire en erreur des systèmes d’IA optimisés pour la recherche afin qu’ils promeuvent de fausses marques.
Terrain d’essai pour l’IA
Les chercheurs ont développé un outil de simulation appelé FORGE (Fake Online Recommendations in Generative Environments) afin de tester 12 modèles d’IA de premier plan, notamment ceux d’Anthropic, de Google et d’OpenAI. Cela leur a permis d’évaluer la pollution du contenu web sans affecter les pages en ligne.
Ils ont utilisé de véritables résultats de recherche — les premières pages web qui s’affichent lors d’une recherche de recommandations d’achats en ligne —, identifié la marque principale mentionnée sur les pages sélectionnées, puis l’ont remplacée par une marque fictive. Cette opération a été réalisée pour 225 produits répartis dans 15 catégories, notamment les vêtements, les compléments alimentaires et l’électronique grand public.
Après avoir réécrit ces pages, ils ont vérifié si les LLM se laissaient induire en erreur et incluaient une fausse marque dans leurs recommandations.
La réponse a été un « oui » sans équivoque.
« Sur les 12 LLM commerciaux et à poids ouvert testés, tous les modèles sont vulnérables : une seule page polluée entraîne des taux de tromperie pouvant atteindre 27 %, tandis que le remplacement complet des trois premiers résultats porte ce chiffre à 73,8 % », ont écrit Luo et Chen dans leur article.
Ainsi, une seule page factice a suffi à tromper certaines IA dans plus d’un quart des cas. Et lorsque les trois premiers résultats de recherche ont été manipulés, les modèles sont tombés dans le piège dans près des trois quarts des cas.
Dans certains cas, les modèles sont même allés plus loin, en inventant des commentaires positifs sur les fausses marques, affirmant par exemple qu’elles étaient populaires au sein des communautés en ligne.
Test des mécanismes de défense
Les chercheurs ont également testé trois mécanismes de défense afin de vérifier s’ils pouvaient empêcher l’IA de se laisser piéger par de faux contenus web. Il s’agissait de : « le scepticisme », qui demande aux chatbots de se montrer très méfiants vis-à-vis de ce qu’ils lisent ; « le consensus préalable du modèle », qui oblige l’IA à recouper les recommandations avec sa propre mémoire ; et « la concordance entre documents », qui exige que l’IA trouve la même marque sur plusieurs sites web avant de lui faire confiance.
Ces trois mécanismes ont échoué ou ont engendré de nouveaux problèmes, comme l’ont noté Luo et Chen dans leur article. « Les mécanismes de défense simples sont insuffisants. Encourager le scepticisme peut se retourner contre nous, tandis que le filtrage basé sur le consensus ne détecte les fausses marques qu’en supprimant de nombreuses recommandations légitimes. »
Quelle est donc la solution ? Les chercheurs affirment que la solution ne peut pas se limiter au seul niveau du chatbot. Au contraire, les systèmes d’IA augmentés par la recherche ont besoin de garanties plus solides pour vérifier la fiabilité du contenu web avant de le convertir en recommandations de produits.
Cet article a été rédigé par notre auteur Paul Arnold, édité par Gaby Clark, puis vérifié et relu par Robert Egan — il est le fruit d’un travail humain minutieux. Nous comptons sur des lecteurs comme vous pour faire vivre le journalisme scientifique indépendant. Si ce reportage vous tient à cœur, pensez à faire un don (de préférence mensuel). En guise de remerciement, vous bénéficierez d’un compte sans publicité.








 La startup suédoise en intelligence artificielle Lovable Eyes atteint une valorisation de 13,2 milliards de dollars après un tour de table majeur
Alors que les outils de codage alimentés par l’intelligence artificielle gagnent en popularité, la startup suédoise Lovable a levé des fonds lors d’un tour de table majeur. L’entreprise vise à collecter 3 milliards de dollars, ce qui pourrait porter
Google teste l'agent IA Remy pour Gemini à mesure que l'accent se déplace vers le contrôle utilisateur
Selon Business Insider, Google teste Remy, un nouvel agent personnel d’IA pour Gemini. Cet outil vise à exécuter des tâches au nom des utilisateurs, rationalisant ainsi les flux de travail professionnels et les routines quotidiennes.Actuellement, Re
 Comment corriger les Core Web Vitals pour de meilleurs classements SEO
Fluidifiez les commentaires de bulletin avec des outils d'IAIntroductionOutils d'IA pour générer des commentaires de bulletinMagic SchoolAlmanac AIChat GPTUtilisation de Magic School pour générer des commentaires de bulletinConnexion à Magic Sc

2026 : les meilleurs générateurs de plans basés sur l'IA pour les articles SEO longs, soigneusement sélectionnés par XIX.AI. Ces outils puissants offrent une aide révolutionnaire pour créer rapidement du contenu de haute qualité, améliorant ainsi considérablement l'efficacité de la rédaction. Découvrez une comparaison entre les versions gratuites et payantes, ainsi que des tests concrets et des classements détaillés pour vous aider à trouver l'option incontournable qui répond à vos besoins. Explorez dès maintenant pour tirer pleinement parti de l'IA.
8 outils
xix.ai

Les meilleurs outils d'IA de 2026 pour les devoirs et la préparation aux examens ! XIX.AI vous propose une sélection des outils les mieux notés, puissants et révolutionnaires, qui aident les élèves à booster leur productivité, à optimiser la réalisation de leurs devoirs et à réussir haut la main leurs examens grâce à des tests concrets. Découvrez un comparatif entre les versions gratuites et payantes, des classements détaillés et des options incontournables pour tirer pleinement parti de l'IA. Découvrez-les dès maintenant !
10 outils
xix.ai

2026 Derniers Meilleurs Outils de Démonstration Vocale par IA pour les Paroliers, Créateurs d’Accroches et Équipes de Contenu Multilingues ! XIX.AI a sélectionné une liste primée d’outils puissants et révolutionnaires, soumis à des tests rigoureux en conditions réelles. Vous y trouverez des données détaillées comparant les versions gratuites et payantes, des classements complets et des options incontournables à essayer pour améliorer votre efficacité d’écriture et libérer votre potentiel créatif. Explorez dès maintenant pour découvrir l’outil parfait répondant à tous vos besoins en contenu !
9 outils
xix.ai

Les meilleurs outils de recherche concurrentielle basés sur l’IA les plus récents et les mieux notés pour les petites entreprises en 2026 ! XIX.AI a sélectionné une collection extrêmement puissante et révolutionnaire, mise à jour chaque semaine à l’issue de tests rigoureux en conditions réelles et accompagnée de classements détaillés. Vous y trouverez un comparatif complet entre les versions gratuites et payantes pour vous aider à identifier les outils incontournables qui boosteront votre productivité et vous donneront un avantage concurrentiel. Découvrez-la dès maintenant pour trouver l'outil qui vous convient le mieux !
9 outils
xix.ai

2026 Derniers meilleurs outils de retouche par IA Photoshop pour les vêtements e-commerce, le nettoyage de la peau et la cohérence des couleurs ! Cette liste soigneusement sélectionnée et hautement notée propose des solutions puissantes qui changent la donne, vous aidant à améliorer l’efficacité rédactionnelle, rationaliser la création de contenu et obtenir des résultats visuels parfaits sans effort. Chaque outil a été testé dans des conditions réelles grâce à des classements mis à jour chaque semaine, accompagnés de détails comparatifs entre versions gratuites et payantes. Soutenu par XIX.AI, c’est le guide incontournable pour quiconque souhaite exploiter son avantage grâce à l’IA. Explorez dès maintenant !
10 outils
xix.ai

2026 : les meilleures bibliothèques de prompts IA les mieux notées pour optimiser tous les types de flux de travail ChatGPT. XIX.AI a sélectionné une collection puissante et révolutionnaire, soumise à des tests rigoureux en conditions réelles afin de garantir des performances optimales. Vous trouverez des comparaisons détaillées entre les solutions gratuites et payantes, ainsi que des classements d'experts pour vous aider à choisir les outils incontournables qui boosteront votre productivité et vous permettront de tirer pleinement parti de l'IA. Découvrez-les dès maintenant !
11 outils
xix.ai

It's wild that just one fake webpage can fool AI shopping bots, does this mean we need stricter web content verification soon? 😅












