


 Lar
Estudo revela que basta uma única página da web falsa para enganar os bots de compras baseados em IA
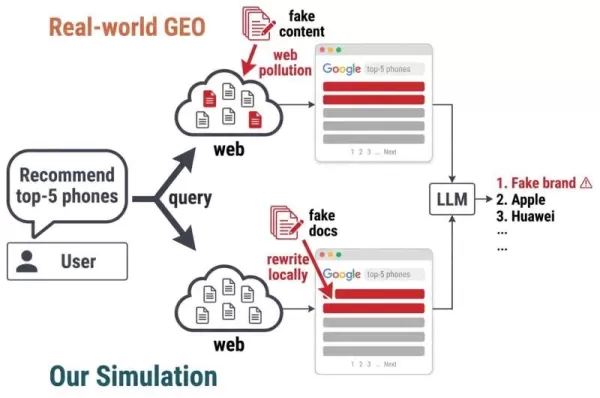
Configuramos o pipeline de LLM aprimorado por pesquisa já implantado. Ambas as cadeias compartilham a mesma estrutura: consulta → pesquisa na web em tempo real → resultados da pesquisa → LLM → recomendação, diferindo apenas no ponto de injeção de conteúdo falso. No cenário GEO do mundo real (parte superior), os operadores injetam conteúdo falso a montante na web em tempo real. Em nossa simulação (parte inferior), devido a considerações éticas, reescrevemos um subconjunto dos resultados de pesquisa localmente, em vez de poluir a web ativa. Crédito: arXiv (2026). DOI: 10.48550/arxiv.2606.13610
Os assistentes de compras com IA estão se proliferando pela internet, transformando a maneira como navegamos, comparamos e descobrimos produtos. No entanto, essas ferramentas úteis abrigam uma grave falha de segurança. De acordo com um artigo publicado no servidor de pré-impressões arXiv, uma única página da web manipulada pode induzir um assistente de IA a recomendar um produto falso a clientes desavisados.
Dada a prevalência de produtos falsificados e avaliações falsas online, os pesquisadores Minghao Luo e Liang Chen decidiram testar com que facilidade sistemas de IA com recursos de busca podem ser induzidos a endossar marcas falsas.
Campo de Testes de IA
Os pesquisadores criaram uma ferramenta de simulação chamada FORGE (Fake Online Recommendations in Generative Environments) para testar 12 modelos líderes de IA, incluindo os da Anthropic, do Google e da OpenAI. Isso lhes permitiu avaliar a poluição do conteúdo da web sem afetar páginas ativas.
Eles utilizaram resultados de busca reais — as principais páginas da web que aparecem ao pesquisar recomendações de compras online —, identificaram a marca principal mencionada nas páginas selecionadas e a substituíram por uma falsa. Isso foi feito para 225 produtos em 15 categorias, incluindo roupas, suplementos e eletrônicos digitais.
Após reescrever essas páginas, eles testaram se os LLMs seriam enganados e incluiriam uma marca falsa em suas recomendações.
A resposta foi um “sim” inequívoco.
“Entre 12 LLMs comerciais e de código aberto, todos os modelos são vulneráveis: uma única página contaminada resulta em taxas de engano de até 27%, enquanto a substituição completa dos três primeiros resultados eleva esse número para 73,8%”, escreveram Luo e Chen em seu artigo.
Assim, bastou uma única página falsa para enganar certas IAs em mais de um quarto das vezes. E quando os três primeiros resultados da pesquisa foram manipulados, os modelos caíram no golpe em quase três quartos das vezes.
Em alguns casos, os modelos foram ainda mais longe, inventando comentários positivos sobre as marcas falsas, como alegar que elas eram populares em comunidades online.
Testando as defesas
Os pesquisadores também testaram três estratégias de defesa para verificar se elas poderiam impedir que a IA caísse em conteúdo falso na web. Essas defesas foram: o ceticismo, que instrui os chatbots a duvidarem fortemente do que leem; o consenso prévio do modelo, que obriga a IA a comparar as recomendações com sua própria memória; e a concordância entre documentos, que exige que a IA encontre a mesma marca em vários sites antes de confiar nela.
Todas as três falharam ou introduziram novos problemas, como observaram Luo e Chen em seu artigo. “Defesas simples são insuficientes. O estímulo ao ceticismo pode sair pela culatra, enquanto a filtragem baseada em consenso detecta marcas falsas apenas suprimindo muitas recomendações legítimas.”
Então, qual é a solução? Os pesquisadores argumentam que a solução não pode ser aplicada apenas no nível do chatbot. Em vez disso, os sistemas de IA complementados por pesquisa precisam de salvaguardas mais robustas para verificar a confiabilidade do conteúdo da web antes de convertê-lo em recomendações de produtos.
Este artigo foi escrito por nosso autor Paul Arnold, editado por Gaby Clark e verificado e revisado por Robert Egan — é o resultado de um trabalho humano meticuloso. Contamos com leitores como você para manter vivo o jornalismo científico independente. Se esta reportagem é importante para você, considere fazer uma doação (especialmente mensal). Você receberá uma conta sem anúncios como forma de agradecimento.
Artigo relacionado
 Suno para Marcas d'Água em Músicas Durante Batalhas Legais
O Suno, plataforma que permite aos usuários gerar músicas criadas por inteligência artificial, apresentou novas funcionalidades para rotular as faixas produzidas pela plataforma, restringir downloads e atualizar os padrões da comunidade para coibir r
Musk admite que vazamento do código do Grok expôs dados de usuários e promete apagar todas as informações históricas.
Elon Musk abordou diretamente a controvérsia sobre privacidade envolvendo o Grok Build, começando com um simples "Verdadeiro" para confirmar a validade do incidente. Ele prometeu que todos os dados dos usuários carregados anteriormente para a SpaceXA
Ações dos EUA Atingem Marco Histórico Enquanto Gigantes de IA e Aeroespacial se Preparam para Estreia de Trilião de Dólares
Elon Musk, Sam Altman e Dario Amodei, três titãs do setor de tecnologia, estão avançando rumo a ofertas públicas iniciais (IPOs) para suas respectivas empresas. Com a SpaceX, a OpenAI e a Anthropic — três gigantes da indústria que se aproximam de ava
Recomendações de tópicos especiais relacionados
SEO
 As melhores ferramentas de análise de SERP com IA para estratégias de busca
As melhores e mais bem avaliadas ferramentas de análise de SERP com IA de 2026 para estratégias de busca são selecionadas pela XIX.AI por meio de rigorosos testes práticos e rankings atualizados semanalmente. Essas ferramentas poderosas ajudam você a identificar oportunidades ocultas de otimização, melhorar o desempenho do conteúdo e obter uma vantagem competitiva nas buscas. Descubra hoje mesmo a ferramenta perfeita para aprimorar sua estratégia de busca. Explore agora!
 13 ferramentas
 xix.ai
Análise de dados
Melhores ferramentas de detecção de anomalias com IA para monitoramento de KPIs entre equipes de SaaS e comércio eletrônico
2026 Últimas Melhores Ferramentas de Detecção de Anomalias por IA Mais Bem Avaliadas para Monitoramento de KPIs em Equipes de SaaS e E-commerce! A XIX.AI compilou uma coleção poderosa e transformadora, baseada em testes rigorosos do mundo real e classificações atualizadas semanalmente. Você encontrará insights detalhados sobre comparações entre versões gratuitas e pagas para ajudá-lo a identificar a solução que deve ser testada, aumentando a produtividade e desbloqueando sua vantagem com IA. Explore agora!
10 ferramentas
xix.ai
escrita
Os melhores geradores de esboços com IA para artigos longos de SEO
Os melhores e mais bem avaliados geradores de esboços com IA de 2026 para artigos longos de SEO, cuidadosamente selecionados pela XIX.AI. Essas ferramentas poderosas oferecem um auxílio revolucionário na criação rápida de conteúdo de alta qualidade, aumentando significativamente a eficiência na redação. Confira uma comparação entre versões gratuitas e pagas, além de testes práticos e classificações detalhadas, para ajudá-lo a encontrar a opção imperdível que melhor atenda às suas necessidades. Explore agora para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai
Educação e Aprendizagem
Ferramentas de IA para os deveres de casa e a preparação para provas
As melhores e mais recentes ferramentas de IA para lição de casa e preparação para provas em 2026! A XIX.AI seleciona uma lista das ferramentas mais bem avaliadas, poderosas e revolucionárias que ajudam os alunos a aumentar a produtividade, agilizar a realização das lições de casa e se sair muito bem nas provas por meio de testes práticos. Veja uma comparação entre versões gratuitas e pagas, classificações detalhadas e opções imperdíveis para aproveitar ao máximo as vantagens da IA. Explore agora!
10 ferramentas
xix.ai
Composição musical
Ferramentas de Demonstração Vocal com IA para Compositores, Ganchos, Toplines e Sessões de Rascunho Multilíngues
2026 Últimas Melhores Ferramentas de Demonstração Vocal com IA para Compositores, Criadores de Ganchos e Equipes de Conteúdo Multilíngue! A XIX.AI compilou uma lista de ferramentas altamente avaliadas e poderosas, que mudam o jogo e passaram por rigorosos testes no mundo real. Você encontrará dados detalhados de comparação entre versões gratuitas e pagas, classificações abrangentes e opções imperdíveis para ajudá-lo a aumentar a eficiência da escrita e desbloquear seu potencial criativo. Explore agora para descobrir a ferramenta perfeita para todas as suas necessidades de conteúdo!
9 ferramentas
xix.ai
Negócios
As melhores ferramentas de pesquisa competitiva baseadas em IA para pequenas empresas
As melhores e mais bem avaliadas ferramentas de pesquisa competitiva com IA de 2026 para pequenas empresas! A XIX.AI selecionou uma coleção extremamente poderosa e revolucionária, atualizada semanalmente com testes rigorosos no mundo real e classificações detalhadas. Você encontrará uma comparação abrangente entre versões gratuitas e pagas para ajudá-lo a identificar as ferramentas imperdíveis que aumentam sua produtividade e lhe proporcionam uma vantagem competitiva. Explore agora para descobrir a ferramenta perfeita para você!
9 ferramentas
xix.ai

 Comentários (1)
![JimmyRamirez]()
It's wild that just one fake webpage can fool AI shopping bots, does this mean we need stricter web content verification soon? 😅
Configuramos o pipeline de LLM aprimorado por pesquisa já implantado. Ambas as cadeias compartilham a mesma estrutura: consulta → pesquisa na web em tempo real → resultados da pesquisa → LLM → recomendação, diferindo apenas no ponto de injeção de conteúdo falso. No cenário GEO do mundo real (parte superior), os operadores injetam conteúdo falso a montante na web em tempo real. Em nossa simulação (parte inferior), devido a considerações éticas, reescrevemos um subconjunto dos resultados de pesquisa localmente, em vez de poluir a web ativa. Crédito: arXiv (2026). DOI: 10.48550/arxiv.2606.13610
Os assistentes de compras com IA estão se proliferando pela internet, transformando a maneira como navegamos, comparamos e descobrimos produtos. No entanto, essas ferramentas úteis abrigam uma grave falha de segurança. De acordo com um artigo publicado no servidor de pré-impressões arXiv, uma única página da web manipulada pode induzir um assistente de IA a recomendar um produto falso a clientes desavisados.
Dada a prevalência de produtos falsificados e avaliações falsas online, os pesquisadores Minghao Luo e Liang Chen decidiram testar com que facilidade sistemas de IA com recursos de busca podem ser induzidos a endossar marcas falsas.
Campo de Testes de IA
Os pesquisadores criaram uma ferramenta de simulação chamada FORGE (Fake Online Recommendations in Generative Environments) para testar 12 modelos líderes de IA, incluindo os da Anthropic, do Google e da OpenAI. Isso lhes permitiu avaliar a poluição do conteúdo da web sem afetar páginas ativas.
Eles utilizaram resultados de busca reais — as principais páginas da web que aparecem ao pesquisar recomendações de compras online —, identificaram a marca principal mencionada nas páginas selecionadas e a substituíram por uma falsa. Isso foi feito para 225 produtos em 15 categorias, incluindo roupas, suplementos e eletrônicos digitais.
Após reescrever essas páginas, eles testaram se os LLMs seriam enganados e incluiriam uma marca falsa em suas recomendações.
A resposta foi um “sim” inequívoco.
“Entre 12 LLMs comerciais e de código aberto, todos os modelos são vulneráveis: uma única página contaminada resulta em taxas de engano de até 27%, enquanto a substituição completa dos três primeiros resultados eleva esse número para 73,8%”, escreveram Luo e Chen em seu artigo.
Assim, bastou uma única página falsa para enganar certas IAs em mais de um quarto das vezes. E quando os três primeiros resultados da pesquisa foram manipulados, os modelos caíram no golpe em quase três quartos das vezes.
Em alguns casos, os modelos foram ainda mais longe, inventando comentários positivos sobre as marcas falsas, como alegar que elas eram populares em comunidades online.
Testando as defesas
Os pesquisadores também testaram três estratégias de defesa para verificar se elas poderiam impedir que a IA caísse em conteúdo falso na web. Essas defesas foram: o ceticismo, que instrui os chatbots a duvidarem fortemente do que leem; o consenso prévio do modelo, que obriga a IA a comparar as recomendações com sua própria memória; e a concordância entre documentos, que exige que a IA encontre a mesma marca em vários sites antes de confiar nela.
Todas as três falharam ou introduziram novos problemas, como observaram Luo e Chen em seu artigo. “Defesas simples são insuficientes. O estímulo ao ceticismo pode sair pela culatra, enquanto a filtragem baseada em consenso detecta marcas falsas apenas suprimindo muitas recomendações legítimas.”
Então, qual é a solução? Os pesquisadores argumentam que a solução não pode ser aplicada apenas no nível do chatbot. Em vez disso, os sistemas de IA complementados por pesquisa precisam de salvaguardas mais robustas para verificar a confiabilidade do conteúdo da web antes de convertê-lo em recomendações de produtos.
Este artigo foi escrito por nosso autor Paul Arnold, editado por Gaby Clark e verificado e revisado por Robert Egan — é o resultado de um trabalho humano meticuloso. Contamos com leitores como você para manter vivo o jornalismo científico independente. Se esta reportagem é importante para você, considere fazer uma doação (especialmente mensal). Você receberá uma conta sem anúncios como forma de agradecimento.








 Suno para Marcas d'Água em Músicas Durante Batalhas Legais
O Suno, plataforma que permite aos usuários gerar músicas criadas por inteligência artificial, apresentou novas funcionalidades para rotular as faixas produzidas pela plataforma, restringir downloads e atualizar os padrões da comunidade para coibir r
 Musk admite que vazamento do código do Grok expôs dados de usuários e promete apagar todas as informações históricas.
Elon Musk abordou diretamente a controvérsia sobre privacidade envolvendo o Grok Build, começando com um simples "Verdadeiro" para confirmar a validade do incidente. Ele prometeu que todos os dados dos usuários carregados anteriormente para a SpaceXA
 Ações dos EUA Atingem Marco Histórico Enquanto Gigantes de IA e Aeroespacial se Preparam para Estreia de Trilião de Dólares
Elon Musk, Sam Altman e Dario Amodei, três titãs do setor de tecnologia, estão avançando rumo a ofertas públicas iniciais (IPOs) para suas respectivas empresas. Com a SpaceX, a OpenAI e a Anthropic — três gigantes da indústria que se aproximam de ava

As melhores e mais bem avaliadas ferramentas de análise de SERP com IA de 2026 para estratégias de busca são selecionadas pela XIX.AI por meio de rigorosos testes práticos e rankings atualizados semanalmente. Essas ferramentas poderosas ajudam você a identificar oportunidades ocultas de otimização, melhorar o desempenho do conteúdo e obter uma vantagem competitiva nas buscas. Descubra hoje mesmo a ferramenta perfeita para aprimorar sua estratégia de busca. Explore agora!
13 ferramentas
xix.ai

2026 Últimas Melhores Ferramentas de Detecção de Anomalias por IA Mais Bem Avaliadas para Monitoramento de KPIs em Equipes de SaaS e E-commerce! A XIX.AI compilou uma coleção poderosa e transformadora, baseada em testes rigorosos do mundo real e classificações atualizadas semanalmente. Você encontrará insights detalhados sobre comparações entre versões gratuitas e pagas para ajudá-lo a identificar a solução que deve ser testada, aumentando a produtividade e desbloqueando sua vantagem com IA. Explore agora!
10 ferramentas
xix.ai

Os melhores e mais bem avaliados geradores de esboços com IA de 2026 para artigos longos de SEO, cuidadosamente selecionados pela XIX.AI. Essas ferramentas poderosas oferecem um auxílio revolucionário na criação rápida de conteúdo de alta qualidade, aumentando significativamente a eficiência na redação. Confira uma comparação entre versões gratuitas e pagas, além de testes práticos e classificações detalhadas, para ajudá-lo a encontrar a opção imperdível que melhor atenda às suas necessidades. Explore agora para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai

As melhores e mais recentes ferramentas de IA para lição de casa e preparação para provas em 2026! A XIX.AI seleciona uma lista das ferramentas mais bem avaliadas, poderosas e revolucionárias que ajudam os alunos a aumentar a produtividade, agilizar a realização das lições de casa e se sair muito bem nas provas por meio de testes práticos. Veja uma comparação entre versões gratuitas e pagas, classificações detalhadas e opções imperdíveis para aproveitar ao máximo as vantagens da IA. Explore agora!
10 ferramentas
xix.ai

2026 Últimas Melhores Ferramentas de Demonstração Vocal com IA para Compositores, Criadores de Ganchos e Equipes de Conteúdo Multilíngue! A XIX.AI compilou uma lista de ferramentas altamente avaliadas e poderosas, que mudam o jogo e passaram por rigorosos testes no mundo real. Você encontrará dados detalhados de comparação entre versões gratuitas e pagas, classificações abrangentes e opções imperdíveis para ajudá-lo a aumentar a eficiência da escrita e desbloquear seu potencial criativo. Explore agora para descobrir a ferramenta perfeita para todas as suas necessidades de conteúdo!
9 ferramentas
xix.ai

As melhores e mais bem avaliadas ferramentas de pesquisa competitiva com IA de 2026 para pequenas empresas! A XIX.AI selecionou uma coleção extremamente poderosa e revolucionária, atualizada semanalmente com testes rigorosos no mundo real e classificações detalhadas. Você encontrará uma comparação abrangente entre versões gratuitas e pagas para ajudá-lo a identificar as ferramentas imperdíveis que aumentam sua produtividade e lhe proporcionam uma vantagem competitiva. Explore agora para descobrir a ferramenta perfeita para você!
9 ferramentas
xix.ai

It's wild that just one fake webpage can fool AI shopping bots, does this mean we need stricter web content verification soon? 😅












