


 Hogar
OpenAI lanza la CLI de seguridad de código abierto Codex para descubrir vulnerabilidades en CI
El 29 de julio, OpenAI presentó una herramienta especializada de análisis de seguridad para repositorios de código. Denominada Codex Security CLI, esta utilidad de línea de comandos de código abierto está diseñada para ayudar a los desarrolladores a analizar bases de código, detectar y verificar vulnerabilidades de seguridad e integrar estas comprobaciones de manera fluida en los flujos de integración continua y entrega continua (CI/CD).
Cabe destacar que la herramienta fue identificada antes de su lanzamiento oficial. OpenAI la describe como una versión en etapa temprana, con planes para mejorar sus capacidades basándose en los comentarios de los usuarios. Con una interfaz de línea de comandos y un SDK de TypeScript, la herramienta permite a los desarrolladores analizar repositorios directamente desde el terminal, revisar las modificaciones del código, supervisar los problemas de seguridad a lo largo de los ciclos de ejecución y confirmar si las vulnerabilidades han sido resueltas.
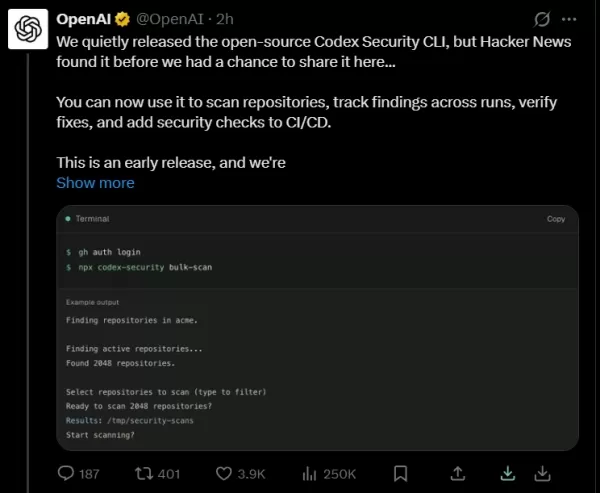
Cuando se integra en los flujos de trabajo de CI/CD, los proyectos de software en desarrollo activo pueden ejecutar automáticamente comprobaciones de seguridad con cada compilación, mitigando los riesgos potenciales antes de que se fusionen los códigos. La configuración es sencilla: los desarrolladores pueden instalar el paquete @openai/codex-security mediante npm, utilizar el comando npx para acceder a la documentación de ayuda, iniciar sesión y analizar el directorio actual paso a paso para revelar el estado de seguridad del repositorio.
Antes de la ejecución, el sistema requiere Node.js 22 o superior, Python 3.10 o superior y los permisos de acceso adecuados para Codex Security. En entornos de CI, no es necesario iniciar sesión manualmente; simplemente configurar la variable de entorno OPENAI_API_KEY permite la autenticación automática. La herramienta admite tanto el inicio de sesión con la cuenta de ChatGPT como la autenticación mediante clave API, con parámetros que especifican el método preferido. Para proyectos de TypeScript, el SDK oficial proporciona una interfaz para obtener la ruta del informe después del análisis.
El registro de cada análisis se almacena en el directorio de trabajo de Codex Security. Si la ruta predeterminada no es escribible, los desarrolladores pueden utilizar la variable CODEX_SECURITY_STATE_DIR para especificar un directorio alternativo. El código está disponible ahora en GitHub en openai/codex-security, accesible para cualquier persona que busque realizar una comprobación de la salud del código. Al trasladar las comprobaciones de seguridad de inspecciones manuales aleatorias a una única instrucción de línea de comandos, se está fortaleciendo de manera proactiva la línea de defensa más vulnerable en la cadena de suministro de software.
Artículo relacionado
 El auge de los centros de datos impulsa la innovación en la red eléctrica de EE. UU.
La rápida expansión de la inteligencia artificial ha provocado un aumento masivo en el consumo nacional de energía. Si bien los críticos argumentan que este aumento está sometiendo a presión la infraestructura eléctrica envejecida del país, persisten
Anthropic cierra un acuerdo de derechos de autor por 1.500 millones de dólares para compensar 500.000 obras
El lunes, un tribunal federal de Estados Unidos otorgó su aprobación definitiva a un acuerdo por valor de 1.500 millones de dólares en una demanda colectiva entre Anthropic y una coalición de autores y editores, según informó Reuters. El acuerdo pone
WeChat WeMM-Embedding Potencia la Búsqueda en Moments y los Videos Destacados con 1.000 Millones de Consultas Diarias
El 4 de septiembre, WeChat AI anunció el lanzamiento de código abierto de su modelo de incrustación multimodal general, WeMM-Embedding. Disponible en versiones de 2B, 4B y 9B, el modelo admite texto, imágenes, vídeos, documentos visuales y cualquier
Recomendaciones de temas especiales relacionados
Diseño y Arte
 Las mejores herramientas de ilustración con IA: crea escenas editoriales y portadas más rápido
Las mejores herramientas de ilustración con IA de 2026: nuestra lista seleccionada incluye las mejores herramientas, diseñadas con gran potencia, para crear rápidamente impresionantes escenas editoriales y llamativas portadas. Cada opción ha sido sometida a rigurosas pruebas en condiciones reales y ofrece una comparación entre las versiones gratuitas y de pago para ayudarte a encontrar la que mejor se adapte a tu flujo de trabajo. Prueba hoy mismo estas soluciones imprescindibles para sacar el máximo partido a la IA y potenciar tu productividad creativa. Descúbrelas ahora en XIX.AI.
 10 herramientas
 xix.ai
Educación y aprendizaje
Los mejores profesores particulares de IA para la preparación de exámenes: practica matemáticas, ciencias e inglés
¡Ya están aquí, en XIX.AI, los mejores tutores de IA para la preparación de exámenes de 2026, con las mejores valoraciones! Nuestra lista seleccionada incluye potentes herramientas revolucionarias que ofrecen comparativas entre versiones gratuitas y de pago, pruebas reales y clasificaciones actualizadas semanalmente. Te ayudan a mejorar tu eficiencia a la hora de escribir, a simplificar el aprendizaje de temas complejos y a desarrollar todo tu potencial académico. ¡Explora ahora mismo para descubrir tu herramienta perfecta de preparación de exámenes y empieza a crear hoy mismo para sacar partido a tu ventaja con la IA!
10 herramientas
xix.ai
Finanzas
Herramientas de planificación presupuestaria con IA para la gestión personal del dinero
2026 Últimas Mejores Herramientas de Planificación Presupuestaria con IA Mejor Valoradas para la Gestión Personal del Dinero están aquí en XIX.AI. Esta colección seleccionada presenta soluciones poderosas y transformadoras que te ayudan a realizar pruebas en el mundo real, comprender tus hábitos de gasto y crear planes personalizados para aumentar la productividad. Disfruta de una comparación entre versiones gratuitas y de pago junto con clasificaciones detalladas. Herramientas imprescindibles diseñadas para simplificar la gestión del dinero y desbloquear tu ventaja con IA. ¡Explóralas ahora!
11 herramientas
xix.ai
Salud y bienestar
Asistentes de seguimiento del sueño basados en IA: mejora tu recuperación con mejores hábitos a la hora de acostarte
Los mejores asistentes de seguimiento del sueño con IA de 2026, seleccionados para una recuperación óptima. Esta guía semanal totalmente actualizada incluye potentes herramientas que ofrecen pruebas en condiciones reales, comparativas entre opciones gratuitas y de pago, y clasificaciones detalladas para ayudarte a encontrar la solución imprescindible que mejora la calidad del sueño y fomenta mejores hábitos a la hora de acostarse. Descúbrelo ahora en XIX.AI y aprovecha todas las ventajas de la IA.
10 herramientas
xix.ai
Análisis de datos
Copilotos de IA y SQL para el análisis de productos e ingresos
¡Los mejores copilotos de IA para SQL mejor valorados de 2026 para el análisis de productos e ingresos! XIX.AI ha seleccionado una potente colección de herramientas revolucionarias que no te puedes perder y que se someten a pruebas en el mundo real a través de clasificaciones que se actualizan semanalmente. Estas herramientas ayudan a los usuarios a aumentar significativamente su productividad al acelerar el análisis de datos, simplificar consultas complejas y generar información precisa para tomar decisiones empresariales más inteligentes. ¡Explora ahora mismo y descubre la herramienta perfecta para sacar el máximo partido a tu ventaja en IA!
14 herramientas
xix.ai
Educación y aprendizaje
Las mejores herramientas de IA para los deberes que realmente enseñan: aprende conceptos, no solo respuestas
2026: los mejores y más valorados asistentes de deberes con IA que enseñan conceptos básicos, no solo respuestas. Potentes herramientas para estudiantes. Una selección imprescindible que debes probar. Actualización semanal. Comparativa entre opciones gratuitas y de pago. Pruebas en el mundo real. Clasificaciones precisas para ayudarte a desarrollar todo tu potencial de aprendizaje. Explora ahora y descubre la herramienta perfecta para estudiar de forma más inteligente.
10 herramientas
xix.ai

 comentario (0)
0/500
El 29 de julio, OpenAI presentó una herramienta especializada de análisis de seguridad para repositorios de código. Denominada Codex Security CLI, esta utilidad de línea de comandos de código abierto está diseñada para ayudar a los desarrolladores a analizar bases de código, detectar y verificar vulnerabilidades de seguridad e integrar estas comprobaciones de manera fluida en los flujos de integración continua y entrega continua (CI/CD).
Cabe destacar que la herramienta fue identificada antes de su lanzamiento oficial. OpenAI la describe como una versión en etapa temprana, con planes para mejorar sus capacidades basándose en los comentarios de los usuarios. Con una interfaz de línea de comandos y un SDK de TypeScript, la herramienta permite a los desarrolladores analizar repositorios directamente desde el terminal, revisar las modificaciones del código, supervisar los problemas de seguridad a lo largo de los ciclos de ejecución y confirmar si las vulnerabilidades han sido resueltas.
Cuando se integra en los flujos de trabajo de CI/CD, los proyectos de software en desarrollo activo pueden ejecutar automáticamente comprobaciones de seguridad con cada compilación, mitigando los riesgos potenciales antes de que se fusionen los códigos. La configuración es sencilla: los desarrolladores pueden instalar el paquete @openai/codex-security mediante npm, utilizar el comando npx para acceder a la documentación de ayuda, iniciar sesión y analizar el directorio actual paso a paso para revelar el estado de seguridad del repositorio.
Antes de la ejecución, el sistema requiere Node.js 22 o superior, Python 3.10 o superior y los permisos de acceso adecuados para Codex Security. En entornos de CI, no es necesario iniciar sesión manualmente; simplemente configurar la variable de entorno OPENAI_API_KEY permite la autenticación automática. La herramienta admite tanto el inicio de sesión con la cuenta de ChatGPT como la autenticación mediante clave API, con parámetros que especifican el método preferido. Para proyectos de TypeScript, el SDK oficial proporciona una interfaz para obtener la ruta del informe después del análisis.
El registro de cada análisis se almacena en el directorio de trabajo de Codex Security. Si la ruta predeterminada no es escribible, los desarrolladores pueden utilizar la variable CODEX_SECURITY_STATE_DIR para especificar un directorio alternativo. El código está disponible ahora en GitHub en openai/codex-security, accesible para cualquier persona que busque realizar una comprobación de la salud del código. Al trasladar las comprobaciones de seguridad de inspecciones manuales aleatorias a una única instrucción de línea de comandos, se está fortaleciendo de manera proactiva la línea de defensa más vulnerable en la cadena de suministro de software.








 El auge de los centros de datos impulsa la innovación en la red eléctrica de EE. UU.
La rápida expansión de la inteligencia artificial ha provocado un aumento masivo en el consumo nacional de energía. Si bien los críticos argumentan que este aumento está sometiendo a presión la infraestructura eléctrica envejecida del país, persisten
 Anthropic cierra un acuerdo de derechos de autor por 1.500 millones de dólares para compensar 500.000 obras
El lunes, un tribunal federal de Estados Unidos otorgó su aprobación definitiva a un acuerdo por valor de 1.500 millones de dólares en una demanda colectiva entre Anthropic y una coalición de autores y editores, según informó Reuters. El acuerdo pone
 WeChat WeMM-Embedding Potencia la Búsqueda en Moments y los Videos Destacados con 1.000 Millones de Consultas Diarias
El 4 de septiembre, WeChat AI anunció el lanzamiento de código abierto de su modelo de incrustación multimodal general, WeMM-Embedding. Disponible en versiones de 2B, 4B y 9B, el modelo admite texto, imágenes, vídeos, documentos visuales y cualquier

Las mejores herramientas de ilustración con IA de 2026: nuestra lista seleccionada incluye las mejores herramientas, diseñadas con gran potencia, para crear rápidamente impresionantes escenas editoriales y llamativas portadas. Cada opción ha sido sometida a rigurosas pruebas en condiciones reales y ofrece una comparación entre las versiones gratuitas y de pago para ayudarte a encontrar la que mejor se adapte a tu flujo de trabajo. Prueba hoy mismo estas soluciones imprescindibles para sacar el máximo partido a la IA y potenciar tu productividad creativa. Descúbrelas ahora en XIX.AI.
10 herramientas
xix.ai

¡Ya están aquí, en XIX.AI, los mejores tutores de IA para la preparación de exámenes de 2026, con las mejores valoraciones! Nuestra lista seleccionada incluye potentes herramientas revolucionarias que ofrecen comparativas entre versiones gratuitas y de pago, pruebas reales y clasificaciones actualizadas semanalmente. Te ayudan a mejorar tu eficiencia a la hora de escribir, a simplificar el aprendizaje de temas complejos y a desarrollar todo tu potencial académico. ¡Explora ahora mismo para descubrir tu herramienta perfecta de preparación de exámenes y empieza a crear hoy mismo para sacar partido a tu ventaja con la IA!
10 herramientas
xix.ai

2026 Últimas Mejores Herramientas de Planificación Presupuestaria con IA Mejor Valoradas para la Gestión Personal del Dinero están aquí en XIX.AI. Esta colección seleccionada presenta soluciones poderosas y transformadoras que te ayudan a realizar pruebas en el mundo real, comprender tus hábitos de gasto y crear planes personalizados para aumentar la productividad. Disfruta de una comparación entre versiones gratuitas y de pago junto con clasificaciones detalladas. Herramientas imprescindibles diseñadas para simplificar la gestión del dinero y desbloquear tu ventaja con IA. ¡Explóralas ahora!
11 herramientas
xix.ai

Los mejores asistentes de seguimiento del sueño con IA de 2026, seleccionados para una recuperación óptima. Esta guía semanal totalmente actualizada incluye potentes herramientas que ofrecen pruebas en condiciones reales, comparativas entre opciones gratuitas y de pago, y clasificaciones detalladas para ayudarte a encontrar la solución imprescindible que mejora la calidad del sueño y fomenta mejores hábitos a la hora de acostarse. Descúbrelo ahora en XIX.AI y aprovecha todas las ventajas de la IA.
10 herramientas
xix.ai

¡Los mejores copilotos de IA para SQL mejor valorados de 2026 para el análisis de productos e ingresos! XIX.AI ha seleccionado una potente colección de herramientas revolucionarias que no te puedes perder y que se someten a pruebas en el mundo real a través de clasificaciones que se actualizan semanalmente. Estas herramientas ayudan a los usuarios a aumentar significativamente su productividad al acelerar el análisis de datos, simplificar consultas complejas y generar información precisa para tomar decisiones empresariales más inteligentes. ¡Explora ahora mismo y descubre la herramienta perfecta para sacar el máximo partido a tu ventaja en IA!
14 herramientas
xix.ai

2026: los mejores y más valorados asistentes de deberes con IA que enseñan conceptos básicos, no solo respuestas. Potentes herramientas para estudiantes. Una selección imprescindible que debes probar. Actualización semanal. Comparativa entre opciones gratuitas y de pago. Pruebas en el mundo real. Clasificaciones precisas para ayudarte a desarrollar todo tu potencial de aprendizaje. Explora ahora y descubre la herramienta perfecta para estudiar de forma más inteligente.
10 herramientas
xix.ai












