


 Дом
OpenAI запускает открытый CLI для безопасности Codex, чтобы выявлять уязвимости в CI
29 июля OpenAI представила специализированный инструмент для сканирования безопасности репозиториев кода. Под названием Codex Security CLI, эта утилита командной строки с открытым исходным кодом предназначена для помощи разработчикам в сканировании кодовой базы, обнаружении и проверке уязвимостей безопасности, а также бесшовной интеграции этих проверок в конвейеры непрерывной интеграции и непрерывной доставки (CI/CD).
Примечательно, что инструмент был выявлен до его официального запуска. OpenAI описывает его как выпуск на ранней стадии, с планами по улучшению его возможностей на основе обратной связи от пользователей. Имея интерфейс командной строки и SDK на TypeScript, инструмент позволяет разработчикам сканировать репозитории непосредственно из терминала, просматривать изменения в коде, отслеживать проблемы безопасности на протяжении циклов выполнения и подтверждать, были ли устранены уязвимости.
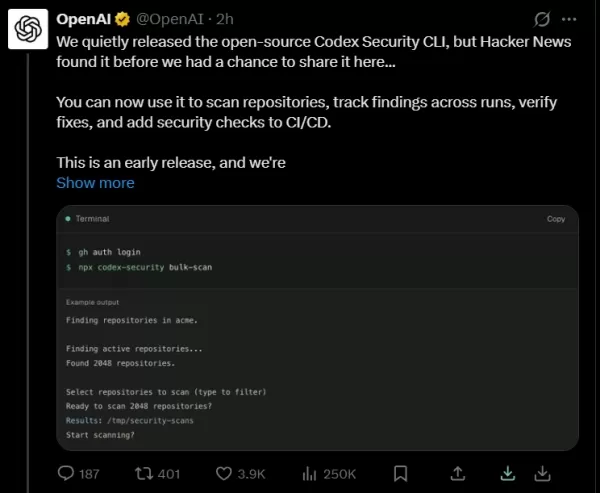
При интеграции в рабочие процессы CI/CD активно разрабатываемые программные проекты могут автоматически выполнять проверки безопасности при каждой сборке, смягчая потенциальные риски до слияния кода. Настройка проста: разработчики могут установить пакет @openai/codex-security через npm, использовать команду npx для доступа к документации по помощи, войти в систему и пошагово сканировать текущий каталог, чтобы выявить статус безопасности репозитория.
Перед выполнением система требует Node.js версии 22 или выше, Python версии 3.10 или выше и соответствующие права доступа для Codex Security. В средах CI ручная авторизация не требуется; достаточно установить переменную среды OPENAI_API_KEY для включения автоматической аутентификации. Инструмент поддерживает как вход через аккаунт ChatGPT, так и аутентификацию по API-ключу, при этом параметры указывают предпочтительный метод. Для проектов на TypeScript официальный SDK предоставляет интерфейс для получения пути к отчету после сканирования.
Трассировка каждого сканирования сохраняется в рабочем каталоге Codex Security. Если путь по умолчанию недоступен для записи, разработчики могут использовать переменную CODEX_SECURITY_STATE_DIR для указания альтернативного каталога. Код теперь доступен на GitHub по адресу openai/codex-security, и любой желающий может выполнить проверку состояния кода. Перемещая проверки безопасности с ручных выборочных проверок на единую команду командной строки, наиболее уязвимый рубеж защиты в цепочке поставок программного обеспечения активно укрепляется.
Связанная статья
 Бум центров обработки данных стимулирует инновации в энергосистеме США
Быстрое развитие искусственного интеллекта привело к резкому росту национального потребления энергии. Хотя критики утверждают, что этот скачок создает нагрузку на стареющую электрическую инфраструктуру страны, сохраняются опасения, что краткосрочные
Anthropic заключила соглашение о правах на сумму 1,5 млрд долларов для компенсации 500 000 произведений
В понедельник федеральный суд США вынес окончательное решение об утверждении мирового соглашения на сумму 1,5 миллиарда долларов между компанией Anthropic и коалицией авторов и издателей, о чем сообщает Reuters. Данное соглашение разрешает текущие су
WeChat WeMM-Embedding усиливает поиск в Moments и выделяет лучшие видео, обрабатывая 1 миллиард запросов ежедневно
4 сентября WeChat AI объявил об открытии исходного кода своей общей мультимодальной модели встраивания WeMM-Embedding. Модель доступна в версиях 2B, 4B и 9B и поддерживает работу с текстом, изображениями, видео, визуальными документами, а также любым
Рекомендации по связанным специальным темам
Дизайн и искусство
 Лучшие инструменты для создания иллюстраций с помощью ИИ: быстрее создавайте редакционные сцены и обложки
2026: Новейшие и самые популярные инструменты для создания иллюстраций с помощью ИИ: в нашем тщательно подобранном списке представлены лучшие инструменты с мощными функциональными возможностями, позволяющие быстро создавать потрясающие редакционные сцены и привлекательные обложки. Каждый вариант прошел тщательные практические испытания; мы предлагаем сравнение бесплатных и платных версий, чтобы помочь вам найти идеальный вариант для вашего рабочего процесса. Попробуйте эти незаменимые решения уже сегодня, чтобы раскрыть потенциал искусственного интеллекта и повысить свою творческую продуктивность. Узнайте больше на сайте XIX.AI.
 10 инструментов
 xix.ai
Образование и обучение
Лучшие репетиторы по искусственному интеллекту для подготовки к экзаменам: практикуйтесь по математике, естественным наукам и английскому языку
2026 года: лучшие и самые популярные ИИ-репетиторы для подготовки к экзаменам представлены на XIX.AI! В нашем тщательно подобранном списке представлены мощные инструменты, которые кардинально изменят ваш подход к обучению: здесь вы найдете сравнение бесплатных и платных версий, тесты на практике и еженедельно обновляемые рейтинги. Они помогут повысить эффективность вашего письма, упростить изучение сложных тем и раскрыть ваш академический потенциал. Ознакомьтесь с ними прямо сейчас, чтобы найти идеальный инструмент для подготовки к экзаменам, и начните творить уже сегодня, чтобы раскрыть свои преимущества благодаря ИИ!
10 инструментов
xix.ai
Финансы
Инструменты планирования бюджета на основе ИИ для управления личными финансами
В 2026 году на XIX.AI представлены новейшие, лучшие и наиболее рейтинговые инструменты ИИ для бюджетного планирования по личным финансам! Эта тщательно отобранная коллекция включает мощные, революционные решения, которые помогают проводить реальные тесты, понимать привычки расходов и создавать персонализированные планы для повышения продуктивности. Наслаждайтесь бесплатным сравнением с платными версиями вместе с подробными рейтингами. Инструменты, которые обязательно стоит попробовать, разработаны для упрощения управления деньгами и раскрытия вашего преимущества ИИ. Исследуйте сейчас!
11 инструментов
xix.ai
Здоровье и благополучие
Помощники для отслеживания сна с ИИ: улучшите восстановление за счёт более правильных привычек перед сном
2026 год: лучшие и наиболее высоко оценённые помощники для отслеживания сна на основе ИИ, отобранные для максимального восстановления организма. В этом полностью обновлённом еженедельном руководстве представлены мощные инструменты с результатами реальных тестов, сравнением бесплатных и платных версий, а также подробными рейтингами, которые помогут вам найти оптимальное решение для улучшения качества сна и формирования лучших привычек перед сном. Ознакомьтесь с ним прямо сейчас на сайте XIX.AI, чтобы раскрыть потенциал ИИ в вашей жизни.
10 инструментов
xix.ai
Анализ данных
AI-копилоты SQL для аналитики продуктов и выручки
2026: лучшие и самые популярные ИИ-помощники для работы с SQL в сфере аналитики продуктов и доходов! XIX.AI подготовила мощную, революционную подборку инструментов, которые обязательно стоит попробовать. Они проходят проверку в реальных условиях и включаются в еженедельно обновляемый рейтинг. Эти инструменты помогают пользователям значительно повысить продуктивность за счет ускорения анализа данных, оптимизации сложных запросов и получения точных аналитических выводов, которые позволяют принимать более обоснованные бизнес-решения. Ознакомьтесь с ними прямо сейчас, чтобы найти идеальный инструмент, который поможет вам раскрыть весь потенциал искусственного интеллекта!
14 инструментов
xix.ai
Образование и обучение
Лучшие помощники по домашним заданиям с ИИ, которые учат: изучайте концепции, а не просто ответы
2026: лучшие и самые популярные помощники по домашним заданиям с ИИ, которые обучают основным концепциям, а не просто дают готовые ответы. Мощные инструменты для студентов. Обязательный к пробованию тщательно отобранный список. Еженедельное обновление. Сравнение бесплатных и платных версий. Тестирование в реальных условиях. Точные рейтинги, которые помогут вам раскрыть весь свой учебный потенциал. Исследуйте сейчас, чтобы найти идеальный инструмент для более эффективного обучения.
10 инструментов
xix.ai

 Комментарии (0)
29 июля OpenAI представила специализированный инструмент для сканирования безопасности репозиториев кода. Под названием Codex Security CLI, эта утилита командной строки с открытым исходным кодом предназначена для помощи разработчикам в сканировании кодовой базы, обнаружении и проверке уязвимостей безопасности, а также бесшовной интеграции этих проверок в конвейеры непрерывной интеграции и непрерывной доставки (CI/CD).
Примечательно, что инструмент был выявлен до его официального запуска. OpenAI описывает его как выпуск на ранней стадии, с планами по улучшению его возможностей на основе обратной связи от пользователей. Имея интерфейс командной строки и SDK на TypeScript, инструмент позволяет разработчикам сканировать репозитории непосредственно из терминала, просматривать изменения в коде, отслеживать проблемы безопасности на протяжении циклов выполнения и подтверждать, были ли устранены уязвимости.
При интеграции в рабочие процессы CI/CD активно разрабатываемые программные проекты могут автоматически выполнять проверки безопасности при каждой сборке, смягчая потенциальные риски до слияния кода. Настройка проста: разработчики могут установить пакет @openai/codex-security через npm, использовать команду npx для доступа к документации по помощи, войти в систему и пошагово сканировать текущий каталог, чтобы выявить статус безопасности репозитория.
Перед выполнением система требует Node.js версии 22 или выше, Python версии 3.10 или выше и соответствующие права доступа для Codex Security. В средах CI ручная авторизация не требуется; достаточно установить переменную среды OPENAI_API_KEY для включения автоматической аутентификации. Инструмент поддерживает как вход через аккаунт ChatGPT, так и аутентификацию по API-ключу, при этом параметры указывают предпочтительный метод. Для проектов на TypeScript официальный SDK предоставляет интерфейс для получения пути к отчету после сканирования.
Трассировка каждого сканирования сохраняется в рабочем каталоге Codex Security. Если путь по умолчанию недоступен для записи, разработчики могут использовать переменную CODEX_SECURITY_STATE_DIR для указания альтернативного каталога. Код теперь доступен на GitHub по адресу openai/codex-security, и любой желающий может выполнить проверку состояния кода. Перемещая проверки безопасности с ручных выборочных проверок на единую команду командной строки, наиболее уязвимый рубеж защиты в цепочке поставок программного обеспечения активно укрепляется.








 Бум центров обработки данных стимулирует инновации в энергосистеме США
Быстрое развитие искусственного интеллекта привело к резкому росту национального потребления энергии. Хотя критики утверждают, что этот скачок создает нагрузку на стареющую электрическую инфраструктуру страны, сохраняются опасения, что краткосрочные
 Anthropic заключила соглашение о правах на сумму 1,5 млрд долларов для компенсации 500 000 произведений
В понедельник федеральный суд США вынес окончательное решение об утверждении мирового соглашения на сумму 1,5 миллиарда долларов между компанией Anthropic и коалицией авторов и издателей, о чем сообщает Reuters. Данное соглашение разрешает текущие су
 WeChat WeMM-Embedding усиливает поиск в Moments и выделяет лучшие видео, обрабатывая 1 миллиард запросов ежедневно
4 сентября WeChat AI объявил об открытии исходного кода своей общей мультимодальной модели встраивания WeMM-Embedding. Модель доступна в версиях 2B, 4B и 9B и поддерживает работу с текстом, изображениями, видео, визуальными документами, а также любым

2026: Новейшие и самые популярные инструменты для создания иллюстраций с помощью ИИ: в нашем тщательно подобранном списке представлены лучшие инструменты с мощными функциональными возможностями, позволяющие быстро создавать потрясающие редакционные сцены и привлекательные обложки. Каждый вариант прошел тщательные практические испытания; мы предлагаем сравнение бесплатных и платных версий, чтобы помочь вам найти идеальный вариант для вашего рабочего процесса. Попробуйте эти незаменимые решения уже сегодня, чтобы раскрыть потенциал искусственного интеллекта и повысить свою творческую продуктивность. Узнайте больше на сайте XIX.AI.
10 инструментов
xix.ai

2026 года: лучшие и самые популярные ИИ-репетиторы для подготовки к экзаменам представлены на XIX.AI! В нашем тщательно подобранном списке представлены мощные инструменты, которые кардинально изменят ваш подход к обучению: здесь вы найдете сравнение бесплатных и платных версий, тесты на практике и еженедельно обновляемые рейтинги. Они помогут повысить эффективность вашего письма, упростить изучение сложных тем и раскрыть ваш академический потенциал. Ознакомьтесь с ними прямо сейчас, чтобы найти идеальный инструмент для подготовки к экзаменам, и начните творить уже сегодня, чтобы раскрыть свои преимущества благодаря ИИ!
10 инструментов
xix.ai

В 2026 году на XIX.AI представлены новейшие, лучшие и наиболее рейтинговые инструменты ИИ для бюджетного планирования по личным финансам! Эта тщательно отобранная коллекция включает мощные, революционные решения, которые помогают проводить реальные тесты, понимать привычки расходов и создавать персонализированные планы для повышения продуктивности. Наслаждайтесь бесплатным сравнением с платными версиями вместе с подробными рейтингами. Инструменты, которые обязательно стоит попробовать, разработаны для упрощения управления деньгами и раскрытия вашего преимущества ИИ. Исследуйте сейчас!
11 инструментов
xix.ai

2026 год: лучшие и наиболее высоко оценённые помощники для отслеживания сна на основе ИИ, отобранные для максимального восстановления организма. В этом полностью обновлённом еженедельном руководстве представлены мощные инструменты с результатами реальных тестов, сравнением бесплатных и платных версий, а также подробными рейтингами, которые помогут вам найти оптимальное решение для улучшения качества сна и формирования лучших привычек перед сном. Ознакомьтесь с ним прямо сейчас на сайте XIX.AI, чтобы раскрыть потенциал ИИ в вашей жизни.
10 инструментов
xix.ai

2026: лучшие и самые популярные ИИ-помощники для работы с SQL в сфере аналитики продуктов и доходов! XIX.AI подготовила мощную, революционную подборку инструментов, которые обязательно стоит попробовать. Они проходят проверку в реальных условиях и включаются в еженедельно обновляемый рейтинг. Эти инструменты помогают пользователям значительно повысить продуктивность за счет ускорения анализа данных, оптимизации сложных запросов и получения точных аналитических выводов, которые позволяют принимать более обоснованные бизнес-решения. Ознакомьтесь с ними прямо сейчас, чтобы найти идеальный инструмент, который поможет вам раскрыть весь потенциал искусственного интеллекта!
14 инструментов
xix.ai

2026: лучшие и самые популярные помощники по домашним заданиям с ИИ, которые обучают основным концепциям, а не просто дают готовые ответы. Мощные инструменты для студентов. Обязательный к пробованию тщательно отобранный список. Еженедельное обновление. Сравнение бесплатных и платных версий. Тестирование в реальных условиях. Точные рейтинги, которые помогут вам раскрыть весь свой учебный потенциал. Исследуйте сейчас, чтобы найти идеальный инструмент для более эффективного обучения.
10 инструментов
xix.ai












