


 Lar
Meta e Cisco integram modelos de IA de código aberto em operações de segurança de última geração
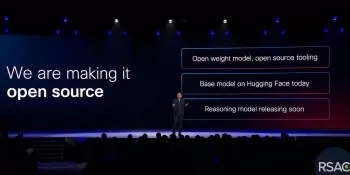
À medida que os ataques cibernéticos se aceleram na velocidade das máquinas, os modelos de linguagem ampla (LLMs) de código aberto estão surgindo rapidamente como infraestrutura central. Eles capacitam as startups e os líderes de segurança cibernética estabelecidos a criar e implementar defesas flexíveis e econômicas contra ameaças que superam os tempos de resposta humana.
Os benefícios inerentes dos LLMs de código aberto - implementação mais rápida, maior adaptabilidade e custos mais baixos - estabelecem uma base segura e dimensionável para o fornecimento de infraestrutura. Na conferência RSAC 2025, realizada na semana passada, a Cisco, a Meta e o ProjectDiscovery revelaram novos LLMs de código aberto e uma inovação de superfície de ataque impulsionada pela comunidade, moldando coletivamente o futuro da segurança cibernética de código aberto.
Um tema central da RSAC deste ano é a evolução dos LLMs de código aberto para aprimorar e fortalecer a infraestrutura em grande escala.
A IA de código aberto está se aproximando do avanço que os líderes de segurança cibernética há muito defendem: permitir que diversos provedores de segurança se unam contra ameaças cada vez mais sofisticadas. Com os anúncios do RSAC, a visão da criação colaborativa em torno de uma infraestrutura e de um LLM de código aberto unificado está agora mais próxima da realidade.
Como afirmou o diretor de produtos da Cisco, Jeetu Patel, em sua apresentação, "Nosso verdadeiro adversário não é a concorrência - é o adversário. Precisamos garantir que o ecossistema tenha as ferramentas e a unidade para combater coletivamente essas ameaças".
Patel destacou a urgência por trás dessa missão complexa: "A IA está remodelando tudo, e a segurança cibernética está no epicentro. Estamos enfrentando ameaças que operam em escala de máquina, não em escala humana."
O LLM Foundation-sec-8B da Cisco define uma nova era de IA de código aberto
O recém-formado grupo Foundation AI da Cisco - resultante da aquisição da Robust Intelligence - é especializado no fornecimento de infraestrutura de IA específica de domínio para segurança cibernética, um dos campos mais exigentes. Criado com base na arquitetura Llama 3.1 da Meta, esse LLM de 8 bilhões de parâmetros e peso aberto não é uma IA de uso geral reaproveitada. Ele foi criado para um propósito específico e rigorosamente treinado em um conjunto de dados de segurança cibernética com curadoria interna da equipe Foundation AI da Cisco.
Yaron Singer, vice-presidente de IA e segurança da Foundation, escreve: "Por natureza, os desafios nesse domínio estão entre os mais difíceis da IA. Para tornar a tecnologia amplamente acessível, decidimos que a maior parte do trabalho da Foundation AI deveria ser aberta. A inovação aberta cria benefícios compostos para o setor, especialmente em segurança cibernética."
Ao se ancorar no código aberto, a Cisco projetou uma estrutura prática para que os provedores de segurança cibernética - muitas vezes concorrentes com ofertas semelhantes - colaborem na criação de defesas mais fortes e unificadas.
Singer observa: "Quer você esteja incorporando-o às ferramentas existentes ou criando novos fluxos de trabalho, o foundation-sec-8b se adapta aos requisitos específicos da sua organização". De acordo com o blog de lançamento da Cisco, as equipes de segurança podem implementar o foundation-sec-8b em todo o ciclo de vida da segurança. Os casos de uso sugeridos incluem aceleração de SOC, defesa proativa contra ameaças, suporte de engenharia, revisão de código assistida por IA, validação de configuração e integração personalizada.
Os pesos de modelo e o tokenizador do Foundation-sec-8B estão disponíveis sob a licença Apache 2.0 no Hugging Face, oferecendo às empresas liberdade de personalização e implantação sem dependência de fornecedores, preservando a conformidade e a privacidade. A Cisco também planeja abrir o código-fonte do pipeline de treinamento para estimular a inovação orientada pela comunidade.
A segurança cibernética está no DNA do LLM
A Cisco desenvolveu um modelo específico de segurança cibernética otimizado para SOC, DevSecOps e equipes de segurança corporativa. A readaptação de um modelo genérico de IA não seria suficiente, por isso a equipe da Foundation AI o treinou usando um conjunto de dados de segurança cibernética amplo e de alta qualidade.
Essa abordagem orientada por precisão garante que o modelo compreenda de forma abrangente as ameaças cibernéticas, as vulnerabilidades e as estratégias de defesa do mundo real.
Os principais conjuntos de dados de treinamento incluem:
- Bancos de dados de vulnerabilidade: CVEs (Common Vulnerabilities and Exposures) e CWEs (Common Weakness Enumerations) detalhados para identificar ameaças e pontos fracos conhecidos.
- Mapeamentos de comportamento de ameaças: Informações estruturadas de estruturas de segurança comprovadas, como MITRE ATT&CK, detalhando as técnicas e os comportamentos dos invasores.
- Relatórios de inteligência sobre ameaças: Análise abrangente de incidentes globais de segurança cibernética e ameaças emergentes.
- Playbooks da equipe vermelha: Táticas adversárias e estratégias de penetração do mundo real.
- Resumos de incidentes do mundo real: Análises documentadas de violações de segurança cibernética, incidentes e caminhos de resolução.
- Diretrizes de conformidade e segurança: Práticas recomendadas dos principais órgãos de padronização, incluindo estruturas do NIST e princípios de codificação segura do OWASP.
Esse treinamento personalizado equipa o Foundation-sec-8B para lidar com tarefas complexas de segurança cibernética com precisão superior, contexto mais profundo e tempos de resposta mais rápidos em comparação com modelos de uso geral.
Benchmarking do Foundation-sec-8B LLM
Os benchmarks técnicos da Cisco indicam que o Foundation-sec-8B oferece desempenho de segurança cibernética que rivaliza com modelos muito maiores:
Benchmark Foundation-sec-8B Llama-3.1-8B Llama-3.1-70B CTI-MCQA 67.39 64.14 68.23 CTI-RCM 75.26 66.43 72.66
Ao projetar um modelo de base específico para a segurança cibernética, a Cisco ajuda as equipes de SOC a obter maior eficiência com análises avançadas de ameaças, tudo isso sem incorrer em custos de infraestrutura elevados.
Conforme detalhado em seu blog, "Foundation AI: Robust Intelligence for Cybersecurity", a estratégia da Cisco aborda obstáculos comuns à adoção de IA, incluindo alinhamento de domínio limitado de modelos gerais, conjuntos de dados insuficientes e integração de sistemas legados. O Foundation-sec-8B foi projetado para superar essas barreiras, sendo executado com eficiência em um hardware mínimo - geralmente apenas uma ou duas GPUs Nvidia A100.
Meta expande a segurança de IA de código aberto com o pacote AI Defenders
Na RSAC 2025, a Meta reforçou seu compromisso com o código aberto, expandindo seu AI Defenders Suite para proteger a infraestrutura de IA generativa. O kit de ferramentas de código aberto atualizado inclui o Llama Guard 4, um classificador multimodal que identifica violações de políticas em textos e imagens, melhorando o monitoramento de conformidade em fluxos de trabalho de IA.
A Meta também apresentou o LlamaFirewall, uma estrutura de segurança de código aberto em tempo real com recursos modulares. Esses recursos incluem o PromptGuard 2, que detecta injeções de prompt e tentativas de jailbreak; verificações de alinhamento de agentes para monitorar e proteger as decisões dos agentes de IA; e o CodeShield, que inspeciona o código gerado para encontrar e corrigir vulnerabilidades.
O Prompt Guard 2 agora oferece duas variantes de código aberto: um modelo de 86 milhões de parâmetros de alta precisão e uma versão mais simplificada de 22 milhões de parâmetros para ambientes com poucos recursos.
Além disso, a Meta lançou o CyberSec Eval 4, um conjunto de benchmarking de código aberto desenvolvido com a CrowdStrike. Ele inclui o CyberSOC Eval, que mede o desempenho da IA em cenários realistas de SOC, e o AutoPatchBench, que testa os sistemas de IA na identificação e correção autônomas de falhas de software.
A Meta também lançou o Llama Defenders Program, oferecendo acesso antecipado a ferramentas de segurança abertas baseadas em IA, como classificadores de documentos confidenciais e detecção de ameaças de áudio. O Private Processing, uma IA no dispositivo centrada na privacidade, também está sendo testado no WhatsApp.
Núcleos do ProjectDiscovery: Inovação em segurança de código aberto e orientada pela comunidade
No RSAC 2025, a ProjectDiscovery ganhou o prêmio "Most Innovative Startup" no Innovation Sandbox, destacando sua dedicação à segurança cibernética de código aberto. Sua principal ferramenta, o Nuclei, é um scanner de vulnerabilidade de código aberto personalizável que aproveita uma comunidade global para detectar rapidamente problemas em APIs, sites, instâncias de nuvem e redes.
A biblioteca de modelos baseada em YAML do Nuclei contém mais de 11.000 padrões de detecção - 3.000 dos quais mapeados para CVEs específicos - permitindo a identificação de ameaças em tempo real. Andy Cao, COO da ProjectDiscovery, observou: "Ganhar o 20º RSAC Innovation Sandbox anual mostra que os modelos de código aberto podem prosperar na segurança cibernética. É uma prova de nossa abordagem orientada pela comunidade para democratizar a segurança".
O progresso do ProjectDiscovery se alinha ao Hype Cycle 2024 da Gartner para software de código aberto, que identifica ferramentas de IA e segurança cibernética de código aberto na fase "Innovation Trigger". O Gartner aconselha as organizações a estabelecer escritórios de programas de código aberto (OSPOs), adotar estruturas SBOM e garantir a conformidade regulamentar por meio de uma governança sólida.
Insights práticos para líderes de segurança
O Foundation-sec-8B da Cisco, os aprimoramentos do AI Defenders Suite da Meta e o Nuclei do ProjectDiscovery ilustram coletivamente que a inovação em segurança cibernética floresce quando a abertura, a colaboração e o conhecimento especializado de domínio convergem entre as organizações. Esses e outros fornecedores estão abrindo caminho para que todos os provedores de segurança cibernética participem da criação de defesas mais eficazes e acessíveis.
Como Patel enfatizou em sua palestra, "Isso não é apenas teórico - é real. Com modelos de segurança criados para fins específicos e acessíveis a todos, obteremos melhores resultados de segurança por uma fração do custo, com o apoio de um raciocínio de última geração."
Artigo relacionado
 Base44 revela modelo de IA proprietário para fortalecer a defensabilidade na plataforma de programação por vibração
Base44, a plataforma de vibe coding adquirida pela Wix por US$ 80 milhões há apenas um ano — quando tinha apenas seis meses de existência e uma equipe de oito pessoas — começou a implantar seu modelo de IA proprietário para ajudar os usuários a criar
Multiverse Computing lança modelo gratuito de IA generativa compactada
Os grandes modelos de linguagem enfrentam um desafio significativo: seu tamanho imenso. A startup espanhola Multiverse Computing está enfrentando esse problema com a criação de modelos compactados, pr
Dados secretos de rastreamento expõem roubo de modelos de IA
Um novo método pode marcar invisivelmente modelos como o ChatGPT em segundos, sem necessidade de retreinamento, sem deixar rastros nas saídas padrão e resistindo a todas as tentativas práticas de remo
Recomendações de tópicos especiais relacionados
Análise de dados
 Melhores ferramentas de detecção de anomalias com IA para monitoramento de KPIs entre equipes de SaaS e comércio eletrônico
2026 Últimas Melhores Ferramentas de Detecção de Anomalias por IA Mais Bem Avaliadas para Monitoramento de KPIs em Equipes de SaaS e E-commerce! A XIX.AI compilou uma coleção poderosa e transformadora, baseada em testes rigorosos do mundo real e classificações atualizadas semanalmente. Você encontrará insights detalhados sobre comparações entre versões gratuitas e pagas para ajudá-lo a identificar a solução que deve ser testada, aumentando a produtividade e desbloqueando sua vantagem com IA. Explore agora!
 10 ferramentas
 xix.ai
escrita
Os melhores geradores de esboços com IA para artigos longos de SEO
Os melhores e mais bem avaliados geradores de esboços com IA de 2026 para artigos longos de SEO, cuidadosamente selecionados pela XIX.AI. Essas ferramentas poderosas oferecem um auxílio revolucionário na criação rápida de conteúdo de alta qualidade, aumentando significativamente a eficiência na redação. Confira uma comparação entre versões gratuitas e pagas, além de testes práticos e classificações detalhadas, para ajudá-lo a encontrar a opção imperdível que melhor atenda às suas necessidades. Explore agora para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai
Educação e Aprendizagem
Ferramentas de IA para os deveres de casa e a preparação para provas
As melhores e mais recentes ferramentas de IA para lição de casa e preparação para provas em 2026! A XIX.AI seleciona uma lista das ferramentas mais bem avaliadas, poderosas e revolucionárias que ajudam os alunos a aumentar a produtividade, agilizar a realização das lições de casa e se sair muito bem nas provas por meio de testes práticos. Veja uma comparação entre versões gratuitas e pagas, classificações detalhadas e opções imperdíveis para aproveitar ao máximo as vantagens da IA. Explore agora!
10 ferramentas
xix.ai
Composição musical
Ferramentas de Demonstração Vocal com IA para Compositores, Ganchos, Toplines e Sessões de Rascunho Multilíngues
2026 Últimas Melhores Ferramentas de Demonstração Vocal com IA para Compositores, Criadores de Ganchos e Equipes de Conteúdo Multilíngue! A XIX.AI compilou uma lista de ferramentas altamente avaliadas e poderosas, que mudam o jogo e passaram por rigorosos testes no mundo real. Você encontrará dados detalhados de comparação entre versões gratuitas e pagas, classificações abrangentes e opções imperdíveis para ajudá-lo a aumentar a eficiência da escrita e desbloquear seu potencial criativo. Explore agora para descobrir a ferramenta perfeita para todas as suas necessidades de conteúdo!
9 ferramentas
xix.ai
Negócios
As melhores ferramentas de pesquisa competitiva baseadas em IA para pequenas empresas
As melhores e mais bem avaliadas ferramentas de pesquisa competitiva com IA de 2026 para pequenas empresas! A XIX.AI selecionou uma coleção extremamente poderosa e revolucionária, atualizada semanalmente com testes rigorosos no mundo real e classificações detalhadas. Você encontrará uma comparação abrangente entre versões gratuitas e pagas para ajudá-lo a identificar as ferramentas imperdíveis que aumentam sua produtividade e lhe proporcionam uma vantagem competitiva. Explore agora para descobrir a ferramenta perfeita para você!
9 ferramentas
xix.ai
Edição de imagem
Ferramentas de Retoque com IA do Photoshop para Moda E-commerce, Limpeza de Pele e Consistência de Cor
2026 Últimas Melhores Ferramentas de Retoque com IA do Photoshop para roupas de comércio eletrônico, limpeza de pele e consistência de cores! Esta lista curada de alta classificação apresenta soluções poderosas que mudam o jogo, ajudando você a aumentar a eficiência da escrita, simplificar a criação de conteúdo e obter resultados visuais perfeitos sem esforço. Cada ferramenta passou por testes do mundo real através de classificações atualizadas semanalmente, com detalhes completos sobre comparação entre gratuito e pago. Com o apoio da XIX.AI, é o guia essencial para quem deseja desbloquear sua vantagem com IA. Explore agora!
10 ferramentas
xix.ai

 Comentários (2)
![GeorgeMartinez]()
オープンソースLLMがセキュリティの基盤になるとは、面白い展開ですね。コスト効率が良いのは良いですが、攻撃側も同じ技術を使うなら、結局エスカレートしそうです。中小企業には朗報ですが、管理責任が曖昧にならないか心配です。🤔
![BrianRoberts]()
Interesting partnership - but aren't we basically handing the bad guys the same tools? Open-source LLMs mean everyone gets the same playbook, so defenders and attackers both level up. Feels like an arms race where the only winner is GPU vendors. 🙃
À medida que os ataques cibernéticos se aceleram na velocidade das máquinas, os modelos de linguagem ampla (LLMs) de código aberto estão surgindo rapidamente como infraestrutura central. Eles capacitam as startups e os líderes de segurança cibernética estabelecidos a criar e implementar defesas flexíveis e econômicas contra ameaças que superam os tempos de resposta humana.
Os benefícios inerentes dos LLMs de código aberto - implementação mais rápida, maior adaptabilidade e custos mais baixos - estabelecem uma base segura e dimensionável para o fornecimento de infraestrutura. Na conferência RSAC 2025, realizada na semana passada, a Cisco, a Meta e o ProjectDiscovery revelaram novos LLMs de código aberto e uma inovação de superfície de ataque impulsionada pela comunidade, moldando coletivamente o futuro da segurança cibernética de código aberto.
Um tema central da RSAC deste ano é a evolução dos LLMs de código aberto para aprimorar e fortalecer a infraestrutura em grande escala.
A IA de código aberto está se aproximando do avanço que os líderes de segurança cibernética há muito defendem: permitir que diversos provedores de segurança se unam contra ameaças cada vez mais sofisticadas. Com os anúncios do RSAC, a visão da criação colaborativa em torno de uma infraestrutura e de um LLM de código aberto unificado está agora mais próxima da realidade.
Como afirmou o diretor de produtos da Cisco, Jeetu Patel, em sua apresentação, "Nosso verdadeiro adversário não é a concorrência - é o adversário. Precisamos garantir que o ecossistema tenha as ferramentas e a unidade para combater coletivamente essas ameaças".
Patel destacou a urgência por trás dessa missão complexa: "A IA está remodelando tudo, e a segurança cibernética está no epicentro. Estamos enfrentando ameaças que operam em escala de máquina, não em escala humana."
O LLM Foundation-sec-8B da Cisco define uma nova era de IA de código aberto
O recém-formado grupo Foundation AI da Cisco - resultante da aquisição da Robust Intelligence - é especializado no fornecimento de infraestrutura de IA específica de domínio para segurança cibernética, um dos campos mais exigentes. Criado com base na arquitetura Llama 3.1 da Meta, esse LLM de 8 bilhões de parâmetros e peso aberto não é uma IA de uso geral reaproveitada. Ele foi criado para um propósito específico e rigorosamente treinado em um conjunto de dados de segurança cibernética com curadoria interna da equipe Foundation AI da Cisco.
Yaron Singer, vice-presidente de IA e segurança da Foundation, escreve: "Por natureza, os desafios nesse domínio estão entre os mais difíceis da IA. Para tornar a tecnologia amplamente acessível, decidimos que a maior parte do trabalho da Foundation AI deveria ser aberta. A inovação aberta cria benefícios compostos para o setor, especialmente em segurança cibernética."
Ao se ancorar no código aberto, a Cisco projetou uma estrutura prática para que os provedores de segurança cibernética - muitas vezes concorrentes com ofertas semelhantes - colaborem na criação de defesas mais fortes e unificadas.
Singer observa: "Quer você esteja incorporando-o às ferramentas existentes ou criando novos fluxos de trabalho, o foundation-sec-8b se adapta aos requisitos específicos da sua organização". De acordo com o blog de lançamento da Cisco, as equipes de segurança podem implementar o foundation-sec-8b em todo o ciclo de vida da segurança. Os casos de uso sugeridos incluem aceleração de SOC, defesa proativa contra ameaças, suporte de engenharia, revisão de código assistida por IA, validação de configuração e integração personalizada.
Os pesos de modelo e o tokenizador do Foundation-sec-8B estão disponíveis sob a licença Apache 2.0 no Hugging Face, oferecendo às empresas liberdade de personalização e implantação sem dependência de fornecedores, preservando a conformidade e a privacidade. A Cisco também planeja abrir o código-fonte do pipeline de treinamento para estimular a inovação orientada pela comunidade.
A segurança cibernética está no DNA do LLM
A Cisco desenvolveu um modelo específico de segurança cibernética otimizado para SOC, DevSecOps e equipes de segurança corporativa. A readaptação de um modelo genérico de IA não seria suficiente, por isso a equipe da Foundation AI o treinou usando um conjunto de dados de segurança cibernética amplo e de alta qualidade.
Essa abordagem orientada por precisão garante que o modelo compreenda de forma abrangente as ameaças cibernéticas, as vulnerabilidades e as estratégias de defesa do mundo real.
Os principais conjuntos de dados de treinamento incluem:
- Bancos de dados de vulnerabilidade: CVEs (Common Vulnerabilities and Exposures) e CWEs (Common Weakness Enumerations) detalhados para identificar ameaças e pontos fracos conhecidos.
- Mapeamentos de comportamento de ameaças: Informações estruturadas de estruturas de segurança comprovadas, como MITRE ATT&CK, detalhando as técnicas e os comportamentos dos invasores.
- Relatórios de inteligência sobre ameaças: Análise abrangente de incidentes globais de segurança cibernética e ameaças emergentes.
- Playbooks da equipe vermelha: Táticas adversárias e estratégias de penetração do mundo real.
- Resumos de incidentes do mundo real: Análises documentadas de violações de segurança cibernética, incidentes e caminhos de resolução.
- Diretrizes de conformidade e segurança: Práticas recomendadas dos principais órgãos de padronização, incluindo estruturas do NIST e princípios de codificação segura do OWASP.
Esse treinamento personalizado equipa o Foundation-sec-8B para lidar com tarefas complexas de segurança cibernética com precisão superior, contexto mais profundo e tempos de resposta mais rápidos em comparação com modelos de uso geral.
Benchmarking do Foundation-sec-8B LLM
Os benchmarks técnicos da Cisco indicam que o Foundation-sec-8B oferece desempenho de segurança cibernética que rivaliza com modelos muito maiores:
| Benchmark | Foundation-sec-8B | Llama-3.1-8B | Llama-3.1-70B |
| CTI-MCQA | 67.39 | 64.14 | 68.23 |
| CTI-RCM | 75.26 | 66.43 | 72.66 |
Ao projetar um modelo de base específico para a segurança cibernética, a Cisco ajuda as equipes de SOC a obter maior eficiência com análises avançadas de ameaças, tudo isso sem incorrer em custos de infraestrutura elevados.
Conforme detalhado em seu blog, "Foundation AI: Robust Intelligence for Cybersecurity", a estratégia da Cisco aborda obstáculos comuns à adoção de IA, incluindo alinhamento de domínio limitado de modelos gerais, conjuntos de dados insuficientes e integração de sistemas legados. O Foundation-sec-8B foi projetado para superar essas barreiras, sendo executado com eficiência em um hardware mínimo - geralmente apenas uma ou duas GPUs Nvidia A100.
Meta expande a segurança de IA de código aberto com o pacote AI Defenders
Na RSAC 2025, a Meta reforçou seu compromisso com o código aberto, expandindo seu AI Defenders Suite para proteger a infraestrutura de IA generativa. O kit de ferramentas de código aberto atualizado inclui o Llama Guard 4, um classificador multimodal que identifica violações de políticas em textos e imagens, melhorando o monitoramento de conformidade em fluxos de trabalho de IA.
A Meta também apresentou o LlamaFirewall, uma estrutura de segurança de código aberto em tempo real com recursos modulares. Esses recursos incluem o PromptGuard 2, que detecta injeções de prompt e tentativas de jailbreak; verificações de alinhamento de agentes para monitorar e proteger as decisões dos agentes de IA; e o CodeShield, que inspeciona o código gerado para encontrar e corrigir vulnerabilidades.
O Prompt Guard 2 agora oferece duas variantes de código aberto: um modelo de 86 milhões de parâmetros de alta precisão e uma versão mais simplificada de 22 milhões de parâmetros para ambientes com poucos recursos.
Além disso, a Meta lançou o CyberSec Eval 4, um conjunto de benchmarking de código aberto desenvolvido com a CrowdStrike. Ele inclui o CyberSOC Eval, que mede o desempenho da IA em cenários realistas de SOC, e o AutoPatchBench, que testa os sistemas de IA na identificação e correção autônomas de falhas de software.
A Meta também lançou o Llama Defenders Program, oferecendo acesso antecipado a ferramentas de segurança abertas baseadas em IA, como classificadores de documentos confidenciais e detecção de ameaças de áudio. O Private Processing, uma IA no dispositivo centrada na privacidade, também está sendo testado no WhatsApp.
Núcleos do ProjectDiscovery: Inovação em segurança de código aberto e orientada pela comunidade
No RSAC 2025, a ProjectDiscovery ganhou o prêmio "Most Innovative Startup" no Innovation Sandbox, destacando sua dedicação à segurança cibernética de código aberto. Sua principal ferramenta, o Nuclei, é um scanner de vulnerabilidade de código aberto personalizável que aproveita uma comunidade global para detectar rapidamente problemas em APIs, sites, instâncias de nuvem e redes.
A biblioteca de modelos baseada em YAML do Nuclei contém mais de 11.000 padrões de detecção - 3.000 dos quais mapeados para CVEs específicos - permitindo a identificação de ameaças em tempo real. Andy Cao, COO da ProjectDiscovery, observou: "Ganhar o 20º RSAC Innovation Sandbox anual mostra que os modelos de código aberto podem prosperar na segurança cibernética. É uma prova de nossa abordagem orientada pela comunidade para democratizar a segurança".
O progresso do ProjectDiscovery se alinha ao Hype Cycle 2024 da Gartner para software de código aberto, que identifica ferramentas de IA e segurança cibernética de código aberto na fase "Innovation Trigger". O Gartner aconselha as organizações a estabelecer escritórios de programas de código aberto (OSPOs), adotar estruturas SBOM e garantir a conformidade regulamentar por meio de uma governança sólida.
Insights práticos para líderes de segurança
O Foundation-sec-8B da Cisco, os aprimoramentos do AI Defenders Suite da Meta e o Nuclei do ProjectDiscovery ilustram coletivamente que a inovação em segurança cibernética floresce quando a abertura, a colaboração e o conhecimento especializado de domínio convergem entre as organizações. Esses e outros fornecedores estão abrindo caminho para que todos os provedores de segurança cibernética participem da criação de defesas mais eficazes e acessíveis.
Como Patel enfatizou em sua palestra, "Isso não é apenas teórico - é real. Com modelos de segurança criados para fins específicos e acessíveis a todos, obteremos melhores resultados de segurança por uma fração do custo, com o apoio de um raciocínio de última geração."








 Base44 revela modelo de IA proprietário para fortalecer a defensabilidade na plataforma de programação por vibração
Base44, a plataforma de vibe coding adquirida pela Wix por US$ 80 milhões há apenas um ano — quando tinha apenas seis meses de existência e uma equipe de oito pessoas — começou a implantar seu modelo de IA proprietário para ajudar os usuários a criar
 Multiverse Computing lança modelo gratuito de IA generativa compactada
Os grandes modelos de linguagem enfrentam um desafio significativo: seu tamanho imenso. A startup espanhola Multiverse Computing está enfrentando esse problema com a criação de modelos compactados, pr
 Dados secretos de rastreamento expõem roubo de modelos de IA
Um novo método pode marcar invisivelmente modelos como o ChatGPT em segundos, sem necessidade de retreinamento, sem deixar rastros nas saídas padrão e resistindo a todas as tentativas práticas de remo

2026 Últimas Melhores Ferramentas de Detecção de Anomalias por IA Mais Bem Avaliadas para Monitoramento de KPIs em Equipes de SaaS e E-commerce! A XIX.AI compilou uma coleção poderosa e transformadora, baseada em testes rigorosos do mundo real e classificações atualizadas semanalmente. Você encontrará insights detalhados sobre comparações entre versões gratuitas e pagas para ajudá-lo a identificar a solução que deve ser testada, aumentando a produtividade e desbloqueando sua vantagem com IA. Explore agora!
10 ferramentas
xix.ai

Os melhores e mais bem avaliados geradores de esboços com IA de 2026 para artigos longos de SEO, cuidadosamente selecionados pela XIX.AI. Essas ferramentas poderosas oferecem um auxílio revolucionário na criação rápida de conteúdo de alta qualidade, aumentando significativamente a eficiência na redação. Confira uma comparação entre versões gratuitas e pagas, além de testes práticos e classificações detalhadas, para ajudá-lo a encontrar a opção imperdível que melhor atenda às suas necessidades. Explore agora para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai

As melhores e mais recentes ferramentas de IA para lição de casa e preparação para provas em 2026! A XIX.AI seleciona uma lista das ferramentas mais bem avaliadas, poderosas e revolucionárias que ajudam os alunos a aumentar a produtividade, agilizar a realização das lições de casa e se sair muito bem nas provas por meio de testes práticos. Veja uma comparação entre versões gratuitas e pagas, classificações detalhadas e opções imperdíveis para aproveitar ao máximo as vantagens da IA. Explore agora!
10 ferramentas
xix.ai

2026 Últimas Melhores Ferramentas de Demonstração Vocal com IA para Compositores, Criadores de Ganchos e Equipes de Conteúdo Multilíngue! A XIX.AI compilou uma lista de ferramentas altamente avaliadas e poderosas, que mudam o jogo e passaram por rigorosos testes no mundo real. Você encontrará dados detalhados de comparação entre versões gratuitas e pagas, classificações abrangentes e opções imperdíveis para ajudá-lo a aumentar a eficiência da escrita e desbloquear seu potencial criativo. Explore agora para descobrir a ferramenta perfeita para todas as suas necessidades de conteúdo!
9 ferramentas
xix.ai

As melhores e mais bem avaliadas ferramentas de pesquisa competitiva com IA de 2026 para pequenas empresas! A XIX.AI selecionou uma coleção extremamente poderosa e revolucionária, atualizada semanalmente com testes rigorosos no mundo real e classificações detalhadas. Você encontrará uma comparação abrangente entre versões gratuitas e pagas para ajudá-lo a identificar as ferramentas imperdíveis que aumentam sua produtividade e lhe proporcionam uma vantagem competitiva. Explore agora para descobrir a ferramenta perfeita para você!
9 ferramentas
xix.ai

2026 Últimas Melhores Ferramentas de Retoque com IA do Photoshop para roupas de comércio eletrônico, limpeza de pele e consistência de cores! Esta lista curada de alta classificação apresenta soluções poderosas que mudam o jogo, ajudando você a aumentar a eficiência da escrita, simplificar a criação de conteúdo e obter resultados visuais perfeitos sem esforço. Cada ferramenta passou por testes do mundo real através de classificações atualizadas semanalmente, com detalhes completos sobre comparação entre gratuito e pago. Com o apoio da XIX.AI, é o guia essencial para quem deseja desbloquear sua vantagem com IA. Explore agora!
10 ferramentas
xix.ai

オープンソースLLMがセキュリティの基盤になるとは、面白い展開ですね。コスト効率が良いのは良いですが、攻撃側も同じ技術を使うなら、結局エスカレートしそうです。中小企業には朗報ですが、管理責任が曖昧にならないか心配です。🤔
Interesting partnership - but aren't we basically handing the bad guys the same tools? Open-source LLMs mean everyone gets the same playbook, so defenders and attackers both level up. Feels like an arms race where the only winner is GPU vendors. 🙃












