


 Hogar
Meta y Cisco integran modelos de IA de código abierto en las operaciones de seguridad de nueva generación
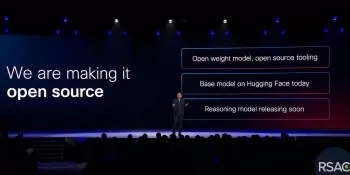
A medida que los ciberataques se aceleran a la velocidad de la máquina, los modelos de grandes lenguajes (LLM) de código abierto están emergiendo rápidamente como infraestructura básica. Permiten a las nuevas empresas y a los líderes en ciberseguridad construir y desplegar defensas flexibles y rentables contra las amenazas que superan los tiempos de respuesta humanos.
Las ventajas inherentes a los LLM de código abierto (despliegue más rápido, mayor adaptabilidad y costes más bajos) establecen una base escalable y segura para el suministro de infraestructuras. En la conferencia RSAC 2025 de la semana pasada, Cisco, Meta y ProjectDiscovery dieron a conocer nuevos LLM de código abierto y una innovación en la superficie de ataque impulsada por la comunidad, configurando colectivamente el futuro de la ciberseguridad de código abierto.
Un tema central de la RSAC de este año es la evolución de los LLM de código abierto para mejorar y fortalecer la infraestructura a gran escala.
La IA de código abierto se acerca al gran avance que los líderes de la ciberseguridad han defendido durante mucho tiempo: permitir que diversos proveedores de seguridad se unan contra amenazas cada vez más sofisticadas. Dados los anuncios de la RSAC, la visión de la creación colaborativa en torno a un LLM y una infraestructura unificados de código abierto está ahora más cerca de hacerse realidad.
Como afirmó Jeetu Patel, Director de Producto de Cisco, en su discurso de apertura: "Nuestro verdadero adversario no es nuestra competencia, sino el adversario. Debemos asegurarnos de que el ecosistema cuenta con las herramientas y la unidad necesarias para contrarrestar colectivamente estas amenazas."
Patel destacó la urgencia de esta compleja misión: "La IA lo está remodelando todo, y la ciberseguridad se sitúa en el epicentro. Nos enfrentamos a amenazas que operan a escala de máquina, no a escala humana."
El LLM Foundation-sec-8B de Cisco define una nueva era de IA de código abierto
El recién creado grupo Foundation AI de Cisco -fruto de la adquisición de Robust Intelligence- está especializado en ofrecer infraestructura de IA específica para ciberseguridad, uno de los campos más exigentes. Construido sobre la arquitectura Llama 3.1 de Meta, este LLM de peso abierto con 8.000 millones de parámetros no es una IA de propósito general reutilizada. Se ha creado a propósito y se ha entrenado rigurosamente con un conjunto de datos de ciberseguridad elaborado internamente por el equipo de IA de la Fundación Cisco.
Yaron Singer, vicepresidente de Inteligencia Artificial y Seguridad de la Fundación, escribe: "Por su naturaleza, los retos en este campo se encuentran entre los más difíciles de la Inteligencia Artificial. Para que la tecnología sea ampliamente accesible, hemos decidido que la mayor parte del trabajo de IA de la Fundación sea abierto. La innovación abierta crea beneficios compuestos para la industria, especialmente en ciberseguridad".
Al anclarse en el código abierto, Cisco ha diseñado un marco práctico para que los proveedores de ciberseguridad -a menudo competidores con ofertas similares- colaboren en la creación de defensas más sólidas y unificadas.
Singer señala: "Tanto si lo integras en herramientas existentes como si creas nuevos flujos de trabajo, foundation-sec-8b se adapta a los requisitos específicos de tu organización". Según el blog de lanzamiento de Cisco, los equipos de seguridad pueden desplegar foundation-sec-8b a lo largo del ciclo de vida de la seguridad. Los casos de uso sugeridos incluyen aceleración SOC, defensa proactiva contra amenazas, soporte de ingeniería, revisión de código asistida por IA, validación de configuración e integración personalizada.
Los pesos del modelo y el tokenizador de Foundation-sec-8B están disponibles bajo licencia Apache 2.0 en Hugging Face, lo que ofrece a las empresas libertad de personalización y despliegue sin dependencia del proveedor, preservando al mismo tiempo la conformidad y la privacidad. Cisco también tiene previsto abrir el canal de formación para impulsar la innovación impulsada por la comunidad.
La ciberseguridad está en el ADN del LLM
Cisco desarrolló un modelo específico de ciberseguridad optimizado para SOC, DevSecOps y equipos de seguridad empresarial. La adaptación de un modelo genérico de IA no sería suficiente, por lo que el equipo de IA de la Fundación lo entrenó utilizando un amplio conjunto de datos de ciberseguridad de alta calidad.
Este enfoque basado en la precisión garantiza que el modelo comprenda de forma exhaustiva las ciberamenazas, vulnerabilidades y estrategias de defensa del mundo real.
Entre los principales conjuntos de datos de entrenamiento se incluyen
- Bases de datos de vulnerabilidades: CVE (Common Vulnerabilities and Exposures) y CWE (Common Weakness Enumerations) detalladas para identificar amenazas y puntos débiles conocidos.
- Mapas de comportamiento de amenazas: Información estructurada de marcos de seguridad probados como MITRE ATT&CK, que detalla las técnicas y comportamientos de los atacantes.
- Informes de inteligencia sobre amenazas: Análisis exhaustivo de incidentes de ciberseguridad globales y amenazas emergentes.
- Red-Team Playbooks: Estrategias de penetración y tácticas adversarias del mundo real.
- Resúmenes de incidentes reales: Análisis documentados de violaciones de la ciberseguridad, incidentes y vías de resolución.
- Directrices de cumplimiento y seguridad: Las mejores prácticas de los principales organismos de normalización, incluidos los marcos del NIST y los principios de codificación segura de OWASP.
Esta formación a medida equipa a Foundation-sec-8B para gestionar tareas complejas de ciberseguridad con una precisión superior, un contexto más profundo y tiempos de respuesta más rápidos en comparación con los modelos de uso general.
Evaluación comparativa de Foundation-sec-8B LLM
Las pruebas comparativas técnicas de Cisco indican que Foundation-sec-8B ofrece un rendimiento de ciberseguridad que rivaliza con modelos mucho más grandes:
Benchmark Foundation-sec-8B Llama-3.1-8B Llama-3.1-70B CTI-MCQA 67.39 64.14 68.23 CTI-RCM 75.26 66.43 72.66
Al diseñar un modelo de base específico para la ciberseguridad, Cisco ayuda a los equipos SOC a lograr una mayor eficiencia con análisis avanzados de amenazas, todo ello sin incurrir en grandes costes de infraestructura.
Como se detalla en su blog, "Foundation AI: Robust Intelligence for Cybersecurity", la estrategia de Cisco aborda los obstáculos comunes de la adopción de la IA, como la alineación limitada de los dominios de los modelos generales, los conjuntos de datos insuficientes y la integración de sistemas heredados. Foundation-sec-8B se ha diseñado para superar estos obstáculos, ya que se ejecuta con eficacia en un hardware mínimo (a menudo, sólo una o dos GPU Nvidia A100).
Meta amplía la seguridad de la IA de código abierto con la suite AI Defenders
En la RSAC 2025, Meta reforzó su compromiso con el código abierto ampliando su suite AI Defenders para proteger la infraestructura de IA generativa. El conjunto de herramientas de código abierto actualizado incluye Llama Guard 4, un clasificador multimodal que identifica violaciones de políticas en texto e imágenes, mejorando la supervisión del cumplimiento en los flujos de trabajo de IA.
Meta también presentó LlamaFirewall, un marco de seguridad en tiempo real de código abierto con funciones modulares. Entre ellas, PromptGuard 2, que detecta inyecciones de prompt e intentos de jailbreak; Agent Alignment Checks, para supervisar y proteger las decisiones de los agentes de IA; y CodeShield, que inspecciona el código generado para encontrar y corregir vulnerabilidades.
Prompt Guard 2 ofrece ahora dos variantes de código abierto: un modelo de 86 millones de parámetros de alta precisión y una versión más simplificada de 22 millones de parámetros para entornos con pocos recursos.
Además, Meta lanzó CyberSec Eval 4, una suite de evaluación comparativa de código abierto desarrollada con CrowdStrike. Incluye CyberSOC Eval, que mide el rendimiento de la IA en escenarios SOC realistas, y AutoPatchBench, que pone a prueba los sistemas de IA en la identificación y parcheado autónomos de fallos de software.
Meta también presentó el programa Llama Defenders, que ofrece acceso anticipado a herramientas de seguridad abiertas basadas en IA, como clasificadores de documentos sensibles y detección de amenazas sonoras. Private Processing, una IA centrada en la privacidad en el dispositivo, también se está probando en WhatsApp.
Núcleo de ProjectDiscovery: Innovación en seguridad de código abierto impulsada por la comunidad
En la RSAC 2025, ProjectDiscovery ganó el premio a la "startup más innovadora" en el Innovation Sandbox, subrayando su dedicación a la ciberseguridad de código abierto. Su herramienta estrella, Nuclei, es un escáner de vulnerabilidades de código abierto personalizable que aprovecha una comunidad global para detectar rápidamente problemas en API, sitios web, instancias en la nube y redes.
La biblioteca de plantillas basada en YAML de Nuclei contiene más de 11.000 patrones de detección -3.000 de los cuales corresponden a CVE específicas- que permiten la identificación de amenazas en tiempo real. Andy Cao, COO de ProjectDiscovery, señaló: "Ganar el 20º RSAC Innovation Sandbox anual demuestra que los modelos de código abierto pueden prosperar en ciberseguridad. Es un testimonio de nuestro enfoque impulsado por la comunidad para democratizar la seguridad."
El progreso de ProjectDiscovery se alinea con el 2024 Hype Cycle for Open-Source Software de Gartner, que identifica la IA de código abierto y las herramientas de ciberseguridad en la fase "Innovation Trigger". Gartner aconseja a las organizaciones que establezcan oficinas de programas de código abierto (OSPO), adopten marcos SBOM y garanticen el cumplimiento normativo mediante una gobernanza sólida.
Ideas prácticas para los responsables de seguridad
Foundation-sec-8B de Cisco, las mejoras de AI Defenders Suite de Meta y Nuclei de ProjectDiscovery ilustran colectivamente que la innovación en ciberseguridad florece cuando la apertura, la colaboración y la experiencia en el dominio convergen en todas las organizaciones. Estos proveedores y otros están allanando el camino para que todos los proveedores de ciberseguridad participen en la creación de defensas más eficaces y asequibles.
Como subrayó Patel en su discurso de apertura, "esto no es teórico, es real". Con modelos de seguridad creados específicamente y accesibles para todos, conseguiremos mejores resultados de seguridad por una fracción del coste, respaldados por un razonamiento de vanguardia."
Artículo relacionado
 Base44 desvela su modelo de IA propietario para reforzar la defensabilidad en su plataforma de programación por vibración
Base44, la plataforma de codificación por estilo (vibe coding) adquirida por Wix por 80 millones de dólares hace apenas un año —cuando contaba con solo seis meses de antigüedad y un equipo de ocho personas—, ha comenzado a implementar su modelo de in
Multiverse Computing lanza un modelo generativo de IA comprimido gratuito
Los modelos lingüísticos de gran tamaño se enfrentan a un reto importante: su inmenso tamaño. La startup española Multiverse Computing está abordando este problema mediante la creación de modelos comp
Datos secretos de seguimiento revelan el robo de modelos de IA
Un nuevo método puede marcar de forma invisible modelos como ChatGPT en cuestión de segundos sin necesidad de volver a entrenarlos, sin dejar rastro en los resultados estándar y resistiendo todos los
Recomendaciones de temas especiales relacionados
Análisis de datos
 Mejores herramientas de IA para la detección de anomalías en el monitoreo de KPIs para equipos de SaaS y comercio electrónico
¡Las mejores herramientas de detección de anomalías con IA de 2026, más valoradas y destacadas para el monitoreo de KPI en equipos de SaaS y comercio electrónico! XIX.AI ha recopilado una poderosa colección transformadora basada en rigurosas pruebas del mundo real y clasificaciones actualizadas semanalmente. Encontrarás comparaciones detalladas entre versiones gratuitas y de pago que te ayudarán a identificar la solución imprescindible para aumentar la productividad y desbloquear tu ventaja con IA. ¡Explora ahora!
 10 herramientas
 xix.ai
escribiendo
Los mejores generadores de esquemas basados en IA para artículos largos optimizados para SEO
Los mejores generadores de esquemas con IA mejor valorados de 2026 para artículos largos optimizados para SEO, seleccionados minuciosamente por XIX.AI. Estas potentes herramientas ofrecen una ayuda revolucionaria a la hora de crear contenido de alta calidad rápidamente, lo que aumenta considerablemente la eficiencia a la hora de escribir. Consigue una comparación entre las versiones gratuitas y de pago, junto con pruebas en condiciones reales y clasificaciones detalladas, que te ayudarán a encontrar la opción imprescindible que mejor se adapte a tus necesidades. Explora ahora para descubrir las ventajas que te ofrece la IA.
8 herramientas
xix.ai
Educación y aprendizaje
Herramientas de estudio basadas en IA para los deberes y la preparación de exámenes
¡Las mejores herramientas de IA de 2026 para hacer los deberes y prepararse para los exámenes! XIX.AI ha elaborado una lista con las herramientas mejor valoradas, potentes y revolucionarias que ayudan a los estudiantes a aumentar su productividad, agilizar la realización de los deberes y sacar sobresaliente en los exámenes gracias a pruebas reales. Consigue una comparación entre versiones gratuitas y de pago, clasificaciones detalladas y opciones imprescindibles para sacar el máximo partido a la IA. ¡Explora ahora!
10 herramientas
xix.ai
composicion musical
Herramientas de demostración vocal con IA para compositores, ganchos, melodías principales y sesiones de borrador multilingüe
¡Las mejores herramientas de demostración vocal con IA de 2026 para compositores, creadores de ganchos y equipos de contenido multilingüe! XIX.AI ha recopilado una lista de herramientas poderosas y transformadoras, rigurosamente probadas en el mundo real. Encontrarás datos detallados de comparación entre versiones gratuitas y de pago, clasificaciones completas y opciones imprescindibles para ayudarte a aumentar tu eficiencia de escritura y desbloquear todo tu potencial creativo. ¡Explora ahora para descubrir la herramienta perfecta para todas tus necesidades de contenido!
9 herramientas
xix.ai
Negocio
Las mejores herramientas de investigación competitiva basadas en IA para pequeñas empresas
¡Las mejores herramientas de investigación competitiva basadas en IA mejor valoradas de 2026 para pequeñas empresas! XIX.AI ha seleccionado una colección revolucionaria y muy potente, que se actualiza semanalmente con rigurosas pruebas en el mundo real y clasificaciones detalladas. Encontrarás una comparación exhaustiva entre las opciones gratuitas y las de pago que te ayudará a identificar las herramientas imprescindibles que impulsarán tu productividad y te proporcionarán una ventaja competitiva. ¡Explora ahora mismo y descubre la herramienta perfecta para ti!
9 herramientas
xix.ai
Edición de imágenes
Herramientas de retoque con IA de Photoshop para ropa de comercio electrónico, limpieza de piel y consistencia del color
¡Las mejores herramientas de retoque con IA de Photoshop de 2026 para ropa de comercio electrónico, limpieza de piel y consistencia de color! Esta lista curada de alta calificación presenta soluciones poderosas que cambian las reglas del juego, que ayudan a aumentar la eficiencia de redacción, optimizar la creación de contenido y lograr resultados visuales perfectos sin esfuerzo. Cada herramienta ha pasado por pruebas en el mundo real a través de clasificaciones actualizadas semanalmente, con detalles completos de comparación entre versiones gratuitas y de pago. Respaldado por XIX.AI, es la guía imprescindible para cualquier persona que aspire a desbloquear su ventaja con IA. ¡Explora ahora!
10 herramientas
xix.ai

 comentario (2)
0/500
![GeorgeMartinez]()
オープンソースLLMがセキュリティの基盤になるとは、面白い展開ですね。コスト効率が良いのは良いですが、攻撃側も同じ技術を使うなら、結局エスカレートしそうです。中小企業には朗報ですが、管理責任が曖昧にならないか心配です。🤔
![BrianRoberts]()
Interesting partnership - but aren't we basically handing the bad guys the same tools? Open-source LLMs mean everyone gets the same playbook, so defenders and attackers both level up. Feels like an arms race where the only winner is GPU vendors. 🙃
A medida que los ciberataques se aceleran a la velocidad de la máquina, los modelos de grandes lenguajes (LLM) de código abierto están emergiendo rápidamente como infraestructura básica. Permiten a las nuevas empresas y a los líderes en ciberseguridad construir y desplegar defensas flexibles y rentables contra las amenazas que superan los tiempos de respuesta humanos.
Las ventajas inherentes a los LLM de código abierto (despliegue más rápido, mayor adaptabilidad y costes más bajos) establecen una base escalable y segura para el suministro de infraestructuras. En la conferencia RSAC 2025 de la semana pasada, Cisco, Meta y ProjectDiscovery dieron a conocer nuevos LLM de código abierto y una innovación en la superficie de ataque impulsada por la comunidad, configurando colectivamente el futuro de la ciberseguridad de código abierto.
Un tema central de la RSAC de este año es la evolución de los LLM de código abierto para mejorar y fortalecer la infraestructura a gran escala.
La IA de código abierto se acerca al gran avance que los líderes de la ciberseguridad han defendido durante mucho tiempo: permitir que diversos proveedores de seguridad se unan contra amenazas cada vez más sofisticadas. Dados los anuncios de la RSAC, la visión de la creación colaborativa en torno a un LLM y una infraestructura unificados de código abierto está ahora más cerca de hacerse realidad.
Como afirmó Jeetu Patel, Director de Producto de Cisco, en su discurso de apertura: "Nuestro verdadero adversario no es nuestra competencia, sino el adversario. Debemos asegurarnos de que el ecosistema cuenta con las herramientas y la unidad necesarias para contrarrestar colectivamente estas amenazas."
Patel destacó la urgencia de esta compleja misión: "La IA lo está remodelando todo, y la ciberseguridad se sitúa en el epicentro. Nos enfrentamos a amenazas que operan a escala de máquina, no a escala humana."
El LLM Foundation-sec-8B de Cisco define una nueva era de IA de código abierto
El recién creado grupo Foundation AI de Cisco -fruto de la adquisición de Robust Intelligence- está especializado en ofrecer infraestructura de IA específica para ciberseguridad, uno de los campos más exigentes. Construido sobre la arquitectura Llama 3.1 de Meta, este LLM de peso abierto con 8.000 millones de parámetros no es una IA de propósito general reutilizada. Se ha creado a propósito y se ha entrenado rigurosamente con un conjunto de datos de ciberseguridad elaborado internamente por el equipo de IA de la Fundación Cisco.
Yaron Singer, vicepresidente de Inteligencia Artificial y Seguridad de la Fundación, escribe: "Por su naturaleza, los retos en este campo se encuentran entre los más difíciles de la Inteligencia Artificial. Para que la tecnología sea ampliamente accesible, hemos decidido que la mayor parte del trabajo de IA de la Fundación sea abierto. La innovación abierta crea beneficios compuestos para la industria, especialmente en ciberseguridad".
Al anclarse en el código abierto, Cisco ha diseñado un marco práctico para que los proveedores de ciberseguridad -a menudo competidores con ofertas similares- colaboren en la creación de defensas más sólidas y unificadas.
Singer señala: "Tanto si lo integras en herramientas existentes como si creas nuevos flujos de trabajo, foundation-sec-8b se adapta a los requisitos específicos de tu organización". Según el blog de lanzamiento de Cisco, los equipos de seguridad pueden desplegar foundation-sec-8b a lo largo del ciclo de vida de la seguridad. Los casos de uso sugeridos incluyen aceleración SOC, defensa proactiva contra amenazas, soporte de ingeniería, revisión de código asistida por IA, validación de configuración e integración personalizada.
Los pesos del modelo y el tokenizador de Foundation-sec-8B están disponibles bajo licencia Apache 2.0 en Hugging Face, lo que ofrece a las empresas libertad de personalización y despliegue sin dependencia del proveedor, preservando al mismo tiempo la conformidad y la privacidad. Cisco también tiene previsto abrir el canal de formación para impulsar la innovación impulsada por la comunidad.
La ciberseguridad está en el ADN del LLM
Cisco desarrolló un modelo específico de ciberseguridad optimizado para SOC, DevSecOps y equipos de seguridad empresarial. La adaptación de un modelo genérico de IA no sería suficiente, por lo que el equipo de IA de la Fundación lo entrenó utilizando un amplio conjunto de datos de ciberseguridad de alta calidad.
Este enfoque basado en la precisión garantiza que el modelo comprenda de forma exhaustiva las ciberamenazas, vulnerabilidades y estrategias de defensa del mundo real.
Entre los principales conjuntos de datos de entrenamiento se incluyen
- Bases de datos de vulnerabilidades: CVE (Common Vulnerabilities and Exposures) y CWE (Common Weakness Enumerations) detalladas para identificar amenazas y puntos débiles conocidos.
- Mapas de comportamiento de amenazas: Información estructurada de marcos de seguridad probados como MITRE ATT&CK, que detalla las técnicas y comportamientos de los atacantes.
- Informes de inteligencia sobre amenazas: Análisis exhaustivo de incidentes de ciberseguridad globales y amenazas emergentes.
- Red-Team Playbooks: Estrategias de penetración y tácticas adversarias del mundo real.
- Resúmenes de incidentes reales: Análisis documentados de violaciones de la ciberseguridad, incidentes y vías de resolución.
- Directrices de cumplimiento y seguridad: Las mejores prácticas de los principales organismos de normalización, incluidos los marcos del NIST y los principios de codificación segura de OWASP.
Esta formación a medida equipa a Foundation-sec-8B para gestionar tareas complejas de ciberseguridad con una precisión superior, un contexto más profundo y tiempos de respuesta más rápidos en comparación con los modelos de uso general.
Evaluación comparativa de Foundation-sec-8B LLM
Las pruebas comparativas técnicas de Cisco indican que Foundation-sec-8B ofrece un rendimiento de ciberseguridad que rivaliza con modelos mucho más grandes:
| Benchmark | Foundation-sec-8B | Llama-3.1-8B | Llama-3.1-70B |
| CTI-MCQA | 67.39 | 64.14 | 68.23 |
| CTI-RCM | 75.26 | 66.43 | 72.66 |
Al diseñar un modelo de base específico para la ciberseguridad, Cisco ayuda a los equipos SOC a lograr una mayor eficiencia con análisis avanzados de amenazas, todo ello sin incurrir en grandes costes de infraestructura.
Como se detalla en su blog, "Foundation AI: Robust Intelligence for Cybersecurity", la estrategia de Cisco aborda los obstáculos comunes de la adopción de la IA, como la alineación limitada de los dominios de los modelos generales, los conjuntos de datos insuficientes y la integración de sistemas heredados. Foundation-sec-8B se ha diseñado para superar estos obstáculos, ya que se ejecuta con eficacia en un hardware mínimo (a menudo, sólo una o dos GPU Nvidia A100).
Meta amplía la seguridad de la IA de código abierto con la suite AI Defenders
En la RSAC 2025, Meta reforzó su compromiso con el código abierto ampliando su suite AI Defenders para proteger la infraestructura de IA generativa. El conjunto de herramientas de código abierto actualizado incluye Llama Guard 4, un clasificador multimodal que identifica violaciones de políticas en texto e imágenes, mejorando la supervisión del cumplimiento en los flujos de trabajo de IA.
Meta también presentó LlamaFirewall, un marco de seguridad en tiempo real de código abierto con funciones modulares. Entre ellas, PromptGuard 2, que detecta inyecciones de prompt e intentos de jailbreak; Agent Alignment Checks, para supervisar y proteger las decisiones de los agentes de IA; y CodeShield, que inspecciona el código generado para encontrar y corregir vulnerabilidades.
Prompt Guard 2 ofrece ahora dos variantes de código abierto: un modelo de 86 millones de parámetros de alta precisión y una versión más simplificada de 22 millones de parámetros para entornos con pocos recursos.
Además, Meta lanzó CyberSec Eval 4, una suite de evaluación comparativa de código abierto desarrollada con CrowdStrike. Incluye CyberSOC Eval, que mide el rendimiento de la IA en escenarios SOC realistas, y AutoPatchBench, que pone a prueba los sistemas de IA en la identificación y parcheado autónomos de fallos de software.
Meta también presentó el programa Llama Defenders, que ofrece acceso anticipado a herramientas de seguridad abiertas basadas en IA, como clasificadores de documentos sensibles y detección de amenazas sonoras. Private Processing, una IA centrada en la privacidad en el dispositivo, también se está probando en WhatsApp.
Núcleo de ProjectDiscovery: Innovación en seguridad de código abierto impulsada por la comunidad
En la RSAC 2025, ProjectDiscovery ganó el premio a la "startup más innovadora" en el Innovation Sandbox, subrayando su dedicación a la ciberseguridad de código abierto. Su herramienta estrella, Nuclei, es un escáner de vulnerabilidades de código abierto personalizable que aprovecha una comunidad global para detectar rápidamente problemas en API, sitios web, instancias en la nube y redes.
La biblioteca de plantillas basada en YAML de Nuclei contiene más de 11.000 patrones de detección -3.000 de los cuales corresponden a CVE específicas- que permiten la identificación de amenazas en tiempo real. Andy Cao, COO de ProjectDiscovery, señaló: "Ganar el 20º RSAC Innovation Sandbox anual demuestra que los modelos de código abierto pueden prosperar en ciberseguridad. Es un testimonio de nuestro enfoque impulsado por la comunidad para democratizar la seguridad."
El progreso de ProjectDiscovery se alinea con el 2024 Hype Cycle for Open-Source Software de Gartner, que identifica la IA de código abierto y las herramientas de ciberseguridad en la fase "Innovation Trigger". Gartner aconseja a las organizaciones que establezcan oficinas de programas de código abierto (OSPO), adopten marcos SBOM y garanticen el cumplimiento normativo mediante una gobernanza sólida.
Ideas prácticas para los responsables de seguridad
Foundation-sec-8B de Cisco, las mejoras de AI Defenders Suite de Meta y Nuclei de ProjectDiscovery ilustran colectivamente que la innovación en ciberseguridad florece cuando la apertura, la colaboración y la experiencia en el dominio convergen en todas las organizaciones. Estos proveedores y otros están allanando el camino para que todos los proveedores de ciberseguridad participen en la creación de defensas más eficaces y asequibles.
Como subrayó Patel en su discurso de apertura, "esto no es teórico, es real". Con modelos de seguridad creados específicamente y accesibles para todos, conseguiremos mejores resultados de seguridad por una fracción del coste, respaldados por un razonamiento de vanguardia."








 Base44 desvela su modelo de IA propietario para reforzar la defensabilidad en su plataforma de programación por vibración
Base44, la plataforma de codificación por estilo (vibe coding) adquirida por Wix por 80 millones de dólares hace apenas un año —cuando contaba con solo seis meses de antigüedad y un equipo de ocho personas—, ha comenzado a implementar su modelo de in
 Multiverse Computing lanza un modelo generativo de IA comprimido gratuito
Los modelos lingüísticos de gran tamaño se enfrentan a un reto importante: su inmenso tamaño. La startup española Multiverse Computing está abordando este problema mediante la creación de modelos comp
 Datos secretos de seguimiento revelan el robo de modelos de IA
Un nuevo método puede marcar de forma invisible modelos como ChatGPT en cuestión de segundos sin necesidad de volver a entrenarlos, sin dejar rastro en los resultados estándar y resistiendo todos los

¡Las mejores herramientas de detección de anomalías con IA de 2026, más valoradas y destacadas para el monitoreo de KPI en equipos de SaaS y comercio electrónico! XIX.AI ha recopilado una poderosa colección transformadora basada en rigurosas pruebas del mundo real y clasificaciones actualizadas semanalmente. Encontrarás comparaciones detalladas entre versiones gratuitas y de pago que te ayudarán a identificar la solución imprescindible para aumentar la productividad y desbloquear tu ventaja con IA. ¡Explora ahora!
10 herramientas
xix.ai

Los mejores generadores de esquemas con IA mejor valorados de 2026 para artículos largos optimizados para SEO, seleccionados minuciosamente por XIX.AI. Estas potentes herramientas ofrecen una ayuda revolucionaria a la hora de crear contenido de alta calidad rápidamente, lo que aumenta considerablemente la eficiencia a la hora de escribir. Consigue una comparación entre las versiones gratuitas y de pago, junto con pruebas en condiciones reales y clasificaciones detalladas, que te ayudarán a encontrar la opción imprescindible que mejor se adapte a tus necesidades. Explora ahora para descubrir las ventajas que te ofrece la IA.
8 herramientas
xix.ai

¡Las mejores herramientas de IA de 2026 para hacer los deberes y prepararse para los exámenes! XIX.AI ha elaborado una lista con las herramientas mejor valoradas, potentes y revolucionarias que ayudan a los estudiantes a aumentar su productividad, agilizar la realización de los deberes y sacar sobresaliente en los exámenes gracias a pruebas reales. Consigue una comparación entre versiones gratuitas y de pago, clasificaciones detalladas y opciones imprescindibles para sacar el máximo partido a la IA. ¡Explora ahora!
10 herramientas
xix.ai

¡Las mejores herramientas de demostración vocal con IA de 2026 para compositores, creadores de ganchos y equipos de contenido multilingüe! XIX.AI ha recopilado una lista de herramientas poderosas y transformadoras, rigurosamente probadas en el mundo real. Encontrarás datos detallados de comparación entre versiones gratuitas y de pago, clasificaciones completas y opciones imprescindibles para ayudarte a aumentar tu eficiencia de escritura y desbloquear todo tu potencial creativo. ¡Explora ahora para descubrir la herramienta perfecta para todas tus necesidades de contenido!
9 herramientas
xix.ai

¡Las mejores herramientas de investigación competitiva basadas en IA mejor valoradas de 2026 para pequeñas empresas! XIX.AI ha seleccionado una colección revolucionaria y muy potente, que se actualiza semanalmente con rigurosas pruebas en el mundo real y clasificaciones detalladas. Encontrarás una comparación exhaustiva entre las opciones gratuitas y las de pago que te ayudará a identificar las herramientas imprescindibles que impulsarán tu productividad y te proporcionarán una ventaja competitiva. ¡Explora ahora mismo y descubre la herramienta perfecta para ti!
9 herramientas
xix.ai

¡Las mejores herramientas de retoque con IA de Photoshop de 2026 para ropa de comercio electrónico, limpieza de piel y consistencia de color! Esta lista curada de alta calificación presenta soluciones poderosas que cambian las reglas del juego, que ayudan a aumentar la eficiencia de redacción, optimizar la creación de contenido y lograr resultados visuales perfectos sin esfuerzo. Cada herramienta ha pasado por pruebas en el mundo real a través de clasificaciones actualizadas semanalmente, con detalles completos de comparación entre versiones gratuitas y de pago. Respaldado por XIX.AI, es la guía imprescindible para cualquier persona que aspire a desbloquear su ventaja con IA. ¡Explora ahora!
10 herramientas
xix.ai

オープンソースLLMがセキュリティの基盤になるとは、面白い展開ですね。コスト効率が良いのは良いですが、攻撃側も同じ技術を使うなら、結局エスカレートしそうです。中小企業には朗報ですが、管理責任が曖昧にならないか心配です。🤔
Interesting partnership - but aren't we basically handing the bad guys the same tools? Open-source LLMs mean everyone gets the same playbook, so defenders and attackers both level up. Feels like an arms race where the only winner is GPU vendors. 🙃












