


 집
Meta와 Cisco, 차세대 보안 운영에 오픈소스 AI 모델 통합
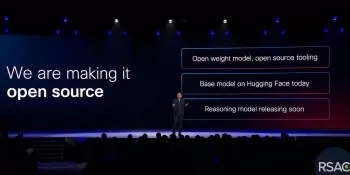
사이버 공격이 기계의 속도로 가속화됨에 따라 오픈 소스 대규모 언어 모델(LLM)이 핵심 인프라로 빠르게 부상하고 있습니다. 스타트업과 기존 사이버 보안 리더들은 오픈 소스 LLM을 통해 인간의 대응 시간을 능가하는 위협에 대해 유연하고 비용 효율적인 방어 체계를 구축하고 배포할 수 있습니다.
빠른 배포, 뛰어난 적응성, 저렴한 비용 등 오픈 소스 LLM의 고유한 이점은 인프라 제공을 위한 확장 가능하고 안전한 기반을 구축합니다. 지난주 RSAC 2025 컨퍼런스에서 Cisco, Meta, ProjectDiscovery는 새로운 오픈 소스 LLM과 커뮤니티 기반 공격 표면 혁신을 공개하며 오픈 소스 사이버 보안의 미래를 함께 만들어 나가고 있습니다.
올해 RSAC의 중심 주제는 대규모 인프라를 개선하고 강화하기 위한 오픈소스 LLM의 진화입니다.
오픈 소스 AI는 사이버 보안 리더들이 오랫동안 주장해 온 혁신, 즉 점점 더 정교해지는 위협에 맞서 다양한 보안 제공업체가 협력할 수 있도록 하는 혁신에 가까워지고 있습니다. RSAC의 발표를 고려할 때, 통합된 오픈 소스 LLM 및 인프라를 중심으로 협업하는 비전이 현실에 가까워졌습니다.
Cisco의 최고 제품 책임자인 지투 파텔은 기조연설에서 "우리의 진정한 상대는 경쟁자가 아니라 적입니다. 우리는 에코시스템이 이러한 위협에 공동으로 대응할 수 있는 도구와 단결력을 갖추도록 해야 합니다."라고 말했습니다.
파텔은 이 복잡한 임무의 시급성을 강조했습니다: "AI는 모든 것을 재편하고 있으며, 사이버 보안은 그 중심에 있습니다. 우리는 인간 규모가 아닌 기계 규모로 작동하는 위협에 직면하고 있습니다."
오픈 소스 AI의 새로운 시대를 정의하는 Cisco의 Foundation-sec-8B LLM
로버스트 인텔리전스 인수를 통해 새롭게 설립된 Cisco의 파운데이션 AI 그룹은 가장 까다로운 분야 중 하나인 사이버 보안을 위한 도메인별 AI 인프라 제공을 전문으로 합니다. Meta의 Llama 3.1 아키텍처를 기반으로 구축된 이 80억 개의 파라미터를 지원하는 개방형 경량 LLM은 용도가 변경된 범용 AI가 아닙니다. Cisco의 재단 AI 팀에서 내부적으로 선별한 사이버 보안 데이터 세트를 기반으로 특별히 구축되고 엄격하게 훈련되었습니다.
재단 AI 및 보안 담당 부사장 야론 싱어는 "이 영역의 과제는 본질적으로 AI의 가장 어려운 과제 중 하나입니다. 이 기술에 널리 접근하기 위해 우리는 대부분의 재단 AI 작업을 공개하기로 결정했습니다. 개방형 혁신은 특히 사이버 보안 분야에서 복합적인 산업적 이점을 창출합니다."
Cisco는 오픈 소스에 기반을 둠으로써 사이버 보안 제공업체(종종 유사한 제품을 제공하는 경쟁업체)가 더 강력하고 통합된 방어를 구축하기 위해 협력할 수 있는 실용적인 프레임워크를 설계했습니다.
싱어는 "기존 도구에 포함시키든 새로운 워크플로우를 만들든, Foundation-Sec-8b는 조직의 특정 요구 사항에 맞게 조정할 수 있습니다."라고 말합니다. Cisco의 출시 블로그에 따르면 보안 팀은 보안 수명 주기 전반에 걸쳐 foundation-sec-8b를 배포할 수 있습니다. 권장 사용 사례에는 SOC 가속화, 선제적 위협 방어, 엔지니어링 지원, AI 지원 코드 검토, 구성 유효성 검사, 사용자 지정 통합이 포함됩니다.
Foundation-sec-8B의 모델 가중치와 토큰화 도구는 허깅 페이스의 Apache 2.0 라이선스에 따라 제공되므로 기업은 규정 준수와 개인 정보를 보호하면서 공급업체에 종속되지 않고 자유롭게 사용자 지정 및 배포할 수 있습니다. 또한 Cisco는 커뮤니티 주도의 혁신을 촉진하기 위해 교육 파이프라인을 오픈소스화할 계획입니다.
LLM의 DNA에 내재된 사이버 보안
시스코는 SOC, DevSecOps 및 엔터프라이즈 보안 팀에 최적화된 사이버 보안 전용 모델을 개발했습니다. 일반적인 AI 모델을 개조하는 것만으로는 충분하지 않았기 때문에 재단 AI 팀은 광범위한 고품질 사이버 보안 데이터 세트를 사용하여 모델을 학습시켰습니다.
이러한 정밀도 중심의 접근 방식은 모델이 실제 사이버 위협, 취약성, 방어 전략을 포괄적으로 이해하도록 보장합니다.
핵심 교육 데이터 세트가 포함되어 있습니다:
- 취약성 데이터베이스: 알려진 위협과 약점을 식별하기 위한 상세한 CVE(공통 취약점 및 노출) 및 CWE(공통 약점 열거)를 제공합니다.
- 위협 행동 매핑: 공격자의 기법과 행동을 자세히 설명하는 MITRE ATT&CK와 같은 검증된 보안 프레임워크의 구조화된 정보입니다.
- 위협 인텔리전스 보고서: 글로벌 사이버 보안 사고 및 새로운 위협에 대한 종합적인 분석.
- 레드팀 플레이북: 실제 공격자의 전술 및 침투 전략.
- 실제 인시던트 요약: 문서화된 사이버 보안 침해 분석, 인시던트 및 해결 경로.
- 규정 준수 및 보안 가이드라인: NIST 프레임워크 및 OWASP 보안 코딩 원칙을 비롯한 주요 표준 기관의 모범 사례.
이 맞춤형 교육을 통해 Foundation-sec-8B는 범용 모델에 비해 뛰어난 정확도, 심층적인 컨텍스트, 빠른 응답 시간으로 복잡한 사이버 보안 작업을 처리할 수 있습니다.
Foundation-sec-8B LLM 벤치마킹하기
Cisco의 기술 벤치마크에 따르면 Foundation-sec-8B는 훨씬 더 큰 모델에 필적하는 사이버 보안 성능을 제공합니다:
벤치마크 Foundation-sec-8B Llama-3.1-8B Llama-3.1-70B CTI-MCQA 67.39 64.14 68.23 CTI-RCM 75.26 66.43 72.66
Cisco는 사이버 보안에 특화된 기반 모델을 설계함으로써 SOC 팀이 막대한 인프라 비용을 들이지 않고도 고급 위협 분석을 통해 더 높은 효율성을 달성할 수 있도록 지원합니다.
블로그 "Foundation AI: 사이버 보안을 위한 강력한 인텔리전스"에 자세히 설명된 대로 Cisco의 전략은 일반 모델의 제한된 도메인 조정, 불충분한 데이터 세트, 레거시 시스템 통합 등 일반적인 AI 도입 장애물을 해결합니다. Foundation-sec-8B는 이러한 장벽을 극복하도록 설계되어 최소한의 하드웨어, 즉 한두 개의 Nvidia A100 GPU만으로 효과적으로 실행됩니다.
AI Defenders 제품군으로 오픈 소스 AI 보안을 확장하는 Meta
RSAC 2025에서 Meta는 오픈 소스 노력을 강화하여 AI 디펜더스 스위트를 확장하여 제너레이티브 AI 인프라 보안을 강화했습니다. 업데이트된 오픈 소스 툴킷에는 텍스트와 이미지에서 정책 위반을 식별하는 다중 모달 분류기인 Llama Guard 4가 포함되어 AI 워크플로우의 규정 준수 모니터링을 개선합니다.
Meta는 또한 모듈식 기능을 갖춘 오픈 소스 실시간 보안 프레임워크인 LlamaFirewall을 도입했습니다. 여기에는 프롬프트 인젝션과 탈옥 시도를 탐지하는 PromptGuard 2, AI 에이전트의 결정을 모니터링하고 보호하는 에이전트 정렬 검사, 생성된 코드를 검사하여 취약점을 찾아 수정하는 CodeShield가 포함됩니다.
Prompt Guard 2는 이제 정확도가 높은 8600만 매개변수 모델과 리소스가 부족한 환경을 위한 보다 간소화된 2200만 매개변수 버전 등 두 가지 오픈 소스 변형을 제공합니다.
또한 Meta는 CrowdStrike와 함께 개발한 오픈소스 벤치마킹 제품군인 CyberSec Eval 4를 출시했습니다. 여기에는 실제 SOC 시나리오에서 AI 성능을 측정하는 CyberSOC Eval과 소프트웨어 결함을 자율적으로 식별하고 패치하는 AI 시스템을 테스트하는 AutoPatchBench가 포함됩니다.
Meta는 또한 민감한 문서 분류기 및 오디오 위협 탐지 등의 개방형 AI 기반 보안 도구에 대한 조기 액세스를 제공하는 라마 디펜더스 프로그램도 선보였습니다. 개인 정보 보호 중심의 온디바이스 AI인 프라이빗 프로세싱도 WhatsApp 내에서 시범 운영되고 있습니다.
프로젝트 디스커버리의 핵: 커뮤니티 주도의 오픈소스 보안 혁신
RSAC 2025에서 프로젝트디스커버리는 혁신 샌드박스 부문에서 '가장 혁신적인 스타트업' 상을 수상하며 오픈소스 사이버 보안에 대한 헌신을 인정받았습니다. 이 회사의 대표 도구인 Nuclei는 글로벌 커뮤니티를 활용하여 API, 웹사이트, 클라우드 인스턴스 및 네트워크 전반에서 문제를 신속하게 탐지하는 맞춤형 오픈 소스 취약성 스캐너입니다.
Nuclei의 YAML 기반 템플릿 라이브러리에는 11,000개 이상의 탐지 패턴(이 중 1,000개는 특정 CVE에 매핑됨)이 포함되어 있어 실시간 위협 식별이 가능합니다. "제20회 연례 RSAC 혁신 샌드박스 수상은 오픈소스 모델이 사이버 보안 분야에서 성공할 수 있다는 것을 보여줍니다. 이는 보안 민주화를 위한 커뮤니티 중심의 접근 방식을 입증하는 것입니다."라고 말했습니다.
프로젝트디스커버리의 진전은 가트너의 2024년 오픈소스 소프트웨어 하이프 사이클에 부합하며, 이 사이클은 오픈소스 AI와 사이버 보안 도구를 '혁신 트리거' 단계로 분류합니다. Gartner는 조직에 오픈소스 프로그램 사무소(OSPO)를 설립하고, SBOM 프레임워크를 채택하고, 건전한 거버넌스를 통해 규정을 준수할 것을 권고합니다.
보안 리더를 위한 실행 가능한 인사이트
Cisco의 Foundation-sec-8B, Meta의 AI Defenders Suite 개선 사항, ProjectDiscovery의 Nuclei는 개방성, 협업, 도메인 전문성이 조직 전반에 걸쳐 융합될 때 사이버 보안 혁신이 번성한다는 것을 종합적으로 보여줍니다. 이러한 벤더와 다른 업체들은 모든 사이버 보안 제공업체가 보다 효과적이고 경제적인 방어 체계를 구축하는 데 참여할 수 있는 길을 열어주고 있습니다.
파텔은 기조연설에서 "이것은 이론적인 것이 아니라 현실입니다. 모두가 접근할 수 있는 목적에 맞게 구축된 보안 모델을 통해 우리는 최첨단 추론에 기반하여 적은 비용으로 더 나은 보안 결과를 달성할 수 있습니다."
관련 기사
 Base44, 방어력을 강화하는 고유 AI 모델을 vibe 코딩 플랫폼에 공개
Base44은 1년 전, 팀이 8명으로 구성되고 설립된 지 불과 6개월 된 상태였을 때 Wix로부터 8,000만 달러에 인수된 vibe 코딩 플랫폼으로, 이제 자연어를 사용하여 애플리케이션을 구축할 수 있도록 자체 AI 모델을 배포하기 시작했습니다.이러한 developments는 최첨단 모델이 모든 사용 사례에 최적인지, 그리고 외부 모델에 의존하는 기업들이 장기적인 방어력을 유지할 수 있는지에 대해 AI 커뮤니티가 논쟁을 벌이는 시점에 이루
멀티버스 컴퓨팅, 무료 압축 생성형 AI 모델 출시
대규모 언어 모델은 상당한 과제에 직면해 있습니다: 바로 그 방대한 규모입니다. 스페인 스타트업 멀티버스 컴퓨팅(Multiverse Computing)은 최첨단 AI의 성능과 기업이 실질적으로 도입할 수 있는 수준 사이의 격차를 해소하기 위해 설계된 압축 모델을 개발함으로써 이 문제를 해결하고 있습니다.핵심 혁신은 양자 컴퓨팅 원리에서 영감을 받은 압축 기
비밀 추적 데이터, AI 모델 도용 사건 폭로
새로운 방법은 재훈련 없이도 ChatGPT와 같은 모델에 몇 초 만에 보이지 않는 워터마크를 적용할 수 있으며, 표준 출력물에 흔적을 남기지 않고 모든 실질적인 제거 시도를 견딥니다. 워터마킹과 '저작권 유인(copyright-baiting)'의 핵심 차이점은 워터마크(가시적이든 숨겨진 것이든)는 일반적으로 이미지 데이터셋과 같은 컬렉션 전체에 걸쳐 나타나
관련 특별 주제 추천
SEO
 검색 전략 수립을 위한 최고의 AI SERP 분석 도구
2026년 검색 전략을 위한 최신 최고의 AI SERP 분석 도구는 XIX.AI가 엄격한 실전 테스트를 거쳐 엄선하고 매주 순위를 업데이트하여 제공합니다. 이 강력한 도구들을 활용하면 숨겨진 최적화 기회를 발굴하고, 콘텐츠 성과를 높이며, 검색 분야에서 경쟁 우위를 확보할 수 있습니다. 지금 바로 검색 전략을 한 단계 업그레이드해 줄 완벽한 도구를 찾아보세요. 지금 바로 확인해 보세요!
 13 도구
 xix.ai
데이터 분석
SaaS 및 이커머스 팀을 위한 KPI 모니터링용 최고의 AI 이상 감지 도구
2026년 최신 최고의 KPI 모니터링용 AI 이상 탐지 도구 SaaS 및 이커머스 팀을 위한 상위 평가 도구! XIX.AI는 엄격한 실제 테스트와 매주 업데이트되는 순위를 기반으로 강력한 게임 체인저 컬렉션을 선별했습니다. 생산성을 높이고 AI 경쟁력을 발휘할 수 있는 필수 솔루션을 식별하는 데 도움이 되는 상세한 무료 대 유료 비교 인사이트를 찾을 수 있습니다. 지금 탐색하세요!
10 도구
xix.ai
글쓰기
장문 SEO 기사용 최고의 AI 개요 생성기
XIX.AI가 꼼꼼하게 선별한 2026년 최신 최고 평점을 받은 장문 SEO 기사용 AI 개요 생성기. 이 강력한 도구들은 고품질 콘텐츠를 신속하게 제작하는 데 획기적인 도움을 제공하여 글쓰기 효율을 크게 높여줍니다. 무료 버전과 유료 버전의 비교 정보와 실제 테스트 결과, 상세한 순위 정보를 확인하여 여러분의 필요에 딱 맞는, 꼭 사용해 봐야 할 옵션을 찾아보세요. 지금 바로 살펴보고 AI를 활용한 경쟁력을 확보하세요.
8 도구
xix.ai
교육 및 학습
숙제 및 시험 준비를 위한 AI 학습 도구
2026년 숙제 및 시험 준비를 위한 최신 최고의 AI 학습 도구! XIX.AI는 학생들이 생산성을 높이고, 숙제 완료 과정을 효율화하며, 실제 시험을 통해 우수한 성적을 거둘 수 있도록 돕는 강력하고 혁신적인 도구들의 최고 평점 목록을 엄선했습니다. 무료와 유료 버전의 비교 정보, 상세한 순위, 꼭 사용해 봐야 할 옵션을 확인하고 AI의 힘을 최대한 활용하세요. 지금 바로 살펴보세요!
10 도구
xix.ai
음악 작곡
songwriter, 후크, 탑라인 및 다국어 초안 세션을 위한 AI 보컬 데모 도구
2026년 최신 최고의 AI 보컬 데모 도구: 작곡가, 후크 제작자 및 다국어 콘텐츠 팀을 위한! XIX.AI는 엄격한 실전 테스트를 거친 강력한 혁신 도구의 최고 평점 목록을 선별했습니다. 여기서는 무료 대 유료 비교 데이터, 종합 순위, 그리고 필수 추천 옵션을 확인할 수 있어 작사 효율성을 높이고 창의적 잠재력을 발휘하는 데 도움이 됩니다. 지금 탐색하여 모든 콘텐츠 요구에 맞는 완벽한 도구를 발견하세요!
9 도구
xix.ai
사업
중소기업을 위한 최고의 AI 경쟁사 분석 도구
2026년 중소기업을 위한 최신 최고 평점의 AI 경쟁 분석 도구! XIX.AI는 매주 엄격한 실제 테스트와 상세한 순위를 바탕으로 업데이트되는, 업계 판도를 바꿀 만큼 강력한 도구 모음을 엄선했습니다. 생산성을 높이고 경쟁 우위를 확보할 수 있는 ‘꼭 사용해 봐야 할’ 도구를 찾아보실 수 있도록, 무료 버전과 유료 버전의 포괄적인 비교 정보를 제공합니다. 지금 바로 살펴보고 여러분에게 딱 맞는 도구를 찾아보세요!
9 도구
xix.ai

 의견 (2)
0/500
![GeorgeMartinez]()
オープンソースLLMがセキュリティの基盤になるとは、面白い展開ですね。コスト効率が良いのは良いですが、攻撃側も同じ技術を使うなら、結局エスカレートしそうです。中小企業には朗報ですが、管理責任が曖昧にならないか心配です。🤔
![BrianRoberts]()
Interesting partnership - but aren't we basically handing the bad guys the same tools? Open-source LLMs mean everyone gets the same playbook, so defenders and attackers both level up. Feels like an arms race where the only winner is GPU vendors. 🙃
사이버 공격이 기계의 속도로 가속화됨에 따라 오픈 소스 대규모 언어 모델(LLM)이 핵심 인프라로 빠르게 부상하고 있습니다. 스타트업과 기존 사이버 보안 리더들은 오픈 소스 LLM을 통해 인간의 대응 시간을 능가하는 위협에 대해 유연하고 비용 효율적인 방어 체계를 구축하고 배포할 수 있습니다.
빠른 배포, 뛰어난 적응성, 저렴한 비용 등 오픈 소스 LLM의 고유한 이점은 인프라 제공을 위한 확장 가능하고 안전한 기반을 구축합니다. 지난주 RSAC 2025 컨퍼런스에서 Cisco, Meta, ProjectDiscovery는 새로운 오픈 소스 LLM과 커뮤니티 기반 공격 표면 혁신을 공개하며 오픈 소스 사이버 보안의 미래를 함께 만들어 나가고 있습니다.
올해 RSAC의 중심 주제는 대규모 인프라를 개선하고 강화하기 위한 오픈소스 LLM의 진화입니다.
오픈 소스 AI는 사이버 보안 리더들이 오랫동안 주장해 온 혁신, 즉 점점 더 정교해지는 위협에 맞서 다양한 보안 제공업체가 협력할 수 있도록 하는 혁신에 가까워지고 있습니다. RSAC의 발표를 고려할 때, 통합된 오픈 소스 LLM 및 인프라를 중심으로 협업하는 비전이 현실에 가까워졌습니다.
Cisco의 최고 제품 책임자인 지투 파텔은 기조연설에서 "우리의 진정한 상대는 경쟁자가 아니라 적입니다. 우리는 에코시스템이 이러한 위협에 공동으로 대응할 수 있는 도구와 단결력을 갖추도록 해야 합니다."라고 말했습니다.
파텔은 이 복잡한 임무의 시급성을 강조했습니다: "AI는 모든 것을 재편하고 있으며, 사이버 보안은 그 중심에 있습니다. 우리는 인간 규모가 아닌 기계 규모로 작동하는 위협에 직면하고 있습니다."
오픈 소스 AI의 새로운 시대를 정의하는 Cisco의 Foundation-sec-8B LLM
로버스트 인텔리전스 인수를 통해 새롭게 설립된 Cisco의 파운데이션 AI 그룹은 가장 까다로운 분야 중 하나인 사이버 보안을 위한 도메인별 AI 인프라 제공을 전문으로 합니다. Meta의 Llama 3.1 아키텍처를 기반으로 구축된 이 80억 개의 파라미터를 지원하는 개방형 경량 LLM은 용도가 변경된 범용 AI가 아닙니다. Cisco의 재단 AI 팀에서 내부적으로 선별한 사이버 보안 데이터 세트를 기반으로 특별히 구축되고 엄격하게 훈련되었습니다.
재단 AI 및 보안 담당 부사장 야론 싱어는 "이 영역의 과제는 본질적으로 AI의 가장 어려운 과제 중 하나입니다. 이 기술에 널리 접근하기 위해 우리는 대부분의 재단 AI 작업을 공개하기로 결정했습니다. 개방형 혁신은 특히 사이버 보안 분야에서 복합적인 산업적 이점을 창출합니다."
Cisco는 오픈 소스에 기반을 둠으로써 사이버 보안 제공업체(종종 유사한 제품을 제공하는 경쟁업체)가 더 강력하고 통합된 방어를 구축하기 위해 협력할 수 있는 실용적인 프레임워크를 설계했습니다.
싱어는 "기존 도구에 포함시키든 새로운 워크플로우를 만들든, Foundation-Sec-8b는 조직의 특정 요구 사항에 맞게 조정할 수 있습니다."라고 말합니다. Cisco의 출시 블로그에 따르면 보안 팀은 보안 수명 주기 전반에 걸쳐 foundation-sec-8b를 배포할 수 있습니다. 권장 사용 사례에는 SOC 가속화, 선제적 위협 방어, 엔지니어링 지원, AI 지원 코드 검토, 구성 유효성 검사, 사용자 지정 통합이 포함됩니다.
Foundation-sec-8B의 모델 가중치와 토큰화 도구는 허깅 페이스의 Apache 2.0 라이선스에 따라 제공되므로 기업은 규정 준수와 개인 정보를 보호하면서 공급업체에 종속되지 않고 자유롭게 사용자 지정 및 배포할 수 있습니다. 또한 Cisco는 커뮤니티 주도의 혁신을 촉진하기 위해 교육 파이프라인을 오픈소스화할 계획입니다.
LLM의 DNA에 내재된 사이버 보안
시스코는 SOC, DevSecOps 및 엔터프라이즈 보안 팀에 최적화된 사이버 보안 전용 모델을 개발했습니다. 일반적인 AI 모델을 개조하는 것만으로는 충분하지 않았기 때문에 재단 AI 팀은 광범위한 고품질 사이버 보안 데이터 세트를 사용하여 모델을 학습시켰습니다.
이러한 정밀도 중심의 접근 방식은 모델이 실제 사이버 위협, 취약성, 방어 전략을 포괄적으로 이해하도록 보장합니다.
핵심 교육 데이터 세트가 포함되어 있습니다:
- 취약성 데이터베이스: 알려진 위협과 약점을 식별하기 위한 상세한 CVE(공통 취약점 및 노출) 및 CWE(공통 약점 열거)를 제공합니다.
- 위협 행동 매핑: 공격자의 기법과 행동을 자세히 설명하는 MITRE ATT&CK와 같은 검증된 보안 프레임워크의 구조화된 정보입니다.
- 위협 인텔리전스 보고서: 글로벌 사이버 보안 사고 및 새로운 위협에 대한 종합적인 분석.
- 레드팀 플레이북: 실제 공격자의 전술 및 침투 전략.
- 실제 인시던트 요약: 문서화된 사이버 보안 침해 분석, 인시던트 및 해결 경로.
- 규정 준수 및 보안 가이드라인: NIST 프레임워크 및 OWASP 보안 코딩 원칙을 비롯한 주요 표준 기관의 모범 사례.
이 맞춤형 교육을 통해 Foundation-sec-8B는 범용 모델에 비해 뛰어난 정확도, 심층적인 컨텍스트, 빠른 응답 시간으로 복잡한 사이버 보안 작업을 처리할 수 있습니다.
Foundation-sec-8B LLM 벤치마킹하기
Cisco의 기술 벤치마크에 따르면 Foundation-sec-8B는 훨씬 더 큰 모델에 필적하는 사이버 보안 성능을 제공합니다:
| 벤치마크 | Foundation-sec-8B | Llama-3.1-8B | Llama-3.1-70B |
| CTI-MCQA | 67.39 | 64.14 | 68.23 |
| CTI-RCM | 75.26 | 66.43 | 72.66 |
Cisco는 사이버 보안에 특화된 기반 모델을 설계함으로써 SOC 팀이 막대한 인프라 비용을 들이지 않고도 고급 위협 분석을 통해 더 높은 효율성을 달성할 수 있도록 지원합니다.
블로그 "Foundation AI: 사이버 보안을 위한 강력한 인텔리전스"에 자세히 설명된 대로 Cisco의 전략은 일반 모델의 제한된 도메인 조정, 불충분한 데이터 세트, 레거시 시스템 통합 등 일반적인 AI 도입 장애물을 해결합니다. Foundation-sec-8B는 이러한 장벽을 극복하도록 설계되어 최소한의 하드웨어, 즉 한두 개의 Nvidia A100 GPU만으로 효과적으로 실행됩니다.
AI Defenders 제품군으로 오픈 소스 AI 보안을 확장하는 Meta
RSAC 2025에서 Meta는 오픈 소스 노력을 강화하여 AI 디펜더스 스위트를 확장하여 제너레이티브 AI 인프라 보안을 강화했습니다. 업데이트된 오픈 소스 툴킷에는 텍스트와 이미지에서 정책 위반을 식별하는 다중 모달 분류기인 Llama Guard 4가 포함되어 AI 워크플로우의 규정 준수 모니터링을 개선합니다.
Meta는 또한 모듈식 기능을 갖춘 오픈 소스 실시간 보안 프레임워크인 LlamaFirewall을 도입했습니다. 여기에는 프롬프트 인젝션과 탈옥 시도를 탐지하는 PromptGuard 2, AI 에이전트의 결정을 모니터링하고 보호하는 에이전트 정렬 검사, 생성된 코드를 검사하여 취약점을 찾아 수정하는 CodeShield가 포함됩니다.
Prompt Guard 2는 이제 정확도가 높은 8600만 매개변수 모델과 리소스가 부족한 환경을 위한 보다 간소화된 2200만 매개변수 버전 등 두 가지 오픈 소스 변형을 제공합니다.
또한 Meta는 CrowdStrike와 함께 개발한 오픈소스 벤치마킹 제품군인 CyberSec Eval 4를 출시했습니다. 여기에는 실제 SOC 시나리오에서 AI 성능을 측정하는 CyberSOC Eval과 소프트웨어 결함을 자율적으로 식별하고 패치하는 AI 시스템을 테스트하는 AutoPatchBench가 포함됩니다.
Meta는 또한 민감한 문서 분류기 및 오디오 위협 탐지 등의 개방형 AI 기반 보안 도구에 대한 조기 액세스를 제공하는 라마 디펜더스 프로그램도 선보였습니다. 개인 정보 보호 중심의 온디바이스 AI인 프라이빗 프로세싱도 WhatsApp 내에서 시범 운영되고 있습니다.
프로젝트 디스커버리의 핵: 커뮤니티 주도의 오픈소스 보안 혁신
RSAC 2025에서 프로젝트디스커버리는 혁신 샌드박스 부문에서 '가장 혁신적인 스타트업' 상을 수상하며 오픈소스 사이버 보안에 대한 헌신을 인정받았습니다. 이 회사의 대표 도구인 Nuclei는 글로벌 커뮤니티를 활용하여 API, 웹사이트, 클라우드 인스턴스 및 네트워크 전반에서 문제를 신속하게 탐지하는 맞춤형 오픈 소스 취약성 스캐너입니다.
Nuclei의 YAML 기반 템플릿 라이브러리에는 11,000개 이상의 탐지 패턴(이 중 1,000개는 특정 CVE에 매핑됨)이 포함되어 있어 실시간 위협 식별이 가능합니다. "제20회 연례 RSAC 혁신 샌드박스 수상은 오픈소스 모델이 사이버 보안 분야에서 성공할 수 있다는 것을 보여줍니다. 이는 보안 민주화를 위한 커뮤니티 중심의 접근 방식을 입증하는 것입니다."라고 말했습니다.
프로젝트디스커버리의 진전은 가트너의 2024년 오픈소스 소프트웨어 하이프 사이클에 부합하며, 이 사이클은 오픈소스 AI와 사이버 보안 도구를 '혁신 트리거' 단계로 분류합니다. Gartner는 조직에 오픈소스 프로그램 사무소(OSPO)를 설립하고, SBOM 프레임워크를 채택하고, 건전한 거버넌스를 통해 규정을 준수할 것을 권고합니다.
보안 리더를 위한 실행 가능한 인사이트
Cisco의 Foundation-sec-8B, Meta의 AI Defenders Suite 개선 사항, ProjectDiscovery의 Nuclei는 개방성, 협업, 도메인 전문성이 조직 전반에 걸쳐 융합될 때 사이버 보안 혁신이 번성한다는 것을 종합적으로 보여줍니다. 이러한 벤더와 다른 업체들은 모든 사이버 보안 제공업체가 보다 효과적이고 경제적인 방어 체계를 구축하는 데 참여할 수 있는 길을 열어주고 있습니다.
파텔은 기조연설에서 "이것은 이론적인 것이 아니라 현실입니다. 모두가 접근할 수 있는 목적에 맞게 구축된 보안 모델을 통해 우리는 최첨단 추론에 기반하여 적은 비용으로 더 나은 보안 결과를 달성할 수 있습니다."








 Base44, 방어력을 강화하는 고유 AI 모델을 vibe 코딩 플랫폼에 공개
Base44은 1년 전, 팀이 8명으로 구성되고 설립된 지 불과 6개월 된 상태였을 때 Wix로부터 8,000만 달러에 인수된 vibe 코딩 플랫폼으로, 이제 자연어를 사용하여 애플리케이션을 구축할 수 있도록 자체 AI 모델을 배포하기 시작했습니다.이러한 developments는 최첨단 모델이 모든 사용 사례에 최적인지, 그리고 외부 모델에 의존하는 기업들이 장기적인 방어력을 유지할 수 있는지에 대해 AI 커뮤니티가 논쟁을 벌이는 시점에 이루
 멀티버스 컴퓨팅, 무료 압축 생성형 AI 모델 출시
대규모 언어 모델은 상당한 과제에 직면해 있습니다: 바로 그 방대한 규모입니다. 스페인 스타트업 멀티버스 컴퓨팅(Multiverse Computing)은 최첨단 AI의 성능과 기업이 실질적으로 도입할 수 있는 수준 사이의 격차를 해소하기 위해 설계된 압축 모델을 개발함으로써 이 문제를 해결하고 있습니다.핵심 혁신은 양자 컴퓨팅 원리에서 영감을 받은 압축 기
 비밀 추적 데이터, AI 모델 도용 사건 폭로
새로운 방법은 재훈련 없이도 ChatGPT와 같은 모델에 몇 초 만에 보이지 않는 워터마크를 적용할 수 있으며, 표준 출력물에 흔적을 남기지 않고 모든 실질적인 제거 시도를 견딥니다. 워터마킹과 '저작권 유인(copyright-baiting)'의 핵심 차이점은 워터마크(가시적이든 숨겨진 것이든)는 일반적으로 이미지 데이터셋과 같은 컬렉션 전체에 걸쳐 나타나

2026년 검색 전략을 위한 최신 최고의 AI SERP 분석 도구는 XIX.AI가 엄격한 실전 테스트를 거쳐 엄선하고 매주 순위를 업데이트하여 제공합니다. 이 강력한 도구들을 활용하면 숨겨진 최적화 기회를 발굴하고, 콘텐츠 성과를 높이며, 검색 분야에서 경쟁 우위를 확보할 수 있습니다. 지금 바로 검색 전략을 한 단계 업그레이드해 줄 완벽한 도구를 찾아보세요. 지금 바로 확인해 보세요!
13 도구
xix.ai

2026년 최신 최고의 KPI 모니터링용 AI 이상 탐지 도구 SaaS 및 이커머스 팀을 위한 상위 평가 도구! XIX.AI는 엄격한 실제 테스트와 매주 업데이트되는 순위를 기반으로 강력한 게임 체인저 컬렉션을 선별했습니다. 생산성을 높이고 AI 경쟁력을 발휘할 수 있는 필수 솔루션을 식별하는 데 도움이 되는 상세한 무료 대 유료 비교 인사이트를 찾을 수 있습니다. 지금 탐색하세요!
10 도구
xix.ai

XIX.AI가 꼼꼼하게 선별한 2026년 최신 최고 평점을 받은 장문 SEO 기사용 AI 개요 생성기. 이 강력한 도구들은 고품질 콘텐츠를 신속하게 제작하는 데 획기적인 도움을 제공하여 글쓰기 효율을 크게 높여줍니다. 무료 버전과 유료 버전의 비교 정보와 실제 테스트 결과, 상세한 순위 정보를 확인하여 여러분의 필요에 딱 맞는, 꼭 사용해 봐야 할 옵션을 찾아보세요. 지금 바로 살펴보고 AI를 활용한 경쟁력을 확보하세요.
8 도구
xix.ai

2026년 숙제 및 시험 준비를 위한 최신 최고의 AI 학습 도구! XIX.AI는 학생들이 생산성을 높이고, 숙제 완료 과정을 효율화하며, 실제 시험을 통해 우수한 성적을 거둘 수 있도록 돕는 강력하고 혁신적인 도구들의 최고 평점 목록을 엄선했습니다. 무료와 유료 버전의 비교 정보, 상세한 순위, 꼭 사용해 봐야 할 옵션을 확인하고 AI의 힘을 최대한 활용하세요. 지금 바로 살펴보세요!
10 도구
xix.ai

2026년 최신 최고의 AI 보컬 데모 도구: 작곡가, 후크 제작자 및 다국어 콘텐츠 팀을 위한! XIX.AI는 엄격한 실전 테스트를 거친 강력한 혁신 도구의 최고 평점 목록을 선별했습니다. 여기서는 무료 대 유료 비교 데이터, 종합 순위, 그리고 필수 추천 옵션을 확인할 수 있어 작사 효율성을 높이고 창의적 잠재력을 발휘하는 데 도움이 됩니다. 지금 탐색하여 모든 콘텐츠 요구에 맞는 완벽한 도구를 발견하세요!
9 도구
xix.ai

2026년 중소기업을 위한 최신 최고 평점의 AI 경쟁 분석 도구! XIX.AI는 매주 엄격한 실제 테스트와 상세한 순위를 바탕으로 업데이트되는, 업계 판도를 바꿀 만큼 강력한 도구 모음을 엄선했습니다. 생산성을 높이고 경쟁 우위를 확보할 수 있는 ‘꼭 사용해 봐야 할’ 도구를 찾아보실 수 있도록, 무료 버전과 유료 버전의 포괄적인 비교 정보를 제공합니다. 지금 바로 살펴보고 여러분에게 딱 맞는 도구를 찾아보세요!
9 도구
xix.ai

オープンソースLLMがセキュリティの基盤になるとは、面白い展開ですね。コスト効率が良いのは良いですが、攻撃側も同じ技術を使うなら、結局エスカレートしそうです。中小企業には朗報ですが、管理責任が曖昧にならないか心配です。🤔
Interesting partnership - but aren't we basically handing the bad guys the same tools? Open-source LLMs mean everyone gets the same playbook, so defenders and attackers both level up. Feels like an arms race where the only winner is GPU vendors. 🙃












