


 家
メタとシスコ、オープンソースのAIモデルを次世代セキュリティ・オペレーションに統合
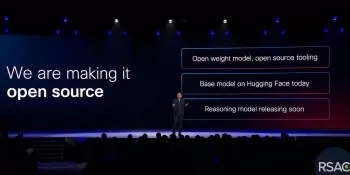
サイバー攻撃がマシンスピードで加速する中、オープンソースの大規模言語モデル(LLM)が中核インフラとして急速に台頭している。LLMは、新興企業や既存のサイバーセキュリティ・リーダーが、人間の対応時間を凌駕する脅威に対する柔軟でコスト効率の高い防御を構築し、展開できるようにします。
オープンソースのLLMには、より迅速な展開、より高い適応性、より低いコストといった固有の利点があり、インフラ提供のためのスケーラブルで安全な基盤が確立されている。先週の RSAC 2025 カンファレンスでは、Cisco、Meta、ProjectDiscovery が、新しいオープンソース LLM と、コミュニティが推進するアタック・サーフェス・イノベーションを発表し、オープンソース・サイバーセキュリティの未来を総体的に形作った。
今年のRSACの中心的テーマは、大規模なインフラを強化・強化するためのオープンソースLLMの進化である。
オープンソースのAIは、サイバーセキュリティのリーダーたちが長年提唱してきた、多様なセキュリティ・プロバイダーが団結して高度化する脅威に対抗することを可能にするというブレークスルーに近づいている。今回のRSACの発表により、統一されたオープンソースのLLMとインフラを中心とした共同創造というビジョンが現実に近づいている。
シスコのジートゥ・パテル最高製品責任者(CTO)が基調講演で述べたように、「我々の真の敵は競争相手ではない。私たちは、エコシステムがこれらの脅威に集団で対抗するためのツールと団結力を持つようにしなければなりません」。
パテルは、この複雑なミッションの背後にある緊急性を強調した:「AIはあらゆるものを再構築しており、サイバーセキュリティはその中心に位置している。私たちは、人間規模ではなく、機械規模で活動する脅威に直面しています」。
シスコのFoundation-sec-8B LLMはオープンソースAIの新時代を定義する
シスコが新たに設立したFoundation AIグループは、Robust Intelligenceの買収から生まれたもので、最も要求の厳しい分野の1つであるサイバーセキュリティ向けに、分野に特化したAIインフラを提供することに特化している。MetaのLlama 3.1アーキテクチャ上に構築されたこの80億パラメータのオープンウェイトLLMは、再利用された汎用AIではない。シスコのファウンデーションAIチームが社内でキュレーションしたサイバーセキュリティ・データセットをもとに、専用に構築され、厳密にトレーニングされたものだ。
FoundationのAIおよびセキュリティ担当副社長であるヤロン・シンガーは、「本来、この分野の課題はAIの中でも最も難しいものです。テクノロジーを広く利用できるようにするため、私たちはFoundation AIの仕事の大半をオープンにすることに決めました。オープンイノベーションは、特にサイバーセキュリティにおいて、複合的な業界の利益を生み出します。
シスコは、オープンソースに軸足を置くことで、サイバーセキュリティ・プロバイダー(多くの場合、同様の製品を提供する競合他社)が、より強力で統一された防御を構築するために協力するための実用的なフレームワークを設計した。
既存のツールに組み込もうが、新しいワークフローを作ろうが、foundation-sec-8bは組織固有の要件に適応します」とシンガー氏は指摘する。シスコの発表ブログによると、セキュリティ・チームはセキュリティ・ライフサイクル全体にわたってfoundation-sec-8bを導入することができる。推奨される使用例としては、SOCアクセラレーション、プロアクティブな脅威防御、エンジニアリングサポート、AI支援コードレビュー、構成検証、カスタム統合などがある。
Foundation-sec-8Bのモデルウェイトとトークナイザーは、Hugging FaceのApache 2.0ライセンスの下で利用可能であり、コンプライアンスとプライバシーを維持しつつ、ベンダーロックインのないカスタマイズと展開の自由を企業に提供する。シスコはまた、コミュニティ主導のイノベーションを促進するために、トレーニングパイプラインをオープンソース化する予定だ。
サイバーセキュリティはLLMのDNAである
シスコは、SOC、DevSecOps、企業のセキュリティチーム向けに最適化されたサイバーセキュリティに特化したモデルを開発した。一般的なAIモデルの後付けでは不十分だったため、Foundation AIチームは広範で高品質なサイバーセキュリティ・データセットを使用してAIモデルをトレーニングしました。
この精度を重視したアプローチにより、モデルは現実世界のサイバー脅威、脆弱性、防御戦略を包括的に理解することができます。
主なトレーニングデータセット
- 脆弱性データベース:既知の脅威と弱点を特定するための詳細なCVE(共通脆弱性・暴露)とCWE(共通弱点列挙)。
- 脅威の振る舞いのマッピング:MITRE ATT&CKのような実績のあるセキュリティフレームワークからの構造化された情報。
- 脅威インテリジェンスレポート:グローバルなサイバーセキュリティインシデントと新たな脅威の包括的な分析。
- レッドチームプレイブック:実際の敵対戦術と侵入戦略。
- 実際のインシデントの要約:文書化されたサイバーセキュリティ侵害の分析、インシデント、解決経路。
- コンプライアンスとセキュリティのガイドライン:NISTフレームワークやOWASPセキュアコーディング原則など、主要な標準化団体によるベストプラクティス。
このカスタマイズされたトレーニングにより、Foundation-sec-8Bは、汎用モデルと比較して、より優れた精度、より深いコンテキスト、より迅速な応答時間で複雑なサイバーセキュリティタスクを処理できるようになります。
Foundation-sec-8B LLMのベンチマーク
シスコの技術ベンチマークは、Foundation-sec-8Bがはるかに大きなモデルに匹敵するサイバーセキュリティ性能を発揮することを示しています:
ベンチマーク Foundation-sec-8B Llama-3.1-8B Llama-3.1-70B CTI-MCQA 67.39 64.14 68.23 CTI-RCM 75.26 66.43 72.66
シスコは、サイバーセキュリティに特化した基盤モデルを設計することで、SOCチームが高度な脅威分析で高い効率を達成できるよう支援し、インフラに莫大なコストをかけずにすべてを実現します。
シスコのブログ「Foundation AI: Robust Intelligence for Cybersecurity」で詳しく説明されているように、シスコの戦略は、一般的なモデルの限定的なドメインアライメント、不十分なデータセット、レガシーシステムの統合など、一般的なAI導入のハードルに取り組んでいます。Foundation-sec-8Bは、これらの障壁を克服するように設計されており、最小限のハードウェア(多くの場合、わずか1~2個のNvidia A100 GPU)で効率的に動作する。
Meta、AI DefendersスイートでオープンソースのAIセキュリティを拡大
RSAC2025において、メタ社はオープンソースのコミットメントを強化し、AI Defendersスイートを拡張し、ジェネレーティブAIインフラストラクチャのセキュリティを強化した。更新されたオープンソースのツールキットには、テキストや画像のポリシー違反を識別するマルチモーダル分類器であるLlama Guard 4が含まれ、AIワークフローのコンプライアンス監視を改善する。
Metaはまた、モジュラー機能を備えたオープンソースのリアルタイムセキュリティフレームワークであるLlamaFirewallを発表した。これには、プロンプトインジェクションやジェイルブレイクの試みを検出するPromptGuard 2、AIエージェントの決定を監視・保護するAgent Alignment Checks、生成されたコードを検査して脆弱性を発見・修正するCodeShieldが含まれる。
Prompt Guard 2は現在、高精度の86Mパラメータモデルと、低リソース環境向けのより合理化された22Mパラメータバージョンの2種類のオープンソース版を提供している。
さらにMetaは、CrowdStrikeと共同開発したオープンソースのベンチマーキング・スイートであるCyberSec Eval 4を発表した。これには、現実的なSOCシナリオにおけるAIのパフォーマンスを測定するCyberSOC Evalと、ソフトウェアの欠陥を自律的に特定してパッチを適用するAIシステムをテストするAutoPatchBenchが含まれる。
Metaはまた、Llama Defenders Programを発表し、機密文書の分類や音声による脅威検知など、オープンなAIベースのセキュリティ・ツールへの早期アクセスを提供した。プライバシーを重視したオンデバイスAIであるPrivate Processingも、WhatsApp内で試験的に導入されている。
ProjectDiscoveryのNuclei:コミュニティ主導のオープンソースセキュリティイノベーション
RSAC 2025において、ProjectDiscoveryはイノベーション・サンドボックスで「最も革新的なスタートアップ」賞を受賞し、オープンソース・サイバーセキュリティへの献身を強調した。同社の主力ツールであるNucleiは、カスタマイズ可能なオープンソースの脆弱性スキャナで、グローバル・コミュニティを活用してAPI、ウェブサイト、クラウド・インスタンス、ネットワーク全体の問題を迅速に検出する。
NucleiのYAMLベースのテンプレート・ライブラリには、11,000を超える検出パターンが含まれており、そのうち3,000は特定のCVEにマッピングされている。ProjectDiscoveryのCOOであるAndy Cao氏は、「第20回RSAC Innovation Sandboxの受賞は、オープンソースモデルがサイバーセキュリティで成功することを示しています。これは、セキュリティを民主化するための私たちのコミュニティ主導のアプローチの証です。
ProjectDiscoveryの進展は、ガートナー社の2024年オープンソースソフトウェアのハイプ・サイクルに沿ったもので、オープンソースのAIとサイバーセキュリティツールを「イノベーション・トリガー」の段階に位置づけている。ガートナー社は、オープンソース・プログラム・オフィス(OSPO)を設立し、SBOMフレームワークを採用し、健全なガバナンスを通じて規制コンプライアンスを確保するよう組織に助言している。
セキュリティ・リーダーのための実用的な洞察
CiscoのFoundation-sec-8B、MetaのAI Defenders Suiteの機能強化、ProjectDiscoveryのNucleiはいずれも、サイバーセキュリティのイノベーションは、オープン性、コラボレーション、ドメインの専門知識が組織全体に収束したときに花開くことを示している。これらのベンダーやその他のベンダーは、すべてのサイバーセキュリティ・プロバイダーが、より効果的で手頃な価格の防御策の構築に参加できるよう道を開いている。
パテルが基調講演で強調したように、「これは単なる理論ではなく、現実です。誰もがアクセスできる専用のセキュリティ・モデルによって、最先端の推論に裏打ちされた、より優れたセキュリティ成果をわずかなコストで達成することができるのです」。
関連記事
 Base44、独自開発のAIモデルを公開し、Vibeコーディングプラットフォームの防御力を強化
Base44は、わずか1年前にWixによって8,000万ドルで買収された「バイブコーディング」プラットフォームであり、当時チーム8名、設立からわずか6ヶ月という若さであったが、自然言語を用いてアプリケーションを構築するユーザーを支援するため、独自のAIモデルの提供を開始した。この展開は、最先端モデルがすべてのユースケースにおいて最適かどうか、そして外部モデルに依存する企業が長期的な防衛性を維持できるかどうかをめぐってAIコミュニティが議論している時期に到来した。ベイエリアを拠点とするBase4
マルチバース・コンピューティング、無料圧縮生成AIモデルを発表
大規模言語モデルは重大な課題に直面している:その膨大なサイズである。スペインのスタートアップMultiverse Computingは、最先端AIの能力と企業が実用的に導入できる範囲とのギャップを埋めるべく設計された圧縮モデルを開発することでこの問題に取り組んでいる。同社の革新的な技術「CompactifAI」は量子コンピューティング原理に着想を得た圧縮技術であり、バスク地方のこの企業はOpenA
秘密の追跡データがAIモデルの盗難を暴露
新たな手法により、ChatGPTのようなモデルに再学習なしで数秒で目に見えない透かしを埋め込める。標準出力に痕跡を残さず、あらゆる実用的な除去試みを耐えうる。 透かしと「著作権侵害の誘引」の主な違いは、透かし(可視・不可視を問わず)が通常、画像データセットなどのコレクション全体に一貫して配置され、軽率な複製に対する抑止力として設計されている点である。これに対し、偽装エントリとは、大規模な汎用コレク
関連特集おすすめ
データ分析
 SaaSおよびEコマースチーム向けのKPIモニタリングにおけるベストなAI異常検知ツール
2026年最新版・最高評価のAI異常検知ツール【SaaSおよびEコマースチーム向けKPIモニタリング】!XIX.AIは、厳格な実世界テストと週次更新のランキングに基づき、革新的な強力なコレクションを厳選しました。生産性を向上させ、AIの優位性を引き出すために必須のソリューションを見極めるのに役立つ、無料版と有料版の詳細な比較インサイトが見つかります。今すぐチェックしましょう!
 10 ツール
 xix.ai
書き込み
長文SEO記事に最適なAIアウトライン生成ツール
XIX.AIが厳選した、2026年最新のロングフォームSEO記事向け高評価AIアウトライン生成ツール。これらの強力なツールは、高品質なコンテンツを迅速に作成するための画期的な支援を提供し、執筆効率を大幅に向上させます。 無料版と有料版の比較、実地テスト、詳細なランキングを参考に、ご自身のニーズに合った「ぜひ試すべき」ツールを見つけてください。今すぐチェックして、AIの力を最大限に活用しましょう。
8 ツール
xix.ai
教育と学習
宿題や試験対策に役立つAI学習ツール
2026年版 宿題や試験対策に最適な最新AI学習ツール!XIX.AIは、学生の生産性を高め、宿題の完了を効率化し、実際の試験で好成績を収めるのに役立つ、画期的な高評価ツールを厳選して紹介しています。 無料版と有料版の比較、詳細なランキング、そしてAIの力を最大限に引き出すためにぜひ試すべきツールをご紹介します。今すぐチェックしましょう!
10 ツール
xix.ai
作曲
ソングライター向けAIボーカルデモツール:フック、トップライン、多言語のドラフトセッション
2026年版 ソングライター、フッククリエイター、多言語コンテンツ制作チームのための最新・最高のAIボーカルデモツール!XIX.AIは、厳格な実地テストを経て、業界に革新をもたらす強力なツールを厳選し、高評価のランキングリストを作成しました。 無料版と有料版の詳細な比較データ、包括的なランキング、そして創作効率を高め、創造力を最大限に引き出すためにぜひ試すべきツールが満載です。今すぐチェックして、あらゆるコンテンツ制作ニーズに最適なツールを見つけましょう!
9 ツール
xix.ai
仕事
中小企業に最適なAI競合分析ツール
2026年版 中小企業向け最新・最高評価のAI競合分析ツール!XIX.AIは、実環境での厳格なテストと詳細なランキングに基づき、毎週更新される、極めて強力で業界に革命をもたらすツールを厳選しました。無料版と有料版の包括的な比較も掲載されており、生産性を向上させ、競争優位性をもたらす「ぜひ試すべき」ツールを見つけるのに役立ちます。 今すぐチェックして、あなたにぴったりのツールを見つけましょう!
9 ツール
xix.ai
画像編集
EC用アパレル向けPhotoshop AIレタッチツール、肌のクレンジング、色の統一
2026年最新版、eコマース用アパレル向けPhotoshop AIリタッチツール、肌補正、色調統一に最適!この高評価の厳選リストは、文章作成の効率化、コンテンツ制作の簡素化、完璧な視覚結果の達成を支援する革新的なソリューションを提供しています。各ツールは週次更新ランキングを通じて実世界でテストされ、無料版と有料版の比較詳細も記載されています。XIX.AIが後援するこのガイドは、AIの優位性を最大限に引き出したい方に必見です。今すぐチェック!
10 ツール
xix.ai

 コメント (2)
0/500
![GeorgeMartinez]()
オープンソースLLMがセキュリティの基盤になるとは、面白い展開ですね。コスト効率が良いのは良いですが、攻撃側も同じ技術を使うなら、結局エスカレートしそうです。中小企業には朗報ですが、管理責任が曖昧にならないか心配です。🤔
![BrianRoberts]()
Interesting partnership - but aren't we basically handing the bad guys the same tools? Open-source LLMs mean everyone gets the same playbook, so defenders and attackers both level up. Feels like an arms race where the only winner is GPU vendors. 🙃
サイバー攻撃がマシンスピードで加速する中、オープンソースの大規模言語モデル(LLM)が中核インフラとして急速に台頭している。LLMは、新興企業や既存のサイバーセキュリティ・リーダーが、人間の対応時間を凌駕する脅威に対する柔軟でコスト効率の高い防御を構築し、展開できるようにします。
オープンソースのLLMには、より迅速な展開、より高い適応性、より低いコストといった固有の利点があり、インフラ提供のためのスケーラブルで安全な基盤が確立されている。先週の RSAC 2025 カンファレンスでは、Cisco、Meta、ProjectDiscovery が、新しいオープンソース LLM と、コミュニティが推進するアタック・サーフェス・イノベーションを発表し、オープンソース・サイバーセキュリティの未来を総体的に形作った。
今年のRSACの中心的テーマは、大規模なインフラを強化・強化するためのオープンソースLLMの進化である。
オープンソースのAIは、サイバーセキュリティのリーダーたちが長年提唱してきた、多様なセキュリティ・プロバイダーが団結して高度化する脅威に対抗することを可能にするというブレークスルーに近づいている。今回のRSACの発表により、統一されたオープンソースのLLMとインフラを中心とした共同創造というビジョンが現実に近づいている。
シスコのジートゥ・パテル最高製品責任者(CTO)が基調講演で述べたように、「我々の真の敵は競争相手ではない。私たちは、エコシステムがこれらの脅威に集団で対抗するためのツールと団結力を持つようにしなければなりません」。
パテルは、この複雑なミッションの背後にある緊急性を強調した:「AIはあらゆるものを再構築しており、サイバーセキュリティはその中心に位置している。私たちは、人間規模ではなく、機械規模で活動する脅威に直面しています」。
シスコのFoundation-sec-8B LLMはオープンソースAIの新時代を定義する
シスコが新たに設立したFoundation AIグループは、Robust Intelligenceの買収から生まれたもので、最も要求の厳しい分野の1つであるサイバーセキュリティ向けに、分野に特化したAIインフラを提供することに特化している。MetaのLlama 3.1アーキテクチャ上に構築されたこの80億パラメータのオープンウェイトLLMは、再利用された汎用AIではない。シスコのファウンデーションAIチームが社内でキュレーションしたサイバーセキュリティ・データセットをもとに、専用に構築され、厳密にトレーニングされたものだ。
FoundationのAIおよびセキュリティ担当副社長であるヤロン・シンガーは、「本来、この分野の課題はAIの中でも最も難しいものです。テクノロジーを広く利用できるようにするため、私たちはFoundation AIの仕事の大半をオープンにすることに決めました。オープンイノベーションは、特にサイバーセキュリティにおいて、複合的な業界の利益を生み出します。
シスコは、オープンソースに軸足を置くことで、サイバーセキュリティ・プロバイダー(多くの場合、同様の製品を提供する競合他社)が、より強力で統一された防御を構築するために協力するための実用的なフレームワークを設計した。
既存のツールに組み込もうが、新しいワークフローを作ろうが、foundation-sec-8bは組織固有の要件に適応します」とシンガー氏は指摘する。シスコの発表ブログによると、セキュリティ・チームはセキュリティ・ライフサイクル全体にわたってfoundation-sec-8bを導入することができる。推奨される使用例としては、SOCアクセラレーション、プロアクティブな脅威防御、エンジニアリングサポート、AI支援コードレビュー、構成検証、カスタム統合などがある。
Foundation-sec-8Bのモデルウェイトとトークナイザーは、Hugging FaceのApache 2.0ライセンスの下で利用可能であり、コンプライアンスとプライバシーを維持しつつ、ベンダーロックインのないカスタマイズと展開の自由を企業に提供する。シスコはまた、コミュニティ主導のイノベーションを促進するために、トレーニングパイプラインをオープンソース化する予定だ。
サイバーセキュリティはLLMのDNAである
シスコは、SOC、DevSecOps、企業のセキュリティチーム向けに最適化されたサイバーセキュリティに特化したモデルを開発した。一般的なAIモデルの後付けでは不十分だったため、Foundation AIチームは広範で高品質なサイバーセキュリティ・データセットを使用してAIモデルをトレーニングしました。
この精度を重視したアプローチにより、モデルは現実世界のサイバー脅威、脆弱性、防御戦略を包括的に理解することができます。
主なトレーニングデータセット
- 脆弱性データベース:既知の脅威と弱点を特定するための詳細なCVE(共通脆弱性・暴露)とCWE(共通弱点列挙)。
- 脅威の振る舞いのマッピング:MITRE ATT&CKのような実績のあるセキュリティフレームワークからの構造化された情報。
- 脅威インテリジェンスレポート:グローバルなサイバーセキュリティインシデントと新たな脅威の包括的な分析。
- レッドチームプレイブック:実際の敵対戦術と侵入戦略。
- 実際のインシデントの要約:文書化されたサイバーセキュリティ侵害の分析、インシデント、解決経路。
- コンプライアンスとセキュリティのガイドライン:NISTフレームワークやOWASPセキュアコーディング原則など、主要な標準化団体によるベストプラクティス。
このカスタマイズされたトレーニングにより、Foundation-sec-8Bは、汎用モデルと比較して、より優れた精度、より深いコンテキスト、より迅速な応答時間で複雑なサイバーセキュリティタスクを処理できるようになります。
Foundation-sec-8B LLMのベンチマーク
シスコの技術ベンチマークは、Foundation-sec-8Bがはるかに大きなモデルに匹敵するサイバーセキュリティ性能を発揮することを示しています:
| ベンチマーク | Foundation-sec-8B | Llama-3.1-8B | Llama-3.1-70B |
| CTI-MCQA | 67.39 | 64.14 | 68.23 |
| CTI-RCM | 75.26 | 66.43 | 72.66 |
シスコは、サイバーセキュリティに特化した基盤モデルを設計することで、SOCチームが高度な脅威分析で高い効率を達成できるよう支援し、インフラに莫大なコストをかけずにすべてを実現します。
シスコのブログ「Foundation AI: Robust Intelligence for Cybersecurity」で詳しく説明されているように、シスコの戦略は、一般的なモデルの限定的なドメインアライメント、不十分なデータセット、レガシーシステムの統合など、一般的なAI導入のハードルに取り組んでいます。Foundation-sec-8Bは、これらの障壁を克服するように設計されており、最小限のハードウェア(多くの場合、わずか1~2個のNvidia A100 GPU)で効率的に動作する。
Meta、AI DefendersスイートでオープンソースのAIセキュリティを拡大
RSAC2025において、メタ社はオープンソースのコミットメントを強化し、AI Defendersスイートを拡張し、ジェネレーティブAIインフラストラクチャのセキュリティを強化した。更新されたオープンソースのツールキットには、テキストや画像のポリシー違反を識別するマルチモーダル分類器であるLlama Guard 4が含まれ、AIワークフローのコンプライアンス監視を改善する。
Metaはまた、モジュラー機能を備えたオープンソースのリアルタイムセキュリティフレームワークであるLlamaFirewallを発表した。これには、プロンプトインジェクションやジェイルブレイクの試みを検出するPromptGuard 2、AIエージェントの決定を監視・保護するAgent Alignment Checks、生成されたコードを検査して脆弱性を発見・修正するCodeShieldが含まれる。
Prompt Guard 2は現在、高精度の86Mパラメータモデルと、低リソース環境向けのより合理化された22Mパラメータバージョンの2種類のオープンソース版を提供している。
さらにMetaは、CrowdStrikeと共同開発したオープンソースのベンチマーキング・スイートであるCyberSec Eval 4を発表した。これには、現実的なSOCシナリオにおけるAIのパフォーマンスを測定するCyberSOC Evalと、ソフトウェアの欠陥を自律的に特定してパッチを適用するAIシステムをテストするAutoPatchBenchが含まれる。
Metaはまた、Llama Defenders Programを発表し、機密文書の分類や音声による脅威検知など、オープンなAIベースのセキュリティ・ツールへの早期アクセスを提供した。プライバシーを重視したオンデバイスAIであるPrivate Processingも、WhatsApp内で試験的に導入されている。
ProjectDiscoveryのNuclei:コミュニティ主導のオープンソースセキュリティイノベーション
RSAC 2025において、ProjectDiscoveryはイノベーション・サンドボックスで「最も革新的なスタートアップ」賞を受賞し、オープンソース・サイバーセキュリティへの献身を強調した。同社の主力ツールであるNucleiは、カスタマイズ可能なオープンソースの脆弱性スキャナで、グローバル・コミュニティを活用してAPI、ウェブサイト、クラウド・インスタンス、ネットワーク全体の問題を迅速に検出する。
NucleiのYAMLベースのテンプレート・ライブラリには、11,000を超える検出パターンが含まれており、そのうち3,000は特定のCVEにマッピングされている。ProjectDiscoveryのCOOであるAndy Cao氏は、「第20回RSAC Innovation Sandboxの受賞は、オープンソースモデルがサイバーセキュリティで成功することを示しています。これは、セキュリティを民主化するための私たちのコミュニティ主導のアプローチの証です。
ProjectDiscoveryの進展は、ガートナー社の2024年オープンソースソフトウェアのハイプ・サイクルに沿ったもので、オープンソースのAIとサイバーセキュリティツールを「イノベーション・トリガー」の段階に位置づけている。ガートナー社は、オープンソース・プログラム・オフィス(OSPO)を設立し、SBOMフレームワークを採用し、健全なガバナンスを通じて規制コンプライアンスを確保するよう組織に助言している。
セキュリティ・リーダーのための実用的な洞察
CiscoのFoundation-sec-8B、MetaのAI Defenders Suiteの機能強化、ProjectDiscoveryのNucleiはいずれも、サイバーセキュリティのイノベーションは、オープン性、コラボレーション、ドメインの専門知識が組織全体に収束したときに花開くことを示している。これらのベンダーやその他のベンダーは、すべてのサイバーセキュリティ・プロバイダーが、より効果的で手頃な価格の防御策の構築に参加できるよう道を開いている。
パテルが基調講演で強調したように、「これは単なる理論ではなく、現実です。誰もがアクセスできる専用のセキュリティ・モデルによって、最先端の推論に裏打ちされた、より優れたセキュリティ成果をわずかなコストで達成することができるのです」。








 Base44、独自開発のAIモデルを公開し、Vibeコーディングプラットフォームの防御力を強化
Base44は、わずか1年前にWixによって8,000万ドルで買収された「バイブコーディング」プラットフォームであり、当時チーム8名、設立からわずか6ヶ月という若さであったが、自然言語を用いてアプリケーションを構築するユーザーを支援するため、独自のAIモデルの提供を開始した。この展開は、最先端モデルがすべてのユースケースにおいて最適かどうか、そして外部モデルに依存する企業が長期的な防衛性を維持できるかどうかをめぐってAIコミュニティが議論している時期に到来した。ベイエリアを拠点とするBase4
 マルチバース・コンピューティング、無料圧縮生成AIモデルを発表
大規模言語モデルは重大な課題に直面している:その膨大なサイズである。スペインのスタートアップMultiverse Computingは、最先端AIの能力と企業が実用的に導入できる範囲とのギャップを埋めるべく設計された圧縮モデルを開発することでこの問題に取り組んでいる。同社の革新的な技術「CompactifAI」は量子コンピューティング原理に着想を得た圧縮技術であり、バスク地方のこの企業はOpenA
 秘密の追跡データがAIモデルの盗難を暴露
新たな手法により、ChatGPTのようなモデルに再学習なしで数秒で目に見えない透かしを埋め込める。標準出力に痕跡を残さず、あらゆる実用的な除去試みを耐えうる。 透かしと「著作権侵害の誘引」の主な違いは、透かし(可視・不可視を問わず)が通常、画像データセットなどのコレクション全体に一貫して配置され、軽率な複製に対する抑止力として設計されている点である。これに対し、偽装エントリとは、大規模な汎用コレク

2026年最新版・最高評価のAI異常検知ツール【SaaSおよびEコマースチーム向けKPIモニタリング】!XIX.AIは、厳格な実世界テストと週次更新のランキングに基づき、革新的な強力なコレクションを厳選しました。生産性を向上させ、AIの優位性を引き出すために必須のソリューションを見極めるのに役立つ、無料版と有料版の詳細な比較インサイトが見つかります。今すぐチェックしましょう!
10 ツール
xix.ai

XIX.AIが厳選した、2026年最新のロングフォームSEO記事向け高評価AIアウトライン生成ツール。これらの強力なツールは、高品質なコンテンツを迅速に作成するための画期的な支援を提供し、執筆効率を大幅に向上させます。 無料版と有料版の比較、実地テスト、詳細なランキングを参考に、ご自身のニーズに合った「ぜひ試すべき」ツールを見つけてください。今すぐチェックして、AIの力を最大限に活用しましょう。
8 ツール
xix.ai

2026年版 宿題や試験対策に最適な最新AI学習ツール!XIX.AIは、学生の生産性を高め、宿題の完了を効率化し、実際の試験で好成績を収めるのに役立つ、画期的な高評価ツールを厳選して紹介しています。 無料版と有料版の比較、詳細なランキング、そしてAIの力を最大限に引き出すためにぜひ試すべきツールをご紹介します。今すぐチェックしましょう!
10 ツール
xix.ai

2026年版 ソングライター、フッククリエイター、多言語コンテンツ制作チームのための最新・最高のAIボーカルデモツール!XIX.AIは、厳格な実地テストを経て、業界に革新をもたらす強力なツールを厳選し、高評価のランキングリストを作成しました。 無料版と有料版の詳細な比較データ、包括的なランキング、そして創作効率を高め、創造力を最大限に引き出すためにぜひ試すべきツールが満載です。今すぐチェックして、あらゆるコンテンツ制作ニーズに最適なツールを見つけましょう!
9 ツール
xix.ai

2026年版 中小企業向け最新・最高評価のAI競合分析ツール!XIX.AIは、実環境での厳格なテストと詳細なランキングに基づき、毎週更新される、極めて強力で業界に革命をもたらすツールを厳選しました。無料版と有料版の包括的な比較も掲載されており、生産性を向上させ、競争優位性をもたらす「ぜひ試すべき」ツールを見つけるのに役立ちます。 今すぐチェックして、あなたにぴったりのツールを見つけましょう!
9 ツール
xix.ai

2026年最新版、eコマース用アパレル向けPhotoshop AIリタッチツール、肌補正、色調統一に最適!この高評価の厳選リストは、文章作成の効率化、コンテンツ制作の簡素化、完璧な視覚結果の達成を支援する革新的なソリューションを提供しています。各ツールは週次更新ランキングを通じて実世界でテストされ、無料版と有料版の比較詳細も記載されています。XIX.AIが後援するこのガイドは、AIの優位性を最大限に引き出したい方に必見です。今すぐチェック!
10 ツール
xix.ai

オープンソースLLMがセキュリティの基盤になるとは、面白い展開ですね。コスト効率が良いのは良いですが、攻撃側も同じ技術を使うなら、結局エスカレートしそうです。中小企業には朗報ですが、管理責任が曖昧にならないか心配です。🤔
Interesting partnership - but aren't we basically handing the bad guys the same tools? Open-source LLMs mean everyone gets the same playbook, so defenders and attackers both level up. Feels like an arms race where the only winner is GPU vendors. 🙃












