


 Maison
La communauté de l'IA s'inquiète après qu'une attaque visant la chaîne d'approvisionnement logicielle a touché la bibliothèque litellm
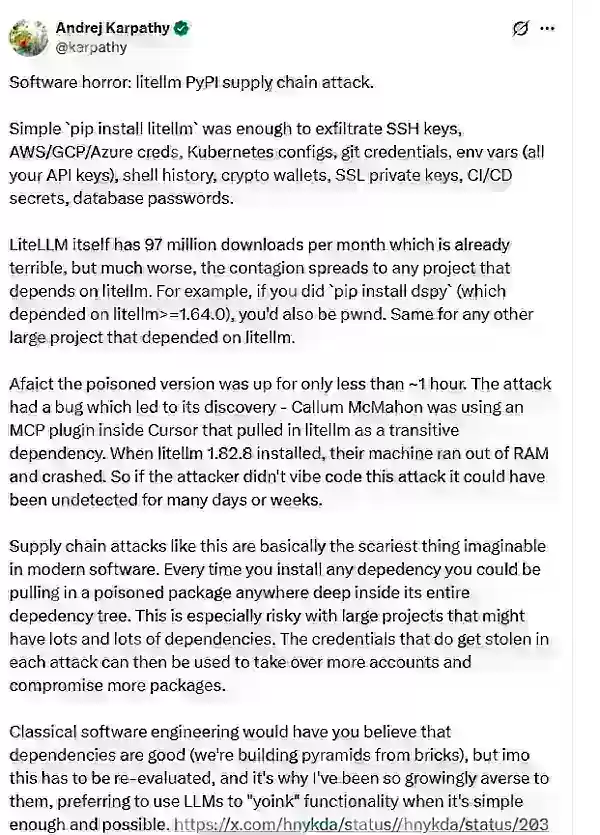
La communauté des développeurs en IA a été secouée par une récente alerte lancée par Andrej Karpathy, scientifique de renom dans le domaine de l'IA, qui a révélé une attaque ciblée de type « poisoning » visant la chaîne d'approvisionnement des logiciels d'IA. La cible est la célèbre bibliothèque Python litellm, qui compte plus de 40 000 étoiles sur GitHub et près de 100 millions de téléchargements mensuels. En tant qu'adaptateur universel permettant d'appeler les principales API de modèles d'IA, la compromission de cette bibliothèque a déclenché un effet domino, susceptible d'affecter l'ensemble de la chaîne d'outils de développement en IA.
Infection dès l'installation : le fonctionnement « invisible » du code malveillant
La discrétion de l'attaque tient à son déclencheur astucieux. Des acteurs malveillants ont inséré un fichier malveillant .pth dans deux versions spécifiques de litellm sur PyPI (versions 1.82.7 et 1.82.8).
Exécution automatique : le simple fait d'installer l'une de ces versions compromises via pip install provoque l'exécution automatique du code malveillant à chaque démarrage d'un processus Python. Aucune importation manuelle ni appel de fonction n'est nécessaire : votre système est exposé dès que l'installation est terminée.
Exfiltration complète des données : une fois actif, le code collecte de manière intensive un large éventail de données sensibles de l'hôte. Cela inclut les clés SSH, les identifiants de cloud (AWS/GCP), les clés Kubernetes, les portefeuilles de cryptomonnaie et toutes les variables d'environnement — qui contiennent souvent de précieuses clés API de modèles volumineux. Les informations volées sont chiffrées et transmises au serveur distant de l'attaquant.
Un rebondissement inattendu : l'attaquant démasqué par un « bug »
Ce crime, qui aurait pu passer inaperçu pendant longtemps, a été déjoué par une erreur du pirate lui-même. Un développeur a remarqué que l'utilisation de la mémoire de sa machine augmentait soudainement de manière exponentielle alors qu'il utilisait une extension dans l'éditeur Cursor.
L'enquête a révélé que le code malveillant avait déclenché une « fork bomb » (explosion de processus) — une réplication exponentielle qui a rapidement provoqué le plantage du système. Cette instabilité est devenue l'indice crucial qui a permis aux chercheurs en sécurité de remonter jusqu'au paquet infecté. Karpathy a fait remarquer que si le code de l'attaquant avait été écrit de manière plus compétente, ce vol à grande échelle serait peut-être toujours en cours.
Réaction en chaîne : comment les outils de sécurité sont devenus les « porteurs de couteaux »
Cet incident met en évidence une cascade de défaillances de la chaîne d'approvisionnement. Le groupe d'attaquants, TeamPCP, a d'abord compromis l'outil d'analyse de sécurité Trivy. À l'aide d'identifiants volés, ils ont obtenu le jeton de publication de litellm , contourné la révision du code et téléchargé le paquet malveillant directement sur PyPI.
Les répercussions sont considérables. Plus de 2 000 outils d'IA largement utilisés, dont DSPy, MLflow et Open Interpreter, dépendent indirectement de cette bibliothèque. Les experts en sécurité conseillent vivement aux développeurs de vérifier leurs installations en exécutant pip show litellm. Si la version est 1.82.7 ou supérieure, partez du principe que vos identifiants ont été entièrement divulgués et remplacez immédiatement toutes les clés et tous les jetons sensibles.
Article connexe
 Les actions américaines atteignent un jalon historique alors que les géants de l'IA et de l'aérospatiale se préparent pour leur entrée boursière à la valeur du trillion de dollars.
Elon Musk, Sam Altman et Dario Amodei, trois titans du secteur technologique, s’approchent des introductions en bourse de leurs entreprises respectives. Avec SpaceX, OpenAI et Anthropic – trois géants de l’industrie dont les valorisations approchent
La startup suédoise en intelligence artificielle Lovable Eyes atteint une valorisation de 13,2 milliards de dollars après un tour de table majeur
Alors que les outils de codage alimentés par l’intelligence artificielle gagnent en popularité, la startup suédoise Lovable a levé des fonds lors d’un tour de table majeur. L’entreprise vise à collecter 3 milliards de dollars, ce qui pourrait porter
Google teste l'agent IA Remy pour Gemini à mesure que l'accent se déplace vers le contrôle utilisateur
Selon Business Insider, Google teste Remy, un nouvel agent personnel d’IA pour Gemini. Cet outil vise à exécuter des tâches au nom des utilisateurs, rationalisant ainsi les flux de travail professionnels et les routines quotidiennes.Actuellement, Re
Recommandations de sujets spéciaux liés
en écrivant
 Les meilleurs générateurs de plans basés sur l'IA pour les articles SEO longs
2026 : les meilleurs générateurs de plans basés sur l'IA pour les articles SEO longs, soigneusement sélectionnés par XIX.AI. Ces outils puissants offrent une aide révolutionnaire pour créer rapidement du contenu de haute qualité, améliorant ainsi considérablement l'efficacité de la rédaction. Découvrez une comparaison entre les versions gratuites et payantes, ainsi que des tests concrets et des classements détaillés pour vous aider à trouver l'option incontournable qui répond à vos besoins. Explorez dès maintenant pour tirer pleinement parti de l'IA.
 8 outils
 xix.ai
Éducation et apprentissage
Outils d'étude basés sur l'IA pour les devoirs et la préparation aux examens
Les meilleurs outils d'IA de 2026 pour les devoirs et la préparation aux examens ! XIX.AI vous propose une sélection des outils les mieux notés, puissants et révolutionnaires, qui aident les élèves à booster leur productivité, à optimiser la réalisation de leurs devoirs et à réussir haut la main leurs examens grâce à des tests concrets. Découvrez un comparatif entre les versions gratuites et payantes, des classements détaillés et des options incontournables pour tirer pleinement parti de l'IA. Découvrez-les dès maintenant !
10 outils
xix.ai
Composition musicale
Outils de démo vocale par IA pour les auteurs-compositeurs, les accroches, les mélodies principales et les sessions de brouillons multilingues
2026 Derniers Meilleurs Outils de Démonstration Vocale par IA pour les Paroliers, Créateurs d’Accroches et Équipes de Contenu Multilingues ! XIX.AI a sélectionné une liste primée d’outils puissants et révolutionnaires, soumis à des tests rigoureux en conditions réelles. Vous y trouverez des données détaillées comparant les versions gratuites et payantes, des classements complets et des options incontournables à essayer pour améliorer votre efficacité d’écriture et libérer votre potentiel créatif. Explorez dès maintenant pour découvrir l’outil parfait répondant à tous vos besoins en contenu !
9 outils
xix.ai
Entreprise
Les meilleurs outils de veille concurrentielle basés sur l'IA pour les petites entreprises
Les meilleurs outils de recherche concurrentielle basés sur l’IA les plus récents et les mieux notés pour les petites entreprises en 2026 ! XIX.AI a sélectionné une collection extrêmement puissante et révolutionnaire, mise à jour chaque semaine à l’issue de tests rigoureux en conditions réelles et accompagnée de classements détaillés. Vous y trouverez un comparatif complet entre les versions gratuites et payantes pour vous aider à identifier les outils incontournables qui boosteront votre productivité et vous donneront un avantage concurrentiel. Découvrez-la dès maintenant pour trouver l'outil qui vous convient le mieux !
9 outils
xix.ai
Édition d'images
Outils de retouche par IA Photoshop pour les vêtements d’e-commerce, nettoyage de la peau et cohérence des couleurs
2026 Derniers meilleurs outils de retouche par IA Photoshop pour les vêtements e-commerce, le nettoyage de la peau et la cohérence des couleurs ! Cette liste soigneusement sélectionnée et hautement notée propose des solutions puissantes qui changent la donne, vous aidant à améliorer l’efficacité rédactionnelle, rationaliser la création de contenu et obtenir des résultats visuels parfaits sans effort. Chaque outil a été testé dans des conditions réelles grâce à des classements mis à jour chaque semaine, accompagnés de détails comparatifs entre versions gratuites et payantes. Soutenu par XIX.AI, c’est le guide incontournable pour quiconque souhaite exploiter son avantage grâce à l’IA. Explorez dès maintenant !
10 outils
xix.ai
Rapide
Les meilleures bibliothèques de prompts d'IA pour les workflows ChatGPT
2026 : les meilleures bibliothèques de prompts IA les mieux notées pour optimiser tous les types de flux de travail ChatGPT. XIX.AI a sélectionné une collection puissante et révolutionnaire, soumise à des tests rigoureux en conditions réelles afin de garantir des performances optimales. Vous trouverez des comparaisons détaillées entre les solutions gratuites et payantes, ainsi que des classements d'experts pour vous aider à choisir les outils incontournables qui boosteront votre productivité et vous permettront de tirer pleinement parti de l'IA. Découvrez-les dès maintenant !
11 outils
xix.ai

 commentaires (0)
La communauté des développeurs en IA a été secouée par une récente alerte lancée par Andrej Karpathy, scientifique de renom dans le domaine de l'IA, qui a révélé une attaque ciblée de type « poisoning » visant la chaîne d'approvisionnement des logiciels d'IA. La cible est la célèbre bibliothèque Python litellm, qui compte plus de 40 000 étoiles sur GitHub et près de 100 millions de téléchargements mensuels. En tant qu'adaptateur universel permettant d'appeler les principales API de modèles d'IA, la compromission de cette bibliothèque a déclenché un effet domino, susceptible d'affecter l'ensemble de la chaîne d'outils de développement en IA.
Infection dès l'installation : le fonctionnement « invisible » du code malveillant
La discrétion de l'attaque tient à son déclencheur astucieux. Des acteurs malveillants ont inséré un fichier malveillant .pth dans deux versions spécifiques de
Exécution automatique : le simple fait d'installer l'une de ces versions compromises via pip install provoque l'exécution automatique du code malveillant à chaque démarrage d'un processus Python. Aucune importation manuelle ni appel de fonction n'est nécessaire : votre système est exposé dès que l'installation est terminée.
Exfiltration complète des données : une fois actif, le code collecte de manière intensive un large éventail de données sensibles de l'hôte. Cela inclut les clés SSH, les identifiants de cloud (AWS/GCP), les clés Kubernetes, les portefeuilles de cryptomonnaie et toutes les variables d'environnement — qui contiennent souvent de précieuses clés API de modèles volumineux. Les informations volées sont chiffrées et transmises au serveur distant de l'attaquant.
Un rebondissement inattendu : l'attaquant démasqué par un « bug »
Ce crime, qui aurait pu passer inaperçu pendant longtemps, a été déjoué par une erreur du pirate lui-même. Un développeur a remarqué que l'utilisation de la mémoire de sa machine augmentait soudainement de manière exponentielle alors qu'il utilisait une extension dans l'éditeur Cursor.
L'enquête a révélé que le code malveillant avait déclenché une « fork bomb » (explosion de processus) — une réplication exponentielle qui a rapidement provoqué le plantage du système. Cette instabilité est devenue l'indice crucial qui a permis aux chercheurs en sécurité de remonter jusqu'au paquet infecté. Karpathy a fait remarquer que si le code de l'attaquant avait été écrit de manière plus compétente, ce vol à grande échelle serait peut-être toujours en cours.
Réaction en chaîne : comment les outils de sécurité sont devenus les « porteurs de couteaux »
Cet incident met en évidence une cascade de défaillances de la chaîne d'approvisionnement. Le groupe d'attaquants, TeamPCP, a d'abord compromis l'outil d'analyse de sécurité Trivy. À l'aide d'identifiants volés, ils ont obtenu le jeton de publication de
Les répercussions sont considérables. Plus de 2 000 outils d'IA largement utilisés, dont DSPy, MLflow et Open Interpreter, dépendent indirectement de cette bibliothèque. Les experts en sécurité conseillent vivement aux développeurs de vérifier leurs installations en exécutant pip show litellm. Si la version est 1.82.7 ou supérieure, partez du principe que vos identifiants ont été entièrement divulgués et remplacez immédiatement toutes les clés et tous les jetons sensibles.








 Les actions américaines atteignent un jalon historique alors que les géants de l'IA et de l'aérospatiale se préparent pour leur entrée boursière à la valeur du trillion de dollars.
Elon Musk, Sam Altman et Dario Amodei, trois titans du secteur technologique, s’approchent des introductions en bourse de leurs entreprises respectives. Avec SpaceX, OpenAI et Anthropic – trois géants de l’industrie dont les valorisations approchent
 La startup suédoise en intelligence artificielle Lovable Eyes atteint une valorisation de 13,2 milliards de dollars après un tour de table majeur
Alors que les outils de codage alimentés par l’intelligence artificielle gagnent en popularité, la startup suédoise Lovable a levé des fonds lors d’un tour de table majeur. L’entreprise vise à collecter 3 milliards de dollars, ce qui pourrait porter
Google teste l'agent IA Remy pour Gemini à mesure que l'accent se déplace vers le contrôle utilisateur
Selon Business Insider, Google teste Remy, un nouvel agent personnel d’IA pour Gemini. Cet outil vise à exécuter des tâches au nom des utilisateurs, rationalisant ainsi les flux de travail professionnels et les routines quotidiennes.Actuellement, Re

2026 : les meilleurs générateurs de plans basés sur l'IA pour les articles SEO longs, soigneusement sélectionnés par XIX.AI. Ces outils puissants offrent une aide révolutionnaire pour créer rapidement du contenu de haute qualité, améliorant ainsi considérablement l'efficacité de la rédaction. Découvrez une comparaison entre les versions gratuites et payantes, ainsi que des tests concrets et des classements détaillés pour vous aider à trouver l'option incontournable qui répond à vos besoins. Explorez dès maintenant pour tirer pleinement parti de l'IA.
8 outils
xix.ai

Les meilleurs outils d'IA de 2026 pour les devoirs et la préparation aux examens ! XIX.AI vous propose une sélection des outils les mieux notés, puissants et révolutionnaires, qui aident les élèves à booster leur productivité, à optimiser la réalisation de leurs devoirs et à réussir haut la main leurs examens grâce à des tests concrets. Découvrez un comparatif entre les versions gratuites et payantes, des classements détaillés et des options incontournables pour tirer pleinement parti de l'IA. Découvrez-les dès maintenant !
10 outils
xix.ai

2026 Derniers Meilleurs Outils de Démonstration Vocale par IA pour les Paroliers, Créateurs d’Accroches et Équipes de Contenu Multilingues ! XIX.AI a sélectionné une liste primée d’outils puissants et révolutionnaires, soumis à des tests rigoureux en conditions réelles. Vous y trouverez des données détaillées comparant les versions gratuites et payantes, des classements complets et des options incontournables à essayer pour améliorer votre efficacité d’écriture et libérer votre potentiel créatif. Explorez dès maintenant pour découvrir l’outil parfait répondant à tous vos besoins en contenu !
9 outils
xix.ai

Les meilleurs outils de recherche concurrentielle basés sur l’IA les plus récents et les mieux notés pour les petites entreprises en 2026 ! XIX.AI a sélectionné une collection extrêmement puissante et révolutionnaire, mise à jour chaque semaine à l’issue de tests rigoureux en conditions réelles et accompagnée de classements détaillés. Vous y trouverez un comparatif complet entre les versions gratuites et payantes pour vous aider à identifier les outils incontournables qui boosteront votre productivité et vous donneront un avantage concurrentiel. Découvrez-la dès maintenant pour trouver l'outil qui vous convient le mieux !
9 outils
xix.ai

2026 Derniers meilleurs outils de retouche par IA Photoshop pour les vêtements e-commerce, le nettoyage de la peau et la cohérence des couleurs ! Cette liste soigneusement sélectionnée et hautement notée propose des solutions puissantes qui changent la donne, vous aidant à améliorer l’efficacité rédactionnelle, rationaliser la création de contenu et obtenir des résultats visuels parfaits sans effort. Chaque outil a été testé dans des conditions réelles grâce à des classements mis à jour chaque semaine, accompagnés de détails comparatifs entre versions gratuites et payantes. Soutenu par XIX.AI, c’est le guide incontournable pour quiconque souhaite exploiter son avantage grâce à l’IA. Explorez dès maintenant !
10 outils
xix.ai

2026 : les meilleures bibliothèques de prompts IA les mieux notées pour optimiser tous les types de flux de travail ChatGPT. XIX.AI a sélectionné une collection puissante et révolutionnaire, soumise à des tests rigoureux en conditions réelles afin de garantir des performances optimales. Vous trouverez des comparaisons détaillées entre les solutions gratuites et payantes, ainsi que des classements d'experts pour vous aider à choisir les outils incontournables qui boosteront votre productivité et vous permettront de tirer pleinement parti de l'IA. Découvrez-les dès maintenant !
11 outils
xix.ai












