


 Дом
Сообщество специалистов по искусственному интеллекту встревожено: библиотека litellm стала жертвой атаки на цепочку поставок программного обеспечения
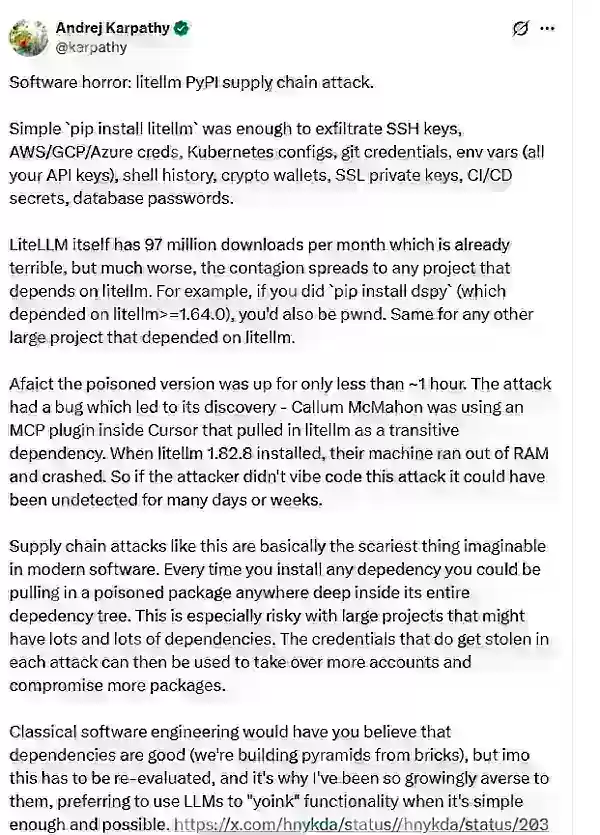
Сообщество разработчиков ИИ потрясло недавнее предупреждение известного учёного в области ИИ Андрея Карпати, в котором он сообщил о целенаправленной атаке по заражению цепочки поставок программного обеспечения для ИИ. Целью атаки стала популярная библиотека Python litellm, которая насчитывает более 40 000 звездочек на GitHub и почти 100 миллионов скачиваний в месяц. Поскольку эта библиотека является универсальным адаптером для вызова основных API моделей ИИ, её взлом вызвал эффект домино, который может повлиять на всю цепочку инструментов разработки ИИ.
Заражение при установке: «невидимая» работа вредоносного кода
Скрытность атаки обусловлена ее хитроумным триггером. Злоумышленники вставили вредоносный .pth файл в два конкретных релиза litellm на PyPI (версии 1.82.7 и 1.82.8).
Автоматическое выполнение: простая установка любой из этих скомпрометированных версий через pip install приводит к автоматическому запуску вредоносного кода при каждом запуске процесса Python. Не требуется никакого ручного импорта или вызова функций — ваша система подвергается риску сразу после завершения установки.
Всесторонний утечка данных: после активации код активно собирает широкий спектр конфиденциальных данных хоста. Сюда входят SSH-ключи, учетные данные облачных сервисов (AWS/GCP), ключи Kubernetes, кошельки криптовалют и все переменные среды — которые часто содержат ценные API-ключи для больших моделей. Похищенная информация шифруется и передается на удаленный сервер злоумышленника.
Неожиданный поворот: злоумышленник раскрыт из-за «ошибки»
Это преступление, которое могло остаться незамеченным надолго, было сорвано собственной ошибкой хакера. Один из разработчиков заметил, что при использовании расширения в редакторе Cursor потребление памяти его компьютера внезапно резко возросло.
Расследование показало, что вредоносный код запустил «форк-бомбу» — экспоненциальное размножение процессов, которое быстро вывело систему из строя. Эта нестабильность стала ключевой зацепкой, позволившей исследователям в области безопасности отследить проблему до зараженного пакета. Карпати отметил, что если бы код злоумышленника был написан более грамотно, эта крупномасштабная кража могла бы продолжаться до сих пор.
Цепная реакция: как инструменты безопасности стали «носителем ножа»
Этот инцидент подчеркивает цепь сбоев в цепочке поставок. Группа злоумышленников TeamPCP сначала взломала инструмент сканирования безопасности Trivy. Используя украденные учетные данные, они получили токен выпуска litellm , обошли проверку кода и загрузили вредоносный пакет напрямую на PyPI.
Последствия обширны. Более 2000 широко используемых инструментов ИИ, включая DSPy, MLflow и Open Interpreter, косвенно полагаются на эту библиотеку. Эксперты по безопасности настоятельно рекомендуют разработчикам проверить свои установки, запустив pip show litellm. Если версия 1.82.7 или выше, следует считать, что произошла полная утечка учетных данных, и немедленно сменить все конфиденциальные ключи и токены.
Связанная статья
 Акции США достигли исторической отметки, поскольку гиганты искусственного интеллекта и аэрокосмической отрасли готовятся к дебюту с оценкой в триллион долларов
Илон Маск, Сэм Алтман и Дарио Амодэй, три титана технологического сектора, продвигаются к первичным публичным предложениям акций своих respective компаний. Благодаря SpaceX, OpenAI и Anthropic — трем отраслевым гигантам, чья оценка приближается к три
Шведский стартап в области искусственного интеллекта Lovable Eyes достиг оценки в 13,2 миллиарда долларов после крупного раунда финансирования
По мере того как инструменты для программирования на основе искусственного интеллекта набирают популярность, шведский стартап Lovable привлек крупный раунд финансирования. Компания нацелена на привлечение $3 млрд, что потенциально может увеличить её
Google тестирует агента Remy AI для Gemini по мере смещения фокуса на управление пользователями
Согласно Business Insider, Google тестирует Remy, нового ИИ-персонального агента для Gemini. Этот инструмент предназначен для выполнения задач от имени пользователей, упрощая как профессиональные рабочие процессы, так и повседневные рутины.В настоящ
Рекомендации по связанным специальным темам
Анализ данных
 Лучшие инструменты ИИ для обнаружения аномалий при мониторинге KPI в командах SaaS и электронной коммерции
2026 г. Лучшие новейшие высокооцененные инструменты ИИ для обнаружения аномалий в мониторинге KPI для команд SaaS и электронной коммерции! XIX.AI подготовила мощную, меняющую правила игры коллекцию на основе строгих реальных тестов и еженедельно обновляемых рейтингов. Вы найдете подробные сравнительные данные по бесплатным и платным решениям, которые помогут вам определить обязательное к использованию решение, повышающее производительность и раскрывающее ваш потенциал в области ИИ. Исследуйте сейчас!
 10 инструментов
 xix.ai
письмо
Лучшие генераторы конспектов на базе ИИ для длинных статей, оптимизированных для SEO
2026 год: лучшие и самые высокооцененные генераторы конспектов на базе ИИ для длинных SEO-статей, тщательно отобранные XIX.AI. Эти мощные инструменты обеспечивают революционную помощь в быстром создании высококачественного контента, значительно повышая эффективность написания текстов. Ознакомьтесь со сравнением бесплатных и платных версий, а также с результатами реальных тестов и подробными рейтингами, которые помогут вам найти вариант, который обязательно стоит попробовать и который соответствует вашим потребностям. Изучите их прямо сейчас, чтобы раскрыть весь потенциал ИИ.
8 инструментов
xix.ai
Образование и обучение
Инструменты на базе искусственного интеллекта для выполнения домашних заданий и подготовки к экзаменам
2026: лучшие современные инструменты на базе ИИ для выполнения домашних заданий и подготовки к экзаменам! XIX.AI подготовило рейтинг самых эффективных и революционных инструментов, которые помогают учащимся повысить продуктивность, оптимизировать выполнение домашних заданий и сдавать экзамены на «отлично», проходя проверку в реальных условиях. Получите сравнение бесплатных и платных версий, подробные рейтинги и варианты, которые обязательно стоит попробовать, чтобы раскрыть свой потенциал с помощью ИИ. Узнайте больше прямо сейчас!
10 инструментов
xix.ai
Музыкальная композиция
Инструменты для создания вокальных демо на основе ИИ для авторов песен, создания хуков, написания тоpline-мелодий и проведения многоязычных черновых сессий
2026 г. лучшие инструменты для демо-записи вокала на базе ИИ для авторов песен, создателей хуков и команд, работающих с контентом на нескольких языках! XIX.AI подготовил список высокооцененных мощных инструментов, изменивших правила игры, прошедших строгие реальные тесты. Вы найдёте подробные данные сравнения бесплатных и платных версий, комплексные рейтинги и обязательные к использованию варианты, которые помогут повысить эффективность написания и раскрыть ваш творческий потенциал. Исследуйте сейчас, чтобы найти идеальный инструмент для всех ваших задач по созданию контента!
9 инструментов
xix.ai
Бизнес
Лучшие инструменты для анализа конкурентов на основе искусственного интеллекта для малого бизнеса
2026: новейшие, лучшие и самые высокооцененные инструменты для анализа конкурентов на базе ИИ для малого бизнеса! XIX.AI подготовила чрезвычайно мощную подборку, способную кардинально изменить ситуацию на рынке, которая еженедельно обновляется на основе тщательных тестов в реальных условиях и подробных рейтингов. Вы найдете здесь исчерпывающее сравнение бесплатных и платных версий, которое поможет вам определить инструменты, которые обязательно стоит попробовать, чтобы повысить свою продуктивность и получить конкурентное преимущество. Ознакомьтесь с ней прямо сейчас, чтобы найти идеальный инструмент для себя!
9 инструментов
xix.ai
Редактирование изображений
Инструменты ИИ-ретуши в Photoshop для электронной коммерции, одежды, очистки кожи и обеспечения цветового единообразия
2026 Latest Best Photoshop AI retouch tools for ecommerce apparel, skin cleanup, and color consistency! This top-rated curated list features powerful game-changing solutions that help you boost writing efficiency, streamline content creation, and achieve perfect visual results effortlessly. Each tool has undergone real-world tests through weekly updated rankings, complete with free vs paid comparison details. Backed by XIX.AI, it’s the must-try guide for anyone aiming to unlock your AI edge. Explore now!
10 инструментов
xix.ai

 Комментарии (0)
Сообщество разработчиков ИИ потрясло недавнее предупреждение известного учёного в области ИИ Андрея Карпати, в котором он сообщил о целенаправленной атаке по заражению цепочки поставок программного обеспечения для ИИ. Целью атаки стала популярная библиотека Python litellm, которая насчитывает более 40 000 звездочек на GitHub и почти 100 миллионов скачиваний в месяц. Поскольку эта библиотека является универсальным адаптером для вызова основных API моделей ИИ, её взлом вызвал эффект домино, который может повлиять на всю цепочку инструментов разработки ИИ.
Заражение при установке: «невидимая» работа вредоносного кода
Скрытность атаки обусловлена ее хитроумным триггером. Злоумышленники вставили вредоносный .pth файл в два конкретных релиза
Автоматическое выполнение: простая установка любой из этих скомпрометированных версий через pip install приводит к автоматическому запуску вредоносного кода при каждом запуске процесса Python. Не требуется никакого ручного импорта или вызова функций — ваша система подвергается риску сразу после завершения установки.
Всесторонний утечка данных: после активации код активно собирает широкий спектр конфиденциальных данных хоста. Сюда входят SSH-ключи, учетные данные облачных сервисов (AWS/GCP), ключи Kubernetes, кошельки криптовалют и все переменные среды — которые часто содержат ценные API-ключи для больших моделей. Похищенная информация шифруется и передается на удаленный сервер злоумышленника.
Неожиданный поворот: злоумышленник раскрыт из-за «ошибки»
Это преступление, которое могло остаться незамеченным надолго, было сорвано собственной ошибкой хакера. Один из разработчиков заметил, что при использовании расширения в редакторе Cursor потребление памяти его компьютера внезапно резко возросло.
Расследование показало, что вредоносный код запустил «форк-бомбу» — экспоненциальное размножение процессов, которое быстро вывело систему из строя. Эта нестабильность стала ключевой зацепкой, позволившей исследователям в области безопасности отследить проблему до зараженного пакета. Карпати отметил, что если бы код злоумышленника был написан более грамотно, эта крупномасштабная кража могла бы продолжаться до сих пор.
Цепная реакция: как инструменты безопасности стали «носителем ножа»
Этот инцидент подчеркивает цепь сбоев в цепочке поставок. Группа злоумышленников TeamPCP сначала взломала инструмент сканирования безопасности Trivy. Используя украденные учетные данные, они получили токен выпуска
Последствия обширны. Более 2000 широко используемых инструментов ИИ, включая DSPy, MLflow и Open Interpreter, косвенно полагаются на эту библиотеку. Эксперты по безопасности настоятельно рекомендуют разработчикам проверить свои установки, запустив pip show litellm. Если версия 1.82.7 или выше, следует считать, что произошла полная утечка учетных данных, и немедленно сменить все конфиденциальные ключи и токены.








 Акции США достигли исторической отметки, поскольку гиганты искусственного интеллекта и аэрокосмической отрасли готовятся к дебюту с оценкой в триллион долларов
Илон Маск, Сэм Алтман и Дарио Амодэй, три титана технологического сектора, продвигаются к первичным публичным предложениям акций своих respective компаний. Благодаря SpaceX, OpenAI и Anthropic — трем отраслевым гигантам, чья оценка приближается к три
 Шведский стартап в области искусственного интеллекта Lovable Eyes достиг оценки в 13,2 миллиарда долларов после крупного раунда финансирования
По мере того как инструменты для программирования на основе искусственного интеллекта набирают популярность, шведский стартап Lovable привлек крупный раунд финансирования. Компания нацелена на привлечение $3 млрд, что потенциально может увеличить её
Google тестирует агента Remy AI для Gemini по мере смещения фокуса на управление пользователями
Согласно Business Insider, Google тестирует Remy, нового ИИ-персонального агента для Gemini. Этот инструмент предназначен для выполнения задач от имени пользователей, упрощая как профессиональные рабочие процессы, так и повседневные рутины.В настоящ

2026 г. Лучшие новейшие высокооцененные инструменты ИИ для обнаружения аномалий в мониторинге KPI для команд SaaS и электронной коммерции! XIX.AI подготовила мощную, меняющую правила игры коллекцию на основе строгих реальных тестов и еженедельно обновляемых рейтингов. Вы найдете подробные сравнительные данные по бесплатным и платным решениям, которые помогут вам определить обязательное к использованию решение, повышающее производительность и раскрывающее ваш потенциал в области ИИ. Исследуйте сейчас!
10 инструментов
xix.ai

2026 год: лучшие и самые высокооцененные генераторы конспектов на базе ИИ для длинных SEO-статей, тщательно отобранные XIX.AI. Эти мощные инструменты обеспечивают революционную помощь в быстром создании высококачественного контента, значительно повышая эффективность написания текстов. Ознакомьтесь со сравнением бесплатных и платных версий, а также с результатами реальных тестов и подробными рейтингами, которые помогут вам найти вариант, который обязательно стоит попробовать и который соответствует вашим потребностям. Изучите их прямо сейчас, чтобы раскрыть весь потенциал ИИ.
8 инструментов
xix.ai

2026: лучшие современные инструменты на базе ИИ для выполнения домашних заданий и подготовки к экзаменам! XIX.AI подготовило рейтинг самых эффективных и революционных инструментов, которые помогают учащимся повысить продуктивность, оптимизировать выполнение домашних заданий и сдавать экзамены на «отлично», проходя проверку в реальных условиях. Получите сравнение бесплатных и платных версий, подробные рейтинги и варианты, которые обязательно стоит попробовать, чтобы раскрыть свой потенциал с помощью ИИ. Узнайте больше прямо сейчас!
10 инструментов
xix.ai

2026 г. лучшие инструменты для демо-записи вокала на базе ИИ для авторов песен, создателей хуков и команд, работающих с контентом на нескольких языках! XIX.AI подготовил список высокооцененных мощных инструментов, изменивших правила игры, прошедших строгие реальные тесты. Вы найдёте подробные данные сравнения бесплатных и платных версий, комплексные рейтинги и обязательные к использованию варианты, которые помогут повысить эффективность написания и раскрыть ваш творческий потенциал. Исследуйте сейчас, чтобы найти идеальный инструмент для всех ваших задач по созданию контента!
9 инструментов
xix.ai

2026: новейшие, лучшие и самые высокооцененные инструменты для анализа конкурентов на базе ИИ для малого бизнеса! XIX.AI подготовила чрезвычайно мощную подборку, способную кардинально изменить ситуацию на рынке, которая еженедельно обновляется на основе тщательных тестов в реальных условиях и подробных рейтингов. Вы найдете здесь исчерпывающее сравнение бесплатных и платных версий, которое поможет вам определить инструменты, которые обязательно стоит попробовать, чтобы повысить свою продуктивность и получить конкурентное преимущество. Ознакомьтесь с ней прямо сейчас, чтобы найти идеальный инструмент для себя!
9 инструментов
xix.ai

2026 Latest Best Photoshop AI retouch tools for ecommerce apparel, skin cleanup, and color consistency! This top-rated curated list features powerful game-changing solutions that help you boost writing efficiency, streamline content creation, and achieve perfect visual results effortlessly. Each tool has undergone real-world tests through weekly updated rankings, complete with free vs paid comparison details. Backed by XIX.AI, it’s the must-try guide for anyone aiming to unlock your AI edge. Explore now!
10 инструментов
xix.ai












