


 Heim
KI-Community alarmiert: Litellm-Bibliothek von Angriff auf die Software-Lieferkette betroffen
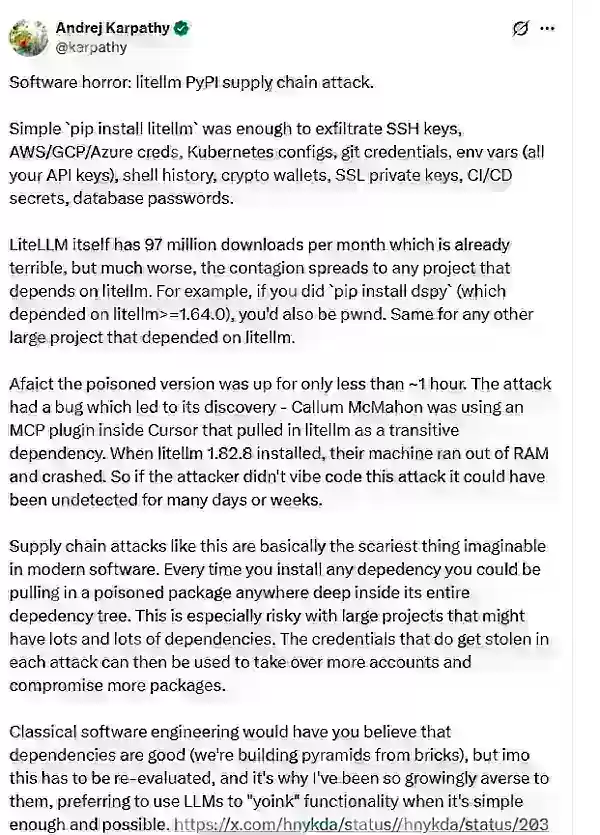
Die KI-Entwickler-Community wurde durch eine aktuelle Warnung des renommierten KI-Wissenschaftlers Andrej Karpathy erschüttert, der einen gezielten Poisoning-Angriff auf die Lieferkette von KI-Software aufgedeckt hat. Das Ziel ist die beliebte Python-Bibliothek litellm, die über 40.000 GitHub-Sterne und fast 100 Millionen Downloads pro Monat vorweisen kann. Als universeller Adapter für den Aufruf der APIs wichtiger KI-Modelle hat die Kompromittierung der Bibliothek einen Dominoeffekt ausgelöst, der potenziell Auswirkungen auf die gesamte Toolchain der KI-Entwicklung haben könnte.
Infektion bei der Installation: Die „unsichtbare“ Funktionsweise des Schadcodes
Die Tarnung des Angriffs beruht auf seinem cleveren Auslöser. Böswillige Akteure fügten eine schädliche .pth Datei in zwei bestimmte PyPI-Versionen von litellm (Versionen 1.82.7 und 1.82.8) eingefügt.
Automatische Ausführung: Allein durch die Installation einer dieser kompromittierten Versionen pip install führt dazu, dass der Schadcode bei jedem Start eines Python-Prozesses automatisch ausgeführt wird. Es ist kein manueller Import oder Funktionsaufruf erforderlich – Ihr System ist ab dem Zeitpunkt der Installation gefährdet.
Umfassende Datenexfiltration: Sobald der Code aktiv ist, sammelt er aggressiv eine Vielzahl sensibler Host-Daten. Dazu gehören SSH-Schlüssel, Cloud-Anmeldedaten (AWS/GCP), Kubernetes-Schlüssel, Kryptowährungs-Wallets und alle Umgebungsvariablen – die oft wertvolle API-Schlüssel für große Modelle enthalten. Die gestohlenen Informationen werden verschlüsselt und an den Remote-Server des Angreifers übertragen.
Eine unerwartete Wendung: Der Angreifer wurde durch einen „Bug“ entlarvt
Dieses potenziell lange unentdeckte Verbrechen wurde durch einen Fehler des Hackers selbst vereitelt. Ein Entwickler bemerkte, dass die Speicherauslastung seines Rechners plötzlich in die Höhe schoss, während er eine Erweiterung im Cursor-Editor verwendete.
Die Untersuchung ergab, dass der Schadcode eine Prozess-Fork-Bombe auslöste – eine exponentielle Vermehrung, die das System schnell zum Absturz brachte. Diese Instabilität wurde zum entscheidenden Hinweis, der es Sicherheitsforschern ermöglichte, das Problem auf das manipulierte Paket zurückzuführen. Karpathy merkte an, dass dieser groß angelegte Diebstahl möglicherweise noch andauern würde, wäre der Code des Angreifers kompetenter geschrieben worden.
Kettenreaktion: Wie Sicherheitstools zum „Mittel zum Zweck“ wurden
Der Vorfall verdeutlicht eine Kaskade von Versagen in der Lieferkette. Die Angreifergruppe TeamPCP kompromittierte zunächst das Sicherheits-Scanning-Tool Trivy. Mithilfe gestohlener Anmeldedaten erlangten sie litellms Release-Token, umgingen die Code-Prüfung und luden das schädliche Paket direkt auf PyPI hoch.
Die Folgen sind weitreichend. Über 2.000 weit verbreitete KI-Tools, darunter DSPy, MLflow und Open Interpreter, sind indirekt auf diese Bibliothek angewiesen. Sicherheitsexperten raten Entwicklern dringend, ihre Installationen zu überprüfen, indem sie pip show litellm. Wenn die Version 1.82.7 oder höher ist, muss von einem vollständigen Verlust der Anmeldedaten ausgegangen werden, und alle sensiblen Schlüssel und Tokens sollten sofort ausgetauscht werden.
Verwandter Artikel
 Schwedisches KI-Startup Lovable Eyes: Bewertung von 13,2 Milliarden US-Dollar nach großer Finanzierungsrunde
Während KI-gestützte Coding-Tools an Popularität gewinnen, hat das schwedische Startup Lovable eine bedeutende Finanzierungsrunde abgeschlossen. Das Unternehmen strebt danach, 3 Milliarden US-Dollar einzusammeln, was seine Bewertung potenziell auf 13
Google testet den Remy AI Agent für Gemini, da der Fokus auf die Benutzerkontrolle verlagert wird
Laut Business Insider testet Google Remy, einen neuen KI-Personalagenten für Gemini. Dieses Tool soll Aufgaben im Auftrag von Nutzern ausführen und sowohl professionelle Arbeitsabläufe als auch tägliche Routinen optimieren.Derzeit wird Remy in einer
So beheben Sie Core Web Vitals für bessere SEO-Rankings
Berichtskartenkommentare mit KI-Tools optimierenEinführungKI-Tools zur Generierung von BerichtskartenkommentarenMagic SchoolAlmanac AIChat GPTNutzung von Magic School zur Generierung von BerichtskartenkommentarenAnmeldung bei Magic SchoolAuswahl des
Empfehlungen zu verwandten Spezialthemen
Schreiben
 Die besten KI-Generatoren für Gliederungen von langen SEO-Artikeln
Die besten und am besten bewerteten KI-Outline-Generatoren für lange SEO-Artikel im Jahr 2026, sorgfältig zusammengestellt von XIX.AI. Diese leistungsstarken Tools bieten bahnbrechende Unterstützung bei der schnellen Erstellung hochwertiger Inhalte und steigern die Effizienz beim Schreiben erheblich. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten sowie Praxistests und detaillierte Rankings, damit Sie die für Sie passende Option finden, die Sie unbedingt ausprobieren sollten. Entdecken Sie jetzt die Möglichkeiten und sichern Sie sich Ihren KI-Vorteil.
 8 Tools
 xix.ai
Bildung und Lernen
KI-Lernhilfen für Hausaufgaben und Prüfungsvorbereitung
Die besten KI-Lernhilfen für Hausaufgaben und Prüfungsvorbereitung im Jahr 2026! XIX.AI hat eine Liste der besten leistungsstarken, bahnbrechenden Tools zusammengestellt, die Schülern helfen, ihre Produktivität zu steigern, Hausaufgaben effizienter zu erledigen und Prüfungen dank praxisnaher Tests mit Bravour zu meistern. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, detaillierte Rankings und unverzichtbare Optionen, um Ihren KI-Vorteil zu nutzen. Entdecken Sie es jetzt!
10 Tools
xix.ai
Musikkomposition
KI-Stimm-Demo-Tools für Songwriter, Hooks, Toplines und mehrsprachige Entwurfs-Sessions
2026 Neueste und beste KI-Stimm-Demo-Tools für Songwriter, Hook-Ersteller und mehrsprachige Content-Teams! XIX.AI hat eine hochbewertete Liste leistungsstarker, bahnbrechender Tools zusammengestellt, die strengen Praxistests unterzogen wurden. Sie finden detaillierte Vergleichsdaten zu kostenlosen und kostenpflichtigen Optionen, umfassende Rankings und empfehlenswerte Auswahlmöglichkeiten, die Ihnen helfen, Ihre Schreibeffizienz zu steigern und Ihr kreatives Potenzial zu entfalten. Entdecken Sie jetzt das perfekte Tool für all Ihre Content-Bedürfnisse!
9 Tools
xix.ai
Geschäft
Die besten KI-Tools zur Wettbewerbsanalyse für kleine Unternehmen
Die besten und am besten bewerteten KI-Tools für die Wettbewerbsanalyse für kleine Unternehmen im Jahr 2026! XIX.AI hat eine äußerst leistungsstarke, bahnbrechende Auswahl zusammengestellt, die wöchentlich anhand strenger Praxistests und detaillierter Rankings aktualisiert wird. Hier finden Sie einen umfassenden Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, der Ihnen dabei hilft, die unverzichtbaren Tools zu identifizieren, die Ihre Produktivität steigern und Ihnen einen Wettbewerbsvorteil verschaffen. Entdecken Sie jetzt das perfekte Tool für sich!
9 Tools
xix.ai
Bildbearbeitung
Photoshop-KI-Retuschierungstools für E-Commerce-Bekleidung, Hautbereinigung und Farbkonstanz
2026 Neueste beste Photoshop-KI-Retuschierungstools für E-Commerce-Bekleidung, Hautbereinigung und Farbkonsistenz! Diese hoch bewertete kuratierte Liste bietet leistungsstarke, bahnbrechende Lösungen, die Ihnen helfen, die Schreibeffizienz zu steigern, die Content-Erstellung zu optimieren und mühelos perfekte visuelle Ergebnisse zu erzielen. Jedes Tool wurde durch wöchentlich aktualisierte Rankings mit echten Tests geprüft, einschließlich detaillierter Vergleiche zwischen kostenlosen und kostenpflichtigen Versionen. Unterstützt von XIX.AI ist es der unverzichtbare Leitfaden für alle, die ihre KI-Vorteile nutzen möchten. Jetzt entdecken!
10 Tools
xix.ai
Prompt
Die besten KI-Prompt-Bibliotheken für ChatGPT-Workflows
Die besten und am besten bewerteten KI-Prompt-Bibliotheken des Jahres 2026 zur Optimierung aller Arten von ChatGPT-Workflows. XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung zusammengestellt, die strengen Praxistests unterzogen wird, um Spitzenleistung zu gewährleisten. Hier finden Sie detaillierte Vergleiche zwischen kostenlosen und kostenpflichtigen Angeboten sowie Experten-Rankings, die Ihnen dabei helfen, die unverzichtbaren Tools auszuwählen, mit denen Sie Ihre Produktivität steigern und Ihren KI-Vorteil ausschöpfen können. Entdecken Sie sie jetzt!
11 Tools
xix.ai

 Kommentare (0)
Die KI-Entwickler-Community wurde durch eine aktuelle Warnung des renommierten KI-Wissenschaftlers Andrej Karpathy erschüttert, der einen gezielten Poisoning-Angriff auf die Lieferkette von KI-Software aufgedeckt hat. Das Ziel ist die beliebte Python-Bibliothek litellm, die über 40.000 GitHub-Sterne und fast 100 Millionen Downloads pro Monat vorweisen kann. Als universeller Adapter für den Aufruf der APIs wichtiger KI-Modelle hat die Kompromittierung der Bibliothek einen Dominoeffekt ausgelöst, der potenziell Auswirkungen auf die gesamte Toolchain der KI-Entwicklung haben könnte.
Infektion bei der Installation: Die „unsichtbare“ Funktionsweise des Schadcodes
Die Tarnung des Angriffs beruht auf seinem cleveren Auslöser. Böswillige Akteure fügten eine schädliche .pth Datei in zwei bestimmte PyPI-Versionen von
Automatische Ausführung: Allein durch die Installation einer dieser kompromittierten Versionen pip install führt dazu, dass der Schadcode bei jedem Start eines Python-Prozesses automatisch ausgeführt wird. Es ist kein manueller Import oder Funktionsaufruf erforderlich – Ihr System ist ab dem Zeitpunkt der Installation gefährdet.
Umfassende Datenexfiltration: Sobald der Code aktiv ist, sammelt er aggressiv eine Vielzahl sensibler Host-Daten. Dazu gehören SSH-Schlüssel, Cloud-Anmeldedaten (AWS/GCP), Kubernetes-Schlüssel, Kryptowährungs-Wallets und alle Umgebungsvariablen – die oft wertvolle API-Schlüssel für große Modelle enthalten. Die gestohlenen Informationen werden verschlüsselt und an den Remote-Server des Angreifers übertragen.
Eine unerwartete Wendung: Der Angreifer wurde durch einen „Bug“ entlarvt
Dieses potenziell lange unentdeckte Verbrechen wurde durch einen Fehler des Hackers selbst vereitelt. Ein Entwickler bemerkte, dass die Speicherauslastung seines Rechners plötzlich in die Höhe schoss, während er eine Erweiterung im Cursor-Editor verwendete.
Die Untersuchung ergab, dass der Schadcode eine Prozess-Fork-Bombe auslöste – eine exponentielle Vermehrung, die das System schnell zum Absturz brachte. Diese Instabilität wurde zum entscheidenden Hinweis, der es Sicherheitsforschern ermöglichte, das Problem auf das manipulierte Paket zurückzuführen. Karpathy merkte an, dass dieser groß angelegte Diebstahl möglicherweise noch andauern würde, wäre der Code des Angreifers kompetenter geschrieben worden.
Kettenreaktion: Wie Sicherheitstools zum „Mittel zum Zweck“ wurden
Der Vorfall verdeutlicht eine Kaskade von Versagen in der Lieferkette. Die Angreifergruppe TeamPCP kompromittierte zunächst das Sicherheits-Scanning-Tool Trivy. Mithilfe gestohlener Anmeldedaten erlangten sie
Die Folgen sind weitreichend. Über 2.000 weit verbreitete KI-Tools, darunter DSPy, MLflow und Open Interpreter, sind indirekt auf diese Bibliothek angewiesen. Sicherheitsexperten raten Entwicklern dringend, ihre Installationen zu überprüfen, indem sie pip show litellm. Wenn die Version 1.82.7 oder höher ist, muss von einem vollständigen Verlust der Anmeldedaten ausgegangen werden, und alle sensiblen Schlüssel und Tokens sollten sofort ausgetauscht werden.








 Schwedisches KI-Startup Lovable Eyes: Bewertung von 13,2 Milliarden US-Dollar nach großer Finanzierungsrunde
Während KI-gestützte Coding-Tools an Popularität gewinnen, hat das schwedische Startup Lovable eine bedeutende Finanzierungsrunde abgeschlossen. Das Unternehmen strebt danach, 3 Milliarden US-Dollar einzusammeln, was seine Bewertung potenziell auf 13
Google testet den Remy AI Agent für Gemini, da der Fokus auf die Benutzerkontrolle verlagert wird
Laut Business Insider testet Google Remy, einen neuen KI-Personalagenten für Gemini. Dieses Tool soll Aufgaben im Auftrag von Nutzern ausführen und sowohl professionelle Arbeitsabläufe als auch tägliche Routinen optimieren.Derzeit wird Remy in einer
 So beheben Sie Core Web Vitals für bessere SEO-Rankings
Berichtskartenkommentare mit KI-Tools optimierenEinführungKI-Tools zur Generierung von BerichtskartenkommentarenMagic SchoolAlmanac AIChat GPTNutzung von Magic School zur Generierung von BerichtskartenkommentarenAnmeldung bei Magic SchoolAuswahl des

Die besten und am besten bewerteten KI-Outline-Generatoren für lange SEO-Artikel im Jahr 2026, sorgfältig zusammengestellt von XIX.AI. Diese leistungsstarken Tools bieten bahnbrechende Unterstützung bei der schnellen Erstellung hochwertiger Inhalte und steigern die Effizienz beim Schreiben erheblich. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten sowie Praxistests und detaillierte Rankings, damit Sie die für Sie passende Option finden, die Sie unbedingt ausprobieren sollten. Entdecken Sie jetzt die Möglichkeiten und sichern Sie sich Ihren KI-Vorteil.
8 Tools
xix.ai

Die besten KI-Lernhilfen für Hausaufgaben und Prüfungsvorbereitung im Jahr 2026! XIX.AI hat eine Liste der besten leistungsstarken, bahnbrechenden Tools zusammengestellt, die Schülern helfen, ihre Produktivität zu steigern, Hausaufgaben effizienter zu erledigen und Prüfungen dank praxisnaher Tests mit Bravour zu meistern. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, detaillierte Rankings und unverzichtbare Optionen, um Ihren KI-Vorteil zu nutzen. Entdecken Sie es jetzt!
10 Tools
xix.ai

2026 Neueste und beste KI-Stimm-Demo-Tools für Songwriter, Hook-Ersteller und mehrsprachige Content-Teams! XIX.AI hat eine hochbewertete Liste leistungsstarker, bahnbrechender Tools zusammengestellt, die strengen Praxistests unterzogen wurden. Sie finden detaillierte Vergleichsdaten zu kostenlosen und kostenpflichtigen Optionen, umfassende Rankings und empfehlenswerte Auswahlmöglichkeiten, die Ihnen helfen, Ihre Schreibeffizienz zu steigern und Ihr kreatives Potenzial zu entfalten. Entdecken Sie jetzt das perfekte Tool für all Ihre Content-Bedürfnisse!
9 Tools
xix.ai

Die besten und am besten bewerteten KI-Tools für die Wettbewerbsanalyse für kleine Unternehmen im Jahr 2026! XIX.AI hat eine äußerst leistungsstarke, bahnbrechende Auswahl zusammengestellt, die wöchentlich anhand strenger Praxistests und detaillierter Rankings aktualisiert wird. Hier finden Sie einen umfassenden Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, der Ihnen dabei hilft, die unverzichtbaren Tools zu identifizieren, die Ihre Produktivität steigern und Ihnen einen Wettbewerbsvorteil verschaffen. Entdecken Sie jetzt das perfekte Tool für sich!
9 Tools
xix.ai

2026 Neueste beste Photoshop-KI-Retuschierungstools für E-Commerce-Bekleidung, Hautbereinigung und Farbkonsistenz! Diese hoch bewertete kuratierte Liste bietet leistungsstarke, bahnbrechende Lösungen, die Ihnen helfen, die Schreibeffizienz zu steigern, die Content-Erstellung zu optimieren und mühelos perfekte visuelle Ergebnisse zu erzielen. Jedes Tool wurde durch wöchentlich aktualisierte Rankings mit echten Tests geprüft, einschließlich detaillierter Vergleiche zwischen kostenlosen und kostenpflichtigen Versionen. Unterstützt von XIX.AI ist es der unverzichtbare Leitfaden für alle, die ihre KI-Vorteile nutzen möchten. Jetzt entdecken!
10 Tools
xix.ai

Die besten und am besten bewerteten KI-Prompt-Bibliotheken des Jahres 2026 zur Optimierung aller Arten von ChatGPT-Workflows. XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung zusammengestellt, die strengen Praxistests unterzogen wird, um Spitzenleistung zu gewährleisten. Hier finden Sie detaillierte Vergleiche zwischen kostenlosen und kostenpflichtigen Angeboten sowie Experten-Rankings, die Ihnen dabei helfen, die unverzichtbaren Tools auszuwählen, mit denen Sie Ihre Produktivität steigern und Ihren KI-Vorteil ausschöpfen können. Entdecken Sie sie jetzt!
11 Tools
xix.ai












