


 Lar
Sites em todo o mundo correm risco após IA descobrir vulnerabilidade crítica no NGINX
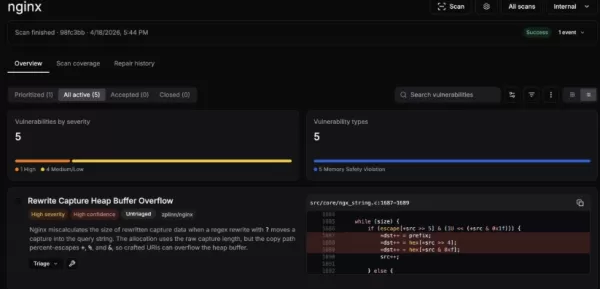
A inteligência artificial alcançou um avanço histórico na área de segurança cibernética. O sistema de análise de segurança baseado em IA desenvolvido pela startup depthfirst detectou de forma autônoma uma vulnerabilidade crítica no NGINX que permanecia oculta há 18anos (CVE-2026-42945) . Essa falha, classificada como Crítica (CVSS 9,2), afeta quase um terço dos sites em todo o mundo, permitindo que invasores executem código remotamente (RCE).
Principais detalhes da vulnerabilidade
Período de exposição: A vulnerabilidade permaneceu não detectada desde sua introdução em 2008, um período de 18 anos.
Versões afetadas: Versões do NGINX de 0.6.27 a 1.30.0.
Mecanismo da vulnerabilidade: A falha reside no módulo de reescrita, decorrente de um defeito no mecanismo de processamento em duas fases do mecanismo de script, o que leva a um estouro de buffer de heap.
Versão corrigida: Um patch oficial foi lançado. Recomenda-se atualizar para a versão de código aberto 1.31.0 ou 1.30.1, ou para a versão comercial correspondente do NGINX Plus.
O poder da análise de segurança impulsionada por IA
Esta vulnerabilidade foi descoberta pelo laboratório de IA depthfirst, com sede em São Francisco. As capacidades do sistema chamaram bastante a atenção do setor:
Alta eficiência: em apenas 6 horas de varredura autônoma, o sistema identificou cinco problemas de segurança, incluindo o CVE-2026-42945 (quatro dos quais foram oficialmente confirmados como vulnerabilidades de corrupção remota de memória).
Compreensão profunda: Ao contrário das ferramentas tradicionais, essa IA compreende a lógica de negócios complexa e as interações entre módulos, revelando vulnerabilidades que até mesmo as principais ferramentas de segurança com IA não detectaram.
Os dados indicam que aproximadamente 19 milhões de instâncias NGINX expostas estão vulneráveis. Os Estados Unidos (aproximadamente 53,4 milhões de instâncias afetadas, incluindo dados históricos) e a China (cerca de 25,4 milhões) apresentam os níveis mais altos de exposição. Com o código de prova de conceito (PoC) agora público, o risco de segurança é grave. Todas as empresas e desenvolvedores que utilizam o NGINX são instados a revisar imediatamente seus arquivos de configuração (especialmente em cenários que utilizam diretivas rewrite e set ) e concluir as atualizações de versão o mais rápido possível.
Artigo relacionado
 Suno para Marcas d'Água em Músicas Durante Batalhas Legais
O Suno, plataforma que permite aos usuários gerar músicas criadas por inteligência artificial, apresentou novas funcionalidades para rotular as faixas produzidas pela plataforma, restringir downloads e atualizar os padrões da comunidade para coibir r
Musk admite que vazamento do código do Grok expôs dados de usuários e promete apagar todas as informações históricas.
Elon Musk abordou diretamente a controvérsia sobre privacidade envolvendo o Grok Build, começando com um simples "Verdadeiro" para confirmar a validade do incidente. Ele prometeu que todos os dados dos usuários carregados anteriormente para a SpaceXA
Ações dos EUA Atingem Marco Histórico Enquanto Gigantes de IA e Aeroespacial se Preparam para Estreia de Trilião de Dólares
Elon Musk, Sam Altman e Dario Amodei, três titãs do setor de tecnologia, estão avançando rumo a ofertas públicas iniciais (IPOs) para suas respectivas empresas. Com a SpaceX, a OpenAI e a Anthropic — três gigantes da indústria que se aproximam de ava
Recomendações de tópicos especiais relacionados
SEO
 As melhores ferramentas de análise de SERP com IA para estratégias de busca
As melhores e mais bem avaliadas ferramentas de análise de SERP com IA de 2026 para estratégias de busca são selecionadas pela XIX.AI por meio de rigorosos testes práticos e rankings atualizados semanalmente. Essas ferramentas poderosas ajudam você a identificar oportunidades ocultas de otimização, melhorar o desempenho do conteúdo e obter uma vantagem competitiva nas buscas. Descubra hoje mesmo a ferramenta perfeita para aprimorar sua estratégia de busca. Explore agora!
 13 ferramentas
 xix.ai
Análise de dados
Melhores ferramentas de detecção de anomalias com IA para monitoramento de KPIs entre equipes de SaaS e comércio eletrônico
2026 Últimas Melhores Ferramentas de Detecção de Anomalias por IA Mais Bem Avaliadas para Monitoramento de KPIs em Equipes de SaaS e E-commerce! A XIX.AI compilou uma coleção poderosa e transformadora, baseada em testes rigorosos do mundo real e classificações atualizadas semanalmente. Você encontrará insights detalhados sobre comparações entre versões gratuitas e pagas para ajudá-lo a identificar a solução que deve ser testada, aumentando a produtividade e desbloqueando sua vantagem com IA. Explore agora!
10 ferramentas
xix.ai
escrita
Os melhores geradores de esboços com IA para artigos longos de SEO
Os melhores e mais bem avaliados geradores de esboços com IA de 2026 para artigos longos de SEO, cuidadosamente selecionados pela XIX.AI. Essas ferramentas poderosas oferecem um auxílio revolucionário na criação rápida de conteúdo de alta qualidade, aumentando significativamente a eficiência na redação. Confira uma comparação entre versões gratuitas e pagas, além de testes práticos e classificações detalhadas, para ajudá-lo a encontrar a opção imperdível que melhor atenda às suas necessidades. Explore agora para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai
Educação e Aprendizagem
Ferramentas de IA para os deveres de casa e a preparação para provas
As melhores e mais recentes ferramentas de IA para lição de casa e preparação para provas em 2026! A XIX.AI seleciona uma lista das ferramentas mais bem avaliadas, poderosas e revolucionárias que ajudam os alunos a aumentar a produtividade, agilizar a realização das lições de casa e se sair muito bem nas provas por meio de testes práticos. Veja uma comparação entre versões gratuitas e pagas, classificações detalhadas e opções imperdíveis para aproveitar ao máximo as vantagens da IA. Explore agora!
10 ferramentas
xix.ai
Composição musical
Ferramentas de Demonstração Vocal com IA para Compositores, Ganchos, Toplines e Sessões de Rascunho Multilíngues
2026 Últimas Melhores Ferramentas de Demonstração Vocal com IA para Compositores, Criadores de Ganchos e Equipes de Conteúdo Multilíngue! A XIX.AI compilou uma lista de ferramentas altamente avaliadas e poderosas, que mudam o jogo e passaram por rigorosos testes no mundo real. Você encontrará dados detalhados de comparação entre versões gratuitas e pagas, classificações abrangentes e opções imperdíveis para ajudá-lo a aumentar a eficiência da escrita e desbloquear seu potencial criativo. Explore agora para descobrir a ferramenta perfeita para todas as suas necessidades de conteúdo!
9 ferramentas
xix.ai
Negócios
As melhores ferramentas de pesquisa competitiva baseadas em IA para pequenas empresas
As melhores e mais bem avaliadas ferramentas de pesquisa competitiva com IA de 2026 para pequenas empresas! A XIX.AI selecionou uma coleção extremamente poderosa e revolucionária, atualizada semanalmente com testes rigorosos no mundo real e classificações detalhadas. Você encontrará uma comparação abrangente entre versões gratuitas e pagas para ajudá-lo a identificar as ferramentas imperdíveis que aumentam sua produtividade e lhe proporcionam uma vantagem competitiva. Explore agora para descobrir a ferramenta perfeita para você!
9 ferramentas
xix.ai

 Comentários (1)
![DanielMartin]()
This is wild. An AI finding a bug that hid for 18 years? Makes you wonder what else is lurking in the code we trust. 😬
A inteligência artificial alcançou um avanço histórico na área de segurança cibernética. O sistema de análise de segurança baseado em IA desenvolvido pela startup depthfirst detectou de forma autônoma uma vulnerabilidade crítica no NGINX que permanecia oculta há 18
Principais detalhes da vulnerabilidade
Período de exposição: A vulnerabilidade permaneceu não detectada desde sua introdução em 2008, um período de 18 anos.
Versões afetadas: Versões do NGINX de 0.6.27 a 1.30.0.
Mecanismo da vulnerabilidade: A falha reside no módulo de reescrita, decorrente de um defeito no mecanismo de processamento em duas fases do mecanismo de script, o que leva a um estouro de buffer de heap.
Versão corrigida: Um patch oficial foi lançado. Recomenda-se atualizar para a versão de código aberto 1.31.0 ou 1.30.1, ou para a versão comercial correspondente do NGINX Plus.
O poder da análise de segurança impulsionada por IA
Esta vulnerabilidade foi descoberta pelo laboratório de IA depthfirst, com sede em São Francisco. As capacidades do sistema chamaram bastante a atenção do setor:
Alta eficiência: em apenas 6 horas de varredura autônoma, o sistema identificou cinco problemas de segurança, incluindo o CVE-2026-42945 (quatro dos quais foram oficialmente confirmados como vulnerabilidades de corrupção remota de memória).
Compreensão profunda: Ao contrário das ferramentas tradicionais, essa IA compreende a lógica de negócios complexa e as interações entre módulos, revelando vulnerabilidades que até mesmo as principais ferramentas de segurança com IA não detectaram.
Os dados indicam que aproximadamente 19 milhões de instâncias NGINX expostas estão vulneráveis. Os Estados Unidos (aproximadamente 53,4 milhões de instâncias afetadas, incluindo dados históricos) e a China (cerca de 25,4 milhões) apresentam os níveis mais altos de exposição. Com o código de prova de conceito (PoC) agora público, o risco de segurança é grave. Todas as empresas e desenvolvedores que utilizam o NGINX são instados a revisar imediatamente seus arquivos de configuração (especialmente em cenários que utilizam diretivas rewrite e set ) e concluir as atualizações de versão o mais rápido possível.








 Suno para Marcas d'Água em Músicas Durante Batalhas Legais
O Suno, plataforma que permite aos usuários gerar músicas criadas por inteligência artificial, apresentou novas funcionalidades para rotular as faixas produzidas pela plataforma, restringir downloads e atualizar os padrões da comunidade para coibir r
 Musk admite que vazamento do código do Grok expôs dados de usuários e promete apagar todas as informações históricas.
Elon Musk abordou diretamente a controvérsia sobre privacidade envolvendo o Grok Build, começando com um simples "Verdadeiro" para confirmar a validade do incidente. Ele prometeu que todos os dados dos usuários carregados anteriormente para a SpaceXA
 Ações dos EUA Atingem Marco Histórico Enquanto Gigantes de IA e Aeroespacial se Preparam para Estreia de Trilião de Dólares
Elon Musk, Sam Altman e Dario Amodei, três titãs do setor de tecnologia, estão avançando rumo a ofertas públicas iniciais (IPOs) para suas respectivas empresas. Com a SpaceX, a OpenAI e a Anthropic — três gigantes da indústria que se aproximam de ava

As melhores e mais bem avaliadas ferramentas de análise de SERP com IA de 2026 para estratégias de busca são selecionadas pela XIX.AI por meio de rigorosos testes práticos e rankings atualizados semanalmente. Essas ferramentas poderosas ajudam você a identificar oportunidades ocultas de otimização, melhorar o desempenho do conteúdo e obter uma vantagem competitiva nas buscas. Descubra hoje mesmo a ferramenta perfeita para aprimorar sua estratégia de busca. Explore agora!
13 ferramentas
xix.ai

2026 Últimas Melhores Ferramentas de Detecção de Anomalias por IA Mais Bem Avaliadas para Monitoramento de KPIs em Equipes de SaaS e E-commerce! A XIX.AI compilou uma coleção poderosa e transformadora, baseada em testes rigorosos do mundo real e classificações atualizadas semanalmente. Você encontrará insights detalhados sobre comparações entre versões gratuitas e pagas para ajudá-lo a identificar a solução que deve ser testada, aumentando a produtividade e desbloqueando sua vantagem com IA. Explore agora!
10 ferramentas
xix.ai

Os melhores e mais bem avaliados geradores de esboços com IA de 2026 para artigos longos de SEO, cuidadosamente selecionados pela XIX.AI. Essas ferramentas poderosas oferecem um auxílio revolucionário na criação rápida de conteúdo de alta qualidade, aumentando significativamente a eficiência na redação. Confira uma comparação entre versões gratuitas e pagas, além de testes práticos e classificações detalhadas, para ajudá-lo a encontrar a opção imperdível que melhor atenda às suas necessidades. Explore agora para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai

As melhores e mais recentes ferramentas de IA para lição de casa e preparação para provas em 2026! A XIX.AI seleciona uma lista das ferramentas mais bem avaliadas, poderosas e revolucionárias que ajudam os alunos a aumentar a produtividade, agilizar a realização das lições de casa e se sair muito bem nas provas por meio de testes práticos. Veja uma comparação entre versões gratuitas e pagas, classificações detalhadas e opções imperdíveis para aproveitar ao máximo as vantagens da IA. Explore agora!
10 ferramentas
xix.ai

2026 Últimas Melhores Ferramentas de Demonstração Vocal com IA para Compositores, Criadores de Ganchos e Equipes de Conteúdo Multilíngue! A XIX.AI compilou uma lista de ferramentas altamente avaliadas e poderosas, que mudam o jogo e passaram por rigorosos testes no mundo real. Você encontrará dados detalhados de comparação entre versões gratuitas e pagas, classificações abrangentes e opções imperdíveis para ajudá-lo a aumentar a eficiência da escrita e desbloquear seu potencial criativo. Explore agora para descobrir a ferramenta perfeita para todas as suas necessidades de conteúdo!
9 ferramentas
xix.ai

As melhores e mais bem avaliadas ferramentas de pesquisa competitiva com IA de 2026 para pequenas empresas! A XIX.AI selecionou uma coleção extremamente poderosa e revolucionária, atualizada semanalmente com testes rigorosos no mundo real e classificações detalhadas. Você encontrará uma comparação abrangente entre versões gratuitas e pagas para ajudá-lo a identificar as ferramentas imperdíveis que aumentam sua produtividade e lhe proporcionam uma vantagem competitiva. Explore agora para descobrir a ferramenta perfeita para você!
9 ferramentas
xix.ai

This is wild. An AI finding a bug that hid for 18 years? Makes you wonder what else is lurking in the code we trust. 😬












