


 Hogar
Sitios web de todo el mundo en peligro tras el descubrimiento por parte de la IA de una vulnerabilidad crítica en NGINX
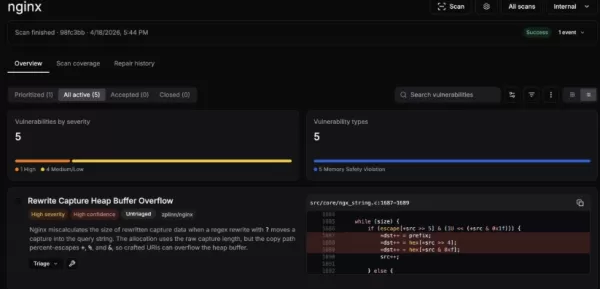
La inteligencia artificial ha logrado un avance histórico en materia de ciberseguridad. El sistema de análisis de seguridad basado en IA desarrollado por la startup depthfirst ha detectado de forma autónoma una vulnerabilidad crítica en NGINX que había permanecido oculta durante 18años (CVE-2026-42945) . Esta falla, clasificada como «crítica» (CVSS 9,2), afecta a casi un tercio de los sitios web de todo el mundo y permite a los atacantes ejecutar código de forma remota (RCE).
Detalles clave de la vulnerabilidad
Período de exposición: La vulnerabilidad pasó desapercibida desde su aparición en 2008, un lapso de 18 años.
Versiones afectadas: Versiones de NGINX desde la 0.6.27 hasta la 1.30.0.
Mecanismo de la vulnerabilidad: La falla reside en el módulo de reescritura y se deriva de un defecto en el mecanismo de procesamiento en dos fases del motor de scripts, lo que provoca un desbordamiento del búfer del montón.
Versión parcheada: Se ha publicado un parche oficial. Se recomienda actualizar a la versión de código abierto 1.31.0 o 1.30.1, o a la versión comercial correspondiente de NGINX Plus.
El poder del análisis de seguridad impulsado por IA
Esta vulnerabilidad fue descubierta por el laboratorio de IA depthfirst, con sede en San Francisco. Las capacidades del sistema han atraído una gran atención en el sector:
Alta eficiencia: en tan solo 6 horas de análisis autónomo, el sistema identificó cinco problemas de seguridad, incluido el CVE-2026-42945 (cuatro de los cuales han sido confirmados oficialmente como vulnerabilidades de corrupción de memoria remota).
Profunda comprensión: a diferencia de las herramientas tradicionales, esta IA comprende la compleja lógica empresarial y las interacciones entre módulos, descubriendo vulnerabilidades que incluso las principales herramientas de seguridad basadas en IA habían pasado por alto.
Los datos indican que aproximadamente 19 millones de instancias de NGINX expuestas son vulnerables. Estados Unidos (aproximadamente 53,4 millones de instancias afectadas, incluidos datos históricos) y China (alrededor de 25,4 millones) presentan los niveles de exposición más altos. Ahora que el código de prueba de concepto (PoC) es público, el riesgo de seguridad es grave. Se insta a todas las empresas y desarrolladores que utilizan NGINX a que revisen inmediatamente sus archivos de configuración (especialmente en escenarios que utilicen directivas tanto de reescritura como de configuración ) y completen las actualizaciones de versión lo antes posible.
Artículo relacionado
 Las acciones de EE. UU. alcanzan un hito histórico mientras gigantes de la IA y la aeroespacial se preparan para su debut de un billón de dólares
Elon Musk, Sam Altman y Dario Amodei, tres titanes del sector tecnológico, están avanzando hacia ofertas públicas iniciales para sus respectivas empresas. Con SpaceX, OpenAI y Anthropic, tres gigantes de la industria que se acercan a valoraciones de
La startup sueca de inteligencia artificial Lovable Eyes alcanza una valoración de 13.200 millones de dólares tras una importante ronda de financiación
Mientras las herramientas de codificación impulsadas por inteligencia artificial ganan terreno, la startup sueca Lovable ha asegurado una importante ronda de financiación. La empresa tiene como objetivo recaudar 3 000 millones de dólares, lo que podr
Google prueba el agente Remy AI para Gemini a medida que el enfoque se desplaza hacia el control del usuario
Según Business Insider, Google está probando Remy, un nuevo agente personal de IA para Gemini. Esta herramienta tiene como objetivo ejecutar tareas en nombre de los usuarios, optimizando tanto los flujos de trabajo profesionales como las rutinas diar
Recomendaciones de temas especiales relacionados
escribiendo
 Los mejores generadores de esquemas basados en IA para artículos largos optimizados para SEO
Los mejores generadores de esquemas con IA mejor valorados de 2026 para artículos largos optimizados para SEO, seleccionados minuciosamente por XIX.AI. Estas potentes herramientas ofrecen una ayuda revolucionaria a la hora de crear contenido de alta calidad rápidamente, lo que aumenta considerablemente la eficiencia a la hora de escribir. Consigue una comparación entre las versiones gratuitas y de pago, junto con pruebas en condiciones reales y clasificaciones detalladas, que te ayudarán a encontrar la opción imprescindible que mejor se adapte a tus necesidades. Explora ahora para descubrir las ventajas que te ofrece la IA.
 8 herramientas
 xix.ai
Educación y aprendizaje
Herramientas de estudio basadas en IA para los deberes y la preparación de exámenes
¡Las mejores herramientas de IA de 2026 para hacer los deberes y prepararse para los exámenes! XIX.AI ha elaborado una lista con las herramientas mejor valoradas, potentes y revolucionarias que ayudan a los estudiantes a aumentar su productividad, agilizar la realización de los deberes y sacar sobresaliente en los exámenes gracias a pruebas reales. Consigue una comparación entre versiones gratuitas y de pago, clasificaciones detalladas y opciones imprescindibles para sacar el máximo partido a la IA. ¡Explora ahora!
10 herramientas
xix.ai
composicion musical
Herramientas de demostración vocal con IA para compositores, ganchos, melodías principales y sesiones de borrador multilingüe
¡Las mejores herramientas de demostración vocal con IA de 2026 para compositores, creadores de ganchos y equipos de contenido multilingüe! XIX.AI ha recopilado una lista de herramientas poderosas y transformadoras, rigurosamente probadas en el mundo real. Encontrarás datos detallados de comparación entre versiones gratuitas y de pago, clasificaciones completas y opciones imprescindibles para ayudarte a aumentar tu eficiencia de escritura y desbloquear todo tu potencial creativo. ¡Explora ahora para descubrir la herramienta perfecta para todas tus necesidades de contenido!
9 herramientas
xix.ai
Negocio
Las mejores herramientas de investigación competitiva basadas en IA para pequeñas empresas
¡Las mejores herramientas de investigación competitiva basadas en IA mejor valoradas de 2026 para pequeñas empresas! XIX.AI ha seleccionado una colección revolucionaria y muy potente, que se actualiza semanalmente con rigurosas pruebas en el mundo real y clasificaciones detalladas. Encontrarás una comparación exhaustiva entre las opciones gratuitas y las de pago que te ayudará a identificar las herramientas imprescindibles que impulsarán tu productividad y te proporcionarán una ventaja competitiva. ¡Explora ahora mismo y descubre la herramienta perfecta para ti!
9 herramientas
xix.ai
Edición de imágenes
Herramientas de retoque con IA de Photoshop para ropa de comercio electrónico, limpieza de piel y consistencia del color
¡Las mejores herramientas de retoque con IA de Photoshop de 2026 para ropa de comercio electrónico, limpieza de piel y consistencia de color! Esta lista curada de alta calificación presenta soluciones poderosas que cambian las reglas del juego, que ayudan a aumentar la eficiencia de redacción, optimizar la creación de contenido y lograr resultados visuales perfectos sin esfuerzo. Cada herramienta ha pasado por pruebas en el mundo real a través de clasificaciones actualizadas semanalmente, con detalles completos de comparación entre versiones gratuitas y de pago. Respaldado por XIX.AI, es la guía imprescindible para cualquier persona que aspire a desbloquear su ventaja con IA. ¡Explora ahora!
10 herramientas
xix.ai
Inmediato
Las mejores bibliotecas de indicaciones de IA para los flujos de trabajo de ChatGPT
Las mejores bibliotecas de prompts de IA de 2026, con las más valoradas, para optimizar todo tipo de flujos de trabajo de ChatGPT. XIX.AI ha seleccionado una colección potente y revolucionaria que se somete a rigurosas pruebas en condiciones reales para garantizar el máximo rendimiento. Encontrarás comparativas detalladas entre opciones gratuitas y de pago, así como clasificaciones de expertos, que te ayudarán a elegir las herramientas imprescindibles para potenciar tu productividad y sacar el máximo partido a la IA. ¡Explora ahora!
11 herramientas
xix.ai

 comentario (1)
0/500
![DanielMartin]()
This is wild. An AI finding a bug that hid for 18 years? Makes you wonder what else is lurking in the code we trust. 😬
La inteligencia artificial ha logrado un avance histórico en materia de ciberseguridad. El sistema de análisis de seguridad basado en IA desarrollado por la startup depthfirst ha detectado de forma autónoma una vulnerabilidad crítica en NGINX que había permanecido oculta durante 18
Detalles clave de la vulnerabilidad
Período de exposición: La vulnerabilidad pasó desapercibida desde su aparición en 2008, un lapso de 18 años.
Versiones afectadas: Versiones de NGINX desde la 0.6.27 hasta la 1.30.0.
Mecanismo de la vulnerabilidad: La falla reside en el módulo de reescritura y se deriva de un defecto en el mecanismo de procesamiento en dos fases del motor de scripts, lo que provoca un desbordamiento del búfer del montón.
Versión parcheada: Se ha publicado un parche oficial. Se recomienda actualizar a la versión de código abierto 1.31.0 o 1.30.1, o a la versión comercial correspondiente de NGINX Plus.
El poder del análisis de seguridad impulsado por IA
Esta vulnerabilidad fue descubierta por el laboratorio de IA depthfirst, con sede en San Francisco. Las capacidades del sistema han atraído una gran atención en el sector:
Alta eficiencia: en tan solo 6 horas de análisis autónomo, el sistema identificó cinco problemas de seguridad, incluido el CVE-2026-42945 (cuatro de los cuales han sido confirmados oficialmente como vulnerabilidades de corrupción de memoria remota).
Profunda comprensión: a diferencia de las herramientas tradicionales, esta IA comprende la compleja lógica empresarial y las interacciones entre módulos, descubriendo vulnerabilidades que incluso las principales herramientas de seguridad basadas en IA habían pasado por alto.
Los datos indican que aproximadamente 19 millones de instancias de NGINX expuestas son vulnerables. Estados Unidos (aproximadamente 53,4 millones de instancias afectadas, incluidos datos históricos) y China (alrededor de 25,4 millones) presentan los niveles de exposición más altos. Ahora que el código de prueba de concepto (PoC) es público, el riesgo de seguridad es grave. Se insta a todas las empresas y desarrolladores que utilizan NGINX a que revisen inmediatamente sus archivos de configuración (especialmente en escenarios que utilicen directivas tanto de reescritura como de configuración ) y completen las actualizaciones de versión lo antes posible.








 Las acciones de EE. UU. alcanzan un hito histórico mientras gigantes de la IA y la aeroespacial se preparan para su debut de un billón de dólares
Elon Musk, Sam Altman y Dario Amodei, tres titanes del sector tecnológico, están avanzando hacia ofertas públicas iniciales para sus respectivas empresas. Con SpaceX, OpenAI y Anthropic, tres gigantes de la industria que se acercan a valoraciones de
 La startup sueca de inteligencia artificial Lovable Eyes alcanza una valoración de 13.200 millones de dólares tras una importante ronda de financiación
Mientras las herramientas de codificación impulsadas por inteligencia artificial ganan terreno, la startup sueca Lovable ha asegurado una importante ronda de financiación. La empresa tiene como objetivo recaudar 3 000 millones de dólares, lo que podr
Google prueba el agente Remy AI para Gemini a medida que el enfoque se desplaza hacia el control del usuario
Según Business Insider, Google está probando Remy, un nuevo agente personal de IA para Gemini. Esta herramienta tiene como objetivo ejecutar tareas en nombre de los usuarios, optimizando tanto los flujos de trabajo profesionales como las rutinas diar

Los mejores generadores de esquemas con IA mejor valorados de 2026 para artículos largos optimizados para SEO, seleccionados minuciosamente por XIX.AI. Estas potentes herramientas ofrecen una ayuda revolucionaria a la hora de crear contenido de alta calidad rápidamente, lo que aumenta considerablemente la eficiencia a la hora de escribir. Consigue una comparación entre las versiones gratuitas y de pago, junto con pruebas en condiciones reales y clasificaciones detalladas, que te ayudarán a encontrar la opción imprescindible que mejor se adapte a tus necesidades. Explora ahora para descubrir las ventajas que te ofrece la IA.
8 herramientas
xix.ai

¡Las mejores herramientas de IA de 2026 para hacer los deberes y prepararse para los exámenes! XIX.AI ha elaborado una lista con las herramientas mejor valoradas, potentes y revolucionarias que ayudan a los estudiantes a aumentar su productividad, agilizar la realización de los deberes y sacar sobresaliente en los exámenes gracias a pruebas reales. Consigue una comparación entre versiones gratuitas y de pago, clasificaciones detalladas y opciones imprescindibles para sacar el máximo partido a la IA. ¡Explora ahora!
10 herramientas
xix.ai

¡Las mejores herramientas de demostración vocal con IA de 2026 para compositores, creadores de ganchos y equipos de contenido multilingüe! XIX.AI ha recopilado una lista de herramientas poderosas y transformadoras, rigurosamente probadas en el mundo real. Encontrarás datos detallados de comparación entre versiones gratuitas y de pago, clasificaciones completas y opciones imprescindibles para ayudarte a aumentar tu eficiencia de escritura y desbloquear todo tu potencial creativo. ¡Explora ahora para descubrir la herramienta perfecta para todas tus necesidades de contenido!
9 herramientas
xix.ai

¡Las mejores herramientas de investigación competitiva basadas en IA mejor valoradas de 2026 para pequeñas empresas! XIX.AI ha seleccionado una colección revolucionaria y muy potente, que se actualiza semanalmente con rigurosas pruebas en el mundo real y clasificaciones detalladas. Encontrarás una comparación exhaustiva entre las opciones gratuitas y las de pago que te ayudará a identificar las herramientas imprescindibles que impulsarán tu productividad y te proporcionarán una ventaja competitiva. ¡Explora ahora mismo y descubre la herramienta perfecta para ti!
9 herramientas
xix.ai

¡Las mejores herramientas de retoque con IA de Photoshop de 2026 para ropa de comercio electrónico, limpieza de piel y consistencia de color! Esta lista curada de alta calificación presenta soluciones poderosas que cambian las reglas del juego, que ayudan a aumentar la eficiencia de redacción, optimizar la creación de contenido y lograr resultados visuales perfectos sin esfuerzo. Cada herramienta ha pasado por pruebas en el mundo real a través de clasificaciones actualizadas semanalmente, con detalles completos de comparación entre versiones gratuitas y de pago. Respaldado por XIX.AI, es la guía imprescindible para cualquier persona que aspire a desbloquear su ventaja con IA. ¡Explora ahora!
10 herramientas
xix.ai

Las mejores bibliotecas de prompts de IA de 2026, con las más valoradas, para optimizar todo tipo de flujos de trabajo de ChatGPT. XIX.AI ha seleccionado una colección potente y revolucionaria que se somete a rigurosas pruebas en condiciones reales para garantizar el máximo rendimiento. Encontrarás comparativas detalladas entre opciones gratuitas y de pago, así como clasificaciones de expertos, que te ayudarán a elegir las herramientas imprescindibles para potenciar tu productividad y sacar el máximo partido a la IA. ¡Explora ahora!
11 herramientas
xix.ai

This is wild. An AI finding a bug that hid for 18 years? Makes you wonder what else is lurking in the code we trust. 😬












