


 Heim
Weltweite Websites in Gefahr: KI deckt kritische NGINX-Sicherheitslücke auf
Die künstliche Intelligenz hat einen bahnbrechenden Durchbruch in der Cybersicherheit erzielt. Das von dem Start-up depthfirst entwickelte, KI-gestützte Sicherheitsanalysesystem hat eigenständig eine kritische Sicherheitslücke in NGINX aufgedeckt, die 18Jahre lang unentdeckt geblieben war (CVE-2026-42945 ). Diese als „kritisch“ eingestufte Schwachstelle (CVSS 9,2) betrifft fast ein Drittel aller Websites weltweit und ermöglicht es Angreifern, Code aus der Ferne auszuführen (RCE).
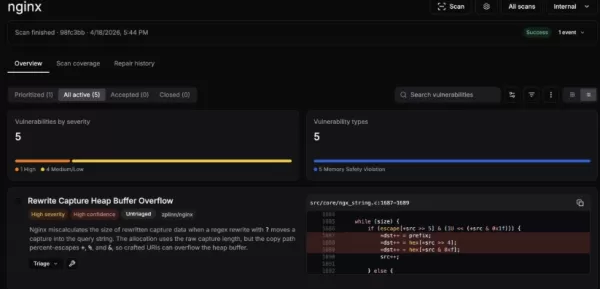
Wichtige Details zur Schwachstelle
Zeitraum der Gefährdung: Die Schwachstelle blieb seit ihrer Einführung im Jahr 2008, also über einen Zeitraum von 18 Jahren, unentdeckt.
Betroffene Versionen: NGINX-Versionen von 0.6.27 bis 1.30.0.
Mechanismus der Schwachstelle: Die Schwachstelle befindet sich im Rewrite-Modul und geht auf einen Fehler im zweistufigen Verarbeitungsmechanismus der Skript-Engine zurück, der zu einem Heap-Pufferüberlauf führt.
Gepatchte Version: Ein offizieller Patch wurde veröffentlicht. Es wird empfohlen, auf die Open-Source-Version 1.31.0 oder 1.30.1 bzw. die entsprechende kommerzielle NGINX Plus-Version zu aktualisieren.
Die Leistungsfähigkeit KI-gestützter Sicherheitsanalysen
Diese Sicherheitslücke wurde vom in San Francisco ansässigen KI-Labor depthfirst entdeckt. Die Fähigkeiten des Systems haben in der Branche große Aufmerksamkeit erregt:
Hohe Effizienz: In nur 6 Stunden autonomer Überprüfung identifizierte das System fünf Sicherheitsprobleme, darunter CVE-2026-42945 (von denen vier offiziell als Schwachstellen für Remote-Speicherbeschädigungen bestätigt wurden).
Tiefgreifendes Verständnis: Im Gegensatz zu herkömmlichen Tools versteht diese KI komplexe Geschäftslogik und modulübergreifende Interaktionen und deckt Schwachstellen auf, die selbst führende KI-Sicherheitstools übersehen hatten.
Daten deuten darauf hin, dass etwa 19 Millionen exponierte NGINX-Instanzen anfällig sind. Die Vereinigten Staaten (rund 53,4 Millionen betroffene Instanzen, einschließlich historischer Daten) und China (etwa 25,4 Millionen) weisen die höchsten Expositionswerte auf. Da der Proof-of-Concept-Code (PoC) nun öffentlich ist, ist das Sicherheitsrisiko erheblich. Alle Unternehmen und Entwickler, die NGINX nutzen, werden dringend aufgefordert, ihre Konfigurationsdateien unverzüglich zu überprüfen (insbesondere in Szenarien, in denen sowohl „rewrite“- als auch „set“-Direktiven verwendet werden) und Versionsupdates so schnell wie möglich durchzuführen.
Verwandter Artikel
 U.S.-Aktien erreichen historischen Meilenstein, während KI- und Luft- und Raumfahrtriesen auf ihr Debüt als Billionen-Dollar-Unternehmen vorbereiten
Elon Musk, Sam Altman und Dario Amodei, drei Giganten des Technologiesektors, schreiten den Börsengängen ihrer jeweiligen Unternehmen voran. Mit SpaceX, OpenAI und Anthropic – drei Branchenriesen, die einer Bewertung von einer Billion US-Dollar nahek
Schwedisches KI-Startup Lovable Eyes: Bewertung von 13,2 Milliarden US-Dollar nach großer Finanzierungsrunde
Während KI-gestützte Coding-Tools an Popularität gewinnen, hat das schwedische Startup Lovable eine bedeutende Finanzierungsrunde abgeschlossen. Das Unternehmen strebt danach, 3 Milliarden US-Dollar einzusammeln, was seine Bewertung potenziell auf 13
Google testet den Remy AI Agent für Gemini, da der Fokus auf die Benutzerkontrolle verlagert wird
Laut Business Insider testet Google Remy, einen neuen KI-Personalagenten für Gemini. Dieses Tool soll Aufgaben im Auftrag von Nutzern ausführen und sowohl professionelle Arbeitsabläufe als auch tägliche Routinen optimieren.Derzeit wird Remy in einer
Empfehlungen zu verwandten Spezialthemen
Datenanalyse
 Die besten KI-Tools zur Erkennung von Anomalien für das KPI-Monitoring in SaaS- und E-Commerce-Teams
2026 Neueste Besten Top-bewertete KI-Anomalienerkennungstools für KPI-Monitoring in SaaS- und E-Commerce-Teams! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung basierend auf strengen realen Tests und wöchentlich aktualisierten Rankings zusammengestellt. Sie finden detaillierte kostenlose vs. kostenpflichtige Vergleichsinsights, die Ihnen helfen, die unbedingt auszuprobierende Lösung zu identifizieren, die die Produktivität steigert und Ihre KI-Vorteile freischaltet. Jetzt erkunden!
 10 Tools
 xix.ai
Schreiben
Die besten KI-Generatoren für Gliederungen von langen SEO-Artikeln
Die besten und am besten bewerteten KI-Outline-Generatoren für lange SEO-Artikel im Jahr 2026, sorgfältig zusammengestellt von XIX.AI. Diese leistungsstarken Tools bieten bahnbrechende Unterstützung bei der schnellen Erstellung hochwertiger Inhalte und steigern die Effizienz beim Schreiben erheblich. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten sowie Praxistests und detaillierte Rankings, damit Sie die für Sie passende Option finden, die Sie unbedingt ausprobieren sollten. Entdecken Sie jetzt die Möglichkeiten und sichern Sie sich Ihren KI-Vorteil.
8 Tools
xix.ai
Bildung und Lernen
KI-Lernhilfen für Hausaufgaben und Prüfungsvorbereitung
Die besten KI-Lernhilfen für Hausaufgaben und Prüfungsvorbereitung im Jahr 2026! XIX.AI hat eine Liste der besten leistungsstarken, bahnbrechenden Tools zusammengestellt, die Schülern helfen, ihre Produktivität zu steigern, Hausaufgaben effizienter zu erledigen und Prüfungen dank praxisnaher Tests mit Bravour zu meistern. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, detaillierte Rankings und unverzichtbare Optionen, um Ihren KI-Vorteil zu nutzen. Entdecken Sie es jetzt!
10 Tools
xix.ai
Musikkomposition
KI-Stimm-Demo-Tools für Songwriter, Hooks, Toplines und mehrsprachige Entwurfs-Sessions
2026 Neueste und beste KI-Stimm-Demo-Tools für Songwriter, Hook-Ersteller und mehrsprachige Content-Teams! XIX.AI hat eine hochbewertete Liste leistungsstarker, bahnbrechender Tools zusammengestellt, die strengen Praxistests unterzogen wurden. Sie finden detaillierte Vergleichsdaten zu kostenlosen und kostenpflichtigen Optionen, umfassende Rankings und empfehlenswerte Auswahlmöglichkeiten, die Ihnen helfen, Ihre Schreibeffizienz zu steigern und Ihr kreatives Potenzial zu entfalten. Entdecken Sie jetzt das perfekte Tool für all Ihre Content-Bedürfnisse!
9 Tools
xix.ai
Geschäft
Die besten KI-Tools zur Wettbewerbsanalyse für kleine Unternehmen
Die besten und am besten bewerteten KI-Tools für die Wettbewerbsanalyse für kleine Unternehmen im Jahr 2026! XIX.AI hat eine äußerst leistungsstarke, bahnbrechende Auswahl zusammengestellt, die wöchentlich anhand strenger Praxistests und detaillierter Rankings aktualisiert wird. Hier finden Sie einen umfassenden Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, der Ihnen dabei hilft, die unverzichtbaren Tools zu identifizieren, die Ihre Produktivität steigern und Ihnen einen Wettbewerbsvorteil verschaffen. Entdecken Sie jetzt das perfekte Tool für sich!
9 Tools
xix.ai
Bildbearbeitung
Photoshop-KI-Retuschierungstools für E-Commerce-Bekleidung, Hautbereinigung und Farbkonstanz
2026 Neueste beste Photoshop-KI-Retuschierungstools für E-Commerce-Bekleidung, Hautbereinigung und Farbkonsistenz! Diese hoch bewertete kuratierte Liste bietet leistungsstarke, bahnbrechende Lösungen, die Ihnen helfen, die Schreibeffizienz zu steigern, die Content-Erstellung zu optimieren und mühelos perfekte visuelle Ergebnisse zu erzielen. Jedes Tool wurde durch wöchentlich aktualisierte Rankings mit echten Tests geprüft, einschließlich detaillierter Vergleiche zwischen kostenlosen und kostenpflichtigen Versionen. Unterstützt von XIX.AI ist es der unverzichtbare Leitfaden für alle, die ihre KI-Vorteile nutzen möchten. Jetzt entdecken!
10 Tools
xix.ai

 Kommentare (1)
![DanielMartin]()
This is wild. An AI finding a bug that hid for 18 years? Makes you wonder what else is lurking in the code we trust. 😬
Die künstliche Intelligenz hat einen bahnbrechenden Durchbruch in der Cybersicherheit erzielt. Das von dem Start-up depthfirst entwickelte, KI-gestützte Sicherheitsanalysesystem hat eigenständig eine kritische Sicherheitslücke in NGINX aufgedeckt, die 18
Wichtige Details zur Schwachstelle
Zeitraum der Gefährdung: Die Schwachstelle blieb seit ihrer Einführung im Jahr 2008, also über einen Zeitraum von 18 Jahren, unentdeckt.
Betroffene Versionen: NGINX-Versionen von 0.6.27 bis 1.30.0.
Mechanismus der Schwachstelle: Die Schwachstelle befindet sich im Rewrite-Modul und geht auf einen Fehler im zweistufigen Verarbeitungsmechanismus der Skript-Engine zurück, der zu einem Heap-Pufferüberlauf führt.
Gepatchte Version: Ein offizieller Patch wurde veröffentlicht. Es wird empfohlen, auf die Open-Source-Version 1.31.0 oder 1.30.1 bzw. die entsprechende kommerzielle NGINX Plus-Version zu aktualisieren.
Die Leistungsfähigkeit KI-gestützter Sicherheitsanalysen
Diese Sicherheitslücke wurde vom in San Francisco ansässigen KI-Labor depthfirst entdeckt. Die Fähigkeiten des Systems haben in der Branche große Aufmerksamkeit erregt:
Hohe Effizienz: In nur 6 Stunden autonomer Überprüfung identifizierte das System fünf Sicherheitsprobleme, darunter CVE-2026-42945 (von denen vier offiziell als Schwachstellen für Remote-Speicherbeschädigungen bestätigt wurden).
Tiefgreifendes Verständnis: Im Gegensatz zu herkömmlichen Tools versteht diese KI komplexe Geschäftslogik und modulübergreifende Interaktionen und deckt Schwachstellen auf, die selbst führende KI-Sicherheitstools übersehen hatten.
Daten deuten darauf hin, dass etwa 19 Millionen exponierte NGINX-Instanzen anfällig sind. Die Vereinigten Staaten (rund 53,4 Millionen betroffene Instanzen, einschließlich historischer Daten) und China (etwa 25,4 Millionen) weisen die höchsten Expositionswerte auf. Da der Proof-of-Concept-Code (PoC) nun öffentlich ist, ist das Sicherheitsrisiko erheblich. Alle Unternehmen und Entwickler, die NGINX nutzen, werden dringend aufgefordert, ihre Konfigurationsdateien unverzüglich zu überprüfen (insbesondere in Szenarien, in denen sowohl „rewrite“- als auch „set“-Direktiven verwendet werden) und Versionsupdates so schnell wie möglich durchzuführen.








 U.S.-Aktien erreichen historischen Meilenstein, während KI- und Luft- und Raumfahrtriesen auf ihr Debüt als Billionen-Dollar-Unternehmen vorbereiten
Elon Musk, Sam Altman und Dario Amodei, drei Giganten des Technologiesektors, schreiten den Börsengängen ihrer jeweiligen Unternehmen voran. Mit SpaceX, OpenAI und Anthropic – drei Branchenriesen, die einer Bewertung von einer Billion US-Dollar nahek
 Schwedisches KI-Startup Lovable Eyes: Bewertung von 13,2 Milliarden US-Dollar nach großer Finanzierungsrunde
Während KI-gestützte Coding-Tools an Popularität gewinnen, hat das schwedische Startup Lovable eine bedeutende Finanzierungsrunde abgeschlossen. Das Unternehmen strebt danach, 3 Milliarden US-Dollar einzusammeln, was seine Bewertung potenziell auf 13
Google testet den Remy AI Agent für Gemini, da der Fokus auf die Benutzerkontrolle verlagert wird
Laut Business Insider testet Google Remy, einen neuen KI-Personalagenten für Gemini. Dieses Tool soll Aufgaben im Auftrag von Nutzern ausführen und sowohl professionelle Arbeitsabläufe als auch tägliche Routinen optimieren.Derzeit wird Remy in einer

2026 Neueste Besten Top-bewertete KI-Anomalienerkennungstools für KPI-Monitoring in SaaS- und E-Commerce-Teams! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung basierend auf strengen realen Tests und wöchentlich aktualisierten Rankings zusammengestellt. Sie finden detaillierte kostenlose vs. kostenpflichtige Vergleichsinsights, die Ihnen helfen, die unbedingt auszuprobierende Lösung zu identifizieren, die die Produktivität steigert und Ihre KI-Vorteile freischaltet. Jetzt erkunden!
10 Tools
xix.ai

Die besten und am besten bewerteten KI-Outline-Generatoren für lange SEO-Artikel im Jahr 2026, sorgfältig zusammengestellt von XIX.AI. Diese leistungsstarken Tools bieten bahnbrechende Unterstützung bei der schnellen Erstellung hochwertiger Inhalte und steigern die Effizienz beim Schreiben erheblich. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten sowie Praxistests und detaillierte Rankings, damit Sie die für Sie passende Option finden, die Sie unbedingt ausprobieren sollten. Entdecken Sie jetzt die Möglichkeiten und sichern Sie sich Ihren KI-Vorteil.
8 Tools
xix.ai

Die besten KI-Lernhilfen für Hausaufgaben und Prüfungsvorbereitung im Jahr 2026! XIX.AI hat eine Liste der besten leistungsstarken, bahnbrechenden Tools zusammengestellt, die Schülern helfen, ihre Produktivität zu steigern, Hausaufgaben effizienter zu erledigen und Prüfungen dank praxisnaher Tests mit Bravour zu meistern. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, detaillierte Rankings und unverzichtbare Optionen, um Ihren KI-Vorteil zu nutzen. Entdecken Sie es jetzt!
10 Tools
xix.ai

2026 Neueste und beste KI-Stimm-Demo-Tools für Songwriter, Hook-Ersteller und mehrsprachige Content-Teams! XIX.AI hat eine hochbewertete Liste leistungsstarker, bahnbrechender Tools zusammengestellt, die strengen Praxistests unterzogen wurden. Sie finden detaillierte Vergleichsdaten zu kostenlosen und kostenpflichtigen Optionen, umfassende Rankings und empfehlenswerte Auswahlmöglichkeiten, die Ihnen helfen, Ihre Schreibeffizienz zu steigern und Ihr kreatives Potenzial zu entfalten. Entdecken Sie jetzt das perfekte Tool für all Ihre Content-Bedürfnisse!
9 Tools
xix.ai

Die besten und am besten bewerteten KI-Tools für die Wettbewerbsanalyse für kleine Unternehmen im Jahr 2026! XIX.AI hat eine äußerst leistungsstarke, bahnbrechende Auswahl zusammengestellt, die wöchentlich anhand strenger Praxistests und detaillierter Rankings aktualisiert wird. Hier finden Sie einen umfassenden Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, der Ihnen dabei hilft, die unverzichtbaren Tools zu identifizieren, die Ihre Produktivität steigern und Ihnen einen Wettbewerbsvorteil verschaffen. Entdecken Sie jetzt das perfekte Tool für sich!
9 Tools
xix.ai

2026 Neueste beste Photoshop-KI-Retuschierungstools für E-Commerce-Bekleidung, Hautbereinigung und Farbkonsistenz! Diese hoch bewertete kuratierte Liste bietet leistungsstarke, bahnbrechende Lösungen, die Ihnen helfen, die Schreibeffizienz zu steigern, die Content-Erstellung zu optimieren und mühelos perfekte visuelle Ergebnisse zu erzielen. Jedes Tool wurde durch wöchentlich aktualisierte Rankings mit echten Tests geprüft, einschließlich detaillierter Vergleiche zwischen kostenlosen und kostenpflichtigen Versionen. Unterstützt von XIX.AI ist es der unverzichtbare Leitfaden für alle, die ihre KI-Vorteile nutzen möchten. Jetzt entdecken!
10 Tools
xix.ai

This is wild. An AI finding a bug that hid for 18 years? Makes you wonder what else is lurking in the code we trust. 😬












