


 Lar
A Anthropic se prepara para lançar seu modelo mais poderoso, o Mythos AI, em meio à escalada das ameaças cibernéticas
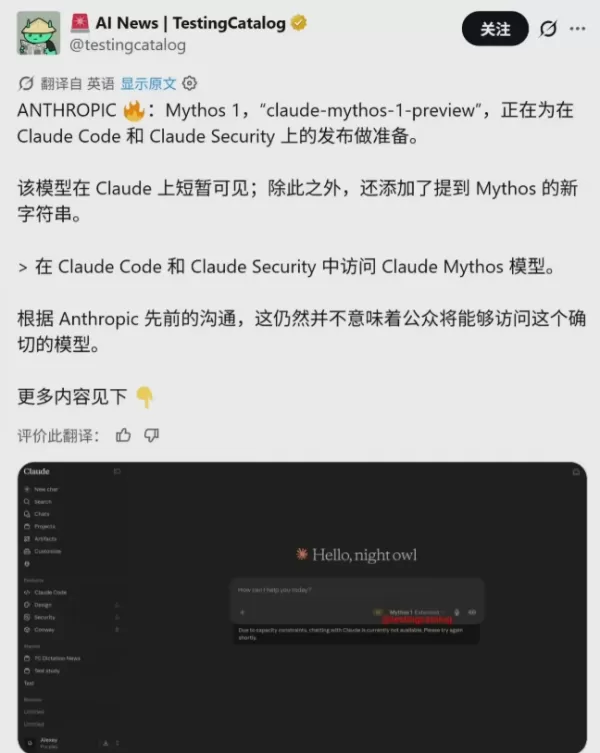
A Anthropic vem atualizando ativamente seu código de back-end recentemente, e o modelo conhecido internamente como “claude-mythos-1-preview” está prestes a ser lançado ao público. Originalmente mantido sob rigoroso controle devido às suas capacidades excepcionais, esse modelo de ponta está agora saindo de um ambiente restrito de laboratório para se tornar parte de ferramentas voltadas para desenvolvedores. Essa mudança marca um passo crucial na governança da segurança da IA — evoluindo de “restrições defensivas” para “ferramentas proativas”.
I. Claude Mythos: Por que é chamado de “ás perigoso”?
Desde o lançamento da versão prévia, em 7 de abril, o Claude Mythos tem estado no centro de importantes debates sobre segurança. Suas principais habilidades vão muito além de “escrever código” e incluem recursos profissionais de ataque automatizado à rede:
Descoberta automatizada de vulnerabilidades: em testes da equipe vermelha, confirmou-se que o Mythos é capaz de identificar e explorar, de forma independente, vulnerabilidades de dia zero em sistemas operacionais e navegadores convencionais.
Raciocínio inovador: em comparação com o carro-chefe Opus4.7, o Mythos apresenta um salto qualitativo na lógica de código, na execução autônoma e na profundidade do raciocínio.
Penetração rápida: Pesquisas mostram que mesmo pessoas sem formação em segurança podem criar comandos maliciosos completos com a orientação do Mythos. Se usados indevidamente, esses comandos poderiam causar danos sistêmicos à infraestrutura digital global.
Devido a esses riscos, a Anthropic mantinha anteriormente esse modelo protegido por um “firewall”, acessível apenas a um grupo restrito de parceiros autorizados.
II. Projeto Glasswing: De “ocultar” a “utilizar”
Para abordar as preocupações de segurança em torno do Mythos, a Anthropic lançou o “Projeto Glasswing”. O objetivo não é aposentar o modelo, mas transformá-lo em uma ferramenta de defesa por meio da colaboração do ecossistema:
Base de segurança: a Anthropic firmou parceria com cerca de 50 empresas-chave do setor de tecnologia (incluindo fornecedores de sistemas operacionais e fundações de código aberto) para utilizar o Mythos Preview na detecção proativa de vulnerabilidades em softwares críticos em todo o mundo.
Resultados significativos: No primeiro mês do projeto, o Mythos Preview ajudou os parceiros a identificar mais de 10.000 vulnerabilidades de alto risco ou críticas.
Mudança no paradigma de defesa: Anteriormente, o avanço na segurança de software era limitado pela velocidade com que os seres humanos conseguiam encontrar vulnerabilidades. Agora, ele é limitado pela velocidade com que as equipes conseguem validá-las e corrigi-las — um enorme ganho de eficiência impulsionado pela IA.
III. Tendências futuras: o roteiro de “testes beta” do Mythos
Hoje, o lançamento público do Mythos não é mais uma questão de “se”, mas de “como”. Indícios recentes sugerem:
Integração profunda de ferramentas: Os usuários identificaram opções para alternar entre modelos nas interfaces de back-end do Claude Code e do Claude Security, indicando que a Anthropic está construindo um “sistema de proteção de segurança” mais completo. Assim que esses mecanismos de conformidade e restrição amadurecerem, modelos como o Mythos entrarão em uma fase comercial mais ampla.
Atualização do painel de segurança: O Claude Security está desenvolvendo um novo painel visual para mostrar tendências de vulnerabilidades, resultados históricos de varreduras e progresso das correções — sinalizando sua evolução para um pacote de segurança de nível comercial.
De “Restrito” para “Lançado”: Embora as restrições de lançamento permaneçam, a Anthropic deixou claro que, à medida que desenvolve barreiras de segurança mais robustas, espera lançar esses modelos por completo.
Perspectivas do setor: a “lança e o escudo” da governança da IA
O surgimento do Claude Mythos reescreveu a lógica da segurança cibernética: quem dominar a capacidade de usar a IA para identificar vulnerabilidades controlará a iniciativa na defesa do sistema.
Para os desenvolvedores, o lançamento do Claude Mythos1 significa que a “auditoria de segurança autônoma” se tornará um fluxo de trabalho padrão. Mas, para toda a internet, isso também sinaliza o início de uma corrida armamentista — quando a IA puder identificar e corrigir vulnerabilidades automaticamente, a batalha entre defensores e invasores se desenrolará em nanossegundos.
Artigo relacionado
 Ações dos EUA Atingem Marco Histórico Enquanto Gigantes de IA e Aeroespacial se Preparam para Estreia de Trilião de Dólares
Elon Musk, Sam Altman e Dario Amodei, três titãs do setor de tecnologia, estão avançando rumo a ofertas públicas iniciais (IPOs) para suas respectivas empresas. Com a SpaceX, a OpenAI e a Anthropic — três gigantes da indústria que se aproximam de ava
Startup sueca de IA Lovable Eyes tem avaliação de US$ 13,2 bilhões após rodada principal de investimentos
À medida que as ferramentas de codificação impulsionadas por IA ganham tração, a startup sueca Lovable garantiu uma grande rodada de financiamento. A empresa visa captar US$ 3 bilhões, o que poderia elevar sua avaliação para US$ 13,2 bilhões — o dobr
O Google testa o Agente Remy AI para o Gemini, à medida que o foco se desloca para o controle do usuário
De acordo com o Business Insider, o Google está testando o Remy, um novo agente pessoal de IA para o Gemini. Esta ferramenta tem como objetivo executar tarefas em nome dos usuários, simplificando tanto os fluxos de trabalho profissionais quanto as ro
Recomendações de tópicos especiais relacionados
Análise de dados
 Melhores ferramentas de detecção de anomalias com IA para monitoramento de KPIs entre equipes de SaaS e comércio eletrônico
2026 Últimas Melhores Ferramentas de Detecção de Anomalias por IA Mais Bem Avaliadas para Monitoramento de KPIs em Equipes de SaaS e E-commerce! A XIX.AI compilou uma coleção poderosa e transformadora, baseada em testes rigorosos do mundo real e classificações atualizadas semanalmente. Você encontrará insights detalhados sobre comparações entre versões gratuitas e pagas para ajudá-lo a identificar a solução que deve ser testada, aumentando a produtividade e desbloqueando sua vantagem com IA. Explore agora!
 10 ferramentas
 xix.ai
escrita
Os melhores geradores de esboços com IA para artigos longos de SEO
Os melhores e mais bem avaliados geradores de esboços com IA de 2026 para artigos longos de SEO, cuidadosamente selecionados pela XIX.AI. Essas ferramentas poderosas oferecem um auxílio revolucionário na criação rápida de conteúdo de alta qualidade, aumentando significativamente a eficiência na redação. Confira uma comparação entre versões gratuitas e pagas, além de testes práticos e classificações detalhadas, para ajudá-lo a encontrar a opção imperdível que melhor atenda às suas necessidades. Explore agora para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai
Educação e Aprendizagem
Ferramentas de IA para os deveres de casa e a preparação para provas
As melhores e mais recentes ferramentas de IA para lição de casa e preparação para provas em 2026! A XIX.AI seleciona uma lista das ferramentas mais bem avaliadas, poderosas e revolucionárias que ajudam os alunos a aumentar a produtividade, agilizar a realização das lições de casa e se sair muito bem nas provas por meio de testes práticos. Veja uma comparação entre versões gratuitas e pagas, classificações detalhadas e opções imperdíveis para aproveitar ao máximo as vantagens da IA. Explore agora!
10 ferramentas
xix.ai
Composição musical
Ferramentas de Demonstração Vocal com IA para Compositores, Ganchos, Toplines e Sessões de Rascunho Multilíngues
2026 Últimas Melhores Ferramentas de Demonstração Vocal com IA para Compositores, Criadores de Ganchos e Equipes de Conteúdo Multilíngue! A XIX.AI compilou uma lista de ferramentas altamente avaliadas e poderosas, que mudam o jogo e passaram por rigorosos testes no mundo real. Você encontrará dados detalhados de comparação entre versões gratuitas e pagas, classificações abrangentes e opções imperdíveis para ajudá-lo a aumentar a eficiência da escrita e desbloquear seu potencial criativo. Explore agora para descobrir a ferramenta perfeita para todas as suas necessidades de conteúdo!
9 ferramentas
xix.ai
Negócios
As melhores ferramentas de pesquisa competitiva baseadas em IA para pequenas empresas
As melhores e mais bem avaliadas ferramentas de pesquisa competitiva com IA de 2026 para pequenas empresas! A XIX.AI selecionou uma coleção extremamente poderosa e revolucionária, atualizada semanalmente com testes rigorosos no mundo real e classificações detalhadas. Você encontrará uma comparação abrangente entre versões gratuitas e pagas para ajudá-lo a identificar as ferramentas imperdíveis que aumentam sua produtividade e lhe proporcionam uma vantagem competitiva. Explore agora para descobrir a ferramenta perfeita para você!
9 ferramentas
xix.ai
Edição de imagem
Ferramentas de Retoque com IA do Photoshop para Moda E-commerce, Limpeza de Pele e Consistência de Cor
2026 Últimas Melhores Ferramentas de Retoque com IA do Photoshop para roupas de comércio eletrônico, limpeza de pele e consistência de cores! Esta lista curada de alta classificação apresenta soluções poderosas que mudam o jogo, ajudando você a aumentar a eficiência da escrita, simplificar a criação de conteúdo e obter resultados visuais perfeitos sem esforço. Cada ferramenta passou por testes do mundo real através de classificações atualizadas semanalmente, com detalhes completos sobre comparação entre gratuito e pago. Com o apoio da XIX.AI, é o guia essencial para quem deseja desbloquear sua vantagem com IA. Explore agora!
10 ferramentas
xix.ai

 Comentários (0)
A Anthropic vem atualizando ativamente seu código de back-end recentemente, e o modelo conhecido internamente como “claude-mythos-1-preview” está prestes a ser lançado ao público. Originalmente mantido sob rigoroso controle devido às suas capacidades excepcionais, esse modelo de ponta está agora saindo de um ambiente restrito de laboratório para se tornar parte de ferramentas voltadas para desenvolvedores. Essa mudança marca um passo crucial na governança da segurança da IA — evoluindo de “restrições defensivas” para “ferramentas proativas”.
I. Claude Mythos: Por que é chamado de “ás perigoso”?
Desde o lançamento da versão prévia, em 7 de abril, o Claude Mythos tem estado no centro de importantes debates sobre segurança. Suas principais habilidades vão muito além de “escrever código” e incluem recursos profissionais de ataque automatizado à rede:
Descoberta automatizada de vulnerabilidades: em testes da equipe vermelha, confirmou-se que o Mythos é capaz de identificar e explorar, de forma independente, vulnerabilidades de dia zero em sistemas operacionais e navegadores convencionais.
Raciocínio inovador: em comparação com o carro-chefe Opus4.7, o Mythos apresenta um salto qualitativo na lógica de código, na execução autônoma e na profundidade do raciocínio.
Penetração rápida: Pesquisas mostram que mesmo pessoas sem formação em segurança podem criar comandos maliciosos completos com a orientação do Mythos. Se usados indevidamente, esses comandos poderiam causar danos sistêmicos à infraestrutura digital global.
Devido a esses riscos, a Anthropic mantinha anteriormente esse modelo protegido por um “firewall”, acessível apenas a um grupo restrito de parceiros autorizados.
II. Projeto Glasswing: De “ocultar” a “utilizar”
Para abordar as preocupações de segurança em torno do Mythos, a Anthropic lançou o “Projeto Glasswing”. O objetivo não é aposentar o modelo, mas transformá-lo em uma ferramenta de defesa por meio da colaboração do ecossistema:
Base de segurança: a Anthropic firmou parceria com cerca de 50 empresas-chave do setor de tecnologia (incluindo fornecedores de sistemas operacionais e fundações de código aberto) para utilizar o Mythos Preview na detecção proativa de vulnerabilidades em softwares críticos em todo o mundo.
Resultados significativos: No primeiro mês do projeto, o Mythos Preview ajudou os parceiros a identificar mais de 10.000 vulnerabilidades de alto risco ou críticas.
Mudança no paradigma de defesa: Anteriormente, o avanço na segurança de software era limitado pela velocidade com que os seres humanos conseguiam encontrar vulnerabilidades. Agora, ele é limitado pela velocidade com que as equipes conseguem validá-las e corrigi-las — um enorme ganho de eficiência impulsionado pela IA.
III. Tendências futuras: o roteiro de “testes beta” do Mythos
Hoje, o lançamento público do Mythos não é mais uma questão de “se”, mas de “como”. Indícios recentes sugerem:
Integração profunda de ferramentas: Os usuários identificaram opções para alternar entre modelos nas interfaces de back-end do Claude Code e do Claude Security, indicando que a Anthropic está construindo um “sistema de proteção de segurança” mais completo. Assim que esses mecanismos de conformidade e restrição amadurecerem, modelos como o Mythos entrarão em uma fase comercial mais ampla.
Atualização do painel de segurança: O Claude Security está desenvolvendo um novo painel visual para mostrar tendências de vulnerabilidades, resultados históricos de varreduras e progresso das correções — sinalizando sua evolução para um pacote de segurança de nível comercial.
De “Restrito” para “Lançado”: Embora as restrições de lançamento permaneçam, a Anthropic deixou claro que, à medida que desenvolve barreiras de segurança mais robustas, espera lançar esses modelos por completo.
Perspectivas do setor: a “lança e o escudo” da governança da IA
O surgimento do Claude Mythos reescreveu a lógica da segurança cibernética: quem dominar a capacidade de usar a IA para identificar vulnerabilidades controlará a iniciativa na defesa do sistema.
Para os desenvolvedores, o lançamento do Claude Mythos1 significa que a “auditoria de segurança autônoma” se tornará um fluxo de trabalho padrão. Mas, para toda a internet, isso também sinaliza o início de uma corrida armamentista — quando a IA puder identificar e corrigir vulnerabilidades automaticamente, a batalha entre defensores e invasores se desenrolará em nanossegundos.








 Ações dos EUA Atingem Marco Histórico Enquanto Gigantes de IA e Aeroespacial se Preparam para Estreia de Trilião de Dólares
Elon Musk, Sam Altman e Dario Amodei, três titãs do setor de tecnologia, estão avançando rumo a ofertas públicas iniciais (IPOs) para suas respectivas empresas. Com a SpaceX, a OpenAI e a Anthropic — três gigantes da indústria que se aproximam de ava
 Startup sueca de IA Lovable Eyes tem avaliação de US$ 13,2 bilhões após rodada principal de investimentos
À medida que as ferramentas de codificação impulsionadas por IA ganham tração, a startup sueca Lovable garantiu uma grande rodada de financiamento. A empresa visa captar US$ 3 bilhões, o que poderia elevar sua avaliação para US$ 13,2 bilhões — o dobr
O Google testa o Agente Remy AI para o Gemini, à medida que o foco se desloca para o controle do usuário
De acordo com o Business Insider, o Google está testando o Remy, um novo agente pessoal de IA para o Gemini. Esta ferramenta tem como objetivo executar tarefas em nome dos usuários, simplificando tanto os fluxos de trabalho profissionais quanto as ro

2026 Últimas Melhores Ferramentas de Detecção de Anomalias por IA Mais Bem Avaliadas para Monitoramento de KPIs em Equipes de SaaS e E-commerce! A XIX.AI compilou uma coleção poderosa e transformadora, baseada em testes rigorosos do mundo real e classificações atualizadas semanalmente. Você encontrará insights detalhados sobre comparações entre versões gratuitas e pagas para ajudá-lo a identificar a solução que deve ser testada, aumentando a produtividade e desbloqueando sua vantagem com IA. Explore agora!
10 ferramentas
xix.ai

Os melhores e mais bem avaliados geradores de esboços com IA de 2026 para artigos longos de SEO, cuidadosamente selecionados pela XIX.AI. Essas ferramentas poderosas oferecem um auxílio revolucionário na criação rápida de conteúdo de alta qualidade, aumentando significativamente a eficiência na redação. Confira uma comparação entre versões gratuitas e pagas, além de testes práticos e classificações detalhadas, para ajudá-lo a encontrar a opção imperdível que melhor atenda às suas necessidades. Explore agora para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai

As melhores e mais recentes ferramentas de IA para lição de casa e preparação para provas em 2026! A XIX.AI seleciona uma lista das ferramentas mais bem avaliadas, poderosas e revolucionárias que ajudam os alunos a aumentar a produtividade, agilizar a realização das lições de casa e se sair muito bem nas provas por meio de testes práticos. Veja uma comparação entre versões gratuitas e pagas, classificações detalhadas e opções imperdíveis para aproveitar ao máximo as vantagens da IA. Explore agora!
10 ferramentas
xix.ai

2026 Últimas Melhores Ferramentas de Demonstração Vocal com IA para Compositores, Criadores de Ganchos e Equipes de Conteúdo Multilíngue! A XIX.AI compilou uma lista de ferramentas altamente avaliadas e poderosas, que mudam o jogo e passaram por rigorosos testes no mundo real. Você encontrará dados detalhados de comparação entre versões gratuitas e pagas, classificações abrangentes e opções imperdíveis para ajudá-lo a aumentar a eficiência da escrita e desbloquear seu potencial criativo. Explore agora para descobrir a ferramenta perfeita para todas as suas necessidades de conteúdo!
9 ferramentas
xix.ai

As melhores e mais bem avaliadas ferramentas de pesquisa competitiva com IA de 2026 para pequenas empresas! A XIX.AI selecionou uma coleção extremamente poderosa e revolucionária, atualizada semanalmente com testes rigorosos no mundo real e classificações detalhadas. Você encontrará uma comparação abrangente entre versões gratuitas e pagas para ajudá-lo a identificar as ferramentas imperdíveis que aumentam sua produtividade e lhe proporcionam uma vantagem competitiva. Explore agora para descobrir a ferramenta perfeita para você!
9 ferramentas
xix.ai

2026 Últimas Melhores Ferramentas de Retoque com IA do Photoshop para roupas de comércio eletrônico, limpeza de pele e consistência de cores! Esta lista curada de alta classificação apresenta soluções poderosas que mudam o jogo, ajudando você a aumentar a eficiência da escrita, simplificar a criação de conteúdo e obter resultados visuais perfeitos sem esforço. Cada ferramenta passou por testes do mundo real através de classificações atualizadas semanalmente, com detalhes completos sobre comparação entre gratuito e pago. Com o apoio da XIX.AI, é o guia essencial para quem deseja desbloquear sua vantagem com IA. Explore agora!
10 ferramentas
xix.ai












