


 Дом
На фоне обострения киберугроз компания Anthropic готовится выпустить свою самую мощную модель — Mythos AI
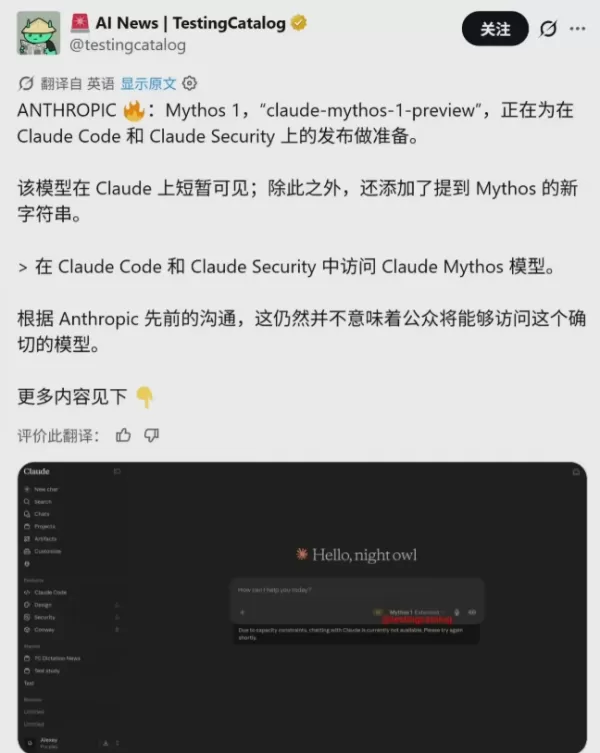
В последнее время компания Anthropic активно обновляет свой бэкенд-код, и модель, известная внутри компании как «claude-mythos-1-preview», скоро будет представлена общественности. Изначально эта передовая модель, из-за своих исключительных возможностей, находилась под строгим контролем, но теперь она переходит из закрытой лабораторной среды в инструменты, предназначенные для разработчиков. Этот сдвиг знаменует собой важный шаг в управлении безопасностью ИИ — переход от «защитных ограничений» к «проактивным инструментам».
I. Claude Mythos: почему его называют «опасным асом»?
С момента запуска предварительной версии 7 апреля Claude Mythos находится в центре крупных дискуссий по вопросам безопасности. Его основные возможности выходят далеко за рамки «написания кода» и включают профессиональные средства автоматизированных сетевых атак:
Автоматическое обнаружение уязвимостей: в ходе тестов «красной команды» было подтверждено, что Mythos способен самостоятельно находить и использовать уязвимости «нулевого дня» в популярных операционных системах и браузерах.
«Прыжок» в логике: по сравнению с флагманской версией Opus 4.7 Mythos демонстрирует качественный скачок в логике кода, автономности выполнения и глубине рассуждений.
Быстрое проникновение: Исследования показывают, что даже люди без опыта в сфере безопасности могут создавать полноценные вредоносные команды под руководством Mythos. В случае злоупотребления они могут нанести системный ущерб глобальной цифровой инфраструктуре.
Из-за этих рисков компания Anthropic ранее держала эту модель за «брандмауэром», доступным только для ограниченного круга авторизованных партнеров.
II. Проект Glasswing: от «скрытия» к «использованию»
Чтобы устранить опасения по поводу безопасности Mythos, компания Anthropic запустила «Проект Glasswing». Цель проекта — не вывести модель из эксплуатации, а превратить её в инструмент защиты посредством сотрудничества в рамках экосистемы:
Основа безопасности: компания Anthropic установила партнерские отношения примерно с 50 ключевыми технологическими компаниями (включая поставщиков ОС и фонды открытого исходного кода) для использования Mythos Preview в целях проактивного сканирования уязвимостей в критически важном глобальном программном обеспечении.
Значительные результаты: за первый месяц реализации проекта Mythos Preview помог партнерам выявить более 10 000 уязвимостей высокого риска или критической степени.
Смена парадигмы защиты: ранее прогрессв области безопасности программного обеспечения ограничивался тем, насколько быстро люди могли находить уязвимости. Теперь он ограничивается тем, насколько быстро команды могут их проверять и исправлять — это огромный прирост эффективности, обеспеченный искусственным интеллектом.
III. Будущие тенденции: дорожная карта «бета-тестирования» Mythos
Сегодня публичный запуск Mythos — это уже не вопрос «будет ли», а «как». Недавние признаки указывают на следующее:
Глубокая интеграция инструментов: пользователи обнаружили переключатели для смены моделей в интерфейсах Claude Code и бэкэнда Claude Security, что указывает на то, что Anthropic создает более полную «систему защитных ограждений». Как только эти механизмы обеспечения соответствия и ограничений достигнут зрелости, такие модели, как Mythos, перейдут в более широкую коммерческую фазу.
Модернизация панели управления безопасностью: Claude Security разрабатывает новую визуальную панель управления, которая будет отображать тенденции уязвимостей, историю результатов сканирования и ход устранения проблем — это свидетельствует о её превращении в пакет решений по безопасности коммерческого уровня.
От «ограниченного доступа» к «полному выпуску»: хотя ограничения на выпуск по-прежнему остаются, компания Anthropic ясно дала понять, что по мере разработки более надежных систем безопасности она рассчитывает на полный выпуск таких моделей.
Взгляд отрасли: «копьё и щит» управления ИИ
Появление Claude Mythos переписало логику кибербезопасности: тот, кто овладеет умением использовать ИИ для обнаружения уязвимостей, будет контролировать инициативу в области защиты систем.
Для разработчиков запуск Claude Mythos1 означает, что «автономный аудит безопасности» станет стандартным рабочим процессом. Но для всего Интернета это также сигнализирует о начале гонки вооружений — когда ИИ сможет автоматически находить и устранять уязвимости, сражение между защитниками и злоумышленниками будет разворачиваться за наносекунды.
Связанная статья
 ByteDance’s Seed запускает глобальную кампанию по набору сотрудников в кампусах, предлагая виртуальные акции для привлечения лучших специалистов по крупным языковым моделям
В условиях конкурентной борьбы крупных языковых моделей привлечение высококвалифицированных специалистов остается самым важным стратегическим активом.1 апреля ByteDance объявил о запуске глобальной программы набора на кампусы Seed, являющейся частью
Suno добавляет водяные знаки на песни в ходе судебных разбирательств
Suno, платформа, позволяющая пользователям создавать музыку с помощью искусственного интеллекта, представила новые функции для маркировки треков, созданных на платформе, ограничения на скачивание и обновления стандартов сообщества для борьбы с несанк
Маск признал, что утечка кода Grok привела к раскрытию пользовательских данных, и пообещал стереть всю историческую информацию.
Илон Маск напрямую отреагировал на скандал с конфиденциальностью вокруг Grok Build, начав с простого «Да», чтобы подтвердить достоверность инцидента. Он пообещал, что все данные пользователей, ранее загруженные в SpaceXAI, будут безвозвратно удалены,
Рекомендации по связанным специальным темам
Дизайн и искусство
 Инструменты искусственного интеллекта для создания визуальных стилей, предназначенные для создания характеристик персонажей, мудбордов и презентаций
2026: лучшие современные инструменты на базе ИИ для создания визуальных стилей персонажей, мудбордов и презентаций — уже доступны на XIX.AI! В этом тщательно подобранном списке самых высокооцененных инструментов представлены мощные решения, способные кардинально изменить ваш подход к работе и прошедшие строгие тесты в реальных условиях. Здесь вы найдёте сравнение бесплатных и платных версий, подробные рейтинги и варианты, которые обязательно стоит попробовать, чтобы повысить творческий потенциал и оптимизировать рабочий процесс. Ознакомьтесь с ним прямо сейчас, чтобы найти идеальный инструмент для повышения продуктивности!
 11 инструментов
 xix.ai
SEO
Лучшие инструменты для анализа результатов поиска с помощью ИИ при разработке поисковой стратегии
XIX.AI подготовила подборку лучших и наиболее высокооцененных инструментов для анализа результатов поиска с помощью ИИ (2026 г.) на основе тщательных тестов в реальных условиях и еженедельно обновляемого рейтинга. Эти мощные инструменты помогут вам раскрыть скрытые возможности оптимизации, повысить эффективность контента и получить конкурентное преимущество в поиске. Найдите свой идеальный инструмент, чтобы уже сегодня усовершенствовать свою поисковую стратегию. Ознакомьтесь с ними прямо сейчас!
13 инструментов
xix.ai
Анализ данных
Лучшие инструменты ИИ для обнаружения аномалий при мониторинге KPI в командах SaaS и электронной коммерции
2026 г. Лучшие новейшие высокооцененные инструменты ИИ для обнаружения аномалий в мониторинге KPI для команд SaaS и электронной коммерции! XIX.AI подготовила мощную, меняющую правила игры коллекцию на основе строгих реальных тестов и еженедельно обновляемых рейтингов. Вы найдете подробные сравнительные данные по бесплатным и платным решениям, которые помогут вам определить обязательное к использованию решение, повышающее производительность и раскрывающее ваш потенциал в области ИИ. Исследуйте сейчас!
10 инструментов
xix.ai
письмо
Лучшие генераторы конспектов на базе ИИ для длинных статей, оптимизированных для SEO
2026 год: лучшие и самые высокооцененные генераторы конспектов на базе ИИ для длинных SEO-статей, тщательно отобранные XIX.AI. Эти мощные инструменты обеспечивают революционную помощь в быстром создании высококачественного контента, значительно повышая эффективность написания текстов. Ознакомьтесь со сравнением бесплатных и платных версий, а также с результатами реальных тестов и подробными рейтингами, которые помогут вам найти вариант, который обязательно стоит попробовать и который соответствует вашим потребностям. Изучите их прямо сейчас, чтобы раскрыть весь потенциал ИИ.
8 инструментов
xix.ai
Образование и обучение
Инструменты на базе искусственного интеллекта для выполнения домашних заданий и подготовки к экзаменам
2026: лучшие современные инструменты на базе ИИ для выполнения домашних заданий и подготовки к экзаменам! XIX.AI подготовило рейтинг самых эффективных и революционных инструментов, которые помогают учащимся повысить продуктивность, оптимизировать выполнение домашних заданий и сдавать экзамены на «отлично», проходя проверку в реальных условиях. Получите сравнение бесплатных и платных версий, подробные рейтинги и варианты, которые обязательно стоит попробовать, чтобы раскрыть свой потенциал с помощью ИИ. Узнайте больше прямо сейчас!
10 инструментов
xix.ai
Музыкальная композиция
Инструменты для создания вокальных демо на основе ИИ для авторов песен, создания хуков, написания тоpline-мелодий и проведения многоязычных черновых сессий
2026 г. лучшие инструменты для демо-записи вокала на базе ИИ для авторов песен, создателей хуков и команд, работающих с контентом на нескольких языках! XIX.AI подготовил список высокооцененных мощных инструментов, изменивших правила игры, прошедших строгие реальные тесты. Вы найдёте подробные данные сравнения бесплатных и платных версий, комплексные рейтинги и обязательные к использованию варианты, которые помогут повысить эффективность написания и раскрыть ваш творческий потенциал. Исследуйте сейчас, чтобы найти идеальный инструмент для всех ваших задач по созданию контента!
9 инструментов
xix.ai

 Комментарии (0)
В последнее время компания Anthropic активно обновляет свой бэкенд-код, и модель, известная внутри компании как «claude-mythos-1-preview», скоро будет представлена общественности. Изначально эта передовая модель, из-за своих исключительных возможностей, находилась под строгим контролем, но теперь она переходит из закрытой лабораторной среды в инструменты, предназначенные для разработчиков. Этот сдвиг знаменует собой важный шаг в управлении безопасностью ИИ — переход от «защитных ограничений» к «проактивным инструментам».
I. Claude Mythos: почему его называют «опасным асом»?
С момента запуска предварительной версии 7 апреля Claude Mythos находится в центре крупных дискуссий по вопросам безопасности. Его основные возможности выходят далеко за рамки «написания кода» и включают профессиональные средства автоматизированных сетевых атак:
Автоматическое обнаружение уязвимостей: в ходе тестов «красной команды» было подтверждено, что Mythos способен самостоятельно находить и использовать уязвимости «нулевого дня» в популярных операционных системах и браузерах.
«Прыжок» в логике: по сравнению с флагманской версией Opus 4.7 Mythos демонстрирует качественный скачок в логике кода, автономности выполнения и глубине рассуждений.
Быстрое проникновение: Исследования показывают, что даже люди без опыта в сфере безопасности могут создавать полноценные вредоносные команды под руководством Mythos. В случае злоупотребления они могут нанести системный ущерб глобальной цифровой инфраструктуре.
Из-за этих рисков компания Anthropic ранее держала эту модель за «брандмауэром», доступным только для ограниченного круга авторизованных партнеров.
II. Проект Glasswing: от «скрытия» к «использованию»
Чтобы устранить опасения по поводу безопасности Mythos, компания Anthropic запустила «Проект Glasswing». Цель проекта — не вывести модель из эксплуатации, а превратить её в инструмент защиты посредством сотрудничества в рамках экосистемы:
Основа безопасности: компания Anthropic установила партнерские отношения примерно с 50 ключевыми технологическими компаниями (включая поставщиков ОС и фонды открытого исходного кода) для использования Mythos Preview в целях проактивного сканирования уязвимостей в критически важном глобальном программном обеспечении.
Значительные результаты: за первый месяц реализации проекта Mythos Preview помог партнерам выявить более 10 000 уязвимостей высокого риска или критической степени.
Смена парадигмы защиты: ранее прогрессв области безопасности программного обеспечения ограничивался тем, насколько быстро люди могли находить уязвимости. Теперь он ограничивается тем, насколько быстро команды могут их проверять и исправлять — это огромный прирост эффективности, обеспеченный искусственным интеллектом.
III. Будущие тенденции: дорожная карта «бета-тестирования» Mythos
Сегодня публичный запуск Mythos — это уже не вопрос «будет ли», а «как». Недавние признаки указывают на следующее:
Глубокая интеграция инструментов: пользователи обнаружили переключатели для смены моделей в интерфейсах Claude Code и бэкэнда Claude Security, что указывает на то, что Anthropic создает более полную «систему защитных ограждений». Как только эти механизмы обеспечения соответствия и ограничений достигнут зрелости, такие модели, как Mythos, перейдут в более широкую коммерческую фазу.
Модернизация панели управления безопасностью: Claude Security разрабатывает новую визуальную панель управления, которая будет отображать тенденции уязвимостей, историю результатов сканирования и ход устранения проблем — это свидетельствует о её превращении в пакет решений по безопасности коммерческого уровня.
От «ограниченного доступа» к «полному выпуску»: хотя ограничения на выпуск по-прежнему остаются, компания Anthropic ясно дала понять, что по мере разработки более надежных систем безопасности она рассчитывает на полный выпуск таких моделей.
Взгляд отрасли: «копьё и щит» управления ИИ
Появление Claude Mythos переписало логику кибербезопасности: тот, кто овладеет умением использовать ИИ для обнаружения уязвимостей, будет контролировать инициативу в области защиты систем.
Для разработчиков запуск Claude Mythos1 означает, что «автономный аудит безопасности» станет стандартным рабочим процессом. Но для всего Интернета это также сигнализирует о начале гонки вооружений — когда ИИ сможет автоматически находить и устранять уязвимости, сражение между защитниками и злоумышленниками будет разворачиваться за наносекунды.








 ByteDance’s Seed запускает глобальную кампанию по набору сотрудников в кампусах, предлагая виртуальные акции для привлечения лучших специалистов по крупным языковым моделям
В условиях конкурентной борьбы крупных языковых моделей привлечение высококвалифицированных специалистов остается самым важным стратегическим активом.1 апреля ByteDance объявил о запуске глобальной программы набора на кампусы Seed, являющейся частью
 Suno добавляет водяные знаки на песни в ходе судебных разбирательств
Suno, платформа, позволяющая пользователям создавать музыку с помощью искусственного интеллекта, представила новые функции для маркировки треков, созданных на платформе, ограничения на скачивание и обновления стандартов сообщества для борьбы с несанк
 Маск признал, что утечка кода Grok привела к раскрытию пользовательских данных, и пообещал стереть всю историческую информацию.
Илон Маск напрямую отреагировал на скандал с конфиденциальностью вокруг Grok Build, начав с простого «Да», чтобы подтвердить достоверность инцидента. Он пообещал, что все данные пользователей, ранее загруженные в SpaceXAI, будут безвозвратно удалены,

2026: лучшие современные инструменты на базе ИИ для создания визуальных стилей персонажей, мудбордов и презентаций — уже доступны на XIX.AI! В этом тщательно подобранном списке самых высокооцененных инструментов представлены мощные решения, способные кардинально изменить ваш подход к работе и прошедшие строгие тесты в реальных условиях. Здесь вы найдёте сравнение бесплатных и платных версий, подробные рейтинги и варианты, которые обязательно стоит попробовать, чтобы повысить творческий потенциал и оптимизировать рабочий процесс. Ознакомьтесь с ним прямо сейчас, чтобы найти идеальный инструмент для повышения продуктивности!
11 инструментов
xix.ai

XIX.AI подготовила подборку лучших и наиболее высокооцененных инструментов для анализа результатов поиска с помощью ИИ (2026 г.) на основе тщательных тестов в реальных условиях и еженедельно обновляемого рейтинга. Эти мощные инструменты помогут вам раскрыть скрытые возможности оптимизации, повысить эффективность контента и получить конкурентное преимущество в поиске. Найдите свой идеальный инструмент, чтобы уже сегодня усовершенствовать свою поисковую стратегию. Ознакомьтесь с ними прямо сейчас!
13 инструментов
xix.ai

2026 г. Лучшие новейшие высокооцененные инструменты ИИ для обнаружения аномалий в мониторинге KPI для команд SaaS и электронной коммерции! XIX.AI подготовила мощную, меняющую правила игры коллекцию на основе строгих реальных тестов и еженедельно обновляемых рейтингов. Вы найдете подробные сравнительные данные по бесплатным и платным решениям, которые помогут вам определить обязательное к использованию решение, повышающее производительность и раскрывающее ваш потенциал в области ИИ. Исследуйте сейчас!
10 инструментов
xix.ai

2026 год: лучшие и самые высокооцененные генераторы конспектов на базе ИИ для длинных SEO-статей, тщательно отобранные XIX.AI. Эти мощные инструменты обеспечивают революционную помощь в быстром создании высококачественного контента, значительно повышая эффективность написания текстов. Ознакомьтесь со сравнением бесплатных и платных версий, а также с результатами реальных тестов и подробными рейтингами, которые помогут вам найти вариант, который обязательно стоит попробовать и который соответствует вашим потребностям. Изучите их прямо сейчас, чтобы раскрыть весь потенциал ИИ.
8 инструментов
xix.ai

2026: лучшие современные инструменты на базе ИИ для выполнения домашних заданий и подготовки к экзаменам! XIX.AI подготовило рейтинг самых эффективных и революционных инструментов, которые помогают учащимся повысить продуктивность, оптимизировать выполнение домашних заданий и сдавать экзамены на «отлично», проходя проверку в реальных условиях. Получите сравнение бесплатных и платных версий, подробные рейтинги и варианты, которые обязательно стоит попробовать, чтобы раскрыть свой потенциал с помощью ИИ. Узнайте больше прямо сейчас!
10 инструментов
xix.ai

2026 г. лучшие инструменты для демо-записи вокала на базе ИИ для авторов песен, создателей хуков и команд, работающих с контентом на нескольких языках! XIX.AI подготовил список высокооцененных мощных инструментов, изменивших правила игры, прошедших строгие реальные тесты. Вы найдёте подробные данные сравнения бесплатных и платных версий, комплексные рейтинги и обязательные к использованию варианты, которые помогут повысить эффективность написания и раскрыть ваш творческий потенциал. Исследуйте сейчас, чтобы найти идеальный инструмент для всех ваших задач по созданию контента!
9 инструментов
xix.ai












