


 Hogar
Mythos, de Anthropic, redefine el enfoque de Firefox en materia de ciberseguridad
Cuando Anthropic presentó su modelo Mythos en abril, la empresa también lanzó una severa advertencia a los desarrolladores de software. Según el laboratorio, el modelo demostró ser tan eficaz a la hora de identificar vulnerabilidades de software que detectó miles de errores de alta gravedad que tuvieron que ser corregidos antes de que el modelo pudiera hacerse público.
Ahora, los investigadores de seguridad que trabajan en el navegador Firefox de Mozilla ofrecen una visión detallada de cómo se ha desarrollado ese proceso en la práctica y de lo que las capacidades de Mythos significan para la seguridad del software en general.
En una publicación del jueves, Mozilla afirmó que Mythos ha revelado un gran número de fallos de alta gravedad, incluidos algunos que habían permanecido ocultos en el código durante más de una década.
Esto supone un gran avance con respecto a lo que las herramientas de seguridad basadas en IA podían lograr hace tan solo seis meses. Hasta hace poco, las herramientas de detección de errores basadas en IA presentaban serias limitaciones, a menudo abrumando a los equipos de seguridad con informes de baja calidad y falsas alarmas. Sin embargo, los investigadores de Mozilla afirman que la última generación de herramientas ha alcanzado un punto de inflexión, especialmente ahora que los sistemas agenticos pueden evaluar su propio trabajo y filtrar los resultados deficientes.
«Es difícil exagerar lo mucho que ha cambiado esta dinámica para nosotros en tan solo unos pocos meses», escribieron los investigadores. «En primer lugar, los modelos se han vuelto mucho más capaces. En segundo lugar, hemos mejorado drásticamente nuestras técnicas para aprovechar estos modelos».
Créditos de la imagen:Firefox
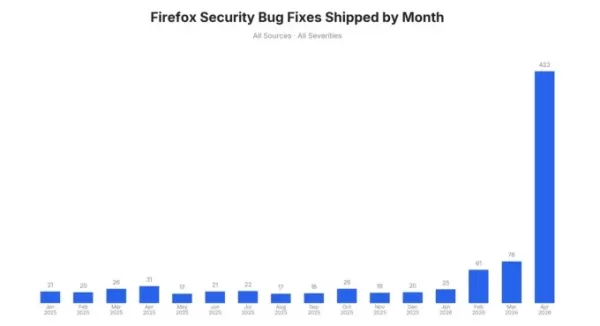
Los resultados son sorprendentes: en abril de 2026, Firefox lanzó 423 correcciones de errores, frente a solo 31 en el mismo mes del año anterior. Los investigadores también han compartido detalles sobre 12 de esos errores, que van desde dos vulnerabilidades inusuales en el entorno de pruebas hasta un error de hace 15 años en la forma en que el navegador analiza un elemento HTML.
«De hecho, estas cosas han mejorado mucho de repente», declaró Brian Grinstead, ingeniero distinguido de Mozilla, a TechCrunch. «Lo vemos en nuestros propios análisis internos, lo vemos en los informes de errores externos y lo vemos en todo tipo de señales en el sector».
El hecho de que el sistema haya ayudado a descubrir vulnerabilidades en el sistema de «sandbox» de Firefox es especialmente notable, dada la complejidad que requiere un exploit dirigido a él. Para encontrar vulnerabilidades en el sandbox, el modelo debe crear un parche comprometido para el navegador y, a continuación, atacar la parte más segura del software con el nuevo código implementado. Encontrar y demostrar el fallo es un proceso delicado de varios pasos que exige tanto creatividad como precisión.
Para poner esto en perspectiva, el programa de recompensas por errores de Mozilla ofrece a los investigadores hasta 20 000 dólares por descubrir un error en el sandbox de Firefox, la recompensa más alta disponible. A pesar de esa cuantiosa recompensa, Grinstead afirma que Mythos está encontrando más problemas en el sandbox que los investigadores humanos jamás lo hicieron. «Los encontramos», declaró a TechCrunch, «pero no en el volumen que somos capaces de detectar con esta técnica».
Cabe destacar que el equipo de Firefox aún no utiliza la IA para corregir los errores, a pesar de los avances bien documentados en las herramientas de codificación de IA. El equipo sí pide a la IA que escriba parches para cada error, pero el código resultante no suele poder implementarse directamente y, en su lugar, sirve como referencia para un ingeniero humano.
«En el caso de los errores de los que hablamos en este artículo, cada uno de ellos requiere que un ingeniero escriba un parche y que otro lo revise», afirma Grinstead. «No hemos encontrado la forma de automatizarlo».
Aún no está claro cómo las capacidades emergentes de la IA remodelarán el panorama general de la ciberseguridad. Un mes después de la presentación preliminar de Mythos, es probable que la mayoría de los errores que descubrió aún no se hayan corregido, lo que dificulta evaluar su impacto total. Anthropic ha sido meticulosa a la hora de seguir las normas de divulgación responsable, pero es probable que los actores maliciosos estén utilizando técnicas similares entre bastidores, aunque los modelos que empleen sean menos avanzados.
En un evento reciente, el director ejecutivo de Anthropic, Dario Amodei, se mostró optimista y afirmó que las nuevas herramientas acabarían favoreciendo a los defensores. «Si lo gestionamos bien, podríamos estar en una posición mejor que al principio, porque habremos corregido todos estos errores. Solo hay un número limitado de errores por encontrar», dijo Amodei. «Así que creo que hay un mundo mejor al otro lado de todo esto».
Tras haber abordado las realidades prácticas, Grinstead ofrece una visión más moderada: «Es útil tanto para los atacantes como para los defensores, pero disponer de la herramienta inclina ligeramente la balanza a favor de la defensa. Siendo realistas, nadie sabe aún la respuesta a esto».
Artículo relacionado
 Anthropic entra en el mercado de tecnología legal de IA mientras se intensifica la competencia
Anthropic presentó el martes un conjunto de nuevas capacidades de chatbot, destinadas a brindar soporte automatizado a despachos de abogados. Estas mejoras amplían Claude for Legal, la plataforma específica para firmas introducida a principios de est
OpenAI cierra la brecha con Anthropic entre los usuarios empresariales, según nuevos datos
Con OpenAI y Anthropic aún lejos de sus esperadas ofertas públicas iniciales (IPO) y de la publicación de informes financieros detallados, debemos recurrir a indicadores alternativos para evaluar su desempeño empresarial. Ramp, una plataforma de tarj
Anthropic lanza Opus 4.8, que incluye una nueva herramienta dinámica para el flujo de trabajo
Anthropic presentó el jueves Opus 4.8, la última versión de su modelo público estrella. Con un precio idéntico al de su predecesor, esta actualización ya está disponible en todas las plataformas.Con s
Recomendaciones de temas especiales relacionados
SEO
 Las mejores herramientas de análisis de SERP basadas en IA para la estrategia de búsqueda
Las mejores herramientas de análisis de SERP con IA mejor valoradas de 2026 para la estrategia de búsqueda han sido seleccionadas por XIX.AI tras rigurosas pruebas en condiciones reales y clasificaciones que se actualizan semanalmente. Estas potentes herramientas te ayudan a descubrir oportunidades de optimización ocultas, a mejorar el rendimiento de tu contenido y a obtener una ventaja competitiva en los motores de búsqueda. Descubre hoy mismo la herramienta perfecta para mejorar tu estrategia de búsqueda. ¡Explora ahora!
 13 herramientas
 xix.ai
Análisis de datos
Mejores herramientas de IA para la detección de anomalías en el monitoreo de KPIs para equipos de SaaS y comercio electrónico
¡Las mejores herramientas de detección de anomalías con IA de 2026, más valoradas y destacadas para el monitoreo de KPI en equipos de SaaS y comercio electrónico! XIX.AI ha recopilado una poderosa colección transformadora basada en rigurosas pruebas del mundo real y clasificaciones actualizadas semanalmente. Encontrarás comparaciones detalladas entre versiones gratuitas y de pago que te ayudarán a identificar la solución imprescindible para aumentar la productividad y desbloquear tu ventaja con IA. ¡Explora ahora!
10 herramientas
xix.ai
escribiendo
Los mejores generadores de esquemas basados en IA para artículos largos optimizados para SEO
Los mejores generadores de esquemas con IA mejor valorados de 2026 para artículos largos optimizados para SEO, seleccionados minuciosamente por XIX.AI. Estas potentes herramientas ofrecen una ayuda revolucionaria a la hora de crear contenido de alta calidad rápidamente, lo que aumenta considerablemente la eficiencia a la hora de escribir. Consigue una comparación entre las versiones gratuitas y de pago, junto con pruebas en condiciones reales y clasificaciones detalladas, que te ayudarán a encontrar la opción imprescindible que mejor se adapte a tus necesidades. Explora ahora para descubrir las ventajas que te ofrece la IA.
8 herramientas
xix.ai
Educación y aprendizaje
Herramientas de estudio basadas en IA para los deberes y la preparación de exámenes
¡Las mejores herramientas de IA de 2026 para hacer los deberes y prepararse para los exámenes! XIX.AI ha elaborado una lista con las herramientas mejor valoradas, potentes y revolucionarias que ayudan a los estudiantes a aumentar su productividad, agilizar la realización de los deberes y sacar sobresaliente en los exámenes gracias a pruebas reales. Consigue una comparación entre versiones gratuitas y de pago, clasificaciones detalladas y opciones imprescindibles para sacar el máximo partido a la IA. ¡Explora ahora!
10 herramientas
xix.ai
composicion musical
Herramientas de demostración vocal con IA para compositores, ganchos, melodías principales y sesiones de borrador multilingüe
¡Las mejores herramientas de demostración vocal con IA de 2026 para compositores, creadores de ganchos y equipos de contenido multilingüe! XIX.AI ha recopilado una lista de herramientas poderosas y transformadoras, rigurosamente probadas en el mundo real. Encontrarás datos detallados de comparación entre versiones gratuitas y de pago, clasificaciones completas y opciones imprescindibles para ayudarte a aumentar tu eficiencia de escritura y desbloquear todo tu potencial creativo. ¡Explora ahora para descubrir la herramienta perfecta para todas tus necesidades de contenido!
9 herramientas
xix.ai
Negocio
Las mejores herramientas de investigación competitiva basadas en IA para pequeñas empresas
¡Las mejores herramientas de investigación competitiva basadas en IA mejor valoradas de 2026 para pequeñas empresas! XIX.AI ha seleccionado una colección revolucionaria y muy potente, que se actualiza semanalmente con rigurosas pruebas en el mundo real y clasificaciones detalladas. Encontrarás una comparación exhaustiva entre las opciones gratuitas y las de pago que te ayudará a identificar las herramientas imprescindibles que impulsarán tu productividad y te proporcionarán una ventaja competitiva. ¡Explora ahora mismo y descubre la herramienta perfecta para ti!
9 herramientas
xix.ai

 comentario (0)
0/500
Cuando Anthropic presentó su modelo Mythos en abril, la empresa también lanzó una severa advertencia a los desarrolladores de software. Según el laboratorio, el modelo demostró ser tan eficaz a la hora de identificar vulnerabilidades de software que detectó miles de errores de alta gravedad que tuvieron que ser corregidos antes de que el modelo pudiera hacerse público.
Ahora, los investigadores de seguridad que trabajan en el navegador Firefox de Mozilla ofrecen una visión detallada de cómo se ha desarrollado ese proceso en la práctica y de lo que las capacidades de Mythos significan para la seguridad del software en general.
En una publicación del jueves, Mozilla afirmó que Mythos ha revelado un gran número de fallos de alta gravedad, incluidos algunos que habían permanecido ocultos en el código durante más de una década.
Esto supone un gran avance con respecto a lo que las herramientas de seguridad basadas en IA podían lograr hace tan solo seis meses. Hasta hace poco, las herramientas de detección de errores basadas en IA presentaban serias limitaciones, a menudo abrumando a los equipos de seguridad con informes de baja calidad y falsas alarmas. Sin embargo, los investigadores de Mozilla afirman que la última generación de herramientas ha alcanzado un punto de inflexión, especialmente ahora que los sistemas agenticos pueden evaluar su propio trabajo y filtrar los resultados deficientes.
«Es difícil exagerar lo mucho que ha cambiado esta dinámica para nosotros en tan solo unos pocos meses», escribieron los investigadores. «En primer lugar, los modelos se han vuelto mucho más capaces. En segundo lugar, hemos mejorado drásticamente nuestras técnicas para aprovechar estos modelos».
Créditos de la imagen:Firefox
Los resultados son sorprendentes: en abril de 2026, Firefox lanzó 423 correcciones de errores, frente a solo 31 en el mismo mes del año anterior. Los investigadores también han compartido detalles sobre 12 de esos errores, que van desde dos vulnerabilidades inusuales en el entorno de pruebas hasta un error de hace 15 años en la forma en que el navegador analiza un elemento HTML.
«De hecho, estas cosas han mejorado mucho de repente», declaró Brian Grinstead, ingeniero distinguido de Mozilla, a TechCrunch. «Lo vemos en nuestros propios análisis internos, lo vemos en los informes de errores externos y lo vemos en todo tipo de señales en el sector».
El hecho de que el sistema haya ayudado a descubrir vulnerabilidades en el sistema de «sandbox» de Firefox es especialmente notable, dada la complejidad que requiere un exploit dirigido a él. Para encontrar vulnerabilidades en el sandbox, el modelo debe crear un parche comprometido para el navegador y, a continuación, atacar la parte más segura del software con el nuevo código implementado. Encontrar y demostrar el fallo es un proceso delicado de varios pasos que exige tanto creatividad como precisión.
Para poner esto en perspectiva, el programa de recompensas por errores de Mozilla ofrece a los investigadores hasta 20 000 dólares por descubrir un error en el sandbox de Firefox, la recompensa más alta disponible. A pesar de esa cuantiosa recompensa, Grinstead afirma que Mythos está encontrando más problemas en el sandbox que los investigadores humanos jamás lo hicieron. «Los encontramos», declaró a TechCrunch, «pero no en el volumen que somos capaces de detectar con esta técnica».
Cabe destacar que el equipo de Firefox aún no utiliza la IA para corregir los errores, a pesar de los avances bien documentados en las herramientas de codificación de IA. El equipo sí pide a la IA que escriba parches para cada error, pero el código resultante no suele poder implementarse directamente y, en su lugar, sirve como referencia para un ingeniero humano.
«En el caso de los errores de los que hablamos en este artículo, cada uno de ellos requiere que un ingeniero escriba un parche y que otro lo revise», afirma Grinstead. «No hemos encontrado la forma de automatizarlo».
Aún no está claro cómo las capacidades emergentes de la IA remodelarán el panorama general de la ciberseguridad. Un mes después de la presentación preliminar de Mythos, es probable que la mayoría de los errores que descubrió aún no se hayan corregido, lo que dificulta evaluar su impacto total. Anthropic ha sido meticulosa a la hora de seguir las normas de divulgación responsable, pero es probable que los actores maliciosos estén utilizando técnicas similares entre bastidores, aunque los modelos que empleen sean menos avanzados.
En un evento reciente, el director ejecutivo de Anthropic, Dario Amodei, se mostró optimista y afirmó que las nuevas herramientas acabarían favoreciendo a los defensores. «Si lo gestionamos bien, podríamos estar en una posición mejor que al principio, porque habremos corregido todos estos errores. Solo hay un número limitado de errores por encontrar», dijo Amodei. «Así que creo que hay un mundo mejor al otro lado de todo esto».
Tras haber abordado las realidades prácticas, Grinstead ofrece una visión más moderada: «Es útil tanto para los atacantes como para los defensores, pero disponer de la herramienta inclina ligeramente la balanza a favor de la defensa. Siendo realistas, nadie sabe aún la respuesta a esto».








 Anthropic entra en el mercado de tecnología legal de IA mientras se intensifica la competencia
Anthropic presentó el martes un conjunto de nuevas capacidades de chatbot, destinadas a brindar soporte automatizado a despachos de abogados. Estas mejoras amplían Claude for Legal, la plataforma específica para firmas introducida a principios de est
 OpenAI cierra la brecha con Anthropic entre los usuarios empresariales, según nuevos datos
Con OpenAI y Anthropic aún lejos de sus esperadas ofertas públicas iniciales (IPO) y de la publicación de informes financieros detallados, debemos recurrir a indicadores alternativos para evaluar su desempeño empresarial. Ramp, una plataforma de tarj
 Anthropic lanza Opus 4.8, que incluye una nueva herramienta dinámica para el flujo de trabajo
Anthropic presentó el jueves Opus 4.8, la última versión de su modelo público estrella. Con un precio idéntico al de su predecesor, esta actualización ya está disponible en todas las plataformas.Con s

Las mejores herramientas de análisis de SERP con IA mejor valoradas de 2026 para la estrategia de búsqueda han sido seleccionadas por XIX.AI tras rigurosas pruebas en condiciones reales y clasificaciones que se actualizan semanalmente. Estas potentes herramientas te ayudan a descubrir oportunidades de optimización ocultas, a mejorar el rendimiento de tu contenido y a obtener una ventaja competitiva en los motores de búsqueda. Descubre hoy mismo la herramienta perfecta para mejorar tu estrategia de búsqueda. ¡Explora ahora!
13 herramientas
xix.ai

¡Las mejores herramientas de detección de anomalías con IA de 2026, más valoradas y destacadas para el monitoreo de KPI en equipos de SaaS y comercio electrónico! XIX.AI ha recopilado una poderosa colección transformadora basada en rigurosas pruebas del mundo real y clasificaciones actualizadas semanalmente. Encontrarás comparaciones detalladas entre versiones gratuitas y de pago que te ayudarán a identificar la solución imprescindible para aumentar la productividad y desbloquear tu ventaja con IA. ¡Explora ahora!
10 herramientas
xix.ai

Los mejores generadores de esquemas con IA mejor valorados de 2026 para artículos largos optimizados para SEO, seleccionados minuciosamente por XIX.AI. Estas potentes herramientas ofrecen una ayuda revolucionaria a la hora de crear contenido de alta calidad rápidamente, lo que aumenta considerablemente la eficiencia a la hora de escribir. Consigue una comparación entre las versiones gratuitas y de pago, junto con pruebas en condiciones reales y clasificaciones detalladas, que te ayudarán a encontrar la opción imprescindible que mejor se adapte a tus necesidades. Explora ahora para descubrir las ventajas que te ofrece la IA.
8 herramientas
xix.ai

¡Las mejores herramientas de IA de 2026 para hacer los deberes y prepararse para los exámenes! XIX.AI ha elaborado una lista con las herramientas mejor valoradas, potentes y revolucionarias que ayudan a los estudiantes a aumentar su productividad, agilizar la realización de los deberes y sacar sobresaliente en los exámenes gracias a pruebas reales. Consigue una comparación entre versiones gratuitas y de pago, clasificaciones detalladas y opciones imprescindibles para sacar el máximo partido a la IA. ¡Explora ahora!
10 herramientas
xix.ai

¡Las mejores herramientas de demostración vocal con IA de 2026 para compositores, creadores de ganchos y equipos de contenido multilingüe! XIX.AI ha recopilado una lista de herramientas poderosas y transformadoras, rigurosamente probadas en el mundo real. Encontrarás datos detallados de comparación entre versiones gratuitas y de pago, clasificaciones completas y opciones imprescindibles para ayudarte a aumentar tu eficiencia de escritura y desbloquear todo tu potencial creativo. ¡Explora ahora para descubrir la herramienta perfecta para todas tus necesidades de contenido!
9 herramientas
xix.ai

¡Las mejores herramientas de investigación competitiva basadas en IA mejor valoradas de 2026 para pequeñas empresas! XIX.AI ha seleccionado una colección revolucionaria y muy potente, que se actualiza semanalmente con rigurosas pruebas en el mundo real y clasificaciones detalladas. Encontrarás una comparación exhaustiva entre las opciones gratuitas y las de pago que te ayudará a identificar las herramientas imprescindibles que impulsarán tu productividad y te proporcionarán una ventaja competitiva. ¡Explora ahora mismo y descubre la herramienta perfecta para ti!
9 herramientas
xix.ai












