


 首页
OpenAI 宣布推出 GPT-5.4-Cyber,并为安全专家提供反向工程访问权限
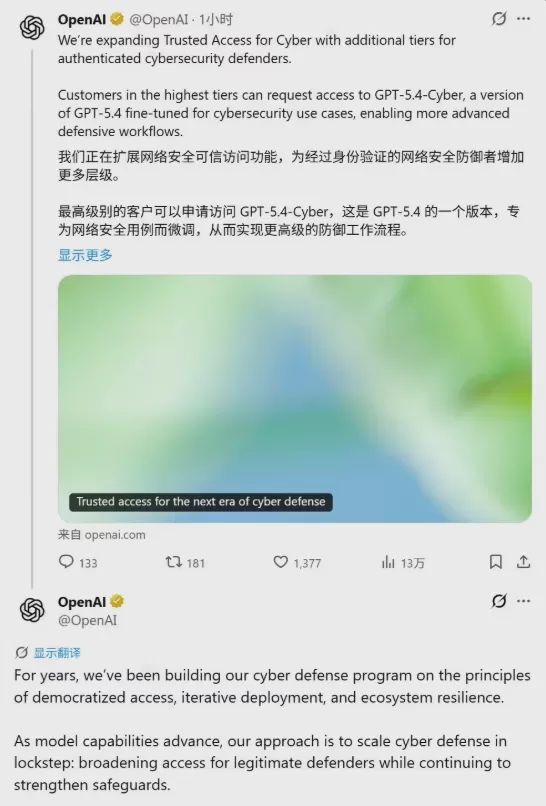
据报道,OpenAI已正式宣布扩大其“网络安全可信访问”(TAC)计划的范围,向全球数千名安全专业人员开放了专用的GPT-5.4-Cyber模型。此举被广泛视为对Anthropic此前发布Claude Mythos的直接回应。
核心突破:针对防御场景的“降噪”与“赋能”
与通用大型语言模型不同,GPT-5.4-Cyber是一款针对防御性网络安全操作深度微调的专用工具:
二进制反向工程:该模型支持高级安全工作流,使专家能够分析编译后的恶意软件并扫描软件漏洞。
高权限访问:为更好地协助合法防御者,OpenAI调整了模型的拒绝阈值,从而在处理敏感安全任务时减少了频繁出现的“安全阻断”。
能力评级:在内部评估中,该模型获得了“高”级别的网络能力评级,在复杂的漏洞修补和威胁建模方面展现出显著的可靠性。
战略转型:从“单打独斗”到“生态系统韧性”
OpenAI 的安全战略正从单一模型输出向构建韧性生态系统演进:
Codex 安全工具:该工具于今年早些时候发布,已协助修复了超过3,000个高危漏洞,并实现了代码仓库的自动化监控。
TAC 扩展:通过多因素认证(MFA)等客观标准授予访问权限,确保关键基础设施的防御者能够优先使用最先进的人工智能能力。
资助计划:自2023年以来,OpenAI持续投资于网络安全资助计划,支持第三方研究人员利用大型模型提升防御工具的自动化水平。
行业视角:防御能力必须“领先”于攻击风险
OpenAI 在公告中强调,防御能力必须与模型性能同步提升。随着 AI 被恶意行为者日益武器化,GPT-5.4-Cyber的发布体现了防御界的一种主动姿态:
分阶段部署:鉴于该模型权限级别较高,OpenAI采取了审慎的部署策略,目前仅限经过审核的合作伙伴和研究人员访问。
开放获取:通过TAC计划,该倡议确保前沿防御技术不会被少数机构垄断。
结论:AI时代网络安全的“审批体系”
随着具备二进制反向工程能力的GPT-5.4-Cyber投入实战,AI 网络安全领域的竞争正从单纯的“统计发现的漏洞数量”转向“实现深度实战防御”。对于安全专业人员而言,这不仅仅是一个更智能的助手,更是一个拥有高权限的数字盟友,能够深入解析底层二进制逻辑。
相关文章
 字节跳动旗下 Seed 启动全球校园招聘,以虚拟股份争夺顶尖大模型人才
在大型语言模型的竞争格局中,争夺顶尖人才仍然是最关键的战略资产。4月1日,字节跳动宣布启动Seed全球校园招聘计划,作为其大模型人才培养项目的一部分。该活动面向2027届毕业生及现有实习生,旨在全球范围内发掘并锁定AI领域的精英研发与工程人才。规模扩张:全球甄选100名“AI种子”在技术快速进步的背景下,字节跳动有限公司今年大幅增加了对基础AI人才的投入:招聘范围: 该计划旨在从全球范围内招聘约100名专注于大模型的杰出候选人,对象为2027届毕业生。发展路径: Seed计划将核心业务
Suno 在法律诉讼中为歌曲添加水印
Suno,这个允许用户生成由人工智能创作的音乐的平台,近日推出了新功能,包括为平台制作的曲目添加标签、限制下载,并更新社区标准以遏制未经授权的复制品。这些更新是在Suno面临多家唱片公司和艺术家组织提起的多起诉讼之际推出的。在博客文章中,联合创始人兼首席执行官Mikey Shulman概述了核心原则,强调该平台旨在促进原创创作,同时扩大更广泛受众对人工智能音乐工具的访问权限。一个主要的争议点在于,用户将人工智能生成的歌曲上传到其他流媒体服务并通过操纵系统获取收入。Suno表示,现在将采用音频
马斯克承认 Grok 构建过程中泄露了用户代码,并承诺清除所有历史数据
埃隆·马斯克直接回应了围绕 Grok Build 的隐私争议,首先以简单的“True”(属实)确认了该事件的有效性。他承诺,此前上传至 SpaceXAI 的所有用户数据将被永久删除,并表示“不留一个字节”。这是人工智能行业首次由主要科技领袖公开承认错误并主动删除用户数据。安全研究人员的“钓鱼”测试揭示了数据泄露的具体证据此次争议源于独立人工智能安全研究人员 @cereblab 的一份报告。SpaceXAI 推出的 AI 编程助手 Grok Build 在其官方网站上声称其“优先本地运行,代码
相关专题推荐
设计与艺术
 适用于角色设定表、灵感板和项目提案演示文稿的 AI 视觉风格参考工具
2026年最新最佳AI视觉风格参考工具(适用于角色设定图、灵感板和项目提案)现已登陆XIX.AI!这份精心筛选的高评分清单汇集了经过严格实战测试、功能强大且能彻底改变游戏规则的工具。 您将在此找到免费版与付费版的对比分析、详细排名以及不容错过的精选工具,助您激发创意并优化工作流程。立即探索,发现能有效提升工作效率的理想工具!
 11 个工具
 xix.ai
搜索引擎优化
最适合制定搜索策略的AI搜索结果页面(SERP)分析工具
2026年最新、最受欢迎且评价最高的人工智能搜索结果页面(SERP)分析工具,均由XIX.AI通过严格的实际测试精心筛选,并每周更新排名。这些强大的工具可助您发掘隐藏的优化机会、提升内容表现,并在搜索领域获得竞争优势。立即寻找最适合您的工具,提升您的搜索策略。现在就来探索吧!
13 个工具
xix.ai
数据分析
适用于 SaaS 和电商团队的 KPI 监控最佳 AI 异常检测工具
2026 年最新最佳顶级评分 AI 异常检测工具,助力 SaaS 和电商团队的 KPI 监控!XIX.AI 基于严格的真实世界测试和每周更新的排名,精心策划了一套强大且颠覆性的工具合集。您将找到详细的免费与付费对比洞察,帮助您识别必须尝试的解决方案,从而提升生产力并释放您的 AI 优势。立即探索!
10 个工具
xix.ai
写作
最适合撰写长篇SEO文章的AI大纲生成器
2026年最新、最受好评的AI大纲生成器,专为长篇SEO文章打造,由XIX.AI精心甄选。这些强大的工具在快速创建高质量内容方面提供了颠覆性的帮助,显著提升了写作效率。 获取免费版与付费版的对比分析,以及实际测试结果和详细排名,助您找到最适合自身需求、不容错过的理想选择。立即探索,解锁您的AI竞争优势。
8 个工具
xix.ai
教育与学习
用于作业和考试备考的AI学习工具
2026年最新最佳AI学习工具,助您轻松完成作业和备考!XIX.AI精心筛选出一份广受好评的顶级工具清单,这些功能强大、颠覆传统的工具经过实际测试,能帮助学生提升效率、简化作业流程,并轻松通过考试。 获取免费版与付费版的对比分析、详细排名以及必试选项,释放你的AI优势。立即探索!
10 个工具
xix.ai
音乐创作
面向词曲创作者、旋律片段、主旋律及多语言草稿创作的AI人声演示工具
2026 年最新最佳 AI 人声演示工具,专为词曲创作者、旋律创作者和多语言内容团队打造!XIX.AI 精心整理了一份经过严格真实世界测试的高评分、变革性工具列表。您将找到详细的免费与付费对比数据、全面排名以及必试选项,帮助您提升创作效率并释放创意潜力。立即探索,发现满足您所有内容需求的完美工具!
9 个工具
xix.ai

 评论 (0)
0/500
据报道,OpenAI已正式宣布扩大其“网络安全可信访问”(TAC)计划的范围,向全球数千名安全专业人员开放了专用的GPT-5.4-Cyber模型。此举被广泛视为对Anthropic此前发布Claude Mythos的直接回应。
核心突破:针对防御场景的“降噪”与“赋能”
与通用大型语言模型不同,GPT-5.4-Cyber是一款针对防御性网络安全操作深度微调的专用工具:
二进制反向工程:该模型支持高级安全工作流,使专家能够分析编译后的恶意软件并扫描软件漏洞。
高权限访问:为更好地协助合法防御者,OpenAI调整了模型的拒绝阈值,从而在处理敏感安全任务时减少了频繁出现的“安全阻断”。
能力评级:在内部评估中,该模型获得了“高”级别的网络能力评级,在复杂的漏洞修补和威胁建模方面展现出显著的可靠性。
战略转型:从“单打独斗”到“生态系统韧性”
OpenAI 的安全战略正从单一模型输出向构建韧性生态系统演进:
Codex 安全工具:该工具于今年早些时候发布,已协助修复了超过3,000个高危漏洞,并实现了代码仓库的自动化监控。
TAC 扩展:通过多因素认证(MFA)等客观标准授予访问权限,确保关键基础设施的防御者能够优先使用最先进的人工智能能力。
资助计划:自2023年以来,OpenAI持续投资于网络安全资助计划,支持第三方研究人员利用大型模型提升防御工具的自动化水平。
行业视角:防御能力必须“领先”于攻击风险
OpenAI 在公告中强调,防御能力必须与模型性能同步提升。随着 AI 被恶意行为者日益武器化,GPT-5.4-Cyber的发布体现了防御界的一种主动姿态:
分阶段部署:鉴于该模型权限级别较高,OpenAI采取了审慎的部署策略,目前仅限经过审核的合作伙伴和研究人员访问。
开放获取:通过TAC计划,该倡议确保前沿防御技术不会被少数机构垄断。
结论:AI时代网络安全的“审批体系”
随着具备二进制反向工程能力的GPT-5.4-Cyber投入实战,AI 网络安全领域的竞争正从单纯的“统计发现的漏洞数量”转向“实现深度实战防御”。对于安全专业人员而言,这不仅仅是一个更智能的助手,更是一个拥有高权限的数字盟友,能够深入解析底层二进制逻辑。








 字节跳动旗下 Seed 启动全球校园招聘,以虚拟股份争夺顶尖大模型人才
在大型语言模型的竞争格局中,争夺顶尖人才仍然是最关键的战略资产。4月1日,字节跳动宣布启动Seed全球校园招聘计划,作为其大模型人才培养项目的一部分。该活动面向2027届毕业生及现有实习生,旨在全球范围内发掘并锁定AI领域的精英研发与工程人才。规模扩张:全球甄选100名“AI种子”在技术快速进步的背景下,字节跳动有限公司今年大幅增加了对基础AI人才的投入:招聘范围: 该计划旨在从全球范围内招聘约100名专注于大模型的杰出候选人,对象为2027届毕业生。发展路径: Seed计划将核心业务
 Suno 在法律诉讼中为歌曲添加水印
Suno,这个允许用户生成由人工智能创作的音乐的平台,近日推出了新功能,包括为平台制作的曲目添加标签、限制下载,并更新社区标准以遏制未经授权的复制品。这些更新是在Suno面临多家唱片公司和艺术家组织提起的多起诉讼之际推出的。在博客文章中,联合创始人兼首席执行官Mikey Shulman概述了核心原则,强调该平台旨在促进原创创作,同时扩大更广泛受众对人工智能音乐工具的访问权限。一个主要的争议点在于,用户将人工智能生成的歌曲上传到其他流媒体服务并通过操纵系统获取收入。Suno表示,现在将采用音频
 马斯克承认 Grok 构建过程中泄露了用户代码,并承诺清除所有历史数据
埃隆·马斯克直接回应了围绕 Grok Build 的隐私争议,首先以简单的“True”(属实)确认了该事件的有效性。他承诺,此前上传至 SpaceXAI 的所有用户数据将被永久删除,并表示“不留一个字节”。这是人工智能行业首次由主要科技领袖公开承认错误并主动删除用户数据。安全研究人员的“钓鱼”测试揭示了数据泄露的具体证据此次争议源于独立人工智能安全研究人员 @cereblab 的一份报告。SpaceXAI 推出的 AI 编程助手 Grok Build 在其官方网站上声称其“优先本地运行,代码
2026年最新最佳AI视觉风格参考工具(适用于角色设定图、灵感板和项目提案)现已登陆XIX.AI!这份精心筛选的高评分清单汇集了经过严格实战测试、功能强大且能彻底改变游戏规则的工具。 您将在此找到免费版与付费版的对比分析、详细排名以及不容错过的精选工具,助您激发创意并优化工作流程。立即探索,发现能有效提升工作效率的理想工具!
11 个工具
xix.ai
2026年最新、最受欢迎且评价最高的人工智能搜索结果页面(SERP)分析工具,均由XIX.AI通过严格的实际测试精心筛选,并每周更新排名。这些强大的工具可助您发掘隐藏的优化机会、提升内容表现,并在搜索领域获得竞争优势。立即寻找最适合您的工具,提升您的搜索策略。现在就来探索吧!
13 个工具
xix.ai
2026 年最新最佳顶级评分 AI 异常检测工具,助力 SaaS 和电商团队的 KPI 监控!XIX.AI 基于严格的真实世界测试和每周更新的排名,精心策划了一套强大且颠覆性的工具合集。您将找到详细的免费与付费对比洞察,帮助您识别必须尝试的解决方案,从而提升生产力并释放您的 AI 优势。立即探索!
10 个工具
xix.ai

2026年最新、最受好评的AI大纲生成器,专为长篇SEO文章打造,由XIX.AI精心甄选。这些强大的工具在快速创建高质量内容方面提供了颠覆性的帮助,显著提升了写作效率。 获取免费版与付费版的对比分析,以及实际测试结果和详细排名,助您找到最适合自身需求、不容错过的理想选择。立即探索,解锁您的AI竞争优势。
8 个工具
xix.ai

2026年最新最佳AI学习工具,助您轻松完成作业和备考!XIX.AI精心筛选出一份广受好评的顶级工具清单,这些功能强大、颠覆传统的工具经过实际测试,能帮助学生提升效率、简化作业流程,并轻松通过考试。 获取免费版与付费版的对比分析、详细排名以及必试选项,释放你的AI优势。立即探索!
10 个工具
xix.ai

2026 年最新最佳 AI 人声演示工具,专为词曲创作者、旋律创作者和多语言内容团队打造!XIX.AI 精心整理了一份经过严格真实世界测试的高评分、变革性工具列表。您将找到详细的免费与付费对比数据、全面排名以及必试选项,帮助您提升创作效率并释放创意潜力。立即探索,发现满足您所有内容需求的完美工具!
9 个工具
xix.ai












