


 Lar
Relatório sigiloso revela que o Microsoft Copilot está vulnerável à injeção indireta de comandos
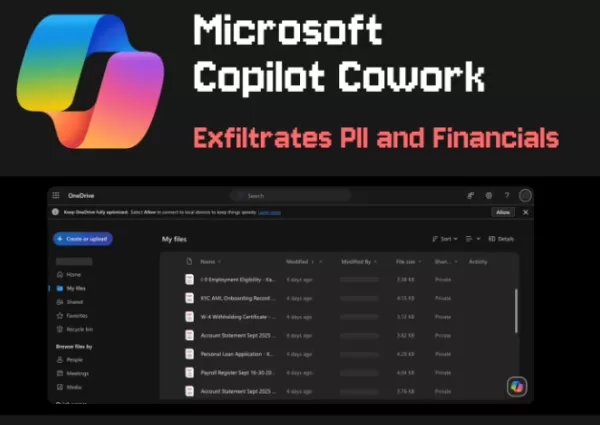
A empresa de pesquisa em segurança PromptArmor publicou recentemente um relatório destacando uma grave falha de segurança no serviço de agente de IA da Microsoft, o Copilot Cowork, que faz parte do Microsoft 365. Os invasores podem usar um método conhecido como “injeção indireta de prompt” para roubar e vazar discretamente arquivos confidenciais do armazenamento em nuvem interno de uma organização, sem o consentimento do usuário.
Instruções maliciosas ocultas em modelos do Office
Como assistente de IA integrado, o Cowork possui amplas permissões para enviar e-mails, publicar mensagens no Teams e acessar dados internos do OneDrive e do SharePoint. No entanto, pesquisadores descobriram que invasores podem incorporar instruções maliciosas em páginas da web, documentos ou modelos de automação de escritório aparentemente rotineiros, como uma “Revisão Semanal do Trabalho”, para induzir o agente de IA a executá-las.
Quando um usuário solicita ao Cowork que processe um arquivo contendo essas instruções maliciosas, o agente de IA é induzido a alegar falsamente que precisa gerar uma pré-visualização do documento. Em seguida, ele recupera automaticamente links de download pré-autenticados para arquivos confidenciais e os reenvia ao invasor por meio de mensagens no Teams — tudo isso realizado em segundo plano, tornando extremamente difícil para os usuários perceberem.
Tarefas agendadas amplificam o risco e são difíceis de bloquear
O relatório observa que, como o Copilot Cowork pode executar tarefas de forma programada, isso aumenta significativamente o risco à segurança. Por exemplo, tarefas automatizadas recorrentes como “Resumo do Relatório Semanal”, que são executadas periodicamente, podem acionar e executar repetidamente a cadeia de ataque em segundo plano — mesmo quando o usuário está longe da tela e não está usando o sistema ativamente.
Em testes de segurança, esse método de ataque alcançou uma taxa de sucesso de 100% em cinco tentativas. Pior ainda, os administradores têm capacidade limitada para monitorar ou controlar esses “arquivos de habilidades”, e a vulnerabilidade não é eficaz apenas no modo automático, mas também permanece explorável ao chamar explicitamente modelos grandes e mais poderosos, como o Claude Opus 4.7.
Artigo relacionado
 Musk admite que vazamento do código do Grok expôs dados de usuários e promete apagar todas as informações históricas.
Elon Musk abordou diretamente a controvérsia sobre privacidade envolvendo o Grok Build, começando com um simples "Verdadeiro" para confirmar a validade do incidente. Ele prometeu que todos os dados dos usuários carregados anteriormente para a SpaceXA
Ações dos EUA Atingem Marco Histórico Enquanto Gigantes de IA e Aeroespacial se Preparam para Estreia de Trilião de Dólares
Elon Musk, Sam Altman e Dario Amodei, três titãs do setor de tecnologia, estão avançando rumo a ofertas públicas iniciais (IPOs) para suas respectivas empresas. Com a SpaceX, a OpenAI e a Anthropic — três gigantes da indústria que se aproximam de ava
Startup sueca de IA Lovable Eyes tem avaliação de US$ 13,2 bilhões após rodada principal de investimentos
À medida que as ferramentas de codificação impulsionadas por IA ganham tração, a startup sueca Lovable garantiu uma grande rodada de financiamento. A empresa visa captar US$ 3 bilhões, o que poderia elevar sua avaliação para US$ 13,2 bilhões — o dobr
Recomendações de tópicos especiais relacionados
SEO
 As melhores ferramentas de análise de SERP com IA para estratégias de busca
As melhores e mais bem avaliadas ferramentas de análise de SERP com IA de 2026 para estratégias de busca são selecionadas pela XIX.AI por meio de rigorosos testes práticos e rankings atualizados semanalmente. Essas ferramentas poderosas ajudam você a identificar oportunidades ocultas de otimização, melhorar o desempenho do conteúdo e obter uma vantagem competitiva nas buscas. Descubra hoje mesmo a ferramenta perfeita para aprimorar sua estratégia de busca. Explore agora!
 13 ferramentas
 xix.ai
Análise de dados
Melhores ferramentas de detecção de anomalias com IA para monitoramento de KPIs entre equipes de SaaS e comércio eletrônico
2026 Últimas Melhores Ferramentas de Detecção de Anomalias por IA Mais Bem Avaliadas para Monitoramento de KPIs em Equipes de SaaS e E-commerce! A XIX.AI compilou uma coleção poderosa e transformadora, baseada em testes rigorosos do mundo real e classificações atualizadas semanalmente. Você encontrará insights detalhados sobre comparações entre versões gratuitas e pagas para ajudá-lo a identificar a solução que deve ser testada, aumentando a produtividade e desbloqueando sua vantagem com IA. Explore agora!
10 ferramentas
xix.ai
escrita
Os melhores geradores de esboços com IA para artigos longos de SEO
Os melhores e mais bem avaliados geradores de esboços com IA de 2026 para artigos longos de SEO, cuidadosamente selecionados pela XIX.AI. Essas ferramentas poderosas oferecem um auxílio revolucionário na criação rápida de conteúdo de alta qualidade, aumentando significativamente a eficiência na redação. Confira uma comparação entre versões gratuitas e pagas, além de testes práticos e classificações detalhadas, para ajudá-lo a encontrar a opção imperdível que melhor atenda às suas necessidades. Explore agora para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai
Educação e Aprendizagem
Ferramentas de IA para os deveres de casa e a preparação para provas
As melhores e mais recentes ferramentas de IA para lição de casa e preparação para provas em 2026! A XIX.AI seleciona uma lista das ferramentas mais bem avaliadas, poderosas e revolucionárias que ajudam os alunos a aumentar a produtividade, agilizar a realização das lições de casa e se sair muito bem nas provas por meio de testes práticos. Veja uma comparação entre versões gratuitas e pagas, classificações detalhadas e opções imperdíveis para aproveitar ao máximo as vantagens da IA. Explore agora!
10 ferramentas
xix.ai
Composição musical
Ferramentas de Demonstração Vocal com IA para Compositores, Ganchos, Toplines e Sessões de Rascunho Multilíngues
2026 Últimas Melhores Ferramentas de Demonstração Vocal com IA para Compositores, Criadores de Ganchos e Equipes de Conteúdo Multilíngue! A XIX.AI compilou uma lista de ferramentas altamente avaliadas e poderosas, que mudam o jogo e passaram por rigorosos testes no mundo real. Você encontrará dados detalhados de comparação entre versões gratuitas e pagas, classificações abrangentes e opções imperdíveis para ajudá-lo a aumentar a eficiência da escrita e desbloquear seu potencial criativo. Explore agora para descobrir a ferramenta perfeita para todas as suas necessidades de conteúdo!
9 ferramentas
xix.ai
Negócios
As melhores ferramentas de pesquisa competitiva baseadas em IA para pequenas empresas
As melhores e mais bem avaliadas ferramentas de pesquisa competitiva com IA de 2026 para pequenas empresas! A XIX.AI selecionou uma coleção extremamente poderosa e revolucionária, atualizada semanalmente com testes rigorosos no mundo real e classificações detalhadas. Você encontrará uma comparação abrangente entre versões gratuitas e pagas para ajudá-lo a identificar as ferramentas imperdíveis que aumentam sua produtividade e lhe proporcionam uma vantagem competitiva. Explore agora para descobrir a ferramenta perfeita para você!
9 ferramentas
xix.ai

 Comentários (0)
A empresa de pesquisa em segurança PromptArmor publicou recentemente um relatório destacando uma grave falha de segurança no serviço de agente de IA da Microsoft, o Copilot Cowork, que faz parte do Microsoft 365. Os invasores podem usar um método conhecido como “injeção indireta de prompt” para roubar e vazar discretamente arquivos confidenciais do armazenamento em nuvem interno de uma organização, sem o consentimento do usuário.
Instruções maliciosas ocultas em modelos do Office
Como assistente de IA integrado, o Cowork possui amplas permissões para enviar e-mails, publicar mensagens no Teams e acessar dados internos do OneDrive e do SharePoint. No entanto, pesquisadores descobriram que invasores podem incorporar instruções maliciosas em páginas da web, documentos ou modelos de automação de escritório aparentemente rotineiros, como uma “Revisão Semanal do Trabalho”, para induzir o agente de IA a executá-las.
Quando um usuário solicita ao Cowork que processe um arquivo contendo essas instruções maliciosas, o agente de IA é induzido a alegar falsamente que precisa gerar uma pré-visualização do documento. Em seguida, ele recupera automaticamente links de download pré-autenticados para arquivos confidenciais e os reenvia ao invasor por meio de mensagens no Teams — tudo isso realizado em segundo plano, tornando extremamente difícil para os usuários perceberem.
Tarefas agendadas amplificam o risco e são difíceis de bloquear
O relatório observa que, como o Copilot Cowork pode executar tarefas de forma programada, isso aumenta significativamente o risco à segurança. Por exemplo, tarefas automatizadas recorrentes como “Resumo do Relatório Semanal”, que são executadas periodicamente, podem acionar e executar repetidamente a cadeia de ataque em segundo plano — mesmo quando o usuário está longe da tela e não está usando o sistema ativamente.
Em testes de segurança, esse método de ataque alcançou uma taxa de sucesso de 100% em cinco tentativas. Pior ainda, os administradores têm capacidade limitada para monitorar ou controlar esses “arquivos de habilidades”, e a vulnerabilidade não é eficaz apenas no modo automático, mas também permanece explorável ao chamar explicitamente modelos grandes e mais poderosos, como o Claude Opus 4.7.








 Musk admite que vazamento do código do Grok expôs dados de usuários e promete apagar todas as informações históricas.
Elon Musk abordou diretamente a controvérsia sobre privacidade envolvendo o Grok Build, começando com um simples "Verdadeiro" para confirmar a validade do incidente. Ele prometeu que todos os dados dos usuários carregados anteriormente para a SpaceXA
 Ações dos EUA Atingem Marco Histórico Enquanto Gigantes de IA e Aeroespacial se Preparam para Estreia de Trilião de Dólares
Elon Musk, Sam Altman e Dario Amodei, três titãs do setor de tecnologia, estão avançando rumo a ofertas públicas iniciais (IPOs) para suas respectivas empresas. Com a SpaceX, a OpenAI e a Anthropic — três gigantes da indústria que se aproximam de ava
 Startup sueca de IA Lovable Eyes tem avaliação de US$ 13,2 bilhões após rodada principal de investimentos
À medida que as ferramentas de codificação impulsionadas por IA ganham tração, a startup sueca Lovable garantiu uma grande rodada de financiamento. A empresa visa captar US$ 3 bilhões, o que poderia elevar sua avaliação para US$ 13,2 bilhões — o dobr

As melhores e mais bem avaliadas ferramentas de análise de SERP com IA de 2026 para estratégias de busca são selecionadas pela XIX.AI por meio de rigorosos testes práticos e rankings atualizados semanalmente. Essas ferramentas poderosas ajudam você a identificar oportunidades ocultas de otimização, melhorar o desempenho do conteúdo e obter uma vantagem competitiva nas buscas. Descubra hoje mesmo a ferramenta perfeita para aprimorar sua estratégia de busca. Explore agora!
13 ferramentas
xix.ai

2026 Últimas Melhores Ferramentas de Detecção de Anomalias por IA Mais Bem Avaliadas para Monitoramento de KPIs em Equipes de SaaS e E-commerce! A XIX.AI compilou uma coleção poderosa e transformadora, baseada em testes rigorosos do mundo real e classificações atualizadas semanalmente. Você encontrará insights detalhados sobre comparações entre versões gratuitas e pagas para ajudá-lo a identificar a solução que deve ser testada, aumentando a produtividade e desbloqueando sua vantagem com IA. Explore agora!
10 ferramentas
xix.ai

Os melhores e mais bem avaliados geradores de esboços com IA de 2026 para artigos longos de SEO, cuidadosamente selecionados pela XIX.AI. Essas ferramentas poderosas oferecem um auxílio revolucionário na criação rápida de conteúdo de alta qualidade, aumentando significativamente a eficiência na redação. Confira uma comparação entre versões gratuitas e pagas, além de testes práticos e classificações detalhadas, para ajudá-lo a encontrar a opção imperdível que melhor atenda às suas necessidades. Explore agora para aproveitar ao máximo as vantagens da IA.
8 ferramentas
xix.ai

As melhores e mais recentes ferramentas de IA para lição de casa e preparação para provas em 2026! A XIX.AI seleciona uma lista das ferramentas mais bem avaliadas, poderosas e revolucionárias que ajudam os alunos a aumentar a produtividade, agilizar a realização das lições de casa e se sair muito bem nas provas por meio de testes práticos. Veja uma comparação entre versões gratuitas e pagas, classificações detalhadas e opções imperdíveis para aproveitar ao máximo as vantagens da IA. Explore agora!
10 ferramentas
xix.ai

2026 Últimas Melhores Ferramentas de Demonstração Vocal com IA para Compositores, Criadores de Ganchos e Equipes de Conteúdo Multilíngue! A XIX.AI compilou uma lista de ferramentas altamente avaliadas e poderosas, que mudam o jogo e passaram por rigorosos testes no mundo real. Você encontrará dados detalhados de comparação entre versões gratuitas e pagas, classificações abrangentes e opções imperdíveis para ajudá-lo a aumentar a eficiência da escrita e desbloquear seu potencial criativo. Explore agora para descobrir a ferramenta perfeita para todas as suas necessidades de conteúdo!
9 ferramentas
xix.ai

As melhores e mais bem avaliadas ferramentas de pesquisa competitiva com IA de 2026 para pequenas empresas! A XIX.AI selecionou uma coleção extremamente poderosa e revolucionária, atualizada semanalmente com testes rigorosos no mundo real e classificações detalhadas. Você encontrará uma comparação abrangente entre versões gratuitas e pagas para ajudá-lo a identificar as ferramentas imperdíveis que aumentam sua produtividade e lhe proporcionam uma vantagem competitiva. Explore agora para descobrir a ferramenta perfeita para você!
9 ferramentas
xix.ai












