


 Lar
Anthropic reverte caso de vazamento de código-fonte: engenheiro alegou que a demissão, na verdade, foi um “fishing expert”
A saga do vazamento do código da Anthropic sofreu uma reviravolta hoje, quando foi revelado que Kevin Naughton Jr., o engenheiro que alegou ter sido demitido por compartilhar acidentalmente um pacote de código, na verdade nunca foi funcionário da empresa. A “carta de desculpas” que circulava nas redes sociais era, na verdade, uma manobra de marketing altamente calculada, destinada a promover sua startup, a Ferryman .
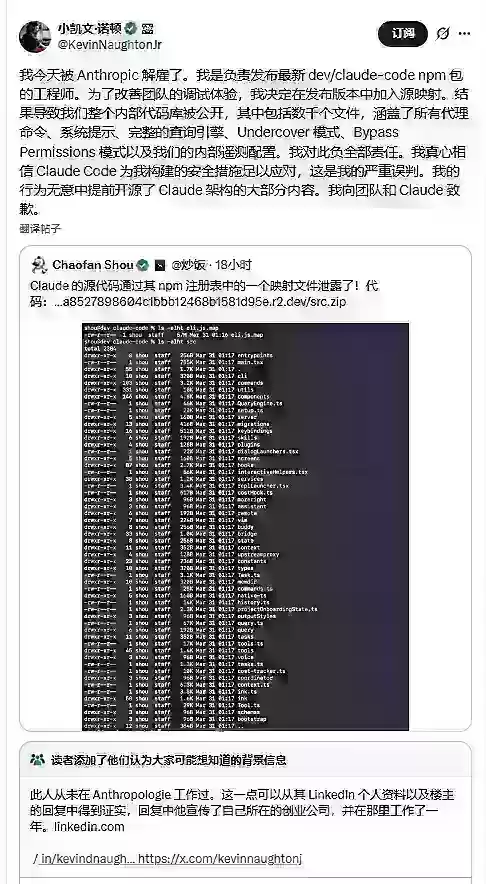
Embora a narrativa sobre sua demissão tenha sido inteiramente inventada, a exposição do código-fonte do Claude Code foi um verdadeiro descuido de engenharia. Especialistas em segurança observam que o enorme impacto dessa farsa decorreu do fato de ela ter se baseado em uma vulnerabilidade real e subjacente.
A realidade absurda: vazamentos reais e falsos “bodes expiatórios”
Ao analisar o incidente, a Anthropic expôs inadvertidamente uma parte significativa do código-fonte ao publicar o Claude Code no repositório npm, em grande parte devido à inclusão de .map arquivos. Kevin aproveitou esse erro real, inventando a identidade de um funcionário para “assumir a responsabilidade” e até mesmo inseriu o código de desconto de sua empresa nos comentários da postagem.
Essa “aproveitamento oportunista da tendência” gerou críticas generalizadas, mas destacou a intensa ansiedade em torno da disseminação de informações no setor de IA. Em um cenário de mídias sociais onde verdade e ficção se confundem, um erro técnico genuíno tornou-se o catalisador de uma batalha acirrada pela atenção.
Detalhes técnicos: o que exatamente havia no código vazado?
Apesar do falso “bode expiatório”, as 500 mil linhas de código divulgadas publicamente revelaram-se uma mina de ouro para os desenvolvedores. Uma análise preliminar do código-fonte vazado revela que o Claude Code integrava vários recursos avançados:
Comandos de proxy totalmente automáticos: registros detalhados que mostram como os agentes executam instruções complexas em um ambiente local.
Matriz de prompts do sistema: insights sobre como a Anthropic utiliza engenharia precisa de prompts para orientar o comportamento do modelo.
Modos ocultos: o código inclui o “Modo Secreto” e o “Modo de Contornar Permissões”, confirmando que a Anthropic está experimentando estratégias mais sofisticadas de controle de permissões.
Essa farsa, uma mistura de “acidente real + identidade falsa”, se destaca como um dos eventos mais irônicos da comunidade de IA em 2026. Ela não apenas expôs uma negligência grave nos processos de CI/CD da Anthropic, mas também demonstrou como a seriedade da tecnologia está sendo desconstruída na era do tráfego viral.
Para a Anthropic, restaurar a confiança em seu rigor de engenharia pode ser mais urgente do que remover o código restante do GitHub. Embora essa tática de marketing de “pesca” tenha sido absurda, ela ressaltou uma dura realidade: a infraestrutura das principais empresas de modelos de grande porte continua frágil, apesar de sua rápida expansão.
Artigo relacionado
 MiniMax Lança Programa de Equipes 10x para Incentivar Especialistas Globais em IA
A MiniMax (Xiyu Technology), o Laboratório de Inteligência Artificial Geral, lançou oficialmente o "Equipe 10x", uma iniciativa global de colaboração de talentos. Este programa visa recrutar os melhores especialistas de diversos setores para explorar
A Coreia do Sul inicia a construção do Centro Nacional de Computação em IA, investindo 2,5 trilhões de won com meta para 2028
O outlet sul-coreano EtNews relata que a cerimônia de lançamento da pedra fundamental do Centro de Computação em IA da Coreia (KOACC) ocorreu em 3 de agosto no parque de data centers Solar City, em Sunan, Jeollanam-do. Com um investimento total de 2,
Seis Gigantes da Tecnologia Apoiam a Linux Foundation com US$ 12,5 Milhões para Enfrentar o Ruído das Vulnerabilidades de IA
Para enfrentar o fluxo de relatórios de segurança de baixa qualidade produzidos por ferramentas de automação de IA, seis grandes empresas de tecnologia — Anthropic, Amazon (AWS), GitHub, Google, Microsoft e OpenAI — contribuíram coletivamente com US$
Recomendações de tópicos especiais relacionados
Composição musical
 Ferramentas de Demonstração Vocal com IA para Compositores, Ganchos, Toplines e Sessões de Rascunho Multilíngues
2026 Últimas Melhores Ferramentas de Demonstração Vocal com IA para Compositores, Criadores de Ganchos e Equipes de Conteúdo Multilíngue! A XIX.AI compilou uma lista de ferramentas altamente avaliadas e poderosas, que mudam o jogo e passaram por rigorosos testes no mundo real. Você encontrará dados detalhados de comparação entre versões gratuitas e pagas, classificações abrangentes e opções imperdíveis para ajudá-lo a aumentar a eficiência da escrita e desbloquear seu potencial criativo. Explore agora para descobrir a ferramenta perfeita para todas as suas necessidades de conteúdo!
 9 ferramentas
 xix.ai
Negócios
As melhores ferramentas de pesquisa competitiva baseadas em IA para pequenas empresas
As melhores e mais bem avaliadas ferramentas de pesquisa competitiva com IA de 2026 para pequenas empresas! A XIX.AI selecionou uma coleção extremamente poderosa e revolucionária, atualizada semanalmente com testes rigorosos no mundo real e classificações detalhadas. Você encontrará uma comparação abrangente entre versões gratuitas e pagas para ajudá-lo a identificar as ferramentas imperdíveis que aumentam sua produtividade e lhe proporcionam uma vantagem competitiva. Explore agora para descobrir a ferramenta perfeita para você!
9 ferramentas
xix.ai
Edição de imagem
Ferramentas de Retoque com IA do Photoshop para Moda E-commerce, Limpeza de Pele e Consistência de Cor
2026 Últimas Melhores Ferramentas de Retoque com IA do Photoshop para roupas de comércio eletrônico, limpeza de pele e consistência de cores! Esta lista curada de alta classificação apresenta soluções poderosas que mudam o jogo, ajudando você a aumentar a eficiência da escrita, simplificar a criação de conteúdo e obter resultados visuais perfeitos sem esforço. Cada ferramenta passou por testes do mundo real através de classificações atualizadas semanalmente, com detalhes completos sobre comparação entre gratuito e pago. Com o apoio da XIX.AI, é o guia essencial para quem deseja desbloquear sua vantagem com IA. Explore agora!
10 ferramentas
xix.ai
Incitar
As melhores bibliotecas de prompts de IA para fluxos de trabalho do ChatGPT
As melhores e mais bem avaliadas bibliotecas de prompts de IA de 2026 para otimizar todos os tipos de fluxos de trabalho do ChatGPT. A XIX.AI selecionou uma coleção poderosa e revolucionária, submetida a rigorosos testes no mundo real para garantir o máximo desempenho. Você encontra comparações detalhadas entre opções gratuitas e pagas, além de classificações de especialistas, para ajudá-lo a escolher as ferramentas indispensáveis que aumentam sua produtividade e potencializam suas vantagens em IA. Explore agora!
11 ferramentas
xix.ai
Educação e Aprendizagem
Plataformas de Construção de Questionários de IA para Professores, Tutores e Programas de Aprendizagem Baseados em Coortes
2026 Últimas Melhores Plataformas de Construção de Questionários com IA para Professores, Tutores e Programas de Aprendizagem Baseados em Coortes! A XIX.AI compilou uma lista de ferramentas poderosas e transformadoras, testadas em cenários reais, para garantir classificações precisas. Essas plataformas imperdíveis ajudam a aumentar a eficiência na escrita, otimizar a criação de conteúdo e simplificar o design de questionários em todos os cenários de aprendizado. Explore agora para descobrir a ferramenta perfeita para desbloquear sua vantagem com IA no ensino!
13 ferramentas
xix.ai
código
Ferramentas de revisão de pull requests com IA para equipes do GitHub que lidam com refatorações, bugs e falhas de segurança
As melhores e mais recentes ferramentas de 2026 para revisão de pull requests com IA para equipes do GitHub estão aqui no XIX.AI! Esta lista selecionada e com as melhores avaliações apresenta soluções poderosas e revolucionárias que otimizam a refatoração, a correção de bugs e a detecção de falhas de segurança em todos os fluxos de trabalho das equipes. Aproveite uma comparação entre versões gratuitas e pagas, além de testes reais e classificações detalhadas para ajudá-lo a encontrar a ferramenta perfeita que aumenta significativamente a produtividade. Explore agora para descobrir sua vantagem com IA!
12 ferramentas
xix.ai

 Comentários (0)
A saga do vazamento do código da Anthropic sofreu uma reviravolta hoje, quando foi revelado que Kevin Naughton Jr., o engenheiro que alegou ter sido demitido por compartilhar acidentalmente um pacote de código, na verdade nunca foi funcionário da empresa. A “carta de desculpas” que circulava nas redes sociais era, na verdade, uma manobra de marketing altamente calculada, destinada a promover sua startup,
Embora a narrativa sobre sua demissão tenha sido inteiramente inventada, a exposição do código-fonte
A realidade absurda: vazamentos reais e falsos “bodes expiatórios”
Ao analisar o incidente, a Anthropic expôs inadvertidamente uma parte significativa do código-fonte ao publicar .map arquivos. Kevin aproveitou esse erro real, inventando a identidade de um funcionário para “assumir a responsabilidade” e até mesmo inseriu o código de desconto de sua empresa nos comentários da postagem.
Essa “aproveitamento oportunista da tendência” gerou críticas generalizadas, mas destacou a intensa ansiedade em torno da disseminação de informações no setor de IA. Em um cenário de mídias sociais onde verdade e ficção se confundem, um erro técnico genuíno tornou-se o catalisador de uma batalha acirrada pela atenção.
Detalhes técnicos: o que exatamente havia no código vazado?
Apesar do falso “bode expiatório”, as 500 mil linhas de código divulgadas publicamente revelaram-se uma mina de ouro para os desenvolvedores. Uma análise preliminar do código-fonte vazado revela que
Comandos de proxy totalmente automáticos: registros detalhados que mostram como os agentes executam instruções complexas em um ambiente local.
Matriz de prompts do sistema: insights sobre como a Anthropic utiliza engenharia precisa de prompts para orientar o comportamento do modelo.
Modos ocultos: o código inclui o “Modo Secreto” e o “Modo de Contornar Permissões”, confirmando que a Anthropic está experimentando estratégias mais sofisticadas de controle de permissões.
Essa farsa, uma mistura de “acidente real + identidade falsa”, se destaca como um dos eventos mais irônicos da comunidade de IA em 2026. Ela não apenas expôs uma negligência grave nos processos de CI/CD da Anthropic, mas também demonstrou como a seriedade da tecnologia está sendo desconstruída na era do tráfego viral.
Para a Anthropic, restaurar a confiança em seu rigor de engenharia pode ser mais urgente do que remover o código restante do GitHub. Embora essa tática de marketing de “pesca” tenha sido absurda, ela ressaltou uma dura realidade: a infraestrutura das principais empresas de modelos de grande porte continua frágil, apesar de sua rápida expansão.








 MiniMax Lança Programa de Equipes 10x para Incentivar Especialistas Globais em IA
A MiniMax (Xiyu Technology), o Laboratório de Inteligência Artificial Geral, lançou oficialmente o "Equipe 10x", uma iniciativa global de colaboração de talentos. Este programa visa recrutar os melhores especialistas de diversos setores para explorar
 A Coreia do Sul inicia a construção do Centro Nacional de Computação em IA, investindo 2,5 trilhões de won com meta para 2028
O outlet sul-coreano EtNews relata que a cerimônia de lançamento da pedra fundamental do Centro de Computação em IA da Coreia (KOACC) ocorreu em 3 de agosto no parque de data centers Solar City, em Sunan, Jeollanam-do. Com um investimento total de 2,
 Seis Gigantes da Tecnologia Apoiam a Linux Foundation com US$ 12,5 Milhões para Enfrentar o Ruído das Vulnerabilidades de IA
Para enfrentar o fluxo de relatórios de segurança de baixa qualidade produzidos por ferramentas de automação de IA, seis grandes empresas de tecnologia — Anthropic, Amazon (AWS), GitHub, Google, Microsoft e OpenAI — contribuíram coletivamente com US$

2026 Últimas Melhores Ferramentas de Demonstração Vocal com IA para Compositores, Criadores de Ganchos e Equipes de Conteúdo Multilíngue! A XIX.AI compilou uma lista de ferramentas altamente avaliadas e poderosas, que mudam o jogo e passaram por rigorosos testes no mundo real. Você encontrará dados detalhados de comparação entre versões gratuitas e pagas, classificações abrangentes e opções imperdíveis para ajudá-lo a aumentar a eficiência da escrita e desbloquear seu potencial criativo. Explore agora para descobrir a ferramenta perfeita para todas as suas necessidades de conteúdo!
9 ferramentas
xix.ai

As melhores e mais bem avaliadas ferramentas de pesquisa competitiva com IA de 2026 para pequenas empresas! A XIX.AI selecionou uma coleção extremamente poderosa e revolucionária, atualizada semanalmente com testes rigorosos no mundo real e classificações detalhadas. Você encontrará uma comparação abrangente entre versões gratuitas e pagas para ajudá-lo a identificar as ferramentas imperdíveis que aumentam sua produtividade e lhe proporcionam uma vantagem competitiva. Explore agora para descobrir a ferramenta perfeita para você!
9 ferramentas
xix.ai

2026 Últimas Melhores Ferramentas de Retoque com IA do Photoshop para roupas de comércio eletrônico, limpeza de pele e consistência de cores! Esta lista curada de alta classificação apresenta soluções poderosas que mudam o jogo, ajudando você a aumentar a eficiência da escrita, simplificar a criação de conteúdo e obter resultados visuais perfeitos sem esforço. Cada ferramenta passou por testes do mundo real através de classificações atualizadas semanalmente, com detalhes completos sobre comparação entre gratuito e pago. Com o apoio da XIX.AI, é o guia essencial para quem deseja desbloquear sua vantagem com IA. Explore agora!
10 ferramentas
xix.ai

As melhores e mais bem avaliadas bibliotecas de prompts de IA de 2026 para otimizar todos os tipos de fluxos de trabalho do ChatGPT. A XIX.AI selecionou uma coleção poderosa e revolucionária, submetida a rigorosos testes no mundo real para garantir o máximo desempenho. Você encontra comparações detalhadas entre opções gratuitas e pagas, além de classificações de especialistas, para ajudá-lo a escolher as ferramentas indispensáveis que aumentam sua produtividade e potencializam suas vantagens em IA. Explore agora!
11 ferramentas
xix.ai

2026 Últimas Melhores Plataformas de Construção de Questionários com IA para Professores, Tutores e Programas de Aprendizagem Baseados em Coortes! A XIX.AI compilou uma lista de ferramentas poderosas e transformadoras, testadas em cenários reais, para garantir classificações precisas. Essas plataformas imperdíveis ajudam a aumentar a eficiência na escrita, otimizar a criação de conteúdo e simplificar o design de questionários em todos os cenários de aprendizado. Explore agora para descobrir a ferramenta perfeita para desbloquear sua vantagem com IA no ensino!
13 ferramentas
xix.ai

As melhores e mais recentes ferramentas de 2026 para revisão de pull requests com IA para equipes do GitHub estão aqui no XIX.AI! Esta lista selecionada e com as melhores avaliações apresenta soluções poderosas e revolucionárias que otimizam a refatoração, a correção de bugs e a detecção de falhas de segurança em todos os fluxos de trabalho das equipes. Aproveite uma comparação entre versões gratuitas e pagas, além de testes reais e classificações detalhadas para ajudá-lo a encontrar a ferramenta perfeita que aumenta significativamente a produtividade. Explore agora para descobrir sua vantagem com IA!
12 ferramentas
xix.ai












