


 Maison
OpenAI déploie un correctif pour la vulnérabilité « GPT-5.5-Cyber » et fait progresser l'automatisation
Sur le champ de bataille silencieux de la cybersécurité, le rôle de l’IA évolue. Le 23 juin, OpenAI a mis à jour son initiative de cybersécurité « Daybreak », dévoilant un nouveau modèle d’IA spécialement conçu pour les chercheurs en sécurité et les défenseurs : GPT-5.5-Cyber. Cette version marque le fait que l’IA dispose désormais non seulement d’une capacité pointue à « détecter les vulnérabilités », mais aussi d’une capacité pratique à « les corriger instantanément ».
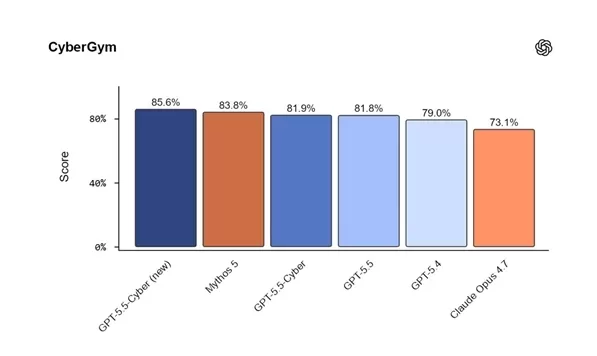
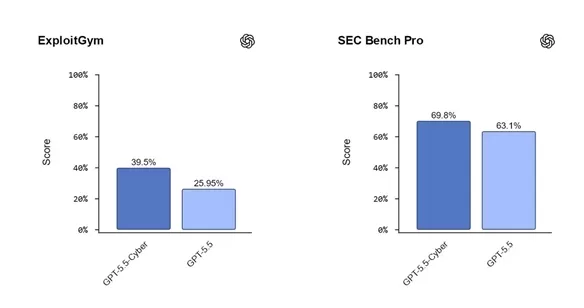
D’après les derniers tests de performance techniques, GPT-5.5-Cyber s’est montré plus performant dans plusieurs domaines clés. Lors du test CyberGym de détection des vulnérabilités, il a obtenu un score de 85,6 %, devançant ainsi Claude Mythos5 (83,8 %) et le modèle GPT-5.5 standard (81,8 %), ce qui a permis à OpenAI de reprendre la tête dans ce domaine. De plus, lors du test ExploitGym, qui évalue la conversion de vulnérabilités connues en code d’exploitation, et du test SEC-Bench Pro pour la découverte de vulnérabilités à longue chaîne, ses performances ont largement dépassé celles du modèle de base.
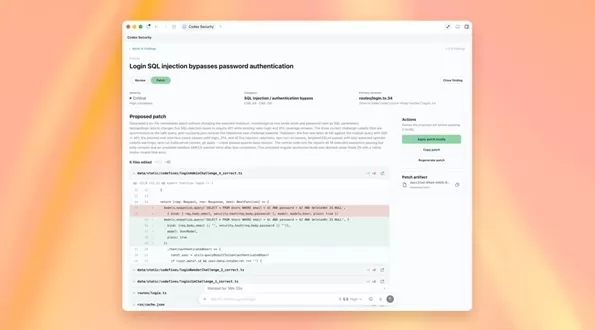
OpenAI a développé ce modèle pour remédier au caractère actuellement « déséquilibré » des outils de sécurité : de nombreuses solutions d’IA sont capables de détecter des menaces, mais se contentent ensuite de les signaler, sans pouvoir évaluer ni résoudre concrètement les problèmes. GPT-5.5-Cyber comble cette lacune. Il analyse le code en profondeur, reconstitue avec précision les chemins d’attaque et génère de manière autonome des correctifs de sécurité destinés à être examinés par des humains. En intégrant directement ces résultats dans les systèmes de gestion des vulnérabilités existants, les organisations peuvent réduire considérablement le délai entre l’alerte et la correction.
Le développement de ce modèle s’appuie sur un vaste ensemble de données issues du monde réel. Depuis le lancement de l’outil Codex Security en mars de cette année, celui-ci a traité plus de 30 000 dépôts de code et audité plus de 300 millions de soumissions de code. Selon les statistiques, le système a identifié et contribué à corriger 70 000 vulnérabilités, tout en traitant automatiquement plus de 500 000 rapports de sécurité.
Article connexe
 Le lancement par Seed de ByteDance d’une campagne mondiale de recrutement sur les campus, offrant des actions virtuelles pour attirer les meilleurs talents en grands modèles
Dans le paysage concurrentiel des grands modèles de langage, la sécurisation des talents de premier plan reste l’actif stratégique le plus critique.Le 1er avril, ByteDance a annoncé le lancement de son initiative de recrutement sur les campus mondiau
Suno appose des filigranes aux chansons dans le cadre de batailles juridiques
Suno, la plateforme permettant aux utilisateurs de générer de la musique créée par l’intelligence artificielle, a dévoilé de nouvelles fonctionnalités pour étiqueter les titres produits sur la plateforme, restreindre les téléchargements et mettre à j
Musk admet que la construction de Grok a divulgué le code utilisateur, promet d’effacer toutes les données historiques
Elon Musk a abordé directement la controverse sur la vie privée concernant Grok Build, en commençant par un simple « Vrai » pour confirmer la validité de l’incident. Il s’est engagé à ce que toutes les données utilisateur précédemment téléchargées su
Recommandations de sujets spéciaux liés
Conception et art
 Outils de référence stylistique basés sur l'IA pour les fiches de personnages, les moodboards et les présentations commerciales
Les meilleurs outils de référence en matière de style visuel généré par IA pour 2026, destinés aux fiches de personnages, aux moodboards et aux présentations, sont désormais disponibles sur XIX.AI ! Cette sélection triée sur le volet regroupe des outils puissants et révolutionnaires qui ont été soumis à des tests rigoureux en conditions réelles. Vous y trouverez une comparaison entre les versions gratuites et payantes, des classements détaillés et des options incontournables pour vous aider à stimuler votre créativité et à optimiser votre flux de travail. Explorez-la dès maintenant pour découvrir l'outil idéal qui vous permettra de booster votre productivité !
 11 outils
 xix.ai
Référencement
Les meilleurs outils d'analyse des SERP basés sur l'IA pour la stratégie de référencement
Les meilleurs outils d’analyse SERP basés sur l’IA de 2026, les mieux notés pour la stratégie de référencement, sont sélectionnés par XIX.AI à l’issue de tests rigoureux en conditions réelles et de classements mis à jour chaque semaine. Ces outils puissants vous aident à révéler des opportunités d’optimisation cachées, à améliorer les performances de votre contenu et à acquérir un avantage concurrentiel dans les résultats de recherche. Découvrez dès aujourd’hui l’outil idéal pour optimiser votre stratégie de référencement. Explorez-les dès maintenant !
13 outils
xix.ai
Analyse des données
Meilleurs outils d’IA pour la détection d’anomalies dans le suivi des KPI pour les équipes SaaS et Ecommerce
2026 Derniers Meilleurs Outils de Détection d’Anomalies par IA les mieux notés pour la surveillance des KPI dans les équipes SaaS et E-commerce ! XIX.AI a sélectionné une collection puissante et révolutionnaire, basée sur des tests rigoureux en conditions réelles et des classements mis à jour chaque semaine. Vous y trouverez des comparaisons détaillées entre les versions gratuites et payantes, afin de vous aider à identifier la solution incontournable qui améliore la productivité et débloque votre avantage concurrentiel grâce à l’IA. Explorez dès maintenant !
10 outils
xix.ai
en écrivant
Les meilleurs générateurs de plans basés sur l'IA pour les articles SEO longs
2026 : les meilleurs générateurs de plans basés sur l'IA pour les articles SEO longs, soigneusement sélectionnés par XIX.AI. Ces outils puissants offrent une aide révolutionnaire pour créer rapidement du contenu de haute qualité, améliorant ainsi considérablement l'efficacité de la rédaction. Découvrez une comparaison entre les versions gratuites et payantes, ainsi que des tests concrets et des classements détaillés pour vous aider à trouver l'option incontournable qui répond à vos besoins. Explorez dès maintenant pour tirer pleinement parti de l'IA.
8 outils
xix.ai
Éducation et apprentissage
Outils d'étude basés sur l'IA pour les devoirs et la préparation aux examens
Les meilleurs outils d'IA de 2026 pour les devoirs et la préparation aux examens ! XIX.AI vous propose une sélection des outils les mieux notés, puissants et révolutionnaires, qui aident les élèves à booster leur productivité, à optimiser la réalisation de leurs devoirs et à réussir haut la main leurs examens grâce à des tests concrets. Découvrez un comparatif entre les versions gratuites et payantes, des classements détaillés et des options incontournables pour tirer pleinement parti de l'IA. Découvrez-les dès maintenant !
10 outils
xix.ai
Composition musicale
Outils de démo vocale par IA pour les auteurs-compositeurs, les accroches, les mélodies principales et les sessions de brouillons multilingues
2026 Derniers Meilleurs Outils de Démonstration Vocale par IA pour les Paroliers, Créateurs d’Accroches et Équipes de Contenu Multilingues ! XIX.AI a sélectionné une liste primée d’outils puissants et révolutionnaires, soumis à des tests rigoureux en conditions réelles. Vous y trouverez des données détaillées comparant les versions gratuites et payantes, des classements complets et des options incontournables à essayer pour améliorer votre efficacité d’écriture et libérer votre potentiel créatif. Explorez dès maintenant pour découvrir l’outil parfait répondant à tous vos besoins en contenu !
9 outils
xix.ai

 commentaires (0)
Sur le champ de bataille silencieux de la cybersécurité, le rôle de l’IA évolue. Le 23 juin, OpenAI a mis à jour son initiative de cybersécurité « Daybreak », dévoilant un nouveau modèle d’IA spécialement conçu pour les chercheurs en sécurité et les défenseurs : GPT-5.5-Cyber. Cette version marque le fait que l’IA dispose désormais non seulement d’une capacité pointue à « détecter les vulnérabilités », mais aussi d’une capacité pratique à « les corriger instantanément ».
D’après les derniers tests de performance techniques, GPT-5.5-Cyber s’est montré plus performant dans plusieurs domaines clés. Lors du test CyberGym de détection des vulnérabilités, il a obtenu un score de 85,6 %, devançant ainsi Claude Mythos5 (83,8 %) et le modèle GPT-5.5 standard (81,8 %), ce qui a permis à OpenAI de reprendre la tête dans ce domaine. De plus, lors du test ExploitGym, qui évalue la conversion de vulnérabilités connues en code d’exploitation, et du test SEC-Bench Pro pour la découverte de vulnérabilités à longue chaîne, ses performances ont largement dépassé celles du modèle de base.
OpenAI a développé ce modèle pour remédier au caractère actuellement « déséquilibré » des outils de sécurité : de nombreuses solutions d’IA sont capables de détecter des menaces, mais se contentent ensuite de les signaler, sans pouvoir évaluer ni résoudre concrètement les problèmes. GPT-5.5-Cyber comble cette lacune. Il analyse le code en profondeur, reconstitue avec précision les chemins d’attaque et génère de manière autonome des correctifs de sécurité destinés à être examinés par des humains. En intégrant directement ces résultats dans les systèmes de gestion des vulnérabilités existants, les organisations peuvent réduire considérablement le délai entre l’alerte et la correction.
Le développement de ce modèle s’appuie sur un vaste ensemble de données issues du monde réel. Depuis le lancement de l’outil Codex Security en mars de cette année, celui-ci a traité plus de 30 000 dépôts de code et audité plus de 300 millions de soumissions de code. Selon les statistiques, le système a identifié et contribué à corriger 70 000 vulnérabilités, tout en traitant automatiquement plus de 500 000 rapports de sécurité.








 Le lancement par Seed de ByteDance d’une campagne mondiale de recrutement sur les campus, offrant des actions virtuelles pour attirer les meilleurs talents en grands modèles
Dans le paysage concurrentiel des grands modèles de langage, la sécurisation des talents de premier plan reste l’actif stratégique le plus critique.Le 1er avril, ByteDance a annoncé le lancement de son initiative de recrutement sur les campus mondiau
 Suno appose des filigranes aux chansons dans le cadre de batailles juridiques
Suno, la plateforme permettant aux utilisateurs de générer de la musique créée par l’intelligence artificielle, a dévoilé de nouvelles fonctionnalités pour étiqueter les titres produits sur la plateforme, restreindre les téléchargements et mettre à j
 Musk admet que la construction de Grok a divulgué le code utilisateur, promet d’effacer toutes les données historiques
Elon Musk a abordé directement la controverse sur la vie privée concernant Grok Build, en commençant par un simple « Vrai » pour confirmer la validité de l’incident. Il s’est engagé à ce que toutes les données utilisateur précédemment téléchargées su

Les meilleurs outils de référence en matière de style visuel généré par IA pour 2026, destinés aux fiches de personnages, aux moodboards et aux présentations, sont désormais disponibles sur XIX.AI ! Cette sélection triée sur le volet regroupe des outils puissants et révolutionnaires qui ont été soumis à des tests rigoureux en conditions réelles. Vous y trouverez une comparaison entre les versions gratuites et payantes, des classements détaillés et des options incontournables pour vous aider à stimuler votre créativité et à optimiser votre flux de travail. Explorez-la dès maintenant pour découvrir l'outil idéal qui vous permettra de booster votre productivité !
11 outils
xix.ai

Les meilleurs outils d’analyse SERP basés sur l’IA de 2026, les mieux notés pour la stratégie de référencement, sont sélectionnés par XIX.AI à l’issue de tests rigoureux en conditions réelles et de classements mis à jour chaque semaine. Ces outils puissants vous aident à révéler des opportunités d’optimisation cachées, à améliorer les performances de votre contenu et à acquérir un avantage concurrentiel dans les résultats de recherche. Découvrez dès aujourd’hui l’outil idéal pour optimiser votre stratégie de référencement. Explorez-les dès maintenant !
13 outils
xix.ai

2026 Derniers Meilleurs Outils de Détection d’Anomalies par IA les mieux notés pour la surveillance des KPI dans les équipes SaaS et E-commerce ! XIX.AI a sélectionné une collection puissante et révolutionnaire, basée sur des tests rigoureux en conditions réelles et des classements mis à jour chaque semaine. Vous y trouverez des comparaisons détaillées entre les versions gratuites et payantes, afin de vous aider à identifier la solution incontournable qui améliore la productivité et débloque votre avantage concurrentiel grâce à l’IA. Explorez dès maintenant !
10 outils
xix.ai

2026 : les meilleurs générateurs de plans basés sur l'IA pour les articles SEO longs, soigneusement sélectionnés par XIX.AI. Ces outils puissants offrent une aide révolutionnaire pour créer rapidement du contenu de haute qualité, améliorant ainsi considérablement l'efficacité de la rédaction. Découvrez une comparaison entre les versions gratuites et payantes, ainsi que des tests concrets et des classements détaillés pour vous aider à trouver l'option incontournable qui répond à vos besoins. Explorez dès maintenant pour tirer pleinement parti de l'IA.
8 outils
xix.ai

Les meilleurs outils d'IA de 2026 pour les devoirs et la préparation aux examens ! XIX.AI vous propose une sélection des outils les mieux notés, puissants et révolutionnaires, qui aident les élèves à booster leur productivité, à optimiser la réalisation de leurs devoirs et à réussir haut la main leurs examens grâce à des tests concrets. Découvrez un comparatif entre les versions gratuites et payantes, des classements détaillés et des options incontournables pour tirer pleinement parti de l'IA. Découvrez-les dès maintenant !
10 outils
xix.ai

2026 Derniers Meilleurs Outils de Démonstration Vocale par IA pour les Paroliers, Créateurs d’Accroches et Équipes de Contenu Multilingues ! XIX.AI a sélectionné une liste primée d’outils puissants et révolutionnaires, soumis à des tests rigoureux en conditions réelles. Vous y trouverez des données détaillées comparant les versions gratuites et payantes, des classements complets et des options incontournables à essayer pour améliorer votre efficacité d’écriture et libérer votre potentiel créatif. Explorez dès maintenant pour découvrir l’outil parfait répondant à tous vos besoins en contenu !
9 outils
xix.ai












