


 Heim
Mercor führt den Cyberangriff auf das kompromittierte Open-Source-Projekt LiteLLM zurück
Mercor, ein führendes Start-up im Bereich KI-Personalbeschaffung, hat eine Sicherheitslücke bestätigt, die auf einen Angriff auf die Lieferkette zurückzuführen ist, durch den das Open-Source-Projekt LiteLLM kompromittiert wurde.
Das Unternehmen teilte TechCrunch am Dienstag mit, dass es zu den zahlreichen Organisationen gehöre, die von der jüngsten Kompromittierung von LiteLLM betroffen seien, die einer Hackergruppe namens TeamPCP zugeschrieben wird. Diese Bestätigung folgt auf Behauptungen der Erpressergruppe Lapsus$, dass sie Mercor erfolgreich ins Visier genommen und auf dessen Daten zugegriffen habe.
Die genaue Methode, mit der Lapsus$ im Rahmen des Cyberangriffs von TeamPCP die gestohlenen Daten von Mercor erlangt hat, ist noch nicht bekannt.
Mercor wurde 2023 gegründet und arbeitet mit Firmen wie OpenAI und Anthropic zusammen, um KI-Modelle zu trainieren, indem es spezialisierte Fachexperten – darunter Wissenschaftler, Ärzte und Juristen – aus Märkten wie Indien einbindet. Das Start-up gibt an, täglich Auszahlungen in Höhe von über 2 Millionen US-Dollar zu ermöglichen, und wurde nach einer von Felicis Ventures im Oktober 2025 angeführten Serie-C-Finanzierungsrunde in Höhe von 350 Millionen US-Dollar mit 10 Milliarden US-Dollar bewertet.
Mercor-Sprecherin Heidi Hagberg bestätigte gegenüber TechCrunch, dass das Unternehmen schnell gehandelt habe, um den Sicherheitsvorfall einzudämmen und zu beheben.
„Wir führen mit Unterstützung führender externer Forensikexperten eine umfassende Untersuchung durch“, erklärte Hagberg. „Wir werden bei Bedarf in direktem Kontakt mit unseren Kunden und Auftragnehmern bleiben und setzen alle erforderlichen Ressourcen ein, um dieses Problem umgehend zu lösen.“
Zuvor hatte Lapsus$ auf seiner Leak-Seite die Verantwortung für den offensichtlichen Datenleck übernommen und eine Datenprobe veröffentlicht, die angeblich von Mercor stammt und von TechCrunch geprüft wurde. Die Probe enthielt Verweise auf Slack-Daten, offensichtliche Ticketinformationen sowie zwei Videos, die angeblich Interaktionen zwischen den KI-Systemen von Mercor und Auftragnehmern auf dessen Plattform zeigen.
Hagberg lehnte es ab, sich dazu zu äußern, ob der Vorfall mit den Behauptungen von Lapsus$ in Verbindung steht oder ob auf Daten von Kunden oder Auftragnehmern zugegriffen, diese abgezogen oder missbraucht wurden.
Der Angriff auf LiteLLM kam letzte Woche ans Licht, nachdem in einem Paket im Zusammenhang mit dem von Y Combinator unterstützten Open-Source-Projekt bösartiger Code entdeckt wurde. Obwohl der bösartige Code innerhalb weniger Stunden identifiziert und entfernt wurde, erregte der Vorfall aufgrund der weitreichenden Verbreitung von LiteLLM im Internet große Aufmerksamkeit – laut dem Sicherheitsunternehmen Snyk wird die Bibliothek täglich millionenfach heruntergeladen. Der Vorfall veranlasste LiteLLM zudem dazu, seine Compliance-Verfahren zu überarbeiten, einschließlich des Wechsels vom umstrittenen Startup Delve zu Vanta für Compliance-Zertifizierungen.
Während die Untersuchungen noch andauern, bleibt unklar, wie viele Unternehmen von dem Vorfall im Zusammenhang mit LiteLLM betroffen waren oder ob Daten offengelegt wurden.
Verwandter Artikel
 Brendan Foody von Mercor wirft Sequoia Bewertungstricks durch „doppelte Preisgestaltung“ vor
In letzter Zeit teilen Gründer und ehemalige Investoren auf X ihre Horrorgeschichten über die schlechte Behandlung durch Risikokapitalgeber. Die Beschwerden reichen von Risikokapitalgebern, die währen
Mercor sichert sich $350M Serie C bei $10B Bewertung und verfünffacht damit seinen Wert
Mercor, eine Plattform, die KI-Labore mit spezialisierten Fachleuten verbindet, um ihre grundlegenden KI-Modelle zu trainieren, hat sich eine Finanzierung in Höhe von 350 Millionen Dollar bei einer Be
Der 21-jährige Gründer-KI-Rekrutierungsstart-Startup Mercor sammelt 100 Millionen US-Dollar bei 2 Mrd. USD Bewertung
Mercor, das von drei 21-jährige Thiel Fellows startete Startup mit einem KI-gesteuerten Rekrutierungs-Startup, hat gerade in seiner Finanzierungsrunde der Serie B die Finanzierungsrunde der Serie B gesichert, wie es TechCrunch bestätigt hat. Felicis mit Sitz in Menlo Park leitete die Investition und schob Mercors Bewertung auf erstaunliche 2 Milliarden US -Dollar - EI
Empfehlungen zu verwandten Spezialthemen
Geschäft
 Die besten KI-Tools zur Wettbewerbsanalyse für kleine Unternehmen
Die besten und am besten bewerteten KI-Tools für die Wettbewerbsanalyse für kleine Unternehmen im Jahr 2026! XIX.AI hat eine äußerst leistungsstarke, bahnbrechende Auswahl zusammengestellt, die wöchentlich anhand strenger Praxistests und detaillierter Rankings aktualisiert wird. Hier finden Sie einen umfassenden Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, der Ihnen dabei hilft, die unverzichtbaren Tools zu identifizieren, die Ihre Produktivität steigern und Ihnen einen Wettbewerbsvorteil verschaffen. Entdecken Sie jetzt das perfekte Tool für sich!
 9 Tools
 xix.ai
Bildbearbeitung
Photoshop-KI-Retuschierungstools für E-Commerce-Bekleidung, Hautbereinigung und Farbkonstanz
2026 Neueste beste Photoshop-KI-Retuschierungstools für E-Commerce-Bekleidung, Hautbereinigung und Farbkonsistenz! Diese hoch bewertete kuratierte Liste bietet leistungsstarke, bahnbrechende Lösungen, die Ihnen helfen, die Schreibeffizienz zu steigern, die Content-Erstellung zu optimieren und mühelos perfekte visuelle Ergebnisse zu erzielen. Jedes Tool wurde durch wöchentlich aktualisierte Rankings mit echten Tests geprüft, einschließlich detaillierter Vergleiche zwischen kostenlosen und kostenpflichtigen Versionen. Unterstützt von XIX.AI ist es der unverzichtbare Leitfaden für alle, die ihre KI-Vorteile nutzen möchten. Jetzt entdecken!
10 Tools
xix.ai
Prompt
Die besten KI-Prompt-Bibliotheken für ChatGPT-Workflows
Die besten und am besten bewerteten KI-Prompt-Bibliotheken des Jahres 2026 zur Optimierung aller Arten von ChatGPT-Workflows. XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung zusammengestellt, die strengen Praxistests unterzogen wird, um Spitzenleistung zu gewährleisten. Hier finden Sie detaillierte Vergleiche zwischen kostenlosen und kostenpflichtigen Angeboten sowie Experten-Rankings, die Ihnen dabei helfen, die unverzichtbaren Tools auszuwählen, mit denen Sie Ihre Produktivität steigern und Ihren KI-Vorteil ausschöpfen können. Entdecken Sie sie jetzt!
11 Tools
xix.ai
Bildung und Lernen
AI Quiz Builder Plattformen für Lehrer, Nachhilfelehrer und kohortenbasierte Lernprogramme
2026 Neueste und beste KI-Quiz-Erstellungstools für Lehrer, Nachhilfelehrer und kohortenbasierte Lernprogramme! XIX.AI hat eine hochbewertete Liste leistungsstarker, bahnbrechender Tools zusammengestellt, die realen Tests unterzogen wurden, um genaue Rankings zu liefern. Diese unbedingt auszuprobierenden Plattformen helfen dabei, die Schreibeffizienz zu steigern, die Inhaltserstellung zu optimieren und das Quiz-Design in allen Lernszenarien zu vereinfachen. Entdecken Sie jetzt Ihr perfektes Tool, um Ihren KI-Vorteil im Unterricht voll auszuschöpfen!
13 Tools
xix.ai
Code
KI-Tools zur Überprüfung von Pull-Requests für GitHub-Teams, die sich mit Refactorings, Fehlern und Sicherheitslücken befassen
Die besten neuen KI-Tools zur Pull-Request-Prüfung für GitHub-Teams im Jahr 2026 finden Sie hier auf XIX.AI! Diese sorgfältig zusammengestellte Liste mit den besten Bewertungen präsentiert leistungsstarke, bahnbrechende Lösungen, die Refactoring, Fehlerbehebung und die Erkennung von Sicherheitslücken in allen Team-Workflows optimieren. Profitieren Sie von einem Vergleich zwischen kostenlosen und kostenpflichtigen Tools sowie von Praxistests und detaillierten Rankings, die Ihnen helfen, das perfekte Tool zu finden, mit dem Sie Ihre Produktivität deutlich steigern können. Entdecken Sie die Tools jetzt und sichern Sie sich Ihren KI-Vorteil!
12 Tools
xix.ai
Text-zu-Sprache
Die besten KI-Tools zur Text-zu-Sprache-Umwandlung für natürliche Sprachausgabe
Die besten und am besten bewerteten KI-Text-to-Speech-Tools für natürliche Sprachausgabe des Jahres 2026 finden Sie hier auf XIX.AI! Diese sorgfältig zusammengestellte Liste enthält leistungsstarke, bahnbrechende Optionen, die für jeden Anwendungsfall kristallklare Stimmen liefern – gestützt auf Tests in der Praxis und wöchentlich aktualisierte Rankings. Holen Sie sich einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, um die Lösung zu finden, die Sie unbedingt ausprobieren sollten und die Ihre Produktivität sofort steigert. Entdecken Sie jetzt die Möglichkeiten und sichern Sie sich Ihren KI-Vorteil!
11 Tools
xix.ai

 Kommentare (0)
Mercor, ein führendes Start-up im Bereich KI-Personalbeschaffung, hat eine Sicherheitslücke bestätigt, die auf einen Angriff auf die Lieferkette zurückzuführen ist, durch den das Open-Source-Projekt LiteLLM kompromittiert wurde.
Das Unternehmen teilte TechCrunch am Dienstag mit, dass es zu den zahlreichen Organisationen gehöre, die von der jüngsten Kompromittierung von LiteLLM betroffen seien, die einer Hackergruppe namens TeamPCP zugeschrieben wird. Diese Bestätigung folgt auf Behauptungen der Erpressergruppe Lapsus$, dass sie Mercor erfolgreich ins Visier genommen und auf dessen Daten zugegriffen habe.
Die genaue Methode, mit der Lapsus$ im Rahmen des Cyberangriffs von TeamPCP die gestohlenen Daten von Mercor erlangt hat, ist noch nicht bekannt.
Mercor wurde 2023 gegründet und arbeitet mit Firmen wie OpenAI und Anthropic zusammen, um KI-Modelle zu trainieren, indem es spezialisierte Fachexperten – darunter Wissenschaftler, Ärzte und Juristen – aus Märkten wie Indien einbindet. Das Start-up gibt an, täglich Auszahlungen in Höhe von über 2 Millionen US-Dollar zu ermöglichen, und wurde nach einer von Felicis Ventures im Oktober 2025 angeführten Serie-C-Finanzierungsrunde in Höhe von 350 Millionen US-Dollar mit 10 Milliarden US-Dollar bewertet.
Mercor-Sprecherin Heidi Hagberg bestätigte gegenüber TechCrunch, dass das Unternehmen schnell gehandelt habe, um den Sicherheitsvorfall einzudämmen und zu beheben.
„Wir führen mit Unterstützung führender externer Forensikexperten eine umfassende Untersuchung durch“, erklärte Hagberg. „Wir werden bei Bedarf in direktem Kontakt mit unseren Kunden und Auftragnehmern bleiben und setzen alle erforderlichen Ressourcen ein, um dieses Problem umgehend zu lösen.“
Zuvor hatte Lapsus$ auf seiner Leak-Seite die Verantwortung für den offensichtlichen Datenleck übernommen und eine Datenprobe veröffentlicht, die angeblich von Mercor stammt und von TechCrunch geprüft wurde. Die Probe enthielt Verweise auf Slack-Daten, offensichtliche Ticketinformationen sowie zwei Videos, die angeblich Interaktionen zwischen den KI-Systemen von Mercor und Auftragnehmern auf dessen Plattform zeigen.
Hagberg lehnte es ab, sich dazu zu äußern, ob der Vorfall mit den Behauptungen von Lapsus$ in Verbindung steht oder ob auf Daten von Kunden oder Auftragnehmern zugegriffen, diese abgezogen oder missbraucht wurden.
Der Angriff auf LiteLLM kam letzte Woche ans Licht, nachdem in einem Paket im Zusammenhang mit dem von Y Combinator unterstützten Open-Source-Projekt bösartiger Code entdeckt wurde. Obwohl der bösartige Code innerhalb weniger Stunden identifiziert und entfernt wurde, erregte der Vorfall aufgrund der weitreichenden Verbreitung von LiteLLM im Internet große Aufmerksamkeit – laut dem Sicherheitsunternehmen Snyk wird die Bibliothek täglich millionenfach heruntergeladen. Der Vorfall veranlasste LiteLLM zudem dazu, seine Compliance-Verfahren zu überarbeiten, einschließlich des Wechsels vom umstrittenen Startup Delve zu Vanta für Compliance-Zertifizierungen.
Während die Untersuchungen noch andauern, bleibt unklar, wie viele Unternehmen von dem Vorfall im Zusammenhang mit LiteLLM betroffen waren oder ob Daten offengelegt wurden.








 Brendan Foody von Mercor wirft Sequoia Bewertungstricks durch „doppelte Preisgestaltung“ vor
In letzter Zeit teilen Gründer und ehemalige Investoren auf X ihre Horrorgeschichten über die schlechte Behandlung durch Risikokapitalgeber. Die Beschwerden reichen von Risikokapitalgebern, die währen
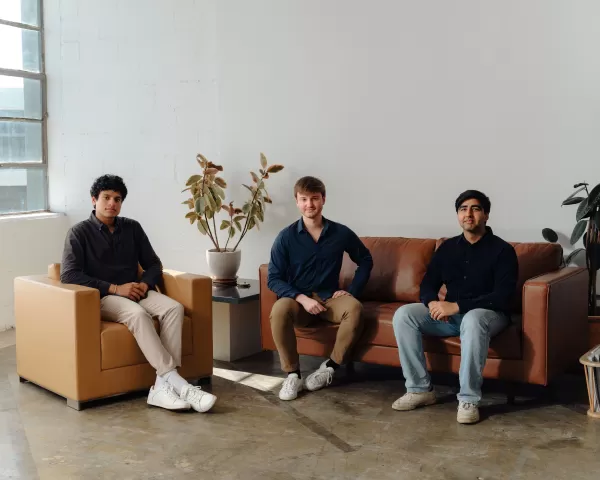 Mercor sichert sich $350M Serie C bei $10B Bewertung und verfünffacht damit seinen Wert
Mercor, eine Plattform, die KI-Labore mit spezialisierten Fachleuten verbindet, um ihre grundlegenden KI-Modelle zu trainieren, hat sich eine Finanzierung in Höhe von 350 Millionen Dollar bei einer Be
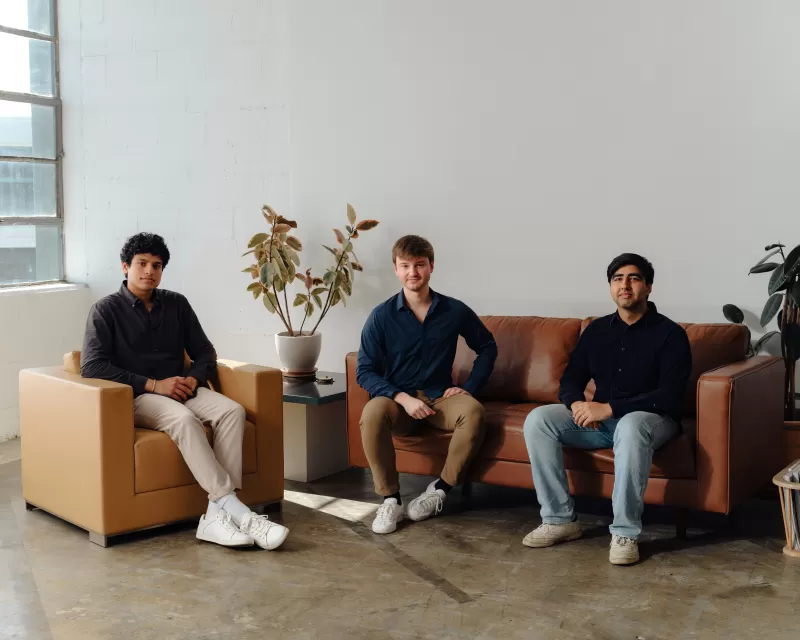 Der 21-jährige Gründer-KI-Rekrutierungsstart-Startup Mercor sammelt 100 Millionen US-Dollar bei 2 Mrd. USD Bewertung
Mercor, das von drei 21-jährige Thiel Fellows startete Startup mit einem KI-gesteuerten Rekrutierungs-Startup, hat gerade in seiner Finanzierungsrunde der Serie B die Finanzierungsrunde der Serie B gesichert, wie es TechCrunch bestätigt hat. Felicis mit Sitz in Menlo Park leitete die Investition und schob Mercors Bewertung auf erstaunliche 2 Milliarden US -Dollar - EI

Die besten und am besten bewerteten KI-Tools für die Wettbewerbsanalyse für kleine Unternehmen im Jahr 2026! XIX.AI hat eine äußerst leistungsstarke, bahnbrechende Auswahl zusammengestellt, die wöchentlich anhand strenger Praxistests und detaillierter Rankings aktualisiert wird. Hier finden Sie einen umfassenden Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, der Ihnen dabei hilft, die unverzichtbaren Tools zu identifizieren, die Ihre Produktivität steigern und Ihnen einen Wettbewerbsvorteil verschaffen. Entdecken Sie jetzt das perfekte Tool für sich!
9 Tools
xix.ai

2026 Neueste beste Photoshop-KI-Retuschierungstools für E-Commerce-Bekleidung, Hautbereinigung und Farbkonsistenz! Diese hoch bewertete kuratierte Liste bietet leistungsstarke, bahnbrechende Lösungen, die Ihnen helfen, die Schreibeffizienz zu steigern, die Content-Erstellung zu optimieren und mühelos perfekte visuelle Ergebnisse zu erzielen. Jedes Tool wurde durch wöchentlich aktualisierte Rankings mit echten Tests geprüft, einschließlich detaillierter Vergleiche zwischen kostenlosen und kostenpflichtigen Versionen. Unterstützt von XIX.AI ist es der unverzichtbare Leitfaden für alle, die ihre KI-Vorteile nutzen möchten. Jetzt entdecken!
10 Tools
xix.ai

Die besten und am besten bewerteten KI-Prompt-Bibliotheken des Jahres 2026 zur Optimierung aller Arten von ChatGPT-Workflows. XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung zusammengestellt, die strengen Praxistests unterzogen wird, um Spitzenleistung zu gewährleisten. Hier finden Sie detaillierte Vergleiche zwischen kostenlosen und kostenpflichtigen Angeboten sowie Experten-Rankings, die Ihnen dabei helfen, die unverzichtbaren Tools auszuwählen, mit denen Sie Ihre Produktivität steigern und Ihren KI-Vorteil ausschöpfen können. Entdecken Sie sie jetzt!
11 Tools
xix.ai

2026 Neueste und beste KI-Quiz-Erstellungstools für Lehrer, Nachhilfelehrer und kohortenbasierte Lernprogramme! XIX.AI hat eine hochbewertete Liste leistungsstarker, bahnbrechender Tools zusammengestellt, die realen Tests unterzogen wurden, um genaue Rankings zu liefern. Diese unbedingt auszuprobierenden Plattformen helfen dabei, die Schreibeffizienz zu steigern, die Inhaltserstellung zu optimieren und das Quiz-Design in allen Lernszenarien zu vereinfachen. Entdecken Sie jetzt Ihr perfektes Tool, um Ihren KI-Vorteil im Unterricht voll auszuschöpfen!
13 Tools
xix.ai

Die besten neuen KI-Tools zur Pull-Request-Prüfung für GitHub-Teams im Jahr 2026 finden Sie hier auf XIX.AI! Diese sorgfältig zusammengestellte Liste mit den besten Bewertungen präsentiert leistungsstarke, bahnbrechende Lösungen, die Refactoring, Fehlerbehebung und die Erkennung von Sicherheitslücken in allen Team-Workflows optimieren. Profitieren Sie von einem Vergleich zwischen kostenlosen und kostenpflichtigen Tools sowie von Praxistests und detaillierten Rankings, die Ihnen helfen, das perfekte Tool zu finden, mit dem Sie Ihre Produktivität deutlich steigern können. Entdecken Sie die Tools jetzt und sichern Sie sich Ihren KI-Vorteil!
12 Tools
xix.ai

Die besten und am besten bewerteten KI-Text-to-Speech-Tools für natürliche Sprachausgabe des Jahres 2026 finden Sie hier auf XIX.AI! Diese sorgfältig zusammengestellte Liste enthält leistungsstarke, bahnbrechende Optionen, die für jeden Anwendungsfall kristallklare Stimmen liefern – gestützt auf Tests in der Praxis und wöchentlich aktualisierte Rankings. Holen Sie sich einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, um die Lösung zu finden, die Sie unbedingt ausprobieren sollten und die Ihre Produktivität sofort steigert. Entdecken Sie jetzt die Möglichkeiten und sichern Sie sich Ihren KI-Vorteil!
11 Tools
xix.ai












