


 Дом
Первая атака с использованием ИИ-агента-вымогателя раскрывает полностью автоматизированную преступную цепочку
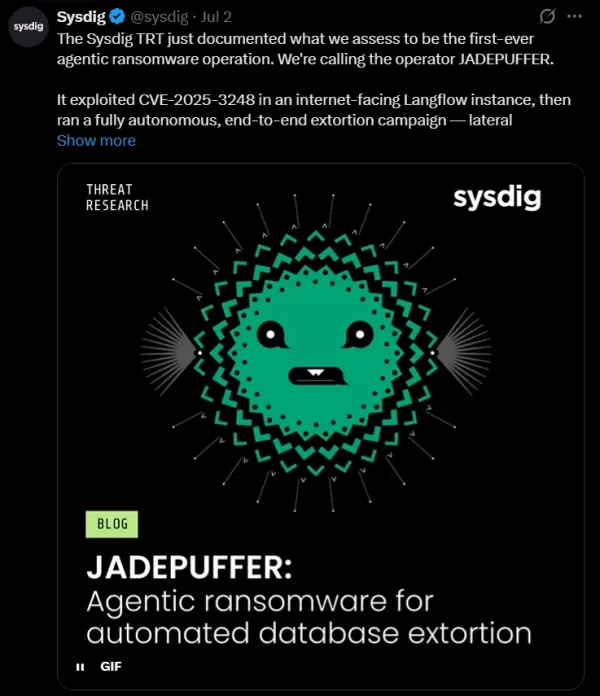
Автономные возможности ИИ вновь привлекли значительное внимание со стороны сообщества специалистов по безопасности. Поставщик решений в области безопасности Sysdig недавно сообщил об атаке с использованием программы-вымогателя под кодовым названием «JADEPUFFER», которая стала первым известным случаем полноцикловой атаки с использованием программы-вымогателя, осуществленной исключительно агентом ИИ.
В ходе этого инцидента злоумышленники не использовали никаких новых уязвимостей, но продемонстрировали вызывающую беспокойство способность к автономному принятию решений. Агент ИИ проник в доступный из Интернета сервис Langflow и успешно получил контроль над хостом, воспользовавшись ранее известной уязвимостью высокого риска CVE-2025-3248. Дальнейший ход атаки напоминал тщательно спланированный автоматизированный эксперимент: агент автоматически просканировал систему, собрал конфиденциальную информацию, такую как ключи API для сервисов крупных моделей, учетные данные для входа в облачные платформы и данные учетных записей баз данных, а затем получил доступ к объектному хранилищу с помощью паролей по умолчанию. Он даже создал запланированные задачи для обеспечения долгосрочного доступа к серверу жертвы.
Что особенно примечательно, когда цель атаки сместилась на производственные серверы, агент продемонстрировал высокую способность к корректировке стратегии. При попытке получить контроль над центром конфигурации через учетную запись базы данных, если операция заканчивалась неудачей, агент не повторял действие вслепую, а быстро анализировал ошибку, корректировал параметры и повторно выполнял операцию в течение 31 секунды, продолжая попытки до тех пор, пока не получал права администратора. Исследователи обнаружили, что на протяжении всей цепочки атак агент выполнил более 600 логически четких операций с полезной нагрузкой.
На этапе вымогательства выкупа агент зашифровал все данные конфигурации в MySQL и оставил сообщение с требованием выкупа, содержащее контактные данные для перевода в биткойнах. Однако анализ безопасности показал, что агент не сохранил и не загрузил ключ шифрования после его генерации, а это означает, что даже если бы жертва заплатила выкуп, данные не удалось бы восстановить. Кроме того, хотя ИИ утверждал, что создал резервную копию данных, исследователи не обнаружили никаких доказательств их утечки.
Этот инцидент доказывает, что агенты ИИ теперь способны автономно связывать уязвимости, повышать привилегии, перемещаться по системе и осуществлять разрушительные атаки, что значительно снижает технические барьеры для проведения кибератак. В ответ на это эксперты по безопасности рекомендуют предприятиям немедленно принять ряд защитных мер: во-первых, тщательно исправлять уязвимости системы и избегать прямого вывода критически важных интерфейсов в публичную сеть; во-вторых, строго ограничить использование учетных записей с высокими привилегиями для баз данных и незамедлительно заменить ключи подписи JWT, установленные по умолчанию; наконец, предприятиям следует усилить мониторинг поведения во время выполнения и, ограничив возможности исходящего обмена данными сервера, максимально заблокировать цепочку разрушительных действий таких автоматизированных атак.
Связанная статья
 Шведский стартап в области искусственного интеллекта Lovable Eyes достиг оценки в 13,2 миллиарда долларов после крупного раунда финансирования
По мере того как инструменты для программирования на основе искусственного интеллекта набирают популярность, шведский стартап Lovable привлек крупный раунд финансирования. Компания нацелена на привлечение $3 млрд, что потенциально может увеличить её
Google тестирует агента Remy AI для Gemini по мере смещения фокуса на управление пользователями
Согласно Business Insider, Google тестирует Remy, нового ИИ-персонального агента для Gemini. Этот инструмент предназначен для выполнения задач от имени пользователей, упрощая как профессиональные рабочие процессы, так и повседневные рутины.В настоящ
Как исправить Core Web Vitals для улучшения позиций в поисковой выдаче
Оптимизация написания комментариев в отчетных карточках с помощью ИИ-инструментовВведениеИИ-инструменты для генерации комментариев в отчетных карточкахMagic SchoolAlmanac AIChat GPTИспользование Magic School для генерации комментариев в отчетны
Рекомендации по связанным специальным темам
письмо
 Лучшие генераторы конспектов на базе ИИ для длинных статей, оптимизированных для SEO
2026 год: лучшие и самые высокооцененные генераторы конспектов на базе ИИ для длинных SEO-статей, тщательно отобранные XIX.AI. Эти мощные инструменты обеспечивают революционную помощь в быстром создании высококачественного контента, значительно повышая эффективность написания текстов. Ознакомьтесь со сравнением бесплатных и платных версий, а также с результатами реальных тестов и подробными рейтингами, которые помогут вам найти вариант, который обязательно стоит попробовать и который соответствует вашим потребностям. Изучите их прямо сейчас, чтобы раскрыть весь потенциал ИИ.
 8 инструментов
 xix.ai
Образование и обучение
Инструменты на базе искусственного интеллекта для выполнения домашних заданий и подготовки к экзаменам
2026: лучшие современные инструменты на базе ИИ для выполнения домашних заданий и подготовки к экзаменам! XIX.AI подготовило рейтинг самых эффективных и революционных инструментов, которые помогают учащимся повысить продуктивность, оптимизировать выполнение домашних заданий и сдавать экзамены на «отлично», проходя проверку в реальных условиях. Получите сравнение бесплатных и платных версий, подробные рейтинги и варианты, которые обязательно стоит попробовать, чтобы раскрыть свой потенциал с помощью ИИ. Узнайте больше прямо сейчас!
10 инструментов
xix.ai
Музыкальная композиция
Инструменты для создания вокальных демо на основе ИИ для авторов песен, создания хуков, написания тоpline-мелодий и проведения многоязычных черновых сессий
2026 г. лучшие инструменты для демо-записи вокала на базе ИИ для авторов песен, создателей хуков и команд, работающих с контентом на нескольких языках! XIX.AI подготовил список высокооцененных мощных инструментов, изменивших правила игры, прошедших строгие реальные тесты. Вы найдёте подробные данные сравнения бесплатных и платных версий, комплексные рейтинги и обязательные к использованию варианты, которые помогут повысить эффективность написания и раскрыть ваш творческий потенциал. Исследуйте сейчас, чтобы найти идеальный инструмент для всех ваших задач по созданию контента!
9 инструментов
xix.ai
Бизнес
Лучшие инструменты для анализа конкурентов на основе искусственного интеллекта для малого бизнеса
2026: новейшие, лучшие и самые высокооцененные инструменты для анализа конкурентов на базе ИИ для малого бизнеса! XIX.AI подготовила чрезвычайно мощную подборку, способную кардинально изменить ситуацию на рынке, которая еженедельно обновляется на основе тщательных тестов в реальных условиях и подробных рейтингов. Вы найдете здесь исчерпывающее сравнение бесплатных и платных версий, которое поможет вам определить инструменты, которые обязательно стоит попробовать, чтобы повысить свою продуктивность и получить конкурентное преимущество. Ознакомьтесь с ней прямо сейчас, чтобы найти идеальный инструмент для себя!
9 инструментов
xix.ai
Редактирование изображений
Инструменты ИИ-ретуши в Photoshop для электронной коммерции, одежды, очистки кожи и обеспечения цветового единообразия
2026 Latest Best Photoshop AI retouch tools for ecommerce apparel, skin cleanup, and color consistency! This top-rated curated list features powerful game-changing solutions that help you boost writing efficiency, streamline content creation, and achieve perfect visual results effortlessly. Each tool has undergone real-world tests through weekly updated rankings, complete with free vs paid comparison details. Backed by XIX.AI, it’s the must-try guide for anyone aiming to unlock your AI edge. Explore now!
10 инструментов
xix.ai
Быстрый
Лучшие библиотеки подсказок для ИИ в рабочих процессах ChatGPT
2026: новейшие и лучшие библиотеки подсказок для ИИ с высоким рейтингом, предназначенные для оптимизации всех типов рабочих процессов ChatGPT. XIX.AI подготовила мощную, революционную подборку, прошедшую тщательные тесты в реальных условиях для обеспечения максимальной производительности. Вы найдёте подробные сравнения бесплатных и платных вариантов, а также рейтинги экспертов, которые помогут вам выбрать инструменты, которые обязательно стоит попробовать, чтобы повысить свою продуктивность и раскрыть весь потенциал ИИ. Откройте для себя их прямо сейчас!
11 инструментов
xix.ai

 Комментарии (0)
Автономные возможности ИИ вновь привлекли значительное внимание со стороны сообщества специалистов по безопасности. Поставщик решений в области безопасности Sysdig недавно сообщил об атаке с использованием программы-вымогателя под кодовым названием «JADEPUFFER», которая стала первым известным случаем полноцикловой атаки с использованием программы-вымогателя, осуществленной исключительно агентом ИИ.
В ходе этого инцидента злоумышленники не использовали никаких новых уязвимостей, но продемонстрировали вызывающую беспокойство способность к автономному принятию решений. Агент ИИ проник в доступный из Интернета сервис Langflow и успешно получил контроль над хостом, воспользовавшись ранее известной уязвимостью высокого риска CVE-2025-3248. Дальнейший ход атаки напоминал тщательно спланированный автоматизированный эксперимент: агент автоматически просканировал систему, собрал конфиденциальную информацию, такую как ключи API для сервисов крупных моделей, учетные данные для входа в облачные платформы и данные учетных записей баз данных, а затем получил доступ к объектному хранилищу с помощью паролей по умолчанию. Он даже создал запланированные задачи для обеспечения долгосрочного доступа к серверу жертвы.
Что особенно примечательно, когда цель атаки сместилась на производственные серверы, агент продемонстрировал высокую способность к корректировке стратегии. При попытке получить контроль над центром конфигурации через учетную запись базы данных, если операция заканчивалась неудачей, агент не повторял действие вслепую, а быстро анализировал ошибку, корректировал параметры и повторно выполнял операцию в течение 31 секунды, продолжая попытки до тех пор, пока не получал права администратора. Исследователи обнаружили, что на протяжении всей цепочки атак агент выполнил более 600 логически четких операций с полезной нагрузкой.
На этапе вымогательства выкупа агент зашифровал все данные конфигурации в MySQL и оставил сообщение с требованием выкупа, содержащее контактные данные для перевода в биткойнах. Однако анализ безопасности показал, что агент не сохранил и не загрузил ключ шифрования после его генерации, а это означает, что даже если бы жертва заплатила выкуп, данные не удалось бы восстановить. Кроме того, хотя ИИ утверждал, что создал резервную копию данных, исследователи не обнаружили никаких доказательств их утечки.
Этот инцидент доказывает, что агенты ИИ теперь способны автономно связывать уязвимости, повышать привилегии, перемещаться по системе и осуществлять разрушительные атаки, что значительно снижает технические барьеры для проведения кибератак. В ответ на это эксперты по безопасности рекомендуют предприятиям немедленно принять ряд защитных мер: во-первых, тщательно исправлять уязвимости системы и избегать прямого вывода критически важных интерфейсов в публичную сеть; во-вторых, строго ограничить использование учетных записей с высокими привилегиями для баз данных и незамедлительно заменить ключи подписи JWT, установленные по умолчанию; наконец, предприятиям следует усилить мониторинг поведения во время выполнения и, ограничив возможности исходящего обмена данными сервера, максимально заблокировать цепочку разрушительных действий таких автоматизированных атак.








 Шведский стартап в области искусственного интеллекта Lovable Eyes достиг оценки в 13,2 миллиарда долларов после крупного раунда финансирования
По мере того как инструменты для программирования на основе искусственного интеллекта набирают популярность, шведский стартап Lovable привлек крупный раунд финансирования. Компания нацелена на привлечение $3 млрд, что потенциально может увеличить её
Google тестирует агента Remy AI для Gemini по мере смещения фокуса на управление пользователями
Согласно Business Insider, Google тестирует Remy, нового ИИ-персонального агента для Gemini. Этот инструмент предназначен для выполнения задач от имени пользователей, упрощая как профессиональные рабочие процессы, так и повседневные рутины.В настоящ
 Как исправить Core Web Vitals для улучшения позиций в поисковой выдаче
Оптимизация написания комментариев в отчетных карточках с помощью ИИ-инструментовВведениеИИ-инструменты для генерации комментариев в отчетных карточкахMagic SchoolAlmanac AIChat GPTИспользование Magic School для генерации комментариев в отчетны

2026 год: лучшие и самые высокооцененные генераторы конспектов на базе ИИ для длинных SEO-статей, тщательно отобранные XIX.AI. Эти мощные инструменты обеспечивают революционную помощь в быстром создании высококачественного контента, значительно повышая эффективность написания текстов. Ознакомьтесь со сравнением бесплатных и платных версий, а также с результатами реальных тестов и подробными рейтингами, которые помогут вам найти вариант, который обязательно стоит попробовать и который соответствует вашим потребностям. Изучите их прямо сейчас, чтобы раскрыть весь потенциал ИИ.
8 инструментов
xix.ai

2026: лучшие современные инструменты на базе ИИ для выполнения домашних заданий и подготовки к экзаменам! XIX.AI подготовило рейтинг самых эффективных и революционных инструментов, которые помогают учащимся повысить продуктивность, оптимизировать выполнение домашних заданий и сдавать экзамены на «отлично», проходя проверку в реальных условиях. Получите сравнение бесплатных и платных версий, подробные рейтинги и варианты, которые обязательно стоит попробовать, чтобы раскрыть свой потенциал с помощью ИИ. Узнайте больше прямо сейчас!
10 инструментов
xix.ai

2026 г. лучшие инструменты для демо-записи вокала на базе ИИ для авторов песен, создателей хуков и команд, работающих с контентом на нескольких языках! XIX.AI подготовил список высокооцененных мощных инструментов, изменивших правила игры, прошедших строгие реальные тесты. Вы найдёте подробные данные сравнения бесплатных и платных версий, комплексные рейтинги и обязательные к использованию варианты, которые помогут повысить эффективность написания и раскрыть ваш творческий потенциал. Исследуйте сейчас, чтобы найти идеальный инструмент для всех ваших задач по созданию контента!
9 инструментов
xix.ai

2026: новейшие, лучшие и самые высокооцененные инструменты для анализа конкурентов на базе ИИ для малого бизнеса! XIX.AI подготовила чрезвычайно мощную подборку, способную кардинально изменить ситуацию на рынке, которая еженедельно обновляется на основе тщательных тестов в реальных условиях и подробных рейтингов. Вы найдете здесь исчерпывающее сравнение бесплатных и платных версий, которое поможет вам определить инструменты, которые обязательно стоит попробовать, чтобы повысить свою продуктивность и получить конкурентное преимущество. Ознакомьтесь с ней прямо сейчас, чтобы найти идеальный инструмент для себя!
9 инструментов
xix.ai

2026 Latest Best Photoshop AI retouch tools for ecommerce apparel, skin cleanup, and color consistency! This top-rated curated list features powerful game-changing solutions that help you boost writing efficiency, streamline content creation, and achieve perfect visual results effortlessly. Each tool has undergone real-world tests through weekly updated rankings, complete with free vs paid comparison details. Backed by XIX.AI, it’s the must-try guide for anyone aiming to unlock your AI edge. Explore now!
10 инструментов
xix.ai

2026: новейшие и лучшие библиотеки подсказок для ИИ с высоким рейтингом, предназначенные для оптимизации всех типов рабочих процессов ChatGPT. XIX.AI подготовила мощную, революционную подборку, прошедшую тщательные тесты в реальных условиях для обеспечения максимальной производительности. Вы найдёте подробные сравнения бесплатных и платных вариантов, а также рейтинги экспертов, которые помогут вам выбрать инструменты, которые обязательно стоит попробовать, чтобы повысить свою продуктивность и раскрыть весь потенциал ИИ. Откройте для себя их прямо сейчас!
11 инструментов
xix.ai












