


 家
Anthropic、セキュリティ審査を経て高度なAIモデルを導入
# Nvidia
# Google
# Microsoft
# Anthropic
# agentic ai
# AI cybersecurity
# ai security
# amazon web services
# Claude Mythos
# CrowdStrike
# cybersecurity
# open source security
# Palo Alto Networks
# Project Glasswing
# vulnerability
# zero-day
Anthropic社の最先端AIモデルは、すでに主要なOSやウェブブラウザのすべてにおいて、数千件ものサイバーセキュリティ上の脆弱性を発見しています。同社はこれを一般に公開するのではなく、インターネットの中核インフラの保護を担う組織に、慎重に提供しました。
そのモデルは「Claude Mythos Preview」と呼ばれ、この取り組みは「Project Glasswing」と名付けられています。
初期のパートナーには、Amazon Web Services、Apple、Broadcom、Cisco、CrowdStrike、Google、JPMorgan Chase、Linux Foundation、Microsoft、Nvidia、Palo Alto Networksが含まれます。
この中核グループに加え、Anthropicは重要なソフトウェアインフラを開発または維持する40以上の組織にもアクセス権を付与した。同社は、このイニシアチブ全体でMythos Previewの利用クレジットとして最大1億ドルを拠出するとともに、オープンソースのセキュリティ組織への直接寄付として400万ドルを拠出することを約束している。
自らのベンチマークを凌駕したモデル
Mythos Previewは、サイバーセキュリティのために特別に訓練されたものではありません。Anthropicは、その能力について「コード生成、推論、自律動作における広範な改善の自然な帰結として現れた」と述べています。このモデルを脆弱性の修正に長けたものにするのと同じ進歩が、脆弱性を発見し悪用する能力も高めています。
この二重の能力は極めて重要です。Mythos Previewは、既存のセキュリティベンチマークをほぼ限界まで引き上げるほどに進化しており、Anthropicは新たな現実世界の課題、具体的にはゼロデイ脆弱性に焦点を当てることを余儀なくされています。これらは、ソフトウェアの開発者自身にもこれまで知られていなかったセキュリティ上の欠陥です。
その発見の中には、強固なセキュリティで知られるオペレーティングシステム「OpenBSD」に27年間存在していたバグも含まれている。別の事例では、このモデルが自律的にFreeBSDの17年間放置されていたリモートコード実行の脆弱性(CVE-2026-4747)を特定し、悪用した。この欠陥により、インターネット上の認証されていないユーザーであれば誰でも、NFSサービスを実行しているサーバーを完全に制御できてしまう。 バグを見つけるという最初の指示以外、人間の介入は一切必要としなかった。
Anthropicの研究チームに所属するニコラス・カルリーニ氏は、このモデルが脆弱性を連鎖させる能力について次のように強調した。「このモデルは、3つ、4つ、時には5つの異なる脆弱性を組み合わせてエクスプロイトを構築し、それらを順次実行することで極めて高度な結果を達成することができます。私はここ数週間で、これまでのキャリア全体を通じて発見した数よりも多くのバグを発見しました。」
なぜ一般公開されないのか?
「Claude Mythos Previewは高度なサイバーセキュリティ機能を備えているため、一般公開する予定はありません」と、AnthropicのFrontier Red Team Cyber Leadであるニュートン・チェン氏は述べた。「AIの急速な進歩を鑑みると、このような機能はまもなく普及し、安全に運用できない可能性のある者たちの手に渡る恐れがあります。経済、公共の安全、国家安全保障に及ぼす潜在的な影響は深刻なものとなるでしょう。」
この懸念は単なる仮説ではない。Anthropicは以前、主にAIによって実行されたサイバー攻撃として初めて記録された事例を公表している。中国政府が支援するグループがAIエージェントを用いて世界中の約30の標的に自律的に侵入し、AIが戦術的な作戦の大部分を独立して処理していたのだ。
同社はまた、Mythos Previewの全機能について、米国政府高官に対し非公開で説明を行っている。現在、情報機関は、このようなモデルがサイバー攻撃および防御作戦の双方にどのような変革をもたらすかについて、積極的に評価を進めている。
オープンソースの課題への対応
「Project Glasswing」の重要な側面は、その主要パートナーを超えたところ、すなわちオープンソースソフトウェアのセキュリティ確保にある。Linux FoundationのCEOであるジム・ゼムリン氏は次のように明言した。「歴史的に見て、セキュリティの専門知識は、大規模なセキュリティチームを擁する組織にとっての贅沢品であった。世界の重要インフラの多くを支えるソフトウェアを維持管理するオープンソースのメンテナたちは、しばしばセキュリティ管理を自力でこなさざるを得なかった。」
この課題に対処するため、AnthropicはLinux Foundationを通じてAlpha-OmegaおよびOpenSSFに250万ドルを、Apache Software Foundationに150万ドルを寄付した。これにより、重要なオープンソースプロジェクトのメンテナは、これまで利用できなかった規模でAIを活用した脆弱性スキャンを利用できるようになる。
今後の展開
Anthropicは、新たな安全対策を実装した上で、Mythosクラスのモデルを大規模に展開することを長期的な目標としている。同社はまず、近日公開予定のClaude Opusモデルにこれらの安全対策を導入し、リスクの低いシステムで改良を重ねた上で、Mythos Previewに適用する計画だ。
競争環境はすでに変化しつつある。OpenAIが2月にGPT-5.3-Codexをリリースした際、同社はこのモデルを「Preparedness Framework」の下でサイバーセキュリティ分野において「高機能」と分類した初のモデルと位置付けた。AnthropicのGlasswingイニシアチブは、主要なAI研究所が、このレベルの能力を持つモデルにおいて、オープンリリースではなく、管理された限定的な展開を新たな標準と見なしていることを示唆している。
こうした強力な機能がより広く普及するにつれ、この基準が維持されるかどうかは依然として未解決の課題であり、単一のイニシアチブだけでは決定的な答えを出すことはできない。
関連記事:AnthropicがAIの「武装化」を拒否する姿勢こそ、英国が同社を望む理由
業界のリーダーたちからAIとビッグデータについてさらに学びたいですか?アムステルダム、カリフォルニア、ロンドンで開催される「AI & Big Data Expo」をチェックしてください。この包括的なイベントはTechExの一部であり、「Cyber Security & Cloud Expo」を含む他の主要なテクノロジーイベントと同時開催されます。詳細はこちらをクリックしてください。
AI NewsはTechForge Mediaが運営しています。その他の今後のエンタープライズ・テクノロジー・イベントやウェビナーについては、こちらをご覧ください。
関連記事
 Anthropic、AI法テック市場に参入、競争激化
Anthropicは火曜日、法律実務に自動化されたサポートを提供することを目的とした一連の新しいチャットボットの機能を公開した。これらの強化機能は、今年初めに導入された企業固有のプラットフォーム「Claude for Legal」を拡張し、異なる法律分野に特化した専門的な法律プラグインとMCPコネクタを追加するものである。これらのツールは、法律AI分野での競争が激化する中で登場した。3月、エージェント型AIを活用して法律ワークフローを効率化するAI法律スタートアップのHarveyは、110億ド
OpenAI、Anthropicとの差をビジネスユーザー間で縮める、新しいデータが示す
OpenAIとAnthropicがまだ予想されるIPOや詳細な財務報告から遠く離れているため、私たちはそれらのビジネスパフォーマンスを測定するために代替指標に頼らなければならない。企業向けクレジットカードおよび経費管理プラットフォームであるRampは、最近、OpenAIが米国の企業間でAnthropicとの格差を急速に縮めていることを示す説得力のあるデータを公開した。OpenAIは以前、消費者と企業の両方で支配的な立場を占めていたが、5月にRampの有料企業ユーザーの間での首位をAnthrop
NvidiaのCEO、ジェンソン・ホアン氏はトランプ氏に対し、「我々は[AIの減速]を許さない」と語った。
月曜日にロサンゼルスで開催された「All-Inサミット」での登壇中、NvidiaのCEOであるジェンセン・ファンはドナルド・トランプ大統領からの予期せぬ電話を受け、無視することはできなかった。「私は最高の仲間たちと一緒にステージにいます」と、ファンはトランプに説明し、All-Inポッドキャストの支援者であるベンチャーキャピタリスト、技術投資家のチャマット・パリハピティヤやジェイソン・カラカニス、さらにホワイトハウス顧問のデイビッド・フリードバーグやデイビッド・サックスを指し示した。おそらく広
関連特集おすすめ
教育と学習
 宿題や試験対策に役立つAI学習ツール
2026年版 宿題や試験対策に最適な最新AI学習ツール!XIX.AIは、学生の生産性を高め、宿題の完了を効率化し、実際の試験で好成績を収めるのに役立つ、画期的な高評価ツールを厳選して紹介しています。 無料版と有料版の比較、詳細なランキング、そしてAIの力を最大限に引き出すためにぜひ試すべきツールをご紹介します。今すぐチェックしましょう!
 10 ツール
 xix.ai
作曲
ソングライター向けAIボーカルデモツール:フック、トップライン、多言語のドラフトセッション
2026年版 ソングライター、フッククリエイター、多言語コンテンツ制作チームのための最新・最高のAIボーカルデモツール!XIX.AIは、厳格な実地テストを経て、業界に革新をもたらす強力なツールを厳選し、高評価のランキングリストを作成しました。 無料版と有料版の詳細な比較データ、包括的なランキング、そして創作効率を高め、創造力を最大限に引き出すためにぜひ試すべきツールが満載です。今すぐチェックして、あらゆるコンテンツ制作ニーズに最適なツールを見つけましょう!
9 ツール
xix.ai
仕事
中小企業に最適なAI競合分析ツール
2026年版 中小企業向け最新・最高評価のAI競合分析ツール!XIX.AIは、実環境での厳格なテストと詳細なランキングに基づき、毎週更新される、極めて強力で業界に革命をもたらすツールを厳選しました。無料版と有料版の包括的な比較も掲載されており、生産性を向上させ、競争優位性をもたらす「ぜひ試すべき」ツールを見つけるのに役立ちます。 今すぐチェックして、あなたにぴったりのツールを見つけましょう!
9 ツール
xix.ai
画像編集
EC用アパレル向けPhotoshop AIレタッチツール、肌のクレンジング、色の統一
2026年最新版、eコマース用アパレル向けPhotoshop AIリタッチツール、肌補正、色調統一に最適!この高評価の厳選リストは、文章作成の効率化、コンテンツ制作の簡素化、完璧な視覚結果の達成を支援する革新的なソリューションを提供しています。各ツールは週次更新ランキングを通じて実世界でテストされ、無料版と有料版の比較詳細も記載されています。XIX.AIが後援するこのガイドは、AIの優位性を最大限に引き出したい方に必見です。今すぐチェック!
10 ツール
xix.ai
プロンプト
ChatGPTワークフローに最適なAIプロンプトライブラリ
2026年版:あらゆる種類のChatGPTワークフローを最適化するための、最新かつ最高評価のAIプロンプトライブラリ。XIX.AIは、最高のパフォーマンスを保証するために厳格な実環境テストを経た、強力で画期的なコレクションを厳選しました。 無料版と有料版の詳細な比較や専門家によるランキングを参考に、生産性を高め、AIの真の力を引き出す「必試」ツールを選んでください。今すぐチェックしましょう!
11 ツール
xix.ai
教育と学習
教師、チューター、およびコホート型学習プログラム向けのAIクイズビルダープラットフォーム
2026年最新版 教師、チューター、コホート型学習プログラム向けベストAIクイズビルダープラットフォーム!XIX.AIは、実世界のテストを経て正確なランキングを提供する革新的なツールの中から、高評価のリストを厳選しました。これらの必須プラットフォームは、すべての学習シナリオにおいて、作成効率の向上、コンテンツ制作の効率化、クイズ設計の簡素化を支援します。今すぐ探索して、教育におけるAIの優位性を引き出すための完璧なツールを見つけましょう!
13 ツール
xix.ai

 コメント (0)
0/500
Anthropic社の最先端AIモデルは、すでに主要なOSやウェブブラウザのすべてにおいて、数千件ものサイバーセキュリティ上の脆弱性を発見しています。同社はこれを一般に公開するのではなく、インターネットの中核インフラの保護を担う組織に、慎重に提供しました。
そのモデルは「Claude Mythos Preview」と呼ばれ、この取り組みは「Project Glasswing」と名付けられています。
初期のパートナーには、Amazon Web Services、Apple、Broadcom、Cisco、CrowdStrike、Google、JPMorgan Chase、Linux Foundation、Microsoft、Nvidia、Palo Alto Networksが含まれます。
この中核グループに加え、Anthropicは重要なソフトウェアインフラを開発または維持する40以上の組織にもアクセス権を付与した。同社は、このイニシアチブ全体でMythos Previewの利用クレジットとして最大1億ドルを拠出するとともに、オープンソースのセキュリティ組織への直接寄付として400万ドルを拠出することを約束している。
自らのベンチマークを凌駕したモデル
Mythos Previewは、サイバーセキュリティのために特別に訓練されたものではありません。Anthropicは、その能力について「コード生成、推論、自律動作における広範な改善の自然な帰結として現れた」と述べています。このモデルを脆弱性の修正に長けたものにするのと同じ進歩が、脆弱性を発見し悪用する能力も高めています。
この二重の能力は極めて重要です。Mythos Previewは、既存のセキュリティベンチマークをほぼ限界まで引き上げるほどに進化しており、Anthropicは新たな現実世界の課題、具体的にはゼロデイ脆弱性に焦点を当てることを余儀なくされています。これらは、ソフトウェアの開発者自身にもこれまで知られていなかったセキュリティ上の欠陥です。
その発見の中には、強固なセキュリティで知られるオペレーティングシステム「OpenBSD」に27年間存在していたバグも含まれている。別の事例では、このモデルが自律的にFreeBSDの17年間放置されていたリモートコード実行の脆弱性(CVE-2026-4747)を特定し、悪用した。この欠陥により、インターネット上の認証されていないユーザーであれば誰でも、NFSサービスを実行しているサーバーを完全に制御できてしまう。 バグを見つけるという最初の指示以外、人間の介入は一切必要としなかった。
Anthropicの研究チームに所属するニコラス・カルリーニ氏は、このモデルが脆弱性を連鎖させる能力について次のように強調した。「このモデルは、3つ、4つ、時には5つの異なる脆弱性を組み合わせてエクスプロイトを構築し、それらを順次実行することで極めて高度な結果を達成することができます。私はここ数週間で、これまでのキャリア全体を通じて発見した数よりも多くのバグを発見しました。」
なぜ一般公開されないのか?
「Claude Mythos Previewは高度なサイバーセキュリティ機能を備えているため、一般公開する予定はありません」と、AnthropicのFrontier Red Team Cyber Leadであるニュートン・チェン氏は述べた。「AIの急速な進歩を鑑みると、このような機能はまもなく普及し、安全に運用できない可能性のある者たちの手に渡る恐れがあります。経済、公共の安全、国家安全保障に及ぼす潜在的な影響は深刻なものとなるでしょう。」
この懸念は単なる仮説ではない。Anthropicは以前、主にAIによって実行されたサイバー攻撃として初めて記録された事例を公表している。中国政府が支援するグループがAIエージェントを用いて世界中の約30の標的に自律的に侵入し、AIが戦術的な作戦の大部分を独立して処理していたのだ。
同社はまた、Mythos Previewの全機能について、米国政府高官に対し非公開で説明を行っている。現在、情報機関は、このようなモデルがサイバー攻撃および防御作戦の双方にどのような変革をもたらすかについて、積極的に評価を進めている。
オープンソースの課題への対応
「Project Glasswing」の重要な側面は、その主要パートナーを超えたところ、すなわちオープンソースソフトウェアのセキュリティ確保にある。Linux FoundationのCEOであるジム・ゼムリン氏は次のように明言した。「歴史的に見て、セキュリティの専門知識は、大規模なセキュリティチームを擁する組織にとっての贅沢品であった。世界の重要インフラの多くを支えるソフトウェアを維持管理するオープンソースのメンテナたちは、しばしばセキュリティ管理を自力でこなさざるを得なかった。」
この課題に対処するため、AnthropicはLinux Foundationを通じてAlpha-OmegaおよびOpenSSFに250万ドルを、Apache Software Foundationに150万ドルを寄付した。これにより、重要なオープンソースプロジェクトのメンテナは、これまで利用できなかった規模でAIを活用した脆弱性スキャンを利用できるようになる。
今後の展開
Anthropicは、新たな安全対策を実装した上で、Mythosクラスのモデルを大規模に展開することを長期的な目標としている。同社はまず、近日公開予定のClaude Opusモデルにこれらの安全対策を導入し、リスクの低いシステムで改良を重ねた上で、Mythos Previewに適用する計画だ。
競争環境はすでに変化しつつある。OpenAIが2月にGPT-5.3-Codexをリリースした際、同社はこのモデルを「Preparedness Framework」の下でサイバーセキュリティ分野において「高機能」と分類した初のモデルと位置付けた。AnthropicのGlasswingイニシアチブは、主要なAI研究所が、このレベルの能力を持つモデルにおいて、オープンリリースではなく、管理された限定的な展開を新たな標準と見なしていることを示唆している。
こうした強力な機能がより広く普及するにつれ、この基準が維持されるかどうかは依然として未解決の課題であり、単一のイニシアチブだけでは決定的な答えを出すことはできない。
関連記事:AnthropicがAIの「武装化」を拒否する姿勢こそ、英国が同社を望む理由
業界のリーダーたちからAIとビッグデータについてさらに学びたいですか?アムステルダム、カリフォルニア、ロンドンで開催される「AI & Big Data Expo」をチェックしてください。この包括的なイベントはTechExの一部であり、「Cyber Security & Cloud Expo」を含む他の主要なテクノロジーイベントと同時開催されます。詳細はこちらをクリックしてください。
AI NewsはTechForge Mediaが運営しています。その他の今後のエンタープライズ・テクノロジー・イベントやウェビナーについては、こちらをご覧ください。








 Anthropic、AI法テック市場に参入、競争激化
Anthropicは火曜日、法律実務に自動化されたサポートを提供することを目的とした一連の新しいチャットボットの機能を公開した。これらの強化機能は、今年初めに導入された企業固有のプラットフォーム「Claude for Legal」を拡張し、異なる法律分野に特化した専門的な法律プラグインとMCPコネクタを追加するものである。これらのツールは、法律AI分野での競争が激化する中で登場した。3月、エージェント型AIを活用して法律ワークフローを効率化するAI法律スタートアップのHarveyは、110億ド
 OpenAI、Anthropicとの差をビジネスユーザー間で縮める、新しいデータが示す
OpenAIとAnthropicがまだ予想されるIPOや詳細な財務報告から遠く離れているため、私たちはそれらのビジネスパフォーマンスを測定するために代替指標に頼らなければならない。企業向けクレジットカードおよび経費管理プラットフォームであるRampは、最近、OpenAIが米国の企業間でAnthropicとの格差を急速に縮めていることを示す説得力のあるデータを公開した。OpenAIは以前、消費者と企業の両方で支配的な立場を占めていたが、5月にRampの有料企業ユーザーの間での首位をAnthrop
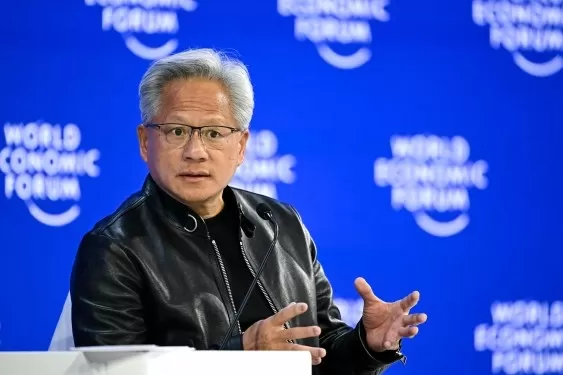 NvidiaのCEO、ジェンソン・ホアン氏はトランプ氏に対し、「我々は[AIの減速]を許さない」と語った。
月曜日にロサンゼルスで開催された「All-Inサミット」での登壇中、NvidiaのCEOであるジェンセン・ファンはドナルド・トランプ大統領からの予期せぬ電話を受け、無視することはできなかった。「私は最高の仲間たちと一緒にステージにいます」と、ファンはトランプに説明し、All-Inポッドキャストの支援者であるベンチャーキャピタリスト、技術投資家のチャマット・パリハピティヤやジェイソン・カラカニス、さらにホワイトハウス顧問のデイビッド・フリードバーグやデイビッド・サックスを指し示した。おそらく広

2026年版 宿題や試験対策に最適な最新AI学習ツール!XIX.AIは、学生の生産性を高め、宿題の完了を効率化し、実際の試験で好成績を収めるのに役立つ、画期的な高評価ツールを厳選して紹介しています。 無料版と有料版の比較、詳細なランキング、そしてAIの力を最大限に引き出すためにぜひ試すべきツールをご紹介します。今すぐチェックしましょう!
10 ツール
xix.ai

2026年版 ソングライター、フッククリエイター、多言語コンテンツ制作チームのための最新・最高のAIボーカルデモツール!XIX.AIは、厳格な実地テストを経て、業界に革新をもたらす強力なツールを厳選し、高評価のランキングリストを作成しました。 無料版と有料版の詳細な比較データ、包括的なランキング、そして創作効率を高め、創造力を最大限に引き出すためにぜひ試すべきツールが満載です。今すぐチェックして、あらゆるコンテンツ制作ニーズに最適なツールを見つけましょう!
9 ツール
xix.ai

2026年版 中小企業向け最新・最高評価のAI競合分析ツール!XIX.AIは、実環境での厳格なテストと詳細なランキングに基づき、毎週更新される、極めて強力で業界に革命をもたらすツールを厳選しました。無料版と有料版の包括的な比較も掲載されており、生産性を向上させ、競争優位性をもたらす「ぜひ試すべき」ツールを見つけるのに役立ちます。 今すぐチェックして、あなたにぴったりのツールを見つけましょう!
9 ツール
xix.ai

2026年最新版、eコマース用アパレル向けPhotoshop AIリタッチツール、肌補正、色調統一に最適!この高評価の厳選リストは、文章作成の効率化、コンテンツ制作の簡素化、完璧な視覚結果の達成を支援する革新的なソリューションを提供しています。各ツールは週次更新ランキングを通じて実世界でテストされ、無料版と有料版の比較詳細も記載されています。XIX.AIが後援するこのガイドは、AIの優位性を最大限に引き出したい方に必見です。今すぐチェック!
10 ツール
xix.ai

2026年版:あらゆる種類のChatGPTワークフローを最適化するための、最新かつ最高評価のAIプロンプトライブラリ。XIX.AIは、最高のパフォーマンスを保証するために厳格な実環境テストを経た、強力で画期的なコレクションを厳選しました。 無料版と有料版の詳細な比較や専門家によるランキングを参考に、生産性を高め、AIの真の力を引き出す「必試」ツールを選んでください。今すぐチェックしましょう!
11 ツール
xix.ai

2026年最新版 教師、チューター、コホート型学習プログラム向けベストAIクイズビルダープラットフォーム!XIX.AIは、実世界のテストを経て正確なランキングを提供する革新的なツールの中から、高評価のリストを厳選しました。これらの必須プラットフォームは、すべての学習シナリオにおいて、作成効率の向上、コンテンツ制作の効率化、クイズ設計の簡素化を支援します。今すぐ探索して、教育におけるAIの優位性を引き出すための完璧なツールを見つけましょう!
13 ツール
xix.ai












