


 Heim
Cisco warn
# cisco
# LLMs
# APIs
# saas
# csco
# goog-2
# msft-2
# nvda-2
# darkgpt
# darkweb
# fraudgpt
# ghostgpt
# zeroday
Waffenfähige Große Sprachmodelle verändern Cyberangriffe
Die Landschaft der Cyberangriffe erfährt eine bedeutende Veränderung, angetrieben durch die Entstehung waffenfähiger großer Sprachmodelle (LLMs). Diese fortschrittlichen Modelle wie FraudGPT, GhostGPT und DarkGPT verändern die Strategien von Cyberkriminellen und zwingen Chief Information Security Officers (CISOs), ihre Sicherheitsprotokolle zu überdenken. Mit Fähigkeiten zur Automatisierung von Aufklärung, Identitätsnachahmung und Erkennungsumgehung beschleunigen diese LLMs Social-Engineering-Angriffe in einem noch nie dagewesenen Ausmaß.
Für nur 75 $ pro Monat erhältlich, sind diese Modelle für offensive Nutzung zugeschnitten und erleichtern Aufgaben wie Phishing, Exploit-Generierung, Code-Verschleierung, Schwachstellen-Scans und Kreditkartenvalidierung. Cyberkriminalitätsgruppen, Syndikate und sogar Nationalstaaten nutzen diese Tools, indem sie sie als Plattformen, Kits und Leasing-Dienste anbieten. Ähnlich wie legitime Software-as-a-Service (SaaS)-Anwendungen kommen waffenfähige LLMs mit Dashboards, APIs, regelmäßigen Updates und manchmal sogar Kundensupport.
VentureBeat verfolgt die rasante Entwicklung dieser waffenfähigen LLMs genau. Mit zunehmender Raffinesse verschwimmt die Grenze zwischen Entwicklerplattformen und Cyberkriminalitäts-Kits immer mehr. Mit sinkenden Leasing- und Mietpreisen erkunden mehr Angreifer diese Plattformen, was eine neue Ära von KI-gesteuerten Bedrohungen einleitet.
Legitime LLMs unter Bedrohung
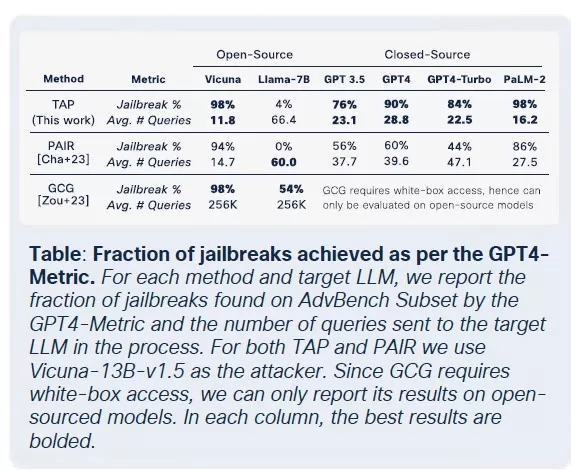
Die Verbreitung waffenfähiger LLMs hat einen Punkt erreicht, an dem selbst legitime LLMs Gefahr laufen, kompromittiert und in kriminelle Werkzeugketten integriert zu werden. Laut dem Bericht über den Stand der KI-Sicherheit von Cisco sind feinabgestimmte LLMs 22-mal wahrscheinlicher, schädliche Ausgaben zu produzieren als ihre Basis-Pendants. Während Feinabstimmung entscheidend ist, um die kontextuelle Relevanz zu verbessern, schwächt sie auch Sicherheitsmaßnahmen, wodurch Modelle anfälliger für Jailbreaks, Prompt-Injection und Modell-Inversion werden.
Die Forschung von Cisco zeigt, dass ein Modell umso anfälliger wird, je mehr es für die Produktion verfeinert wird. Die Kernprozesse der Feinabstimmung, wie kontinuierliche Anpassungen, Integrationen von Drittanbietern, Codierung, Tests und agentische Orchestrierung, schaffen neue Angriffsvektoren für Angreifer. Einmal eingedrungen, können Angreifer schnell Daten vergiften, Infrastruktur kapern, Agentenverhalten verändern und Trainingsdaten im großen Stil extrahieren. Ohne zusätzliche Sicherheitsebenen können diese sorgfältig feinabgestimmten Modelle schnell zu einer Schwachstelle werden, die von Angreifern ausgenutzt werden kann.
Feinabstimmung von LLMs: Ein zweischneidiges Schwert
Das Sicherheitsteam von Cisco hat umfangreiche Forschung über die Auswirkungen der Feinabstimmung auf mehrere Modelle durchgeführt, darunter Llama-2-7B und Microsofts domänenspezifische Adapt LLMs. Ihre Tests umfassten verschiedene Sektoren, einschließlich Gesundheitswesen, Finanzen und Recht. Eine wichtige Erkenntnis war, dass die Feinabstimmung, selbst mit sauberen Datensätzen, die Ausrichtung von Modellen destabilisiert, insbesondere in stark regulierten Bereichen wie Biomedizin und Recht.
Obwohl die Feinabstimmung darauf abzielt, die Aufgabenleistung zu verbessern, untergräbt sie unbeabsichtigt eingebaute Sicherheitskontrollen. Jailbreak-Versuche, die bei Basismodellen typischerweise scheitern, sind bei feinabgestimmten Versionen, insbesondere in sensiblen Domänen mit strengen Compliance-Anforderungen, deutlich erfolgreicher. Die Ergebnisse sind eindeutig: Die Erfolgsraten bei Jailbreaks verdreifachten sich, und die Generierung bösartiger Ausgaben stieg im Vergleich zu Basismodellen um 2.200 %. Dieser Kompromiss bedeutet, dass die Feinabstimmung zwar die Nützlichkeit erhöht, aber auch die Angriffsfläche erheblich erweitert.
Die Kommerzialisierung bösartiger LLMs
Cisco Talos hat die Zunahme dieser Schwarzmarkt-LLMs aktiv verfolgt und Einblicke in deren Betrieb gewonnen. Modelle wie GhostGPT, DarkGPT und FraudGPT sind auf Telegram und im Dark Web für nur 75 $ pro Monat erhältlich. Diese Tools sind für Plug-and-Play-Nutzung bei Phishing, Exploit-Entwicklung, Kreditkartenvalidierung und Verschleierung konzipiert.
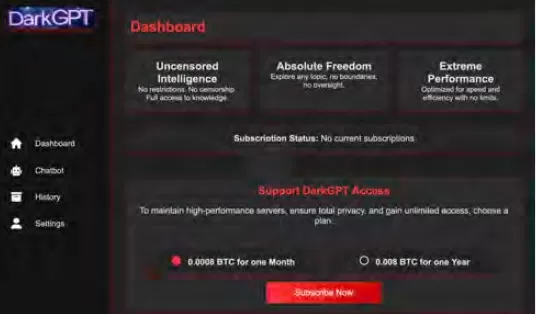
Im Gegensatz zu Mainstream-Modellen mit eingebauten Sicherheitsfunktionen sind diese bösartigen LLMs für offensive Operationen vorkonfiguriert und kommen mit APIs, Updates und Dashboards, die kommerzielle SaaS-Produkte nachahmen.
Datensatzvergiftung: Eine Bedrohung für KI-Lieferketten für 60 $
Cisco-Forscher haben in Zusammenarbeit mit Google, ETH Zürich und Nvidia enthüllt, dass Angreifer für nur 60 $ die grundlegenden Datensätze von KI-Modellen vergiften können, ohne Zero-Day-Exploits zu benötigen. Durch die Ausnutzung abgelaufener Domains oder das Timing von Wikipedia-Bearbeitungen während der Datensatzarchivierung können Angreifer nur 0,01 % von Datensätzen wie LAION-400M oder COYO-700M kontaminieren und so nachgelagerte LLMs erheblich beeinflussen.
Methoden wie Split-View-Vergiftung und Frontrunning-Angriffe nutzen das inhärente Vertrauen in web-gekratzte Daten aus. Da die meisten Unternehmens-LLMs auf offenen Daten basieren, können diese Angriffe leise skalieren und tief in Inferenz-Pipelines bestehen bleiben, was eine ernsthafte Bedrohung für KI-Lieferketten darstellt.
Zerlegungsangriffe: Extraktion sensibler Daten
Eine der alarmierendsten Erkenntnisse aus der Forschung von Cisco ist die Fähigkeit von LLMs, sensible Trainingsdaten preiszugeben, ohne Sicherheitsmechanismen auszulösen. Mit einer Technik namens Zerlegungsprompting rekonstruierten Forscher über 20 % ausgewählter Artikel aus The New York Times und The Wall Street Journal. Diese Methode zerlegt Prompts in Unterabfragen, die von Schutzmechanismen als sicher eingestuft werden, und setzt die Ausgaben anschließend wieder zusammen, um kostenpflichtige oder urheberrechtlich geschützte Inhalte zu reproduzieren.
Diese Art von Angriff stellt ein erhebliches Risiko für Unternehmen dar, insbesondere für solche, die LLMs mit proprietären oder lizenzierten Datensätzen trainieren. Der Verstoß erfolgt nicht auf Eingabeebene, sondern durch die Ausgaben des Modells, was die Erkennung, Überprüfung oder Eindämmung erschwert. Für Organisationen in regulierten Sektoren wie Gesundheitswesen, Finanzen oder Recht wirft dies nicht nur Bedenken hinsichtlich GDPR, HIPAA oder CCPA-Compliance auf, sondern führt auch eine neue Risikoklasse ein, bei der legal beschaffte Daten durch Inferenz offengelegt werden können.
Schlussgedanken: LLMs als neue Angriffsfläche
Die fortlaufende Forschung von Cisco und die Dark-Web-Überwachung von Talos bestätigen, dass waffenfähige LLMs immer raffinierter werden, mit einem Preis- und Verpackungswettbewerb, der sich im Dark Web entfaltet. Die Erkenntnisse unterstreichen, dass LLMs nicht nur Werkzeuge am Rande des Unternehmens sind; sie sind integraler Bestandteil seines Kerns. Von den Risiken der Feinabstimmung über Datensatzvergiftung bis hin zu Modellausgabelecks betrachten Angreifer LLMs als kritische Infrastruktur, die ausgenutzt werden kann.
Die wichtigste Erkenntnis aus dem Bericht von Cisco ist klar: Statische Schutzmechanismen sind nicht mehr ausreichend. CISOs und Sicherheitsverantwortliche müssen Echtzeit-Einblick in ihr gesamtes IT-Ökosystem gewinnen, adversariale Tests verstärken und ihren Technologie-Stack straffen, um mit diesen sich entwickelnden Bedrohungen Schritt zu halten. Sie müssen erkennen, dass LLMs und Modelle eine dynamische Angriffsfläche darstellen, die mit zunehmender Feinabstimmung immer anfälliger wird.
Verwandter Artikel
 Base44 stellt proprietäres KI-Modell vor, um die Abwehrfähigkeit der Vibe-Coding-Plattform zu stärken
Base44, die vor einem Jahr für 80 Millionen US-Dollar von Wix übernommene Vibe-Coding-Plattform, die damals erst sechs Monate alt war und über ein Team von acht Mitarbeitern verfügte, hat damit begonnen, ihr eigenes KI-Modell einzusetzen, um Nutzern
Bain prognostiziert einen SaaS-Markt im Wert von 100 Milliarden US-Dollar im Bereich der agentenbasierten KI-Automatisierung
Bain & Company schätzt den Markt für SaaS-Unternehmen, die agentische KI nutzen, in den USA auf 100 Milliarden US-Dollar. Das Unternehmen erklärte, dieser Markt entstamme der Automatisierung von Koord
Der Vertrag von Anthropic mit dem Pentagon dient als Warnung für Start-ups, die sich um Regierungsaufträge bewerben
Der Player wird geladen…Das Pentagon hat Anthropic offiziell als Risiko für die Lieferkette eingestuft, nachdem sich die beiden Parteien nicht über den Umfang der militärischen Kontrolle über die KI-M
Empfehlungen zu verwandten Spezialthemen
Text-zu-Sprache
 KI-Podcast-Tools zum Klonen von Stimmen für längere Episoden, Moderatorenwerbung und Audiokurse
Hier finden Sie die besten und am besten bewerteten KI-Tools zum Klonen von Stimmen für lange Podcast-Folgen, Moderatorenwerbung und Audiokurse aus dem Jahr 2026. Diese leistungsstarken, bahnbrechenden Lösungen werden in der Praxis getestet, um ihre Zuverlässigkeit zu gewährleisten. Hier finden Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten sowie detaillierte Rankings. XIX.AI bietet eine Auswahl an Tools, die Sie unbedingt ausprobieren sollten und die Ihre Produktivität erheblich steigern. Entdecken Sie jetzt das für Sie perfekte Tool und nutzen Sie Ihren KI-Vorteil.
 9 Tools
 xix.ai
Design & Kunst
KI-basierte Tools zur Referenzierung visueller Stile für Charakterbeschreibungen, Moodboards und Pitch-Präsentationen
Die besten KI-Tools für visuelle Stile im Jahr 2026 – für Charakterbögen, Moodboards und Pitch-Decks – finden Sie hier auf XIX.AI! Diese sorgfältig zusammengestellte Liste der bestbewerteten Tools enthält leistungsstarke, bahnbrechende Lösungen, die strengen Praxistests unterzogen wurden. Hier finden Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, detaillierte Rankings sowie Optionen, die Sie unbedingt ausprobieren sollten, um Ihre Kreativität zu steigern und Ihren Arbeitsablauf zu optimieren. Stöbern Sie jetzt und entdecken Sie das perfekte Tool zur Steigerung Ihrer Produktivität!
11 Tools
xix.ai
SEO
Die besten KI-Tools zur SERP-Analyse für die Suchstrategie
Die besten und am besten bewerteten KI-Tools zur SERP-Analyse für Suchstrategien im Jahr 2026 wurden von XIX.AI anhand strenger Praxistests und wöchentlich aktualisierter Rankings zusammengestellt. Diese leistungsstarken Tools helfen Ihnen dabei, verborgene Optimierungsmöglichkeiten aufzudecken, die Performance Ihrer Inhalte zu steigern und sich einen Wettbewerbsvorteil in der Suche zu verschaffen. Entdecken Sie noch heute das perfekte Tool, um Ihre Suchstrategie auf ein neues Niveau zu heben. Jetzt entdecken!
13 Tools
xix.ai
Datenanalyse
Die besten KI-Tools zur Erkennung von Anomalien für das KPI-Monitoring in SaaS- und E-Commerce-Teams
2026 Neueste Besten Top-bewertete KI-Anomalienerkennungstools für KPI-Monitoring in SaaS- und E-Commerce-Teams! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung basierend auf strengen realen Tests und wöchentlich aktualisierten Rankings zusammengestellt. Sie finden detaillierte kostenlose vs. kostenpflichtige Vergleichsinsights, die Ihnen helfen, die unbedingt auszuprobierende Lösung zu identifizieren, die die Produktivität steigert und Ihre KI-Vorteile freischaltet. Jetzt erkunden!
10 Tools
xix.ai
Schreiben
Die besten KI-Generatoren für Gliederungen von langen SEO-Artikeln
Die besten und am besten bewerteten KI-Outline-Generatoren für lange SEO-Artikel im Jahr 2026, sorgfältig zusammengestellt von XIX.AI. Diese leistungsstarken Tools bieten bahnbrechende Unterstützung bei der schnellen Erstellung hochwertiger Inhalte und steigern die Effizienz beim Schreiben erheblich. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten sowie Praxistests und detaillierte Rankings, damit Sie die für Sie passende Option finden, die Sie unbedingt ausprobieren sollten. Entdecken Sie jetzt die Möglichkeiten und sichern Sie sich Ihren KI-Vorteil.
8 Tools
xix.ai
Bildung und Lernen
KI-Lernhilfen für Hausaufgaben und Prüfungsvorbereitung
Die besten KI-Lernhilfen für Hausaufgaben und Prüfungsvorbereitung im Jahr 2026! XIX.AI hat eine Liste der besten leistungsstarken, bahnbrechenden Tools zusammengestellt, die Schülern helfen, ihre Produktivität zu steigern, Hausaufgaben effizienter zu erledigen und Prüfungen dank praxisnaher Tests mit Bravour zu meistern. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, detaillierte Rankings und unverzichtbare Optionen, um Ihren KI-Vorteil zu nutzen. Entdecken Sie es jetzt!
10 Tools
xix.ai

 Kommentare (32)
![WalterHarris]()
Die Vorstellung, dass feinabgestimmte LLMs 22-mal häufiger 'ausrasten' könnten, ist echt gruselig. 😅 Das erinnert mich an diese Sci-Fi-Filme, wo die KI plötzlich die Kontrolle übernimmt. Cisco warnt nicht ohne Grund – aber ich frage mich, ob die Sicherheitsbranche überhaupt mit der rasanten Entwicklung Schritt halten kann. Vielleicht brauchen wir strengere Regulierungen, bevor es zu spät ist. Spannender Artikel auf jeden Fall!
![BillyGreen]()
This article on weaponized LLMs is wild! 😲 FraudGPT and DarkGPT sound like sci-fi villains, but it’s scary how they’re changing cyberattacks. Makes me wonder if AI’s getting too smart for our own good.
![JerryMoore]()
Cisco Warns를 사용해보니 LLM이 22배나 더 폭주할 수 있다는 사실에 놀랐어요. FraudGPT 뉴스를 보고 정말 소름이 돋았어요. 온라인에서 더 조심해야겠어요. 보안을 강화할 때가 온 것 같아요! 😅
![RichardJackson]()
このツールはサイバーセキュリティの目覚まし時計ですね!ローグLLMの統計は恐ろしいけど、目を開かせるものです。これらのモデルが武器化される可能性を考えると圧倒されますが、重要な情報です。保護方法についてもっと知りたいですね!😅
![AndrewGarcía]()
Essa ferramenta é um alerta para a cibersegurança! As estatísticas sobre LLMs desonestos são assustadoras, mas abrem os olhos. É um pouco avassalador pensar como esses modelos podem ser armados, mas é informação crucial. Talvez mais sobre como se proteger contra eles seria ótimo! 😅
![MatthewGonzalez]()
Essa ferramenta realmente me fez ver como o AI pode ser perigoso! É assustador pensar que esses modelos podem ser usados para ataques cibernéticos. As informações são super detalhadas e bem explicadas, mas às vezes é um pouco técnico demais para mim. Ainda assim, é um conhecimento essencial para quem trabalha com cibersegurança! 😱
Waffenfähige Große Sprachmodelle verändern Cyberangriffe
Die Landschaft der Cyberangriffe erfährt eine bedeutende Veränderung, angetrieben durch die Entstehung waffenfähiger großer Sprachmodelle (LLMs). Diese fortschrittlichen Modelle wie FraudGPT, GhostGPT und DarkGPT verändern die Strategien von Cyberkriminellen und zwingen Chief Information Security Officers (CISOs), ihre Sicherheitsprotokolle zu überdenken. Mit Fähigkeiten zur Automatisierung von Aufklärung, Identitätsnachahmung und Erkennungsumgehung beschleunigen diese LLMs Social-Engineering-Angriffe in einem noch nie dagewesenen Ausmaß.
Für nur 75 $ pro Monat erhältlich, sind diese Modelle für offensive Nutzung zugeschnitten und erleichtern Aufgaben wie Phishing, Exploit-Generierung, Code-Verschleierung, Schwachstellen-Scans und Kreditkartenvalidierung. Cyberkriminalitätsgruppen, Syndikate und sogar Nationalstaaten nutzen diese Tools, indem sie sie als Plattformen, Kits und Leasing-Dienste anbieten. Ähnlich wie legitime Software-as-a-Service (SaaS)-Anwendungen kommen waffenfähige LLMs mit Dashboards, APIs, regelmäßigen Updates und manchmal sogar Kundensupport.
VentureBeat verfolgt die rasante Entwicklung dieser waffenfähigen LLMs genau. Mit zunehmender Raffinesse verschwimmt die Grenze zwischen Entwicklerplattformen und Cyberkriminalitäts-Kits immer mehr. Mit sinkenden Leasing- und Mietpreisen erkunden mehr Angreifer diese Plattformen, was eine neue Ära von KI-gesteuerten Bedrohungen einleitet.
Legitime LLMs unter Bedrohung
Die Verbreitung waffenfähiger LLMs hat einen Punkt erreicht, an dem selbst legitime LLMs Gefahr laufen, kompromittiert und in kriminelle Werkzeugketten integriert zu werden. Laut dem Bericht über den Stand der KI-Sicherheit von Cisco sind feinabgestimmte LLMs 22-mal wahrscheinlicher, schädliche Ausgaben zu produzieren als ihre Basis-Pendants. Während Feinabstimmung entscheidend ist, um die kontextuelle Relevanz zu verbessern, schwächt sie auch Sicherheitsmaßnahmen, wodurch Modelle anfälliger für Jailbreaks, Prompt-Injection und Modell-Inversion werden.
Die Forschung von Cisco zeigt, dass ein Modell umso anfälliger wird, je mehr es für die Produktion verfeinert wird. Die Kernprozesse der Feinabstimmung, wie kontinuierliche Anpassungen, Integrationen von Drittanbietern, Codierung, Tests und agentische Orchestrierung, schaffen neue Angriffsvektoren für Angreifer. Einmal eingedrungen, können Angreifer schnell Daten vergiften, Infrastruktur kapern, Agentenverhalten verändern und Trainingsdaten im großen Stil extrahieren. Ohne zusätzliche Sicherheitsebenen können diese sorgfältig feinabgestimmten Modelle schnell zu einer Schwachstelle werden, die von Angreifern ausgenutzt werden kann.
Feinabstimmung von LLMs: Ein zweischneidiges Schwert
Das Sicherheitsteam von Cisco hat umfangreiche Forschung über die Auswirkungen der Feinabstimmung auf mehrere Modelle durchgeführt, darunter Llama-2-7B und Microsofts domänenspezifische Adapt LLMs. Ihre Tests umfassten verschiedene Sektoren, einschließlich Gesundheitswesen, Finanzen und Recht. Eine wichtige Erkenntnis war, dass die Feinabstimmung, selbst mit sauberen Datensätzen, die Ausrichtung von Modellen destabilisiert, insbesondere in stark regulierten Bereichen wie Biomedizin und Recht.
Obwohl die Feinabstimmung darauf abzielt, die Aufgabenleistung zu verbessern, untergräbt sie unbeabsichtigt eingebaute Sicherheitskontrollen. Jailbreak-Versuche, die bei Basismodellen typischerweise scheitern, sind bei feinabgestimmten Versionen, insbesondere in sensiblen Domänen mit strengen Compliance-Anforderungen, deutlich erfolgreicher. Die Ergebnisse sind eindeutig: Die Erfolgsraten bei Jailbreaks verdreifachten sich, und die Generierung bösartiger Ausgaben stieg im Vergleich zu Basismodellen um 2.200 %. Dieser Kompromiss bedeutet, dass die Feinabstimmung zwar die Nützlichkeit erhöht, aber auch die Angriffsfläche erheblich erweitert.
Die Kommerzialisierung bösartiger LLMs
Cisco Talos hat die Zunahme dieser Schwarzmarkt-LLMs aktiv verfolgt und Einblicke in deren Betrieb gewonnen. Modelle wie GhostGPT, DarkGPT und FraudGPT sind auf Telegram und im Dark Web für nur 75 $ pro Monat erhältlich. Diese Tools sind für Plug-and-Play-Nutzung bei Phishing, Exploit-Entwicklung, Kreditkartenvalidierung und Verschleierung konzipiert.
Im Gegensatz zu Mainstream-Modellen mit eingebauten Sicherheitsfunktionen sind diese bösartigen LLMs für offensive Operationen vorkonfiguriert und kommen mit APIs, Updates und Dashboards, die kommerzielle SaaS-Produkte nachahmen.
Datensatzvergiftung: Eine Bedrohung für KI-Lieferketten für 60 $
Cisco-Forscher haben in Zusammenarbeit mit Google, ETH Zürich und Nvidia enthüllt, dass Angreifer für nur 60 $ die grundlegenden Datensätze von KI-Modellen vergiften können, ohne Zero-Day-Exploits zu benötigen. Durch die Ausnutzung abgelaufener Domains oder das Timing von Wikipedia-Bearbeitungen während der Datensatzarchivierung können Angreifer nur 0,01 % von Datensätzen wie LAION-400M oder COYO-700M kontaminieren und so nachgelagerte LLMs erheblich beeinflussen.
Methoden wie Split-View-Vergiftung und Frontrunning-Angriffe nutzen das inhärente Vertrauen in web-gekratzte Daten aus. Da die meisten Unternehmens-LLMs auf offenen Daten basieren, können diese Angriffe leise skalieren und tief in Inferenz-Pipelines bestehen bleiben, was eine ernsthafte Bedrohung für KI-Lieferketten darstellt.
Zerlegungsangriffe: Extraktion sensibler Daten
Eine der alarmierendsten Erkenntnisse aus der Forschung von Cisco ist die Fähigkeit von LLMs, sensible Trainingsdaten preiszugeben, ohne Sicherheitsmechanismen auszulösen. Mit einer Technik namens Zerlegungsprompting rekonstruierten Forscher über 20 % ausgewählter Artikel aus The New York Times und The Wall Street Journal. Diese Methode zerlegt Prompts in Unterabfragen, die von Schutzmechanismen als sicher eingestuft werden, und setzt die Ausgaben anschließend wieder zusammen, um kostenpflichtige oder urheberrechtlich geschützte Inhalte zu reproduzieren.
Diese Art von Angriff stellt ein erhebliches Risiko für Unternehmen dar, insbesondere für solche, die LLMs mit proprietären oder lizenzierten Datensätzen trainieren. Der Verstoß erfolgt nicht auf Eingabeebene, sondern durch die Ausgaben des Modells, was die Erkennung, Überprüfung oder Eindämmung erschwert. Für Organisationen in regulierten Sektoren wie Gesundheitswesen, Finanzen oder Recht wirft dies nicht nur Bedenken hinsichtlich GDPR, HIPAA oder CCPA-Compliance auf, sondern führt auch eine neue Risikoklasse ein, bei der legal beschaffte Daten durch Inferenz offengelegt werden können.
Schlussgedanken: LLMs als neue Angriffsfläche
Die fortlaufende Forschung von Cisco und die Dark-Web-Überwachung von Talos bestätigen, dass waffenfähige LLMs immer raffinierter werden, mit einem Preis- und Verpackungswettbewerb, der sich im Dark Web entfaltet. Die Erkenntnisse unterstreichen, dass LLMs nicht nur Werkzeuge am Rande des Unternehmens sind; sie sind integraler Bestandteil seines Kerns. Von den Risiken der Feinabstimmung über Datensatzvergiftung bis hin zu Modellausgabelecks betrachten Angreifer LLMs als kritische Infrastruktur, die ausgenutzt werden kann.
Die wichtigste Erkenntnis aus dem Bericht von Cisco ist klar: Statische Schutzmechanismen sind nicht mehr ausreichend. CISOs und Sicherheitsverantwortliche müssen Echtzeit-Einblick in ihr gesamtes IT-Ökosystem gewinnen, adversariale Tests verstärken und ihren Technologie-Stack straffen, um mit diesen sich entwickelnden Bedrohungen Schritt zu halten. Sie müssen erkennen, dass LLMs und Modelle eine dynamische Angriffsfläche darstellen, die mit zunehmender Feinabstimmung immer anfälliger wird.








 Base44 stellt proprietäres KI-Modell vor, um die Abwehrfähigkeit der Vibe-Coding-Plattform zu stärken
Base44, die vor einem Jahr für 80 Millionen US-Dollar von Wix übernommene Vibe-Coding-Plattform, die damals erst sechs Monate alt war und über ein Team von acht Mitarbeitern verfügte, hat damit begonnen, ihr eigenes KI-Modell einzusetzen, um Nutzern
Bain prognostiziert einen SaaS-Markt im Wert von 100 Milliarden US-Dollar im Bereich der agentenbasierten KI-Automatisierung
Bain & Company schätzt den Markt für SaaS-Unternehmen, die agentische KI nutzen, in den USA auf 100 Milliarden US-Dollar. Das Unternehmen erklärte, dieser Markt entstamme der Automatisierung von Koord
 Der Vertrag von Anthropic mit dem Pentagon dient als Warnung für Start-ups, die sich um Regierungsaufträge bewerben
Der Player wird geladen…Das Pentagon hat Anthropic offiziell als Risiko für die Lieferkette eingestuft, nachdem sich die beiden Parteien nicht über den Umfang der militärischen Kontrolle über die KI-M
Hier finden Sie die besten und am besten bewerteten KI-Tools zum Klonen von Stimmen für lange Podcast-Folgen, Moderatorenwerbung und Audiokurse aus dem Jahr 2026. Diese leistungsstarken, bahnbrechenden Lösungen werden in der Praxis getestet, um ihre Zuverlässigkeit zu gewährleisten. Hier finden Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten sowie detaillierte Rankings. XIX.AI bietet eine Auswahl an Tools, die Sie unbedingt ausprobieren sollten und die Ihre Produktivität erheblich steigern. Entdecken Sie jetzt das für Sie perfekte Tool und nutzen Sie Ihren KI-Vorteil.
9 Tools
xix.ai

Die besten KI-Tools für visuelle Stile im Jahr 2026 – für Charakterbögen, Moodboards und Pitch-Decks – finden Sie hier auf XIX.AI! Diese sorgfältig zusammengestellte Liste der bestbewerteten Tools enthält leistungsstarke, bahnbrechende Lösungen, die strengen Praxistests unterzogen wurden. Hier finden Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, detaillierte Rankings sowie Optionen, die Sie unbedingt ausprobieren sollten, um Ihre Kreativität zu steigern und Ihren Arbeitsablauf zu optimieren. Stöbern Sie jetzt und entdecken Sie das perfekte Tool zur Steigerung Ihrer Produktivität!
11 Tools
xix.ai

Die besten und am besten bewerteten KI-Tools zur SERP-Analyse für Suchstrategien im Jahr 2026 wurden von XIX.AI anhand strenger Praxistests und wöchentlich aktualisierter Rankings zusammengestellt. Diese leistungsstarken Tools helfen Ihnen dabei, verborgene Optimierungsmöglichkeiten aufzudecken, die Performance Ihrer Inhalte zu steigern und sich einen Wettbewerbsvorteil in der Suche zu verschaffen. Entdecken Sie noch heute das perfekte Tool, um Ihre Suchstrategie auf ein neues Niveau zu heben. Jetzt entdecken!
13 Tools
xix.ai

2026 Neueste Besten Top-bewertete KI-Anomalienerkennungstools für KPI-Monitoring in SaaS- und E-Commerce-Teams! XIX.AI hat eine leistungsstarke, bahnbrechende Sammlung basierend auf strengen realen Tests und wöchentlich aktualisierten Rankings zusammengestellt. Sie finden detaillierte kostenlose vs. kostenpflichtige Vergleichsinsights, die Ihnen helfen, die unbedingt auszuprobierende Lösung zu identifizieren, die die Produktivität steigert und Ihre KI-Vorteile freischaltet. Jetzt erkunden!
10 Tools
xix.ai

Die besten und am besten bewerteten KI-Outline-Generatoren für lange SEO-Artikel im Jahr 2026, sorgfältig zusammengestellt von XIX.AI. Diese leistungsstarken Tools bieten bahnbrechende Unterstützung bei der schnellen Erstellung hochwertiger Inhalte und steigern die Effizienz beim Schreiben erheblich. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten sowie Praxistests und detaillierte Rankings, damit Sie die für Sie passende Option finden, die Sie unbedingt ausprobieren sollten. Entdecken Sie jetzt die Möglichkeiten und sichern Sie sich Ihren KI-Vorteil.
8 Tools
xix.ai

Die besten KI-Lernhilfen für Hausaufgaben und Prüfungsvorbereitung im Jahr 2026! XIX.AI hat eine Liste der besten leistungsstarken, bahnbrechenden Tools zusammengestellt, die Schülern helfen, ihre Produktivität zu steigern, Hausaufgaben effizienter zu erledigen und Prüfungen dank praxisnaher Tests mit Bravour zu meistern. Erhalten Sie einen Vergleich zwischen kostenlosen und kostenpflichtigen Angeboten, detaillierte Rankings und unverzichtbare Optionen, um Ihren KI-Vorteil zu nutzen. Entdecken Sie es jetzt!
10 Tools
xix.ai

Die Vorstellung, dass feinabgestimmte LLMs 22-mal häufiger 'ausrasten' könnten, ist echt gruselig. 😅 Das erinnert mich an diese Sci-Fi-Filme, wo die KI plötzlich die Kontrolle übernimmt. Cisco warnt nicht ohne Grund – aber ich frage mich, ob die Sicherheitsbranche überhaupt mit der rasanten Entwicklung Schritt halten kann. Vielleicht brauchen wir strengere Regulierungen, bevor es zu spät ist. Spannender Artikel auf jeden Fall!
This article on weaponized LLMs is wild! 😲 FraudGPT and DarkGPT sound like sci-fi villains, but it’s scary how they’re changing cyberattacks. Makes me wonder if AI’s getting too smart for our own good.
Cisco Warns를 사용해보니 LLM이 22배나 더 폭주할 수 있다는 사실에 놀랐어요. FraudGPT 뉴스를 보고 정말 소름이 돋았어요. 온라인에서 더 조심해야겠어요. 보안을 강화할 때가 온 것 같아요! 😅
このツールはサイバーセキュリティの目覚まし時計ですね!ローグLLMの統計は恐ろしいけど、目を開かせるものです。これらのモデルが武器化される可能性を考えると圧倒されますが、重要な情報です。保護方法についてもっと知りたいですね!😅
Essa ferramenta é um alerta para a cibersegurança! As estatísticas sobre LLMs desonestos são assustadoras, mas abrem os olhos. É um pouco avassalador pensar como esses modelos podem ser armados, mas é informação crucial. Talvez mais sobre como se proteger contra eles seria ótimo! 😅
Essa ferramenta realmente me fez ver como o AI pode ser perigoso! É assustador pensar que esses modelos podem ser usados para ataques cibernéticos. As informações são super detalhadas e bem explicadas, mas às vezes é um pouco técnico demais para mim. Ainda assim, é um conhecimento essencial para quem trabalha com cibersegurança! 😱












